
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 imvihanga03/static-malware-analysis-follina-cve-2022-30190
Statische Malware-Analyse von Follina (CVE-2022-30190) von Blue Team Labs Online
 zedocun/sharepoint-toolshell-cve-2025-53770-incident-analysis
Technische Analyse eines Exploit-Versuchs von SharePoint ToolShell (CVE-2025-53770) mit RCE, Webshell-Bereitstellung und MachineKey-Extraktion.
 busindre/mozcache
Einfaches Shell-Skript zur forensischen Analyse des Caches von Mozilla-Browsern (Firefox, Iceweasel und Seamonkey).
 satheesh575555/linux-4.1.15_cve-2022-45934
Linux-Kernel 4.1.15 Quellcode mit Fokus auf CVE-2022-45934, als Referenz für Schwachstellenanalyse und Exploit-Forschung.
 0xatharv/cve-2025-40019-poc
Ein Proof of Concept für CVE-2025-40019
 abraxas/sqlite-wal-pagesize
SQLite 3.53.4 - Hoch - Lokal - Info-Leak - WAL/DB-Seitengrößen-Fehlanpassung nicht initialisierter Seitenrest
 fabianch20/soc335---cve-2024-49138-exploitation-detected
SOC335 Incident-Response-Walkthrough für CVE-2024-49138 CLFS-Privilegieneskalation, einschließlich Alert-Triage, Threat-Intel-Anreicherung,…
 talha-nazeef-ahmed/alpc-enumerator
Ein Windows-Userland-Tool zum Aufzählen und Klassifizieren von ALPC-Ports, einschließlich PPL-geschützter Prozesse.
 nongiach/sudo_inject
[Linux] Zwei Privilege-Escalation-Techniken, die das sudo-Token missbrauchen
 antoniococo/malseclogon
Ein kleines Werkzeug zum Spielen mit dem Seclogon-Dienst.
 zerozenxlabs/cve-2023-36424
Windows-Kernel-Pool-Korruption (clfs.sys) – Privilegienerweiterung
 leandrofroes/malware-research
Allgemeine Malware-Analyse-Sachen
 synacktiv/cachedata_decrypt
Ein einfaches Toolkit zum Brute-Force und Entschlüsseln von Windows EntraId CacheData
 raymontag/cve-2021-29627
Nur-Trigger für CVE-2021-29627
 3ndg4me/cve-2016-6415-benigncertain-monitor
Reimplementierung des benigncertain-monitor von VirtueSecurity
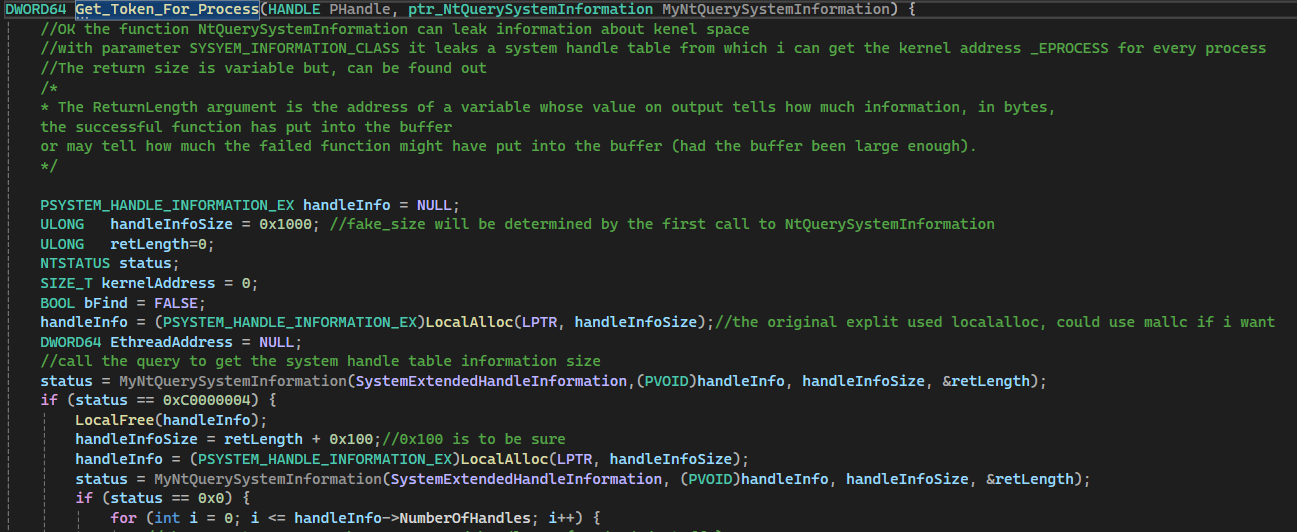 emilc3978/cve-2022-37969poc
Tutorial zu CVE-2022-37969 mit Fokus auf die Methodik der Kernel-Exploitation, nicht die internen Ursachen der CVE
 z3usx01/cve-2021-23017-poc
Das Problem betrifft nginx nur, wenn die Direktive "resolver" in der Konfigurationsdatei verwendet wird. Darüber hinaus ist der Angriff nur möglich,…
 fengjixuchui/cve-2009-4049
Heap-basierter Pufferüberlauf in aswRdr.sys (auch bekannt als der TDI RDR-Treiber) in avast! Home and Professional 4.8.1356.0 ermöglicht es lokalen…








