
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 opensourcemalware/vercel-april2026-incident-response
Dies ist ein Incident-Response-Playbook, das wir für die Vercel-Kompromittierung im April 2026 erstellt haben.
 forensicmatt/rswindowsthingies
Rust-basiertes Windows-Forensik-Toolkit für Echtzeit-MFT-Überwachung, Ereignisprotokoll-Streaming und Kanalaufzählung, das Live-Systemanalyse und…
 szymonh/rndis-co
CVE-2022-25375 - Demo-Exploit des RNDIS USB Gadgets
 dorkerdevil/cve-2020-28018
Exploit für Exim Use-After-Free (CVE-2020-28018), der über Memory-Corruption-Primitive Remote-Codeausführung erreicht, einschließlich beliebigem…
 k0keoyo/cve-2017-0038-exp-c-js
C- und JavaScript-Exploit für CVE-2017-0038, der die Ausnutzung von Speicherkorruption mit debug-basierter Beobachtung von Speicherlecks demonstriert.
 pray3r/cve-2015-8088
Crash-PoC
 onsec-fr/cve-2019-19781-forensic
Automatisierte forensische Skriptsuche für cve-2019-19781
 synacktiv/lehack-2026-challenge
Quellen von Synacktivs Herausforderung für leHack 2026
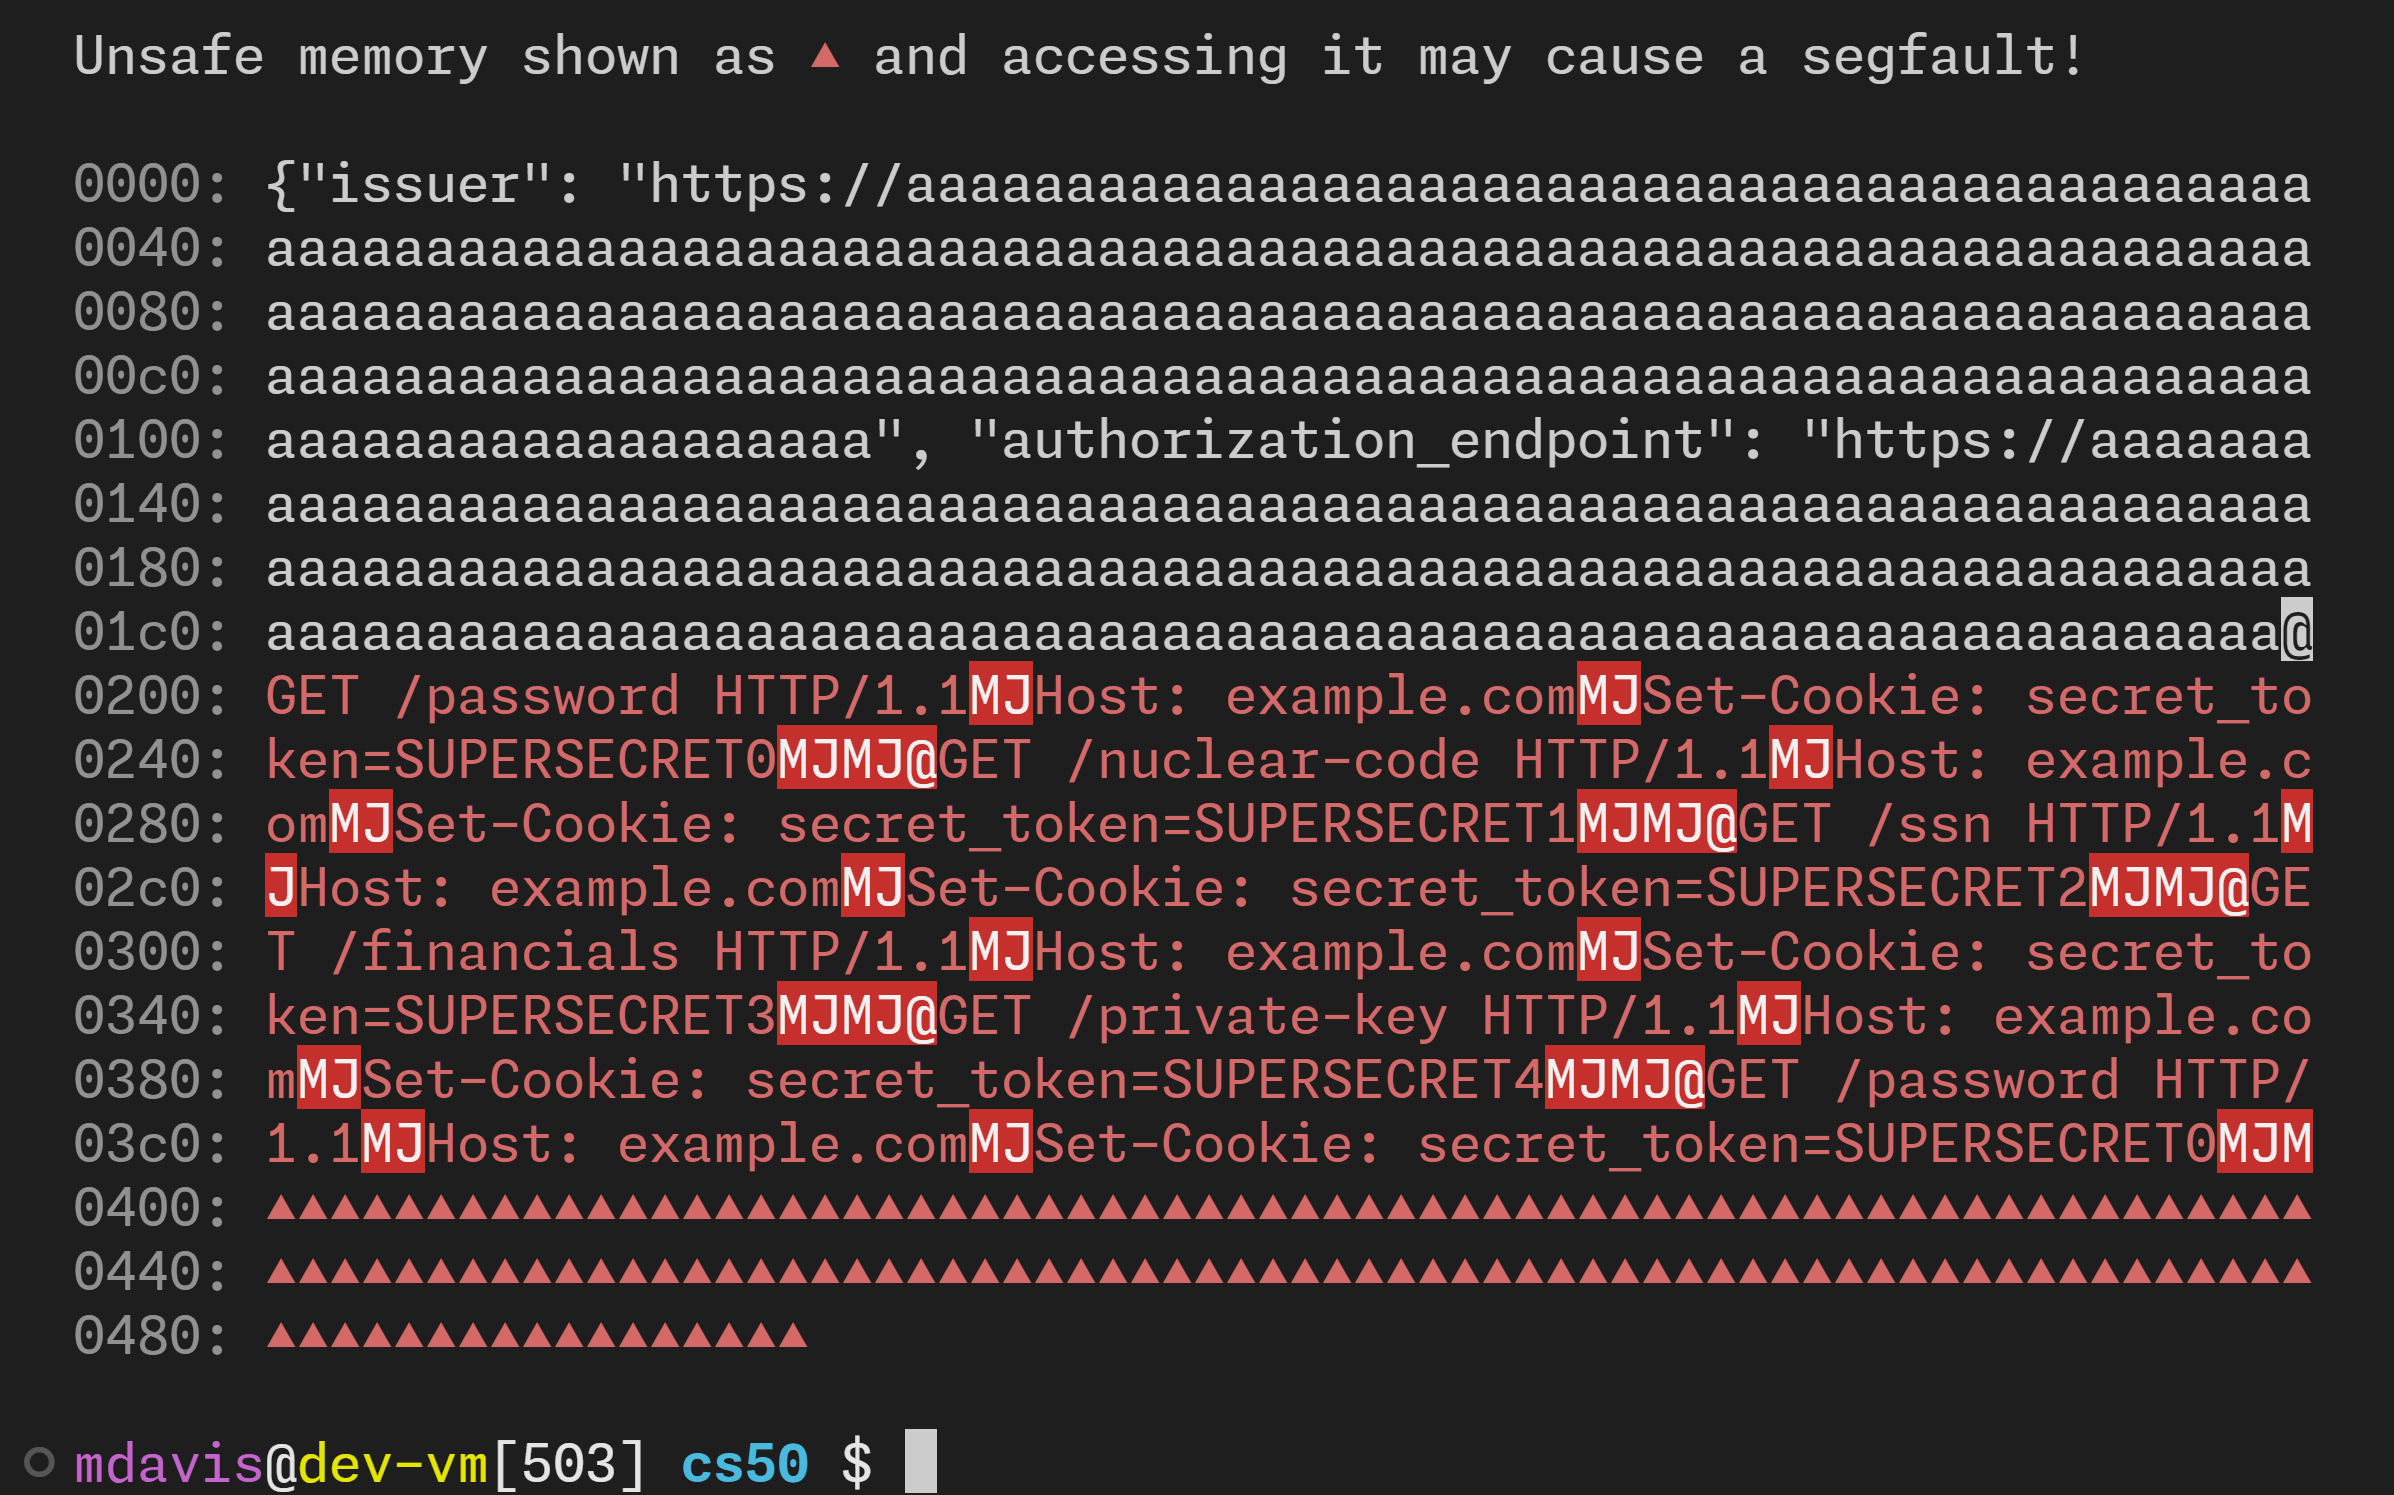 morganwdavis/overread
Simuliert den Overread-Bug CVE-2023-4966 Citrix Bleed
 quasarbinary/cve-2024-43630-poc
NtCopyFileChunk Stack-Pufferüberlauf POC
 zedocun/pan-os-cve-2024-3400-command-injection-investigation
Untersuchung eines PAN-OS CVE-2024-3400 command injection-Versuchs, Analyse der Payload-Übermittlung, internen Verarbeitung und…
 spydomain/cve-2022-0435-poc
Stack-Overflow-Exploit für CVE-2022-0435 im TIPC-Modul, der lokale Privilegienausweitung zu Root auf Ubuntu-Kerneln bietet.
 wismansec/sharepoint-2026-poc
PoC, IOCs und Erkennungslogik für die SharePoint /_trust WS-Federation BinaryFormatter-Deserialisierungskette. Labor-Rekonstruktion, die nicht…
 justjeff211/conti-ransomware-writeup
Durchführung einer vollständigen SOC-Untersuchung einer Conti-Ransomware-Kompromittierung eines Exchange-Servers mit Splunk 8.2.2. Analysierte 28.145…
 nipund513/exploiting-uaf-by-ret2bpf-in-android-kernel-cve-2021-0399-
Android-Kernel-UAF-Exploit unter Verwendung der ret2bpf-Technik für CVE-2021-0399. Demonstriert die Ausnutzung einer Use-After-Free-Sicherheitslücke…
 mkdemir/activemq-lockbit-analysis
End-to-End-Analyse des 419-stündigen Eindringungsfalls, der von der Apache ActiveMQ (CVE-2023-46604)-Sicherheitslücke bis zur LockBit…
 fengjixuchui/cve-2003-0358
Durch die Übergabe einer übermäßig langen Zeichenkette beim Aufruf von nethack ist es möglich, den Speicher zu korrumpieren. jnethack und falconseye…
 abraxas/qemu-nvme-sgl-bar
QEMU 11.1.2 – Hoch – Lokal – UAF – NVMe-SGL-Span in BAR0 unvollständig CVE-2021-3929








