
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen
 nanabingies/cve-2018-19321
CVE-2018-19321
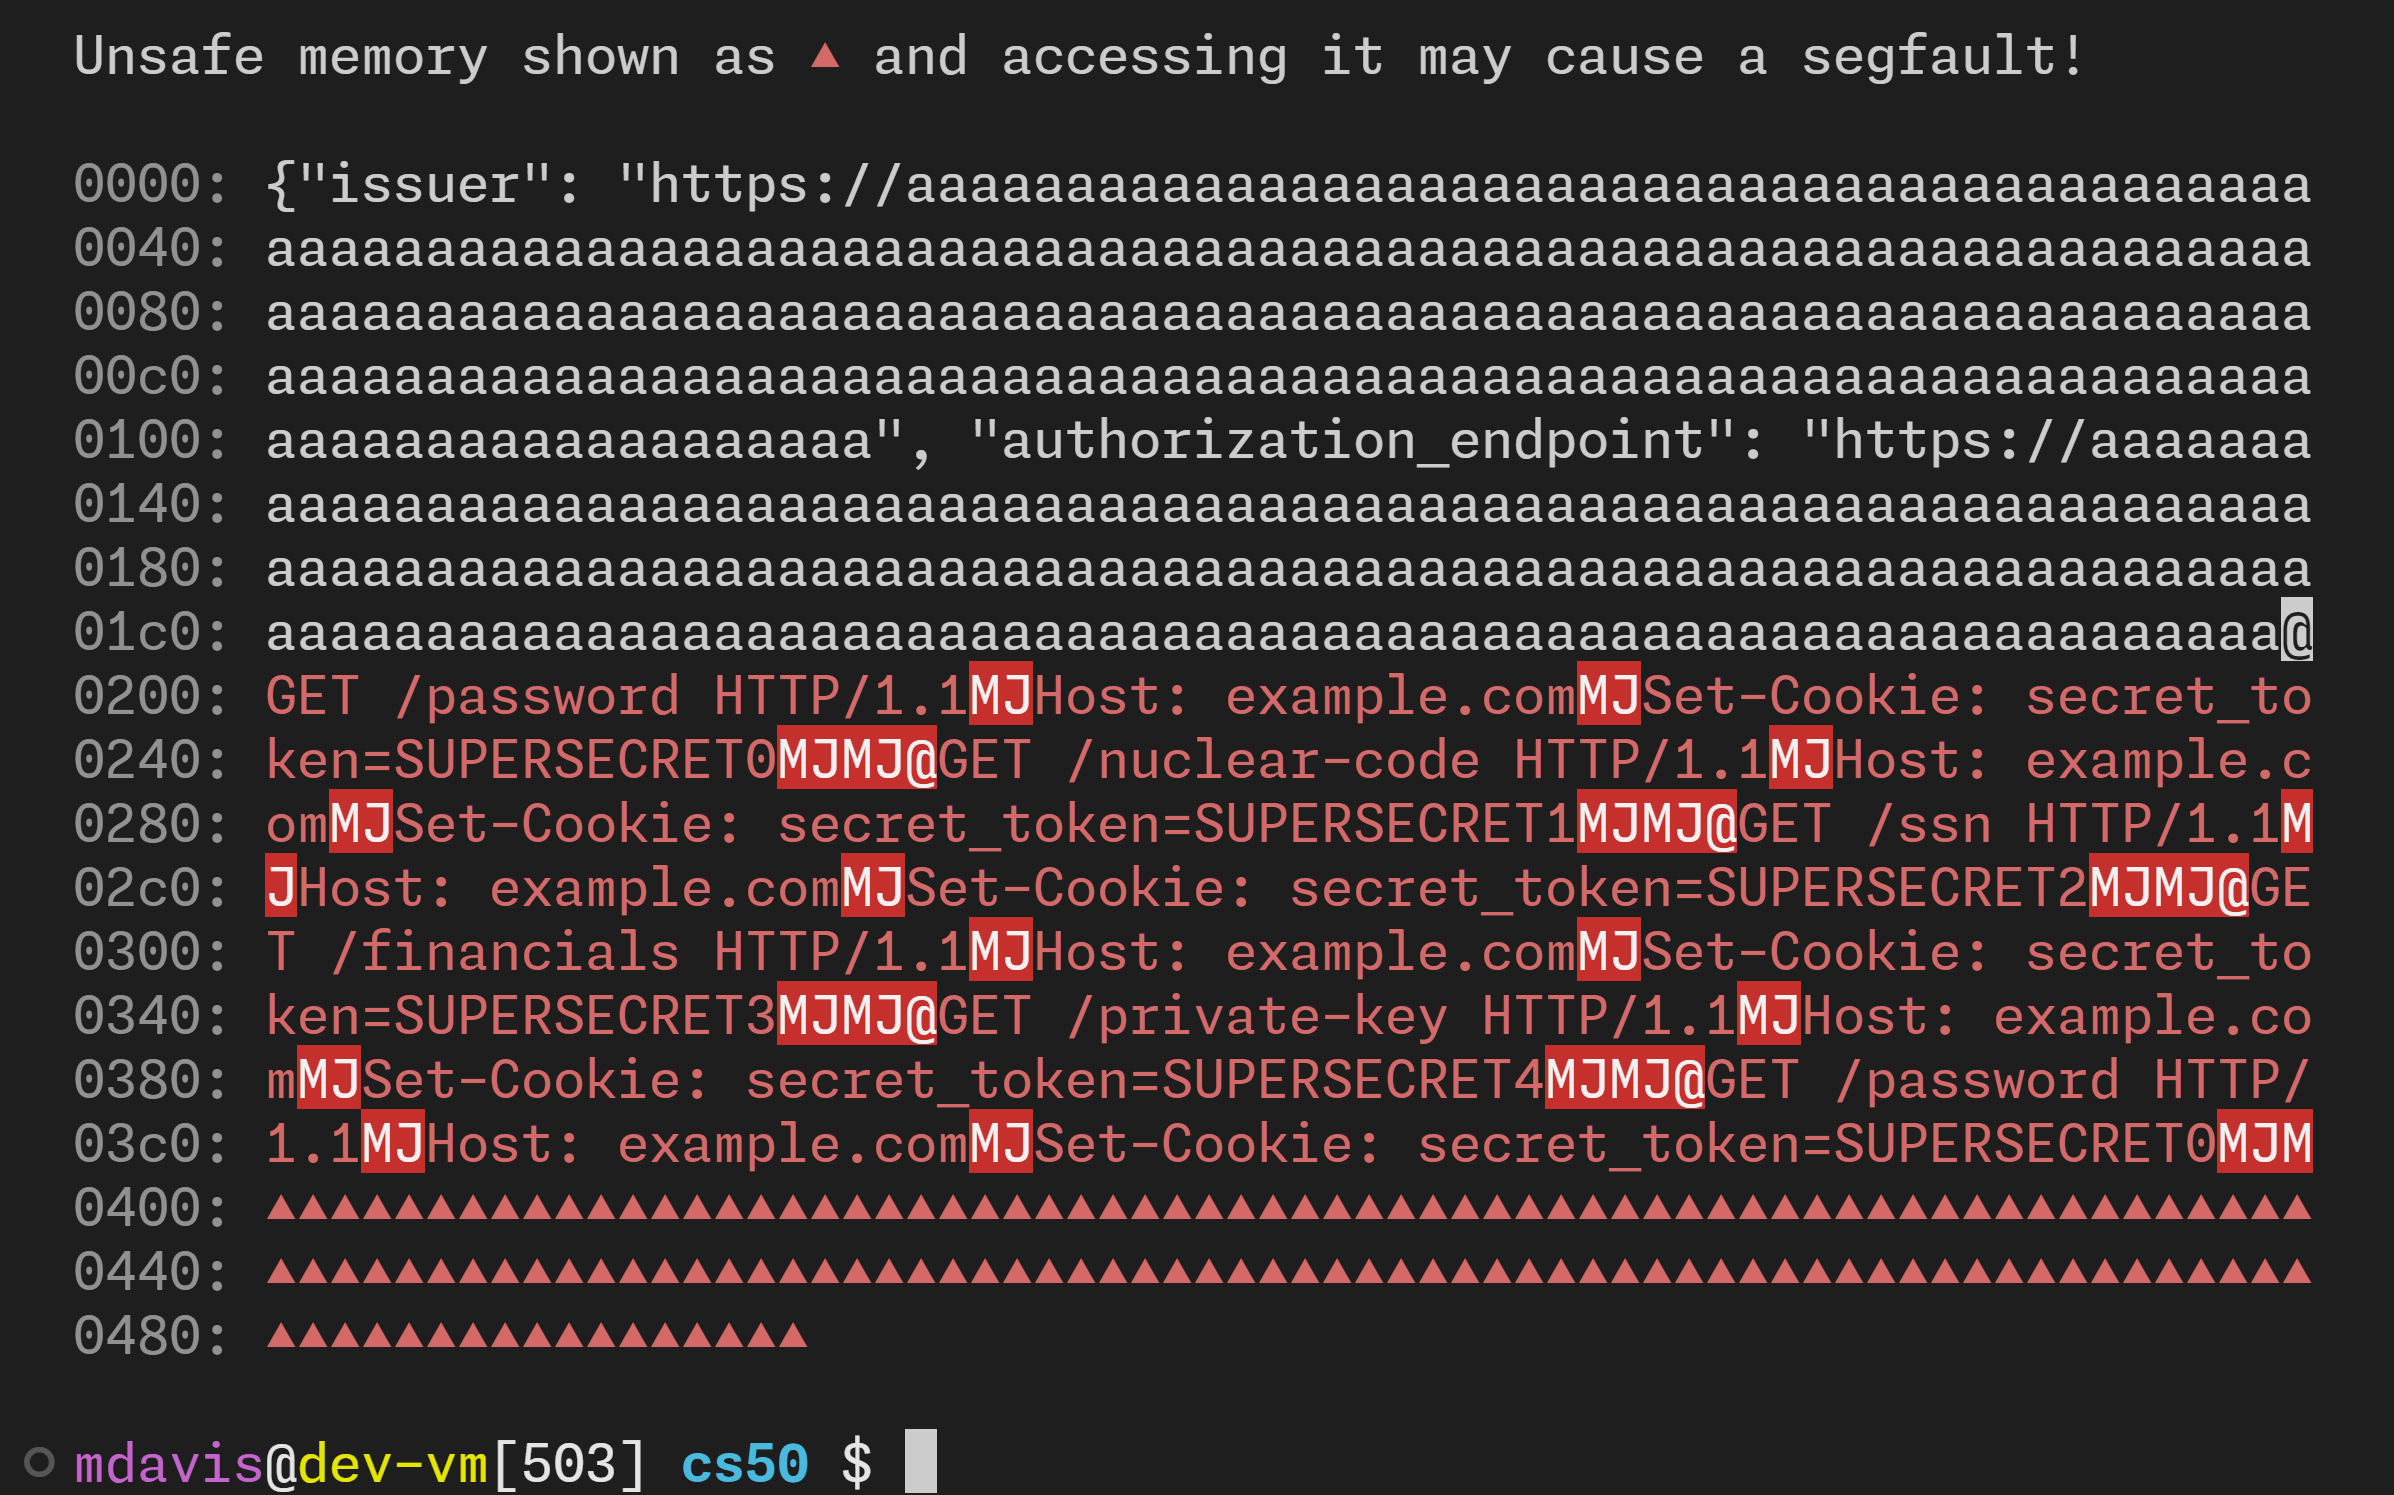 morganwdavis/overread
Simuliert den Overread-Bug CVE-2023-4966 Citrix Bleed
 desmondsanctity/cve-2022-2274
OpenSSL-src Heap-Speicherkorruption bei RSA-Private-Key-Operation : CVE-2022-2274
 fengjixuchui/cve-2009-4049
Heap-basierter Pufferüberlauf in aswRdr.sys (auch bekannt als der TDI RDR-Treiber) in avast! Home and Professional 4.8.1356.0 ermöglicht es lokalen…
 thebl4ckph4nt0m/cve-2025-21298
Eine kritische Windows-OLE-Zero-Click-Sicherheitslücke. Dies ist ein Proof-of-Concept für CVE-2025-21298 – Windows OLE Remote Code Execution…
 hyhy100/chrome-skia-cve-2024-8193
PoC für eine Chrome-Sicherheitslücke (Integer Overflow -> OOB Write), die ich bei Google in Skia gemeldet habe.
 pwndorei/cve-2024-22532
Proof-of-Concept-Exploit für CVE-2024-22532: Heap-basierter Pufferüberlauf in XnView Classic 2.51.5 und NConvert 7.163 durch präparierte .xwd-Datei,…
 mesutgungor/xz-backdoor-vulnerability
CVE-2024-3094
 khaifunglee/reproducing-cve-2025-1489
Dieses Repository dient dazu, meine forensischen und Schwachstellenanalyse-Fähigkeiten zu demonstrieren und zu üben, indem ich eine webbasierte CVE…
 jedai47/cve-2018-17182
Proof-of-Concept-Exploit für CVE-2018-17182, eine Use-After-Free-Sicherheitslücke im Linux-Kernel im mm-Subsystem, die Privilegieneskalation durch…
 drolley919/joomla-cve-2015-8562-exploit-and-linux-forensic-analysis
Exploit für Joomla CVE-2015-8562 kombiniert mit Linux-Forensik-Analysefähigkeiten für Post-Exploitation-Untersuchung und Beweissammlung.
 se1ims/pixelsmash
Proof-of-Concept und Lab-Harness für CVE-2026-8461, einen Out-of-Bounds-Write im MagicYUV-Decoder von FFmpeg, mit Payload-Generator und…
 nongiach/sudo_inject
[Linux] Zwei Privilege-Escalation-Techniken, die das sudo-Token missbrauchen
 fortra/cve-2022-37969
Proof-of-Concept-Exploit für CVE-2022-37969, eine lokale Privilegieneskalation im Windows-Treiber für das Common Log File System. Demonstriert…
 kacperszurek/gpg_reaper
GPG Reaper - GPG-private Schlüssel aus dem gpg-agent-Cache/Speicher erhalten/stehlen/wiederherstellen
 tandasat/cve-2023-36427
Bericht und Exploit für CVE-2023-36427
 0730nophone/cve-2022-22947-
Spring Cloud Gateway Actuator API SpEL-Ausdruck-Injection-Befehlsausführung (CVE-2022-22947) Injektion von Godzilla-Speicherpferd
 hakivvi/cve-2021-40449
Windows-LPE-Exploit für CVE-2021-40449, eine Use-after-Free-Schwachstelle in win32kfull!GreResetDCInternal, der Token-Leaking,…








