
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 z-jxy/keepass_dump
KeePass 2.X Dumper (CVE-2023-32784)
 nccgroup/windowspatchdetector
Experimenteller Windows-.text-Abschnitts-Patch-Detektor
 nccgroup/libtalloc
libtalloc ist ein Python-Skript zur Verwendung mit GDB, das zur Analyse des „trivial allocator“ (talloc) verwendet werden kann.
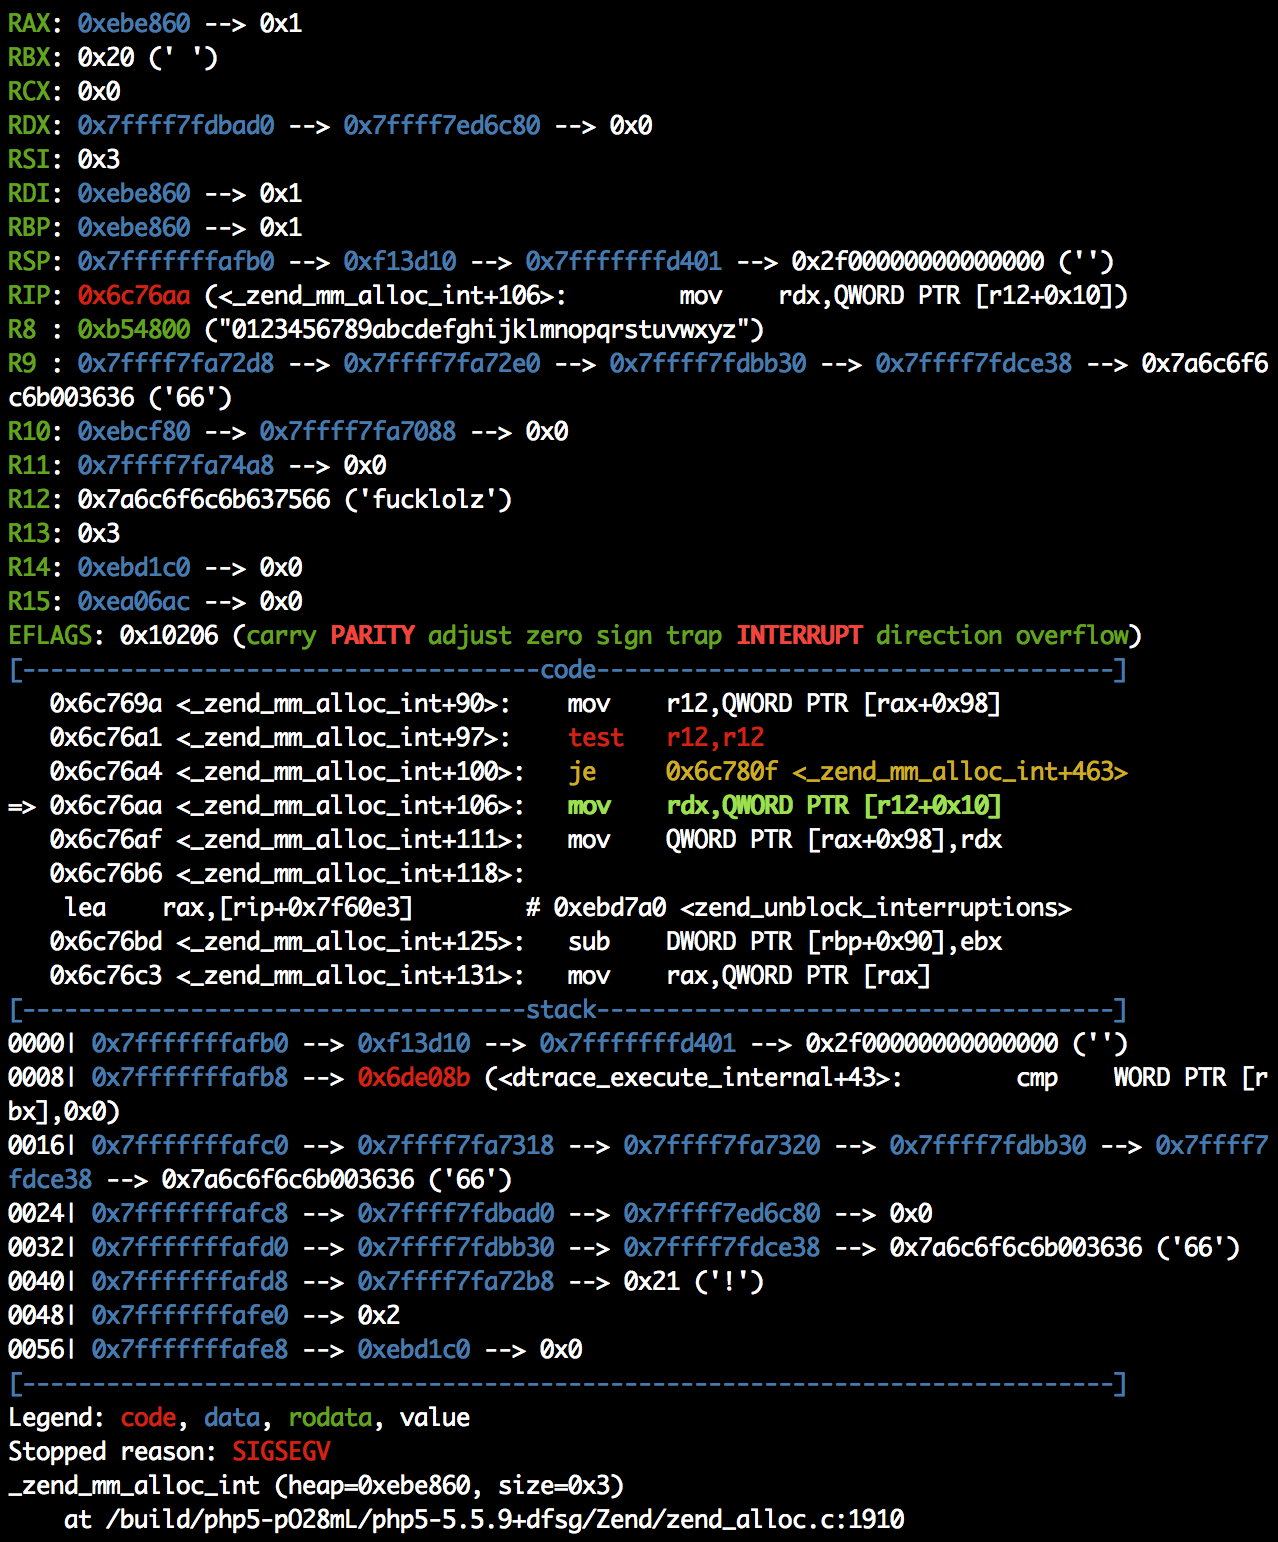 peternguyen93/cve-2016-3141
CVE-2016-3141
 levilutz/cve-2021-30860
Scannen Sie nach Beweisen für den CVE-2021-30860 (FORCEDENTRY)-Exploit
 freax13/cve-2024-21978-poc
Exploit für die AMD-SEV-SNP-Firmware-Schwachstelle CVE-2024-21978, der die Entschlüsselung beliebigen Gastspeichers durch Speicherkorruption von…
 bytehackr/cve-2022-0853
Demonstriert ein Speicherleck im JBoss-Client bei wiederholter Verwendung von UserTransaction, mit einem PoC und einer Analyse für CVE-2022-0853.
 permanet/permanet
Kryptografisch verifizierbares Web-Archivieren. Playwright-Aufnahme → SHA-256-Merkle-Hash → Bitcoin-verankerte OpenTimestamps → permanenter…
 pwnhacker0x18/ios-kernel-crash
Exploit für CVE-2018-4407-Speicherkorruption
 the-maxu/cve-2025-24201-webkit-vulnerability-detector-poc-
CVE-2025-24201 WebKit-Schwachstellendetektor (PoC)
 halcy0nic/cve-2023-40294-and-cve-2023-40295
Proof of Concept für CVE-2023-40294 und CVE-2023-40295
 zedocun/sharepoint-cve-2023-29375-incident-response
End-to-End-SOC-Vorfallanalyse und Threat-Hunting-Playbook zur Privilegienausweitung in Microsoft SharePoint (CVE-2023-29357) unter Verwendung von…
 lsinus/cachemeifyoucan
SLUBStick-Ausnutzung von CVE-2022-2588. Umwandlung einer DF in eine Cross-Cache-Arbitrary-Memory-R/W-Primitive durch PTE-Manipulation.
 karm/cve-2015-8710
Windows/Linux-Reproducer
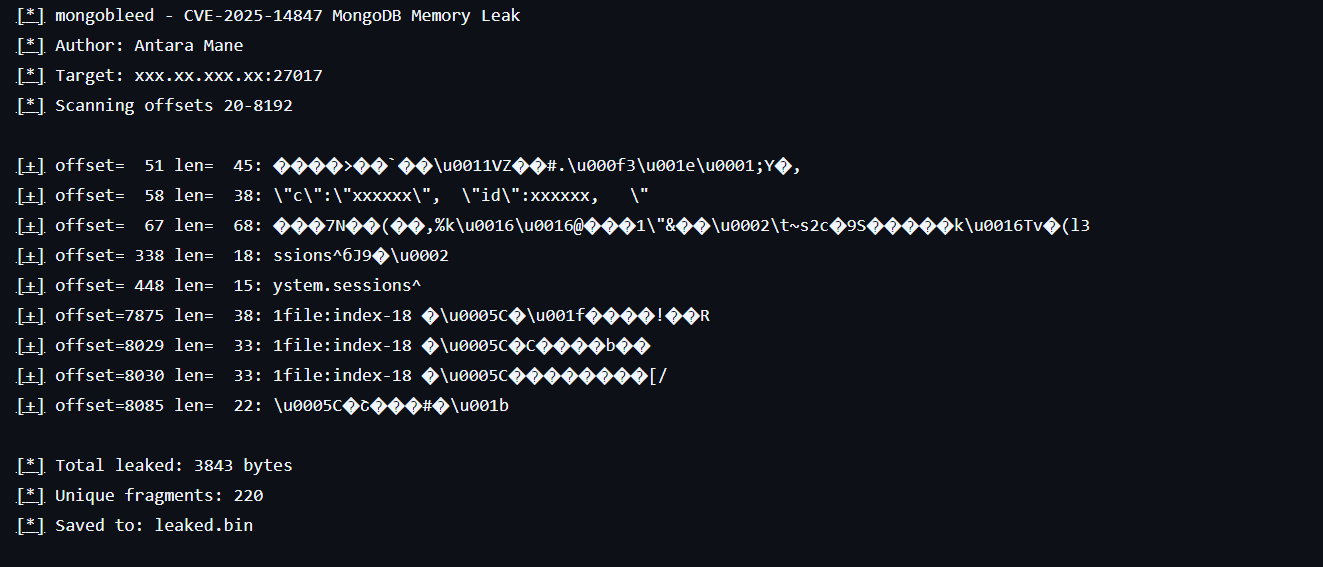 infosecantara/cve-2025-14847-mongodb
# Bildungswerkzeug für Forschung Demonstriert die CVE-2025-14847-Speicherfreigabe in der BSON-Dekomprimierung von MongoDB. Simuliert…
 fysac/cve-2019-20326
Heap-Pufferüberlauf in GNOME gThumb und Linux Mint Pix
 freax13/cve-2023-31346-poc
Machbarkeitsnachweis, der Speicherlecks in AMD SEV-SNP-Firmware-Gastnachrichten-Headern und CPUID-Anfragen demonstriert und die Extraktion sensibler…
 desmondsanctity/cve-2022-2274
OpenSSL-src Heap-Speicherkorruption bei RSA-Private-Key-Operation : CVE-2022-2274








