

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Kategorien

Digitale Forensik

Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.

Kitploit empfohlen

Top-Tools

10 ausgewählt
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kvor 6 Monaten
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kvor 8 Tagen
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kvor 1 Monat
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kvor 15h 19m
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kvor 1 Monat
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kvor 17h 46m
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.5kvor 9 Tagen
mvt preview#8

mvt

GitHubmvt-project/mvt
16.2kvor 3 Tagen
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230vor 14 Tagen
avml preview#10

avml

GitHubmicrosoft/avml
1.1kvor 9 Tagen
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1468 Ergebnisse
memory-carving-scripts preview

memory-carving-scripts

GitHubwithsecurelabs/memory-carving-scripts

Skripte zum Extrahieren nützlicher Informationen aus infizierten Speicherabbildern

memory-forensicsforensicsmalware-analysis+2
10vor 8 Jahren
cpanel-forensics preview

cpanel-forensics

GitHubngksiva/cpanel-forensics

# Forensik nach CVE-2026-41940 (cPanel/WHM) — Bash-Skript und Checkliste

vulnerability-analysisconfiguration-auditingforensics+3
vor 6 Monaten
SuperMem preview

SuperMem

GitHubcrowdstrike/supermem

Ein Python-Skript, das entwickelt wurde, um Windows-Speicherabbilder basierend auf dem Triage-Typ zu verarbeiten.

memory-forensicsforensicsmalware-analysis+2
267vor 4 Jahren
Collect-MemoryDump preview

Collect-MemoryDump

GitHublethal-forensics/collect-memorydump

Automatisiertes PowerShell-Skript für forensisch einwandfreie Windows-Speicherakquisition, einschließlich Crash-/Raw-Dumps, Pagefile-Sammlung,…
memory-forensicsforensicsdigital-forensics+1
265vor 1 Jahr
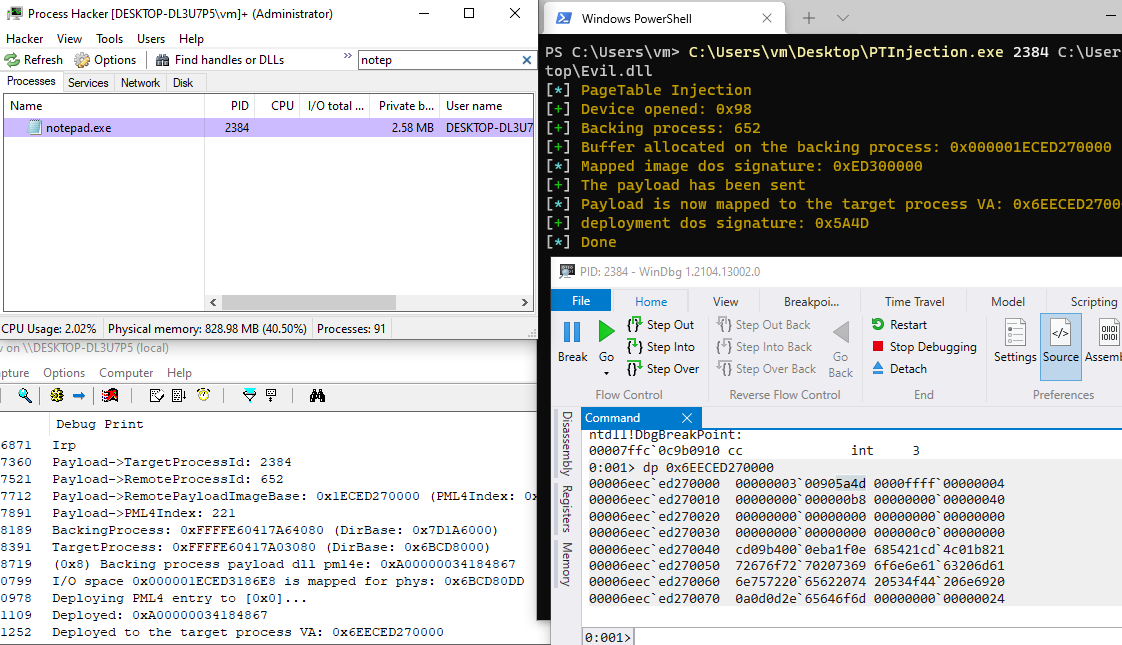
PageTableInjection preview

PageTableInjection

GitHubkkent030315/pagetableinjection

Code-Injection, bösartige Payload über Pagetables pml4 injizieren.

memory-forensicsexploitationbinary-exploitation
244vor 5 Jahren
CVE-2023-0179-PoC preview

CVE-2023-0179-PoC

GitHubh4k6/cve-2023-0179-poc

Ausnutzung der Schwachstelle (CVE-2023-0179) Diese Schwachstelle wurde als CVE-2023-0179 zugewiesen und betrifft alle Linux-Versionen von 5.5 bis…

privilege-escalationmemory-forensicsvulnerability-analysis+2
200vor 3 Jahren
CVE-2025-24204 preview

CVE-2025-24204

GitHubffri/cve-2025-24204

PoC und technische Details von CVE-2025-24204

privilege-escalationencryption-decryption-toolsmemory-forensics+2
113vor 1 Jahr
pdfresurrect preview

pdfresurrect

GitHubenferex/pdfresurrect

Analysiert und hilft dabei, ältere „versteckte" Versionen einer PDF aus der aktuellen PDF zu extrahieren.

static-analysisdata-recoverydigital-forensics
102vor 4 Jahren
CVE-2023-21036 preview

CVE-2023-21036

GitHubinfobyte/cve-2023-21036

Erkennung und Bereinigung für Acropalypse Now - CVE-2023-21036

encryption-decryption-toolsvulnerability-analysisforensics+3
81vor 3 Jahren
HiveV5_keystream_decryptor preview

HiveV5_keystream_decryptor

GitHubreecdeep/hivev5_keystream_decryptor

Schlechtes Zeug von bösen Jungs
encryption-decryption-toolsreverse-engineeringdata-recovery+4
49vor 4 Jahren
exif-gps-tracer preview

exif-gps-tracer

GitHubm0n1x90/exif-gps-tracer

Ein Python-Skript, mit dem Sie GeoLocation-Daten aus Ihren Bilddateien analysieren können, die in einem Datensatz gespeichert sind. Es erzeugt auch…

osintreconnaissanceforensics+2
44vor 5 Jahren
pesieve-go preview

pesieve-go

GitHubhasherezade/pesieve-go

Golang-Bindungen für PE-sieve

memory-forensicsdynamic-code-analysismalware-analysis+1
43vor 3 Jahren
linux_screenshot_xwindows preview

linux_screenshot_xwindows

GitHubeurecom-s3/linux_screenshot_xwindows

Volatility-Plugin zum Extrahieren von X-Screenshots aus einem Speicherabbild

memory-forensicsforensicsinformation-gathering+1
37vor 8 Jahren
FileWatchTower preview

FileWatchTower

GitHubiomoath/filewatchtower

FWT ist ein Sicherheitsanalyse- und Dateiüberwachungstool, das Sysmon-Ereignisse nutzt.

hash-analysisforensicsmalware-analysis+4
29vor 2 Jahren
VAXD preview

VAXD

GitHubbicurico/vaxd

Leichtgewichtiger Windows-Disassembler, PE-Inspektions- und Patch-Unterstützungstool für native EXE-/DLL-Dateien.

embedded-systems-securityreverse-engineeringdebuggers+7
17vor 4 Monaten
NORM-EDR preview

NORM-EDR

GitHubamberchalia/norm-edr

Experimentelles Kernel-Mode-EDR-Forschungsprojekt, das sich auf erklärbare Erkennung verdächtiger In-Memory-Ausführungsmuster konzentriert und…
defensive-toolsmemory-forensicsmalware-analysis+4
11vor 8 Monaten
CVE-2022-22947 preview

CVE-2022-22947

GitHubsijido/cve-2022-22947

Python-basiertes Memory-Shell-Injection-Tool für CVE-2022-22947, das Spring-, Netty- und Godzilla-Memory-Shells mit einfacher CLI-Nutzung unterstützt.

memory-forensicsvulnerability-analysisexploitation+1
9vor 4 Jahren
forensic-msvpn preview

forensic-msvpn

GitHubsynacktiv/forensic-msvpn

Dieses Repository enthält Velociraptor-Artefakte und Chainsaw-Regeln zur Erkennung von Microsoft Remote Access VPN-Aktivitäten.


forensicsdigital-forensicsincident-response+1
6vor 3 Jahren
Zurück1…575859…82Weiter







