Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
VAXD — Leichtgewichtiger Windows-Disassembler, PE-Inspektions- und Patch-Unterstützungstool für native EXE-/DLL-Dateien. | Kitploit
Tools/GitHubGitHub/bicurico/vaxd
Embedded-System-SicherheitReverse EngineeringDebuggerForensikMalware-AnalyseDigitale ForensikHardware-SicherheitBinäranalyseLernen & BildungFirmware-Analyse
GitHub
17137vor 4 MonatenNoch nicht geprüft
Teilen
bicurico/vaxd

VAXD

Leichtgewichtiger Windows-Disassembler, PE-Inspektions- und Patch-Unterstützungstool für native EXE-/DLL-Dateien.
Repository anzeigen

VAXD

VAXD Logo

VAXD ist ein leichtgewichtiger Windows-Disassembler, PE-Inspektionstool, MultiCPU-Binärinspektionstool und Patch-Unterstützungsumgebung.

Er ist für die schnelle Analyse von ausführbaren Dateien, Firmware-Images, Binärdateien, Office-Dokumenten, PDF-Dateien und Windows PE EXE/DLL-Dateien ausgelegt. VAXD bietet einen praktischen Workflow, der sich auf Dateiidentifikation, Disassemblierung, Navigation, Zeichenfolgen, Querverweise, Sprünge, Aufrufe, Patch-Planung, Pseudocode-Generierung, Hex-Inspektion und Unterstützung beim Binär-Patching konzentriert.

VAXD konzentriert sich auf Geschwindigkeit, Einfachheit und Benutzerfreundlichkeit. Es richtet sich an Benutzer, die ein schnelles und fokussiertes Werkzeug zur Inspektion von ausführbaren Dateien und verdächtigen Dokumenten wünschen, ohne die Komplexität und den Overhead größerer Reverse-Engineering-Suiten.


Offizielle Website, Downloads und Lizenzierung

Die offizielle VAXD-Seite ist hier verfügbar:

https://vma-broadcast.com/vaxd-vma-executable-disassembler/

Bitte nutzen Sie die offizielle Website für:

  • aktuelle Downloads
  • Lizenzinformationen
  • Preise
  • Versionshinweise
  • Dokumentation
  • Screenshots
  • Support-Informationen

Dieses GitHub-Repository dient hauptsächlich als stabile Projektreferenzseite für externe Links, Forenbeiträge und Diskussionen.


Hauptfunktionen

VAXD kann verwendet werden für:

  • Untersuchen von Windows EXE- und DLL-Dateien
  • Überprüfen, was eine Datei tatsächlich ist, auch wenn die Erweiterung fehlt oder irreführend ist
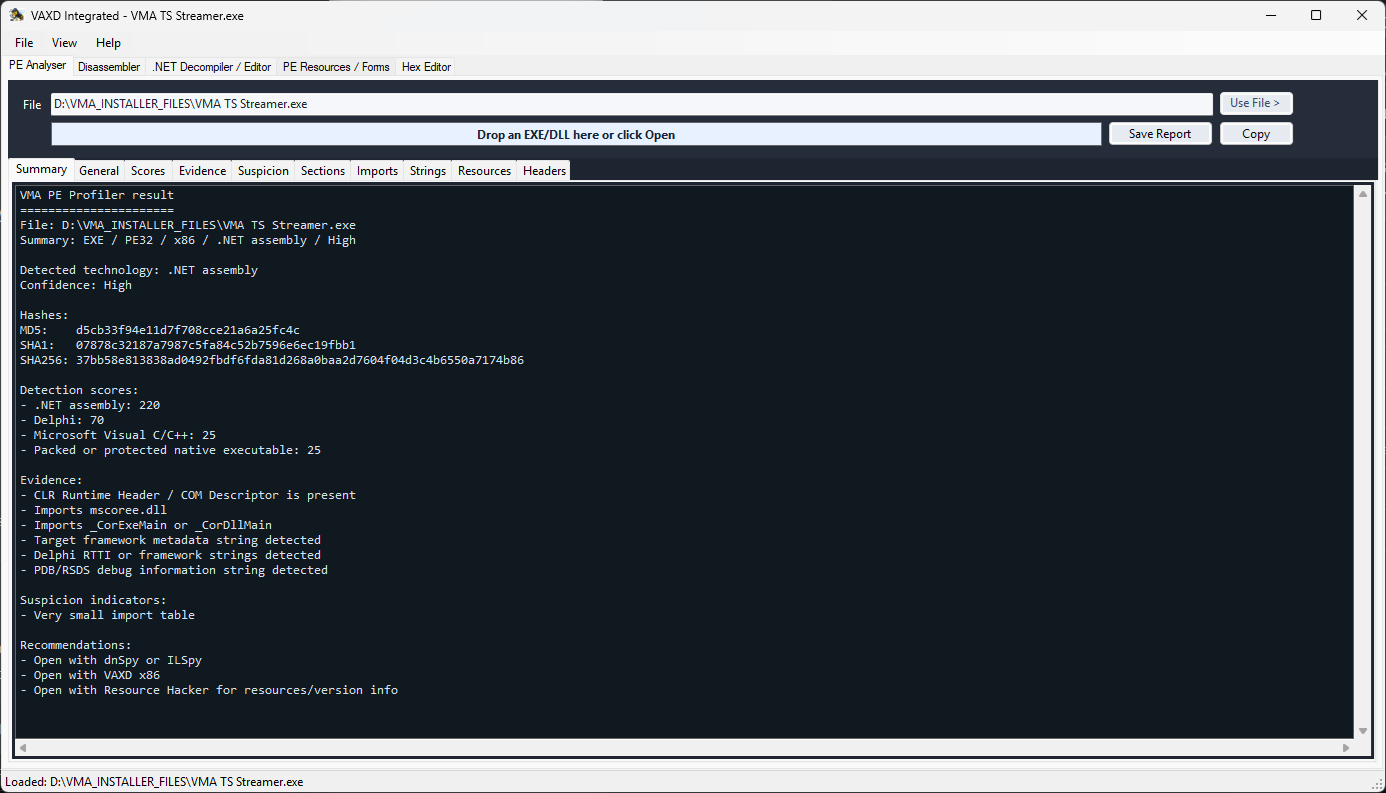
  • Analysieren von PE-Headern, Abschnitten, Importen, Exporten, Zeichenfolgen, Ressourcen und Metadaten
  • Untersuchen von nativem x86- und x64-Windows-Code
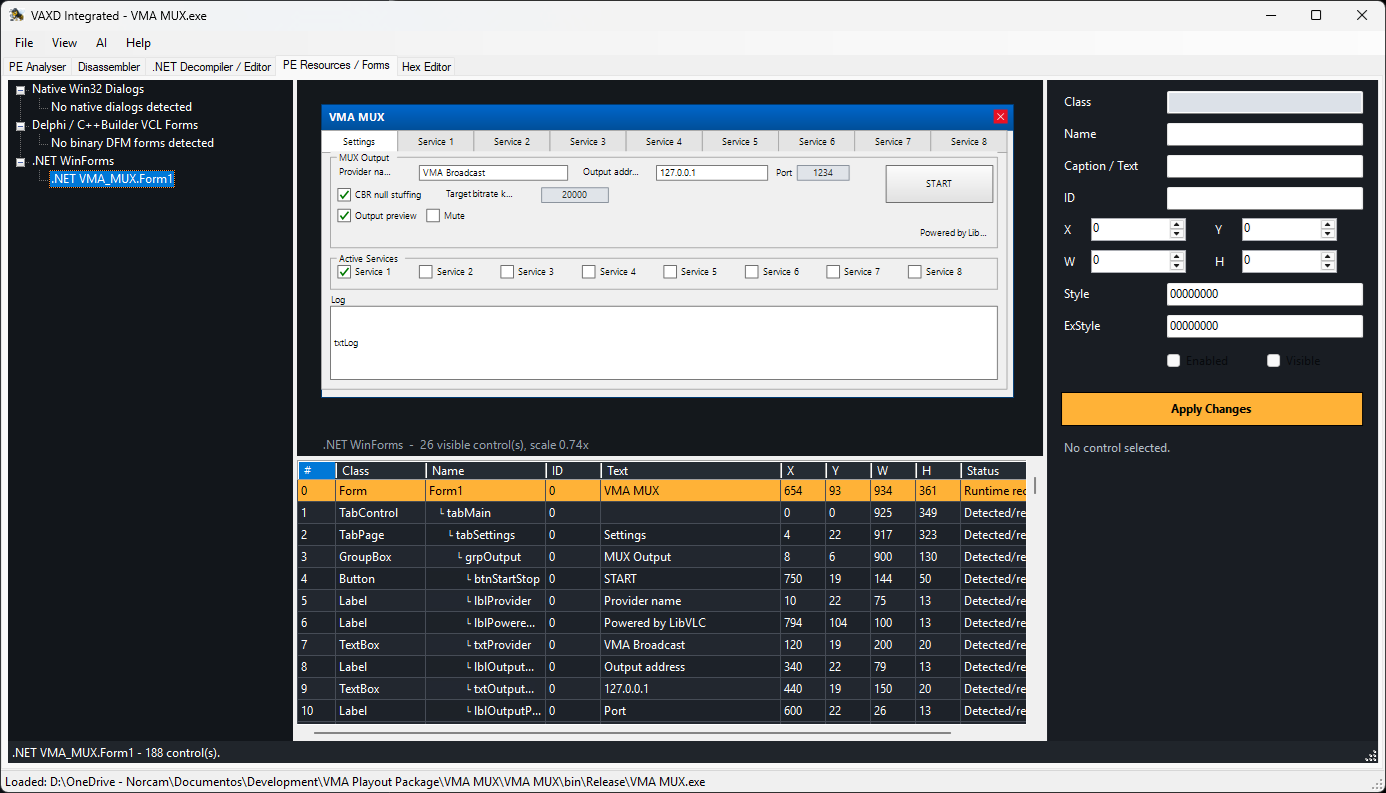
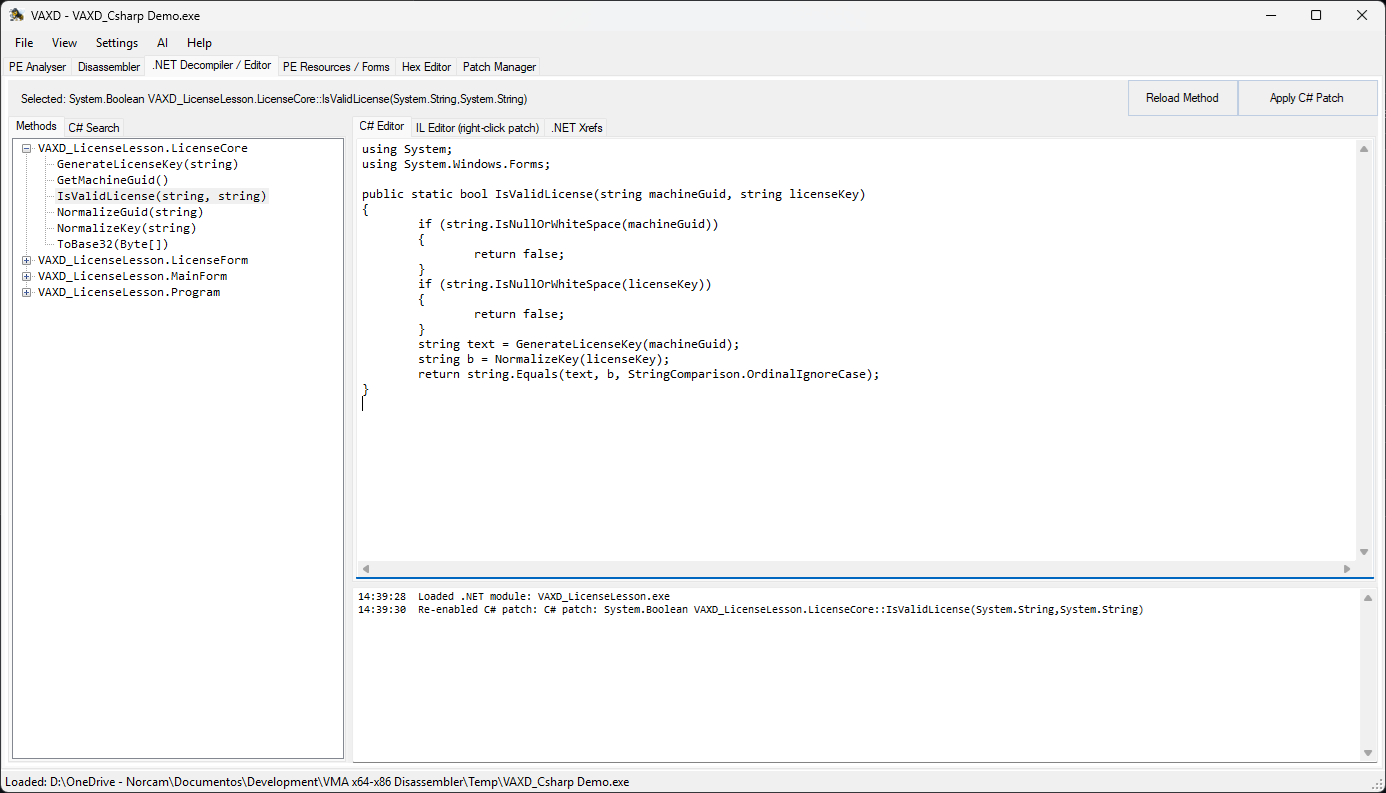
  • Untersuchen von .NET-Programmen und -Assemblys
  • Untersuchen von Nicht-Windows-Binärdateien und Firmware-Images
  • Arbeiten mit mehreren CPU-Architekturen in einem Werkzeug
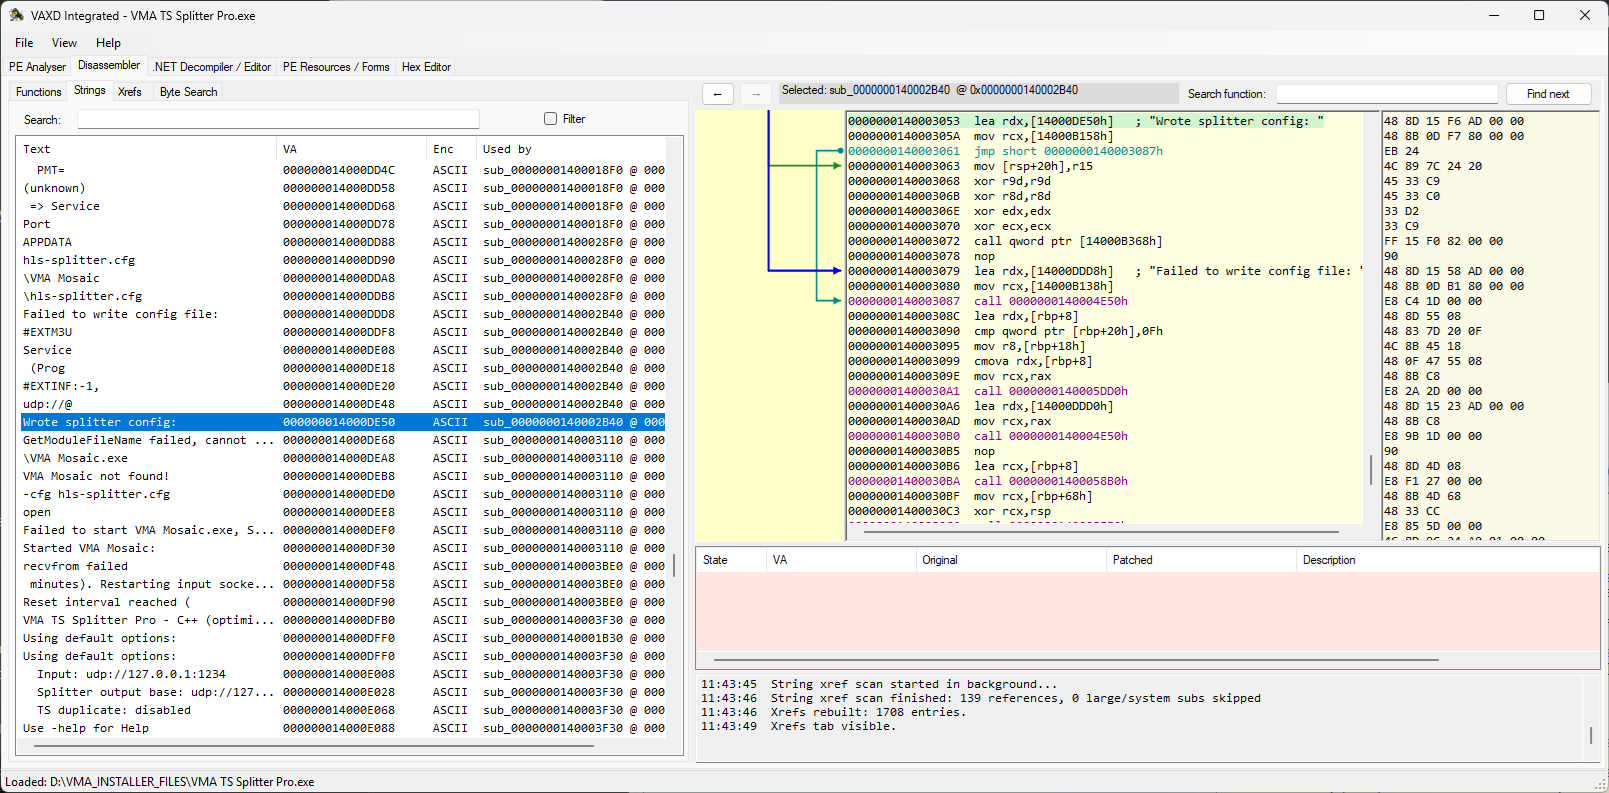
  • Überprüfen von Zeichenfolgen, Referenzen, Sprüngen, Aufrufen und Codeflüssen
  • Schnelles Navigieren im disassemblierten Code
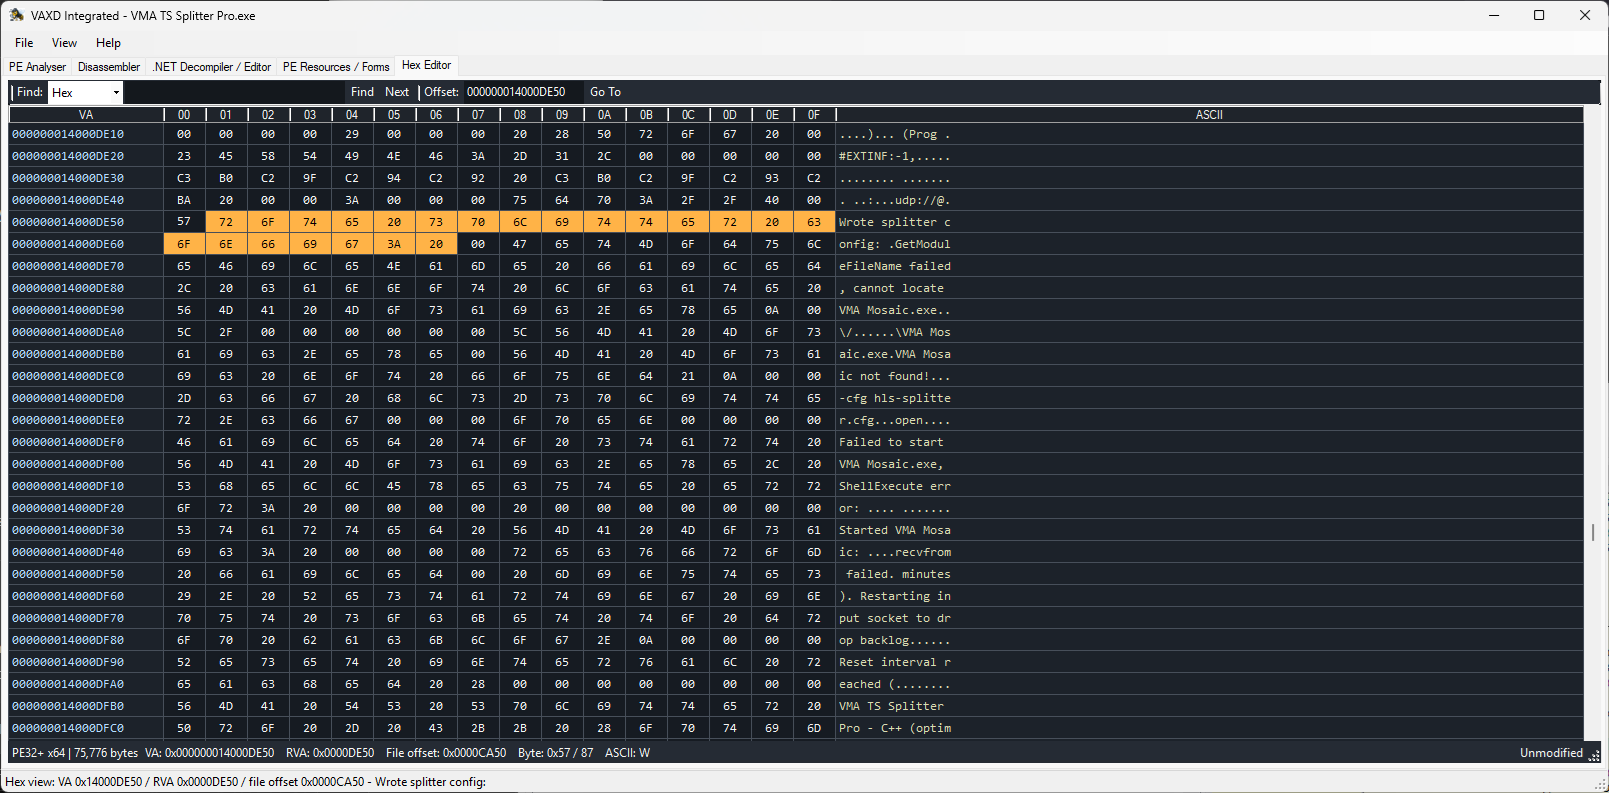
  • Anzeigen und Bearbeiten von Rohbytes im Hex-Editor
  • Planen und Verwalten von Binär-Patches
  • Exportieren von gepatchten Binärdateien
  • Reparieren oder Ändern alter Windows-Anwendungen
  • Untersuchen von Office-Dokumenten auf Makros und eingebettete Inhalte
  • Untersuchen von PDF-Dateien auf verdächtige Strukturen, Skripte, Streams und eingebettete Objekte
  • Malware-Triage und Analyse verdächtiger Dateien
  • Software-Audit und Sicherheitsforschung
  • Reverse-Engineering-Ausbildung und Experimente

VAXD soll keine großen professionellen Reverse-Engineering-Plattformen ersetzen. Das Ziel ist es, einen schnelleren, einfacheren und direkteren Workflow für viele gängige Aufgaben der Programmdatei-Inspektion, Dokumenteninspektion, Firmware-Analyse und Patch-Unterstützung bereitzustellen.


MultiCPU-Unterstützung

VAXD beinhaltet MultiCPU-Disassembly und Patch-Unterstützung für mehrere Prozessorfamilien und Binärformate.

Unterstützte CPU-Familien umfassen:

  • Intel x86 / x64
  • 8088 / 80186 / 80286 / 80386 / 80486
  • ARM32
  • ARM64 / AArch64
  • MOS 6502
  • Motorola 680x0
  • Motorola 68HC11 / HCS12
  • Intel 8051
  • MIPS
  • PowerPC
  • AVR
  • PIC

Unterstützte Datei- und Binärformate umfassen, je nach Architektur und Dateityp:

  • Windows PE EXE
  • Windows PE DLL
  • .NET assemblies
  • DOS COM
  • DOS EXE
  • ELF binaries
  • raw binary files
  • firmware images
  • Intel HEX / Microchip HEX files
  • Office documents
  • PDF files

Patch-Unterstützungs-Workflow

VAXD ist darauf ausgelegt, bei praktischen Binär-Patching-Aufgaben zu helfen.

Typische Funktionen der Patch-Unterstützung umfassen:

  • Patchunterstützung auf Befehlsebene, wo unterstützt
  • Sprung- und Verzweigungsprüfung
  • Verzweigungsumkehrung
  • Verzweigungserzwingung
  • NOP-Patching
  • Patchlistenverwaltung
  • Verfolgung gepatchter Bytes
  • Bearbeitung auf Hex-Ebene
  • Ausgabe der gepatchten Datei

Die genauen Patching-Optionen hängen vom Dateityp, der CPU-Architektur und dem bearbeiteten Befehl ab.


Office- und PDF-Inspektion

VAXD kann auch als leichtgewichtiges Werkzeug zur Inspektion verdächtiger Dokumente verwendet werden.

Bei Office-Dateien kann VAXD helfen, die Dokumentstruktur, eingebettete Inhalte und makrobezogene Informationen zu untersuchen.

Bei PDF-Dateien kann VAXD helfen, PDF-Objekte, -Streams, -Skripte, eingebettete Dateien und verdächtige Strukturelemente zu untersuchen.

Dies macht VAXD nicht nur für das Reverse-Engineering von ausführbaren Dateien nützlich, sondern auch für die schnelle Triage von Dateien, die nicht offensichtlich ausführbar sind.


Typische Benutzer

VAXD kann nützlich sein für:

  • Hobby-Reverse-Engineers
  • Softwareentwickler
  • IT-Administratoren
  • Malware-Analysten
  • Sicherheitsforscher
  • Software-Auditoren
  • Personen, die alte Windows-Anwendungen warten oder reparieren
  • Benutzer, die unbekannte Dateien schnell überprüfen müssen

Screenshot

VAXD main window VAXD main window VAXD main window VAXD main window VAXD main window


Aktueller Status

VAXD wird aktiv weiterentwickelt.

Für die aktuelle Version, Downloads, Lizenzierung, Dokumentation und Support-Informationen besuchen Sie bitte die offizielle Homepage:


https://vma-broadcast.com/vaxd-vma-executable-disassembler/

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    310
  • 5

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    306
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    301

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →