
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 kd8bny/limeaide
Eine Python-Anwendung, die entwickelt wurde, um den Arbeitsspeicher eines Linux-Clients remote zu sichern und ein Volatility-Profil für die spätere…
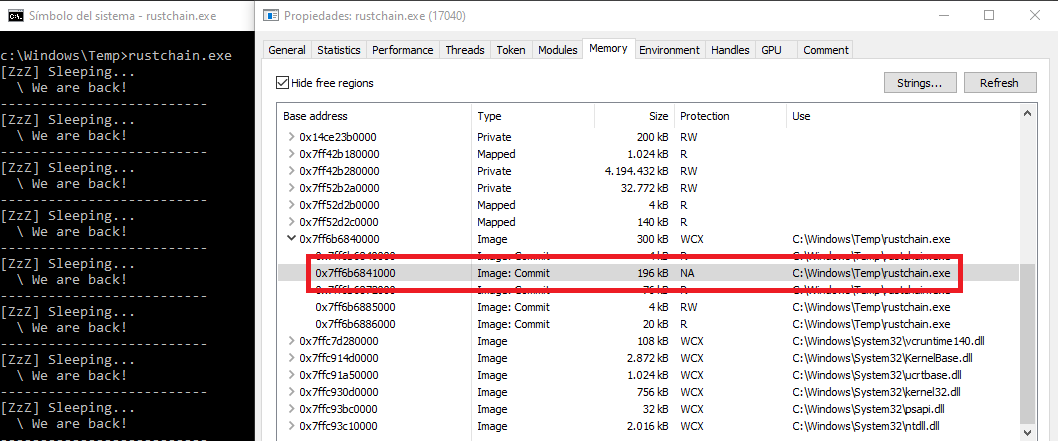 kudaes/rustchain
Verstecke Speicherartefakte mithilfe von ROP und Hardware-Breakpoints.
 smolfiddle/sentinelnav
SentinelNav: abhängigkeitsfreies, reines Python-Tool zur Binärvisualisierung und Forensik.
 attackercan/teamviewer-dumper
TeamViewer-ID und Passwort aus dem Speicher auslesen. Funktioniert viel besser als andere Tools.
 airbus-cert/yara-ttd
YARA-Regeln auf Time-Travel-Debugging-Traces anwenden
 packtpublishing/learning-linux-binary-analysis
Learning Linux Binary Analysis, erschienen bei Packt
 almandin/ntdsdotsqlite
Ein kleines Dienstprogramm zum Konvertieren von NTDS.dit-Dateien in das SQLite-Format.
 essexrich/threatactors-ttps
Repository erstellt, um Informationen über Taktiken, Techniken und Verfahren zu teilen, die von Bedrohungsakteuren verwendet werden. Ursprünglich mit…
 fishermavis/bsod_bitlocker_recover
Python-Skript zum Extrahieren von BitLocker-VMK-Schlüsseln
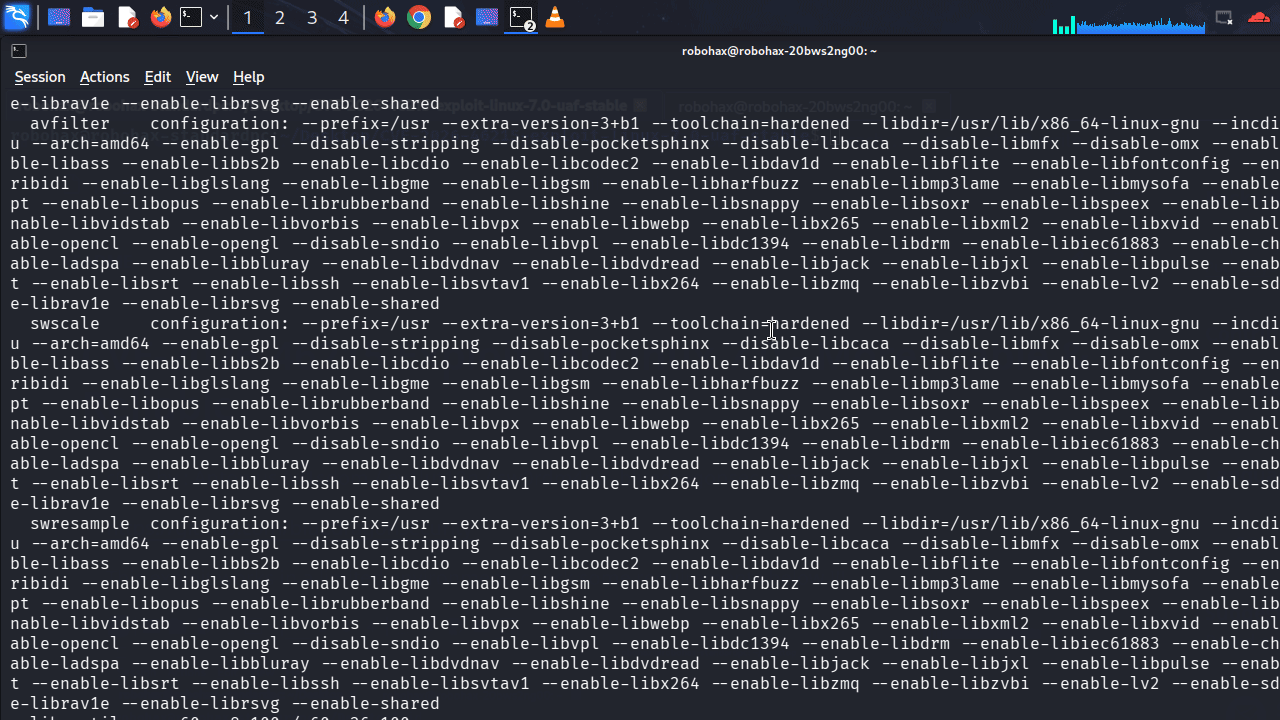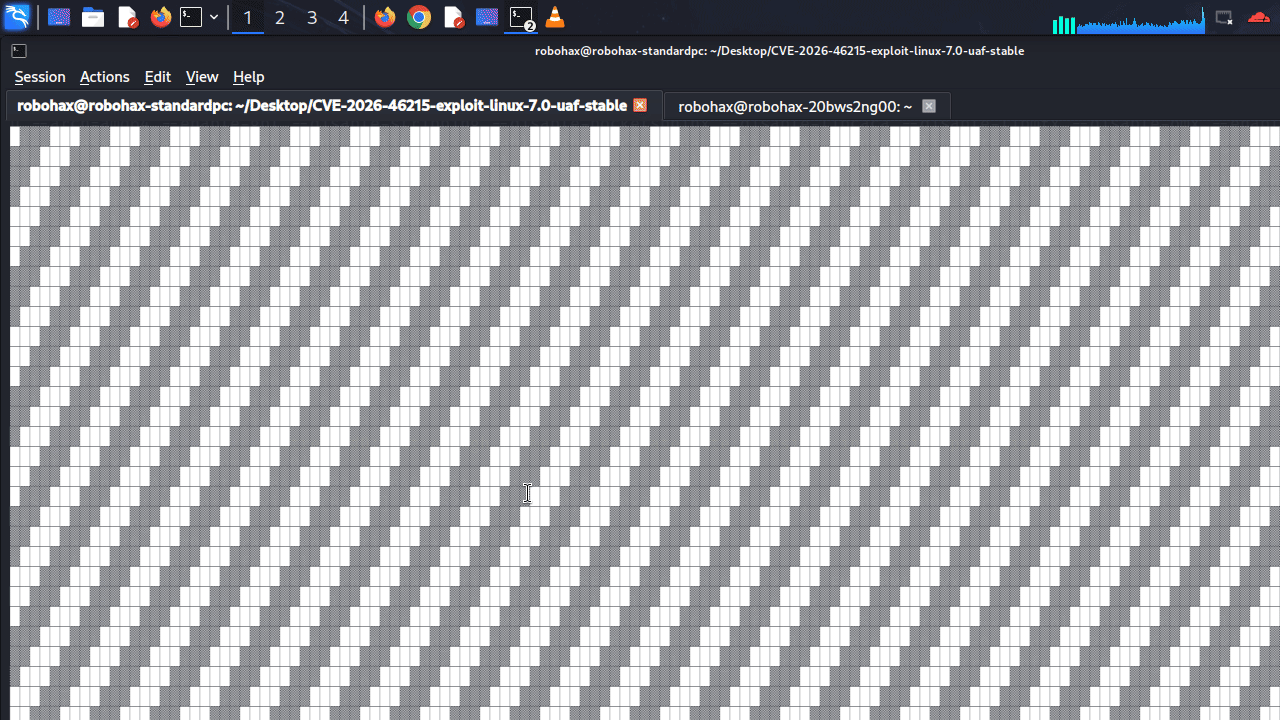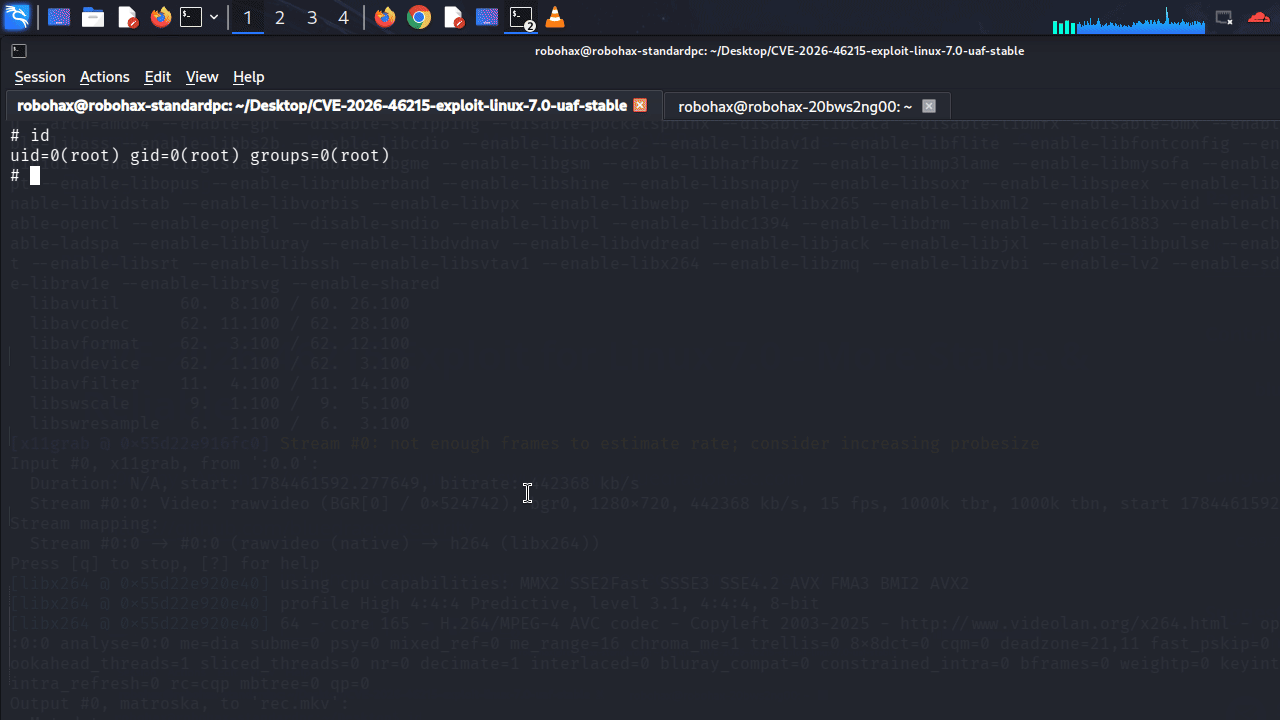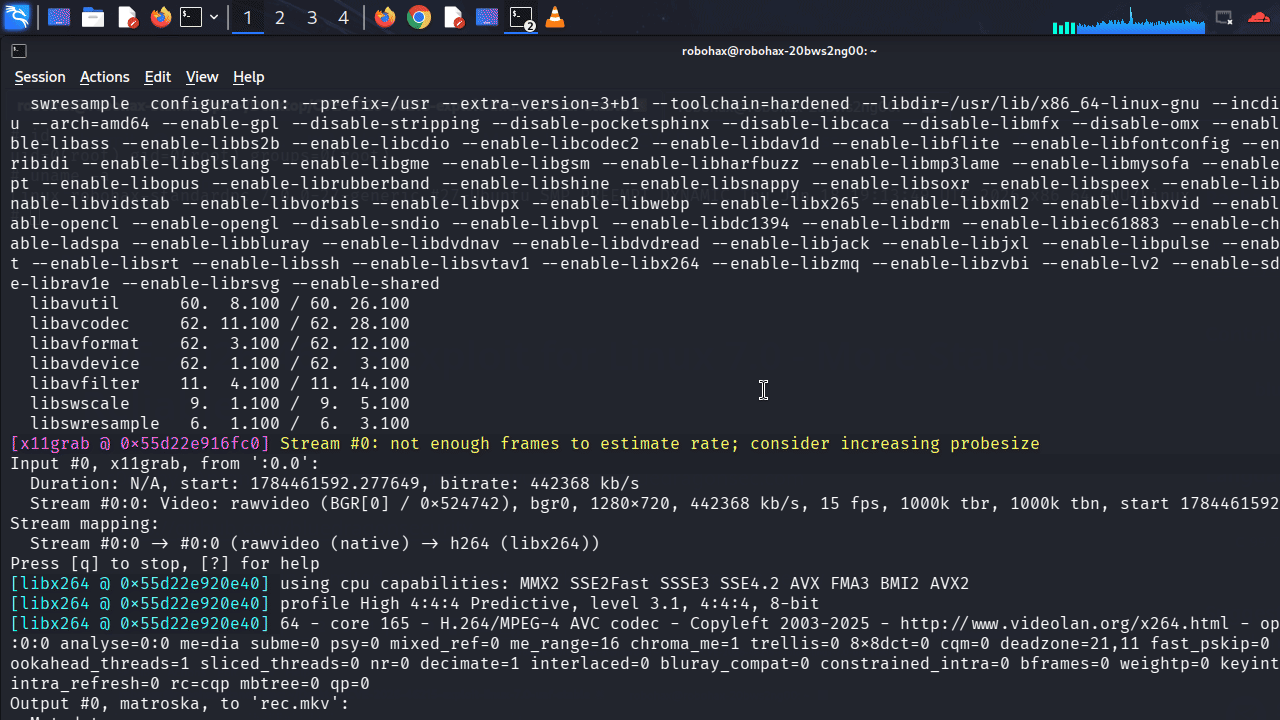 bluedragonsecurity/cve-2026-46215-exploit-linux-7.0-uaf-stable
CVE-2026-46215 DRM GEM UAF Exploit für Linux 7.0 - Der erste funktionierende PoC für Use-After-Free im Linux-Kernel 7 - von Antonius (sw0rdm4n,…
 nao-sec/ramnit_traffic_parser
Parsen von Ramnits Datenverkehr
 salaheldinfikri/kalim_backdoor
Kalim Backdoor Malware Report
 securest8/npm-incident-response
Scanner für den keyv/cacheable Supply-Chain-Angriff: erkennt kompromittierte npm-Pakete, verifiziert Payload-Hashes und findet Persistenz-Implantate…
 zach115th/toolshellfinder
Scannt Windows IIS-Protokolle auf Anzeichen von CVE-2025-53770 & CVE-2025-53771
 tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
Technische Untersuchung und Eindämmung eines Zero-Click-RCE-Exploits mit kritischem Schweregrad (CVE-2025-21298) mithilfe von EDR-Telemetrie und…
 ra3edaj/lab-dfir-cve-2023-38831
d
 renukaselvar/libunwind_cve-2015-3239_after
Bibliothek zum Entwirren von Prozessor-Call-Stacks, die mehrere Architekturen und Betriebssysteme unterstützt, mit Anweisungen zum Erstellen und…
 clausing/scripts
Sammlung von Python- und Perl-Skripten für digitale Forensik, Incident Response und Netzwerkanalyse, einschließlich Hash-Signatur-Tools und…








