
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 mitre/brawl-public-game-001
Daten aus einer BRAWL automatisierten Gegner-Emulationsübung
 lcbower33/stegoscan
Automatisiertes Steganografie-Erkennungstool, das Websites, Webserver und lokale Verzeichnisse mithilfe KI-gesteuerter Objekt-/Texterkennung und…
 lethal-forensics/macos-collector
macos-collector - Automatisierte Sammlung von macOS-Forensik-Artefakten für DFIR
 theevidencehunter/forensix
Intelligence-Framework für digitale Forensik
 kaandemir993/vidar-stealer-chrome-injection-malicious-js-targeting-google-reddit-sessions-analysis
Reverse Engineering von Vidar Stealer: Von obfuskierten Speicher-Strings über Chrome-Prozessinjektion und bösartige JS-Ausführung bis hin zu aktiver…
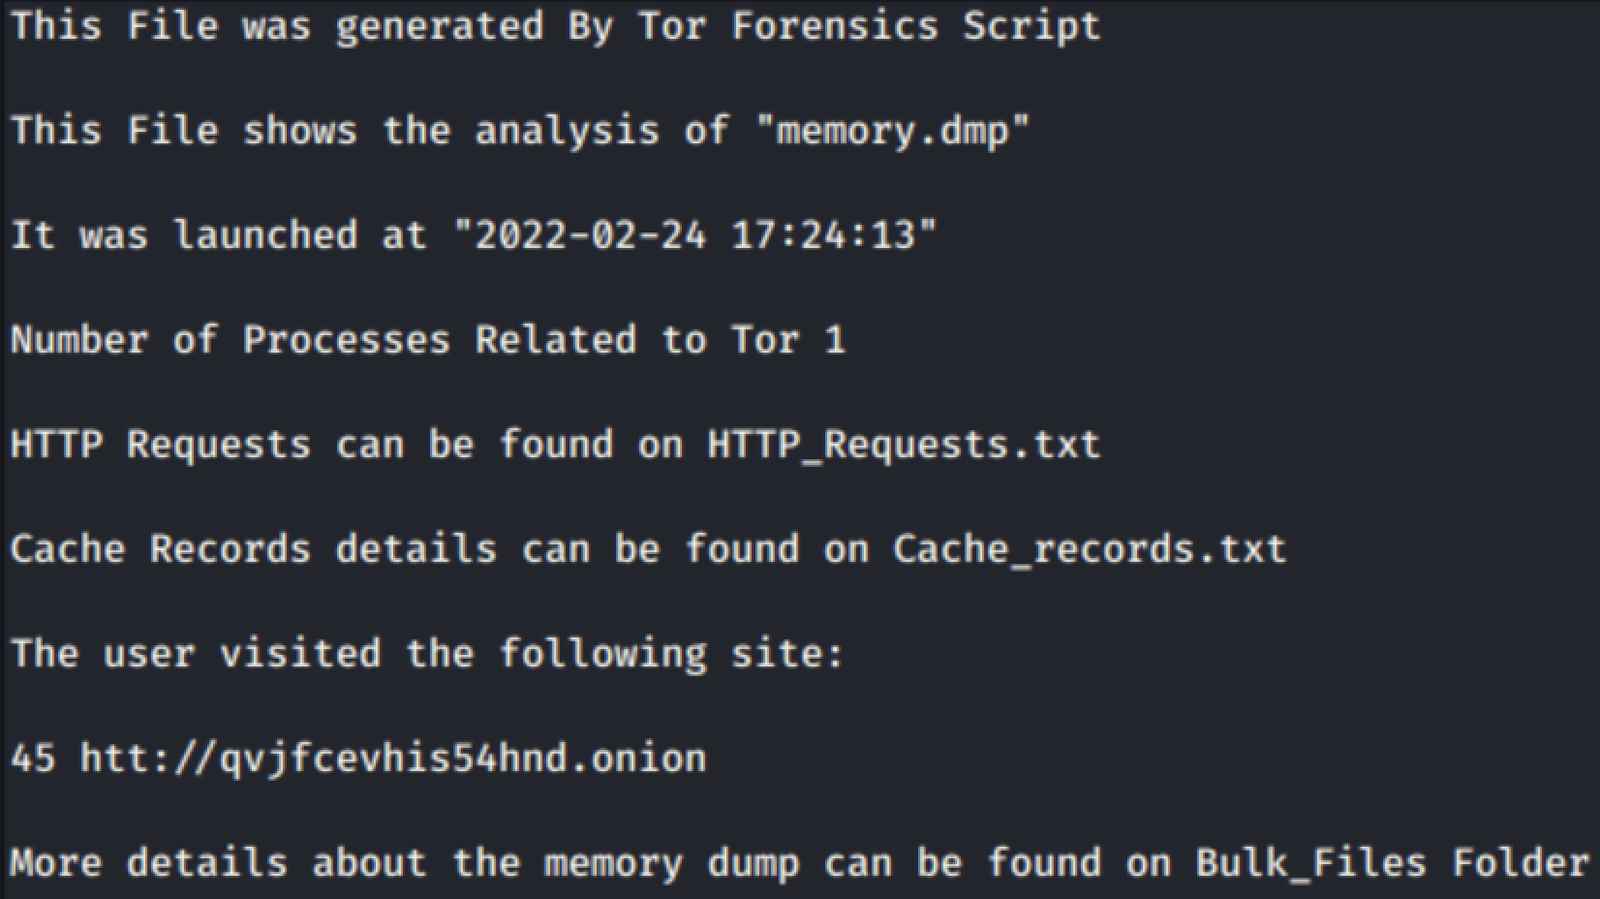 exmak-s/cve-2021-46702
Proof-of-Concept-Skript, das Windows-Speicherabbilder analysiert, um besuchte Tor-Onion-Dienste wiederherzustellen und dabei die Anonymität des…
 0xcomposure/fftstegpic
Ein Python-Skript für digitale Bildsteganografie unter Verwendung der schnellen Fourier-Transformation.
 mmozeiko/aes-finder
Dienstprogramm zum Auffinden von AES-Schlüsseln in laufenden Prozessen
 itm4n/ppldump
Speicherauszug eines PPL mit einem Userland-Exploit
 memn0ps/matrix-rs
Rusty Hypervisor - Windows Kernel Blue Pill Type-2 Hypervisor in Rust (Codename: Matrix)
 certcc/keyfinder
Ein Werkzeug zum Auffinden und Analysieren privater (und öffentlicher) Schlüsseldateien, einschließlich Unterstützung für Android-APK-Dateien.
 packetsifter/packetsiftertool
PacketSifter ist ein Tool/Skript, das Analysten dabei unterstützen soll, einen Paketmitschnitt (pcap) zu durchsuchen, um bemerkenswerten Datenverkehr…
 3nou9h/cve-2026-9256-poc
Demonstriert den Heap-Pufferüberlauf CVE-2026-9256 in nginx' ngx_http_rewrite_module mit PoC-Skripten für Heap-/libc-Leaks und Worker-Absturz.
 star-laboratory/prism
PrISM: Eine skalierbare probabilistische RowHammer-Mitigation (ISCA 2026). Ramulator2-Quellcode und Evaluierungsskripte.
 dwexi/entropystrip
Algorithmischer PE-Deobfuskator, Shannon-Entropie-Radar und Incident-Triage-Engine
 bobikl/cve-2026-43499-t807d
Android-Kernel-Exploit-Forschungspaket für CVE-2026-43499, enthält den Quellcode des Popsicle-Exploits, eine eingebettete su-Payload, einen…
 jithinkrishnanrs/cve-2026-67401-cpanel-emailtrack-sqli
# Schreibgeschützter IOC-Scanner und Mitigation-Toolkit für cPanel & WHM EmailTrack SQL-Injection (CVE-2026-67401) Führt Versions-Fingerprinting,…
 adilkurtulmus/linux-copy-fail-cve-2026-31431
Proof-of-Concept-Exploit für CVE-2026-31431 (Copy-Fail), eine Schwachstelle im Linux-Kernel in AF_ALG und splice(), die Page-Cache-Poisoning und…








