
 #1
Tools für Security-Integration in CI/CD-Pipelines, Shift-Left und DevOps-Sicherheitsautomatisierung.
Kitploit empfohlen
 mahradbt/copyfail-mitigation
# Ansible-Playbooks zur Prüfung und Behebung von CVE-2026-31431 („Copy Fail“), einer lokalen Privilege-Escalation-Schwachstelle im `algif_aead`-Modul…
 pvharmo2/gha-lab-232af4821f
Sicherheitsforschungs-Labor zur Reproduktion von CVE-2021-4281 (GHSA-3796-3f93-cfvx): Shell-Befehlseinschleusung über den Namen des PR-Head-Branchs…
 abhishek2512mishra/claude-code-security-audit
Sicherheitsscanner zur Überprüfung von Claude-Code-Umgebungen auf CVE-2026-21852 Pre-Trust-Ausführung, Hook-Hijacking und eBPF-Lockdown.
 george0papasotiriou/cve-2026-11120-command-injection-via-git-url-in-ci-cd-pipeline
Demonstriert Befehlsinjektion über nicht bereinigte Git-URLs in CI/CD-Pipelines, einschließlich eines angreifbaren Build-Skripts und…
 devstuff/harden-docker-seccomp
Docker-Mitigation für CVE-2026-31431 („Copy Fail“). Enthält auch Kubernetes-Vorlagen.
 philippeabraxas-jpg/responsible-alliance-protocol
Sicherheit kann keine Prompt-Anweisung sein. TBP bietet eine externe Ausführungsschicht-Grenze für autonome Agenten und erzwingt harte…
 pmontesd/log4j-cve-2021-44228
Sehr einfaches Ansible-Playbook, das das Dateisystem nach JAR-Dateien durchsucht, die für Log4Shell anfällig sind.
 pvharmo2/gha-lab-00d54c717d
Sicherheitsforschungs-Labor: CVE-2026-47172 (workflow_run pwn request in deploy.yaml) — abgeflachter Schnappschuss von duck-organization/questbot bei…
 bakos-sandor-nx/teamcity-cve-2026-63077-remediation
# JetBrains TeamCity On-Premises CVE-2026-63077 Notfall-Härtungs- & Patch-Runbook-Paket
 pvharmo2/gha-lab-5bce203f66
Sicherheitsforschungs-Labor: Reproduktion von CVE-2026-41249 (GHSA-q58j-g3f4-h26h) — pull_request_target-pwn-Request in .github/workflows/static.yml,…
 appsec-forge/appsec-forge
Strukturierte Security-Wissensbasis mit praxisnahen Fällen aus der Produktion: Schwachstellenanalyse, Exploit-Erklärung, Remediation und DevSecOps…
 paveg/rails-activestorage-vips-audit
Agent-Fähigkeit, die eine Rails-Codebasis auf CVE-2026-66066 (KindaRails2Shell) prüft — Active Storage + libvips beliebiges Dateilesen / RCE, die…
 roxanne_ardary/aurea
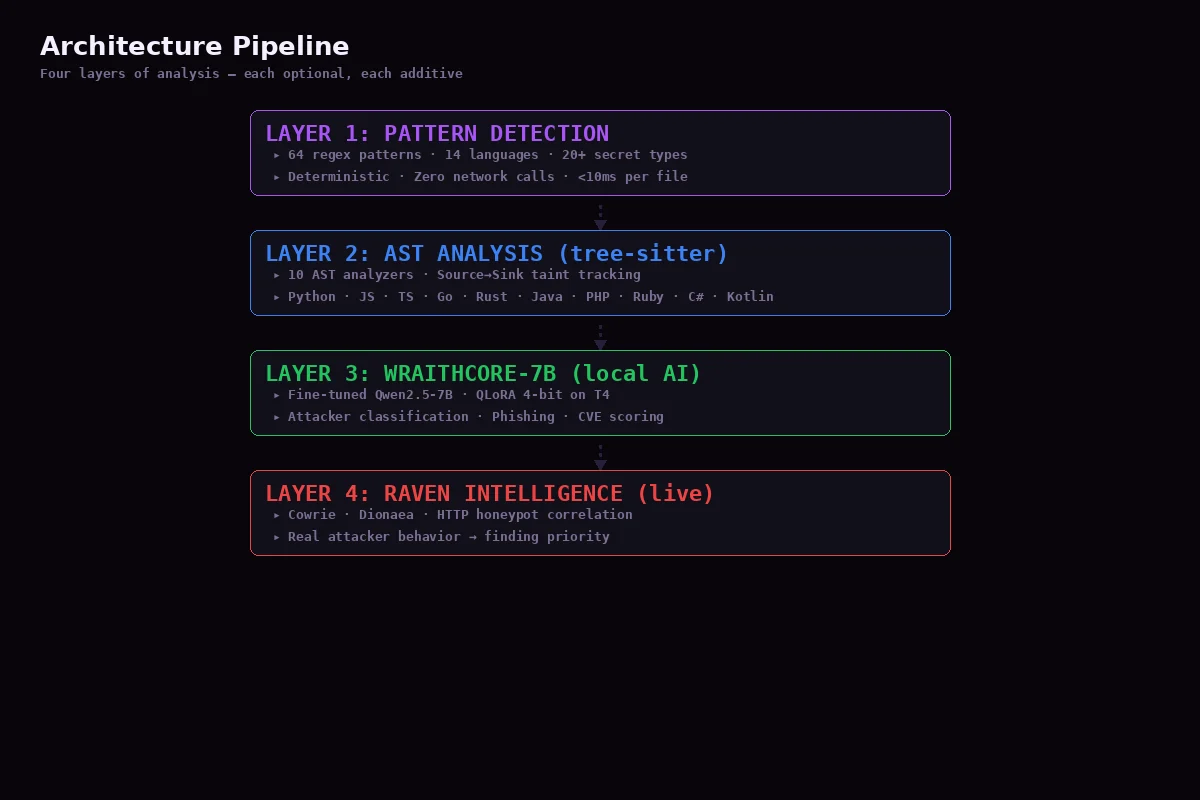
Aurea ist eine Open-Source-Plattform mit KI-Unterstützung, die Infrastructure-as-Code (IaC) über Terraform, Kubernetes, Docker und Ansible sichert.…
 niffyhunt/codeguard-copilot
KI-gestützter Sicherheits-Copilot, der Schwachstellen erkennt, während du programmierst. Echtzeit-Sicherheitsscans, verständliche Erklärungen und…
 rh-rahulshetty/log4shell-cve-2021-44228
Absichtlich verwundbare Java/Maven-Fixture zum Testen der Log4Shell-Erkennung (CVE-2021-44228), der Klassifizierung von Code-Auswirkungen und der…
 pvharmo2/gha-lab-ba8e0c4217
Autorisiertes Sicherheitsforschungs-Labor: Reproduktion von CVE-2024-42370 / GHSA-4hq2-rpgc-r8r7 (Env-Injection in docs-preview.yml) — Snapshot von…
 pvharmo2/gha-lab-ca4fa82ac5
Sicherheitsforschungslabor: Reproduktion von CVE-2026-29075 (GHSA-3j55-5q6x-2h48) im mesa/mesa benchmarks.yml pull_request_target-Workflow —…
 gduma-phdata/patch-cve-2026-09881
Patch: Template-Injection RCE (Atlassian Confluence)








