
 #1
Tools für Security-Integration in CI/CD-Pipelines, Shift-Left und DevOps-Sicherheitsautomatisierung.
Kitploit empfohlen
 infobyte/faraday
Open-Source- und KI-gestützte Cybersicherheits-Tools für Offensive Security, Schwachstellenmanagement und autonomes Pentesting. Von Hackern in…
 presidentbeef/brakeman
Ein statischer Sicherheitslücken-Scanner für Ruby on Rails-Anwendungen
 1n3/sn1per
Automatisierte Penetrationstesting- und Angriffsflächen-Management-Plattform. Recon, Scan, Exploit, Report – 600+ Exploits, 90+ Integrationen, 10K+…
 firezone/firezone
WireGuard-basierte Zero-Trust-Zugriffsplattform, die sicheren Peer-to-Peer-Fernzugriff mit granularer Richtliniensteuerung, SSO-Authentifizierung und…

 lintsinghua/deepaudit
DeepAudit: Das KI-Hacker-Team für alle, das Schwachstellenanalyse zugänglich macht. Das erste quelloffene Multi-Agenten-System zur…
 chaosblade-io/chaosblade
Ein einfach zu bedienendes und leistungsstarkes Toolkit für Chaos-Engineering-Experimente.(Ein von Alibaba als Open Source veröffentlichtes, einfach…
 microsoft/agent-governance-toolkit
Richtliniendurchsetzung, Zero-Trust-Identität, Ausführungssandboxing und Audit-Logging für autonome KI-Agenten. Deckt 10/10 des OWASP Agentic Top 10…
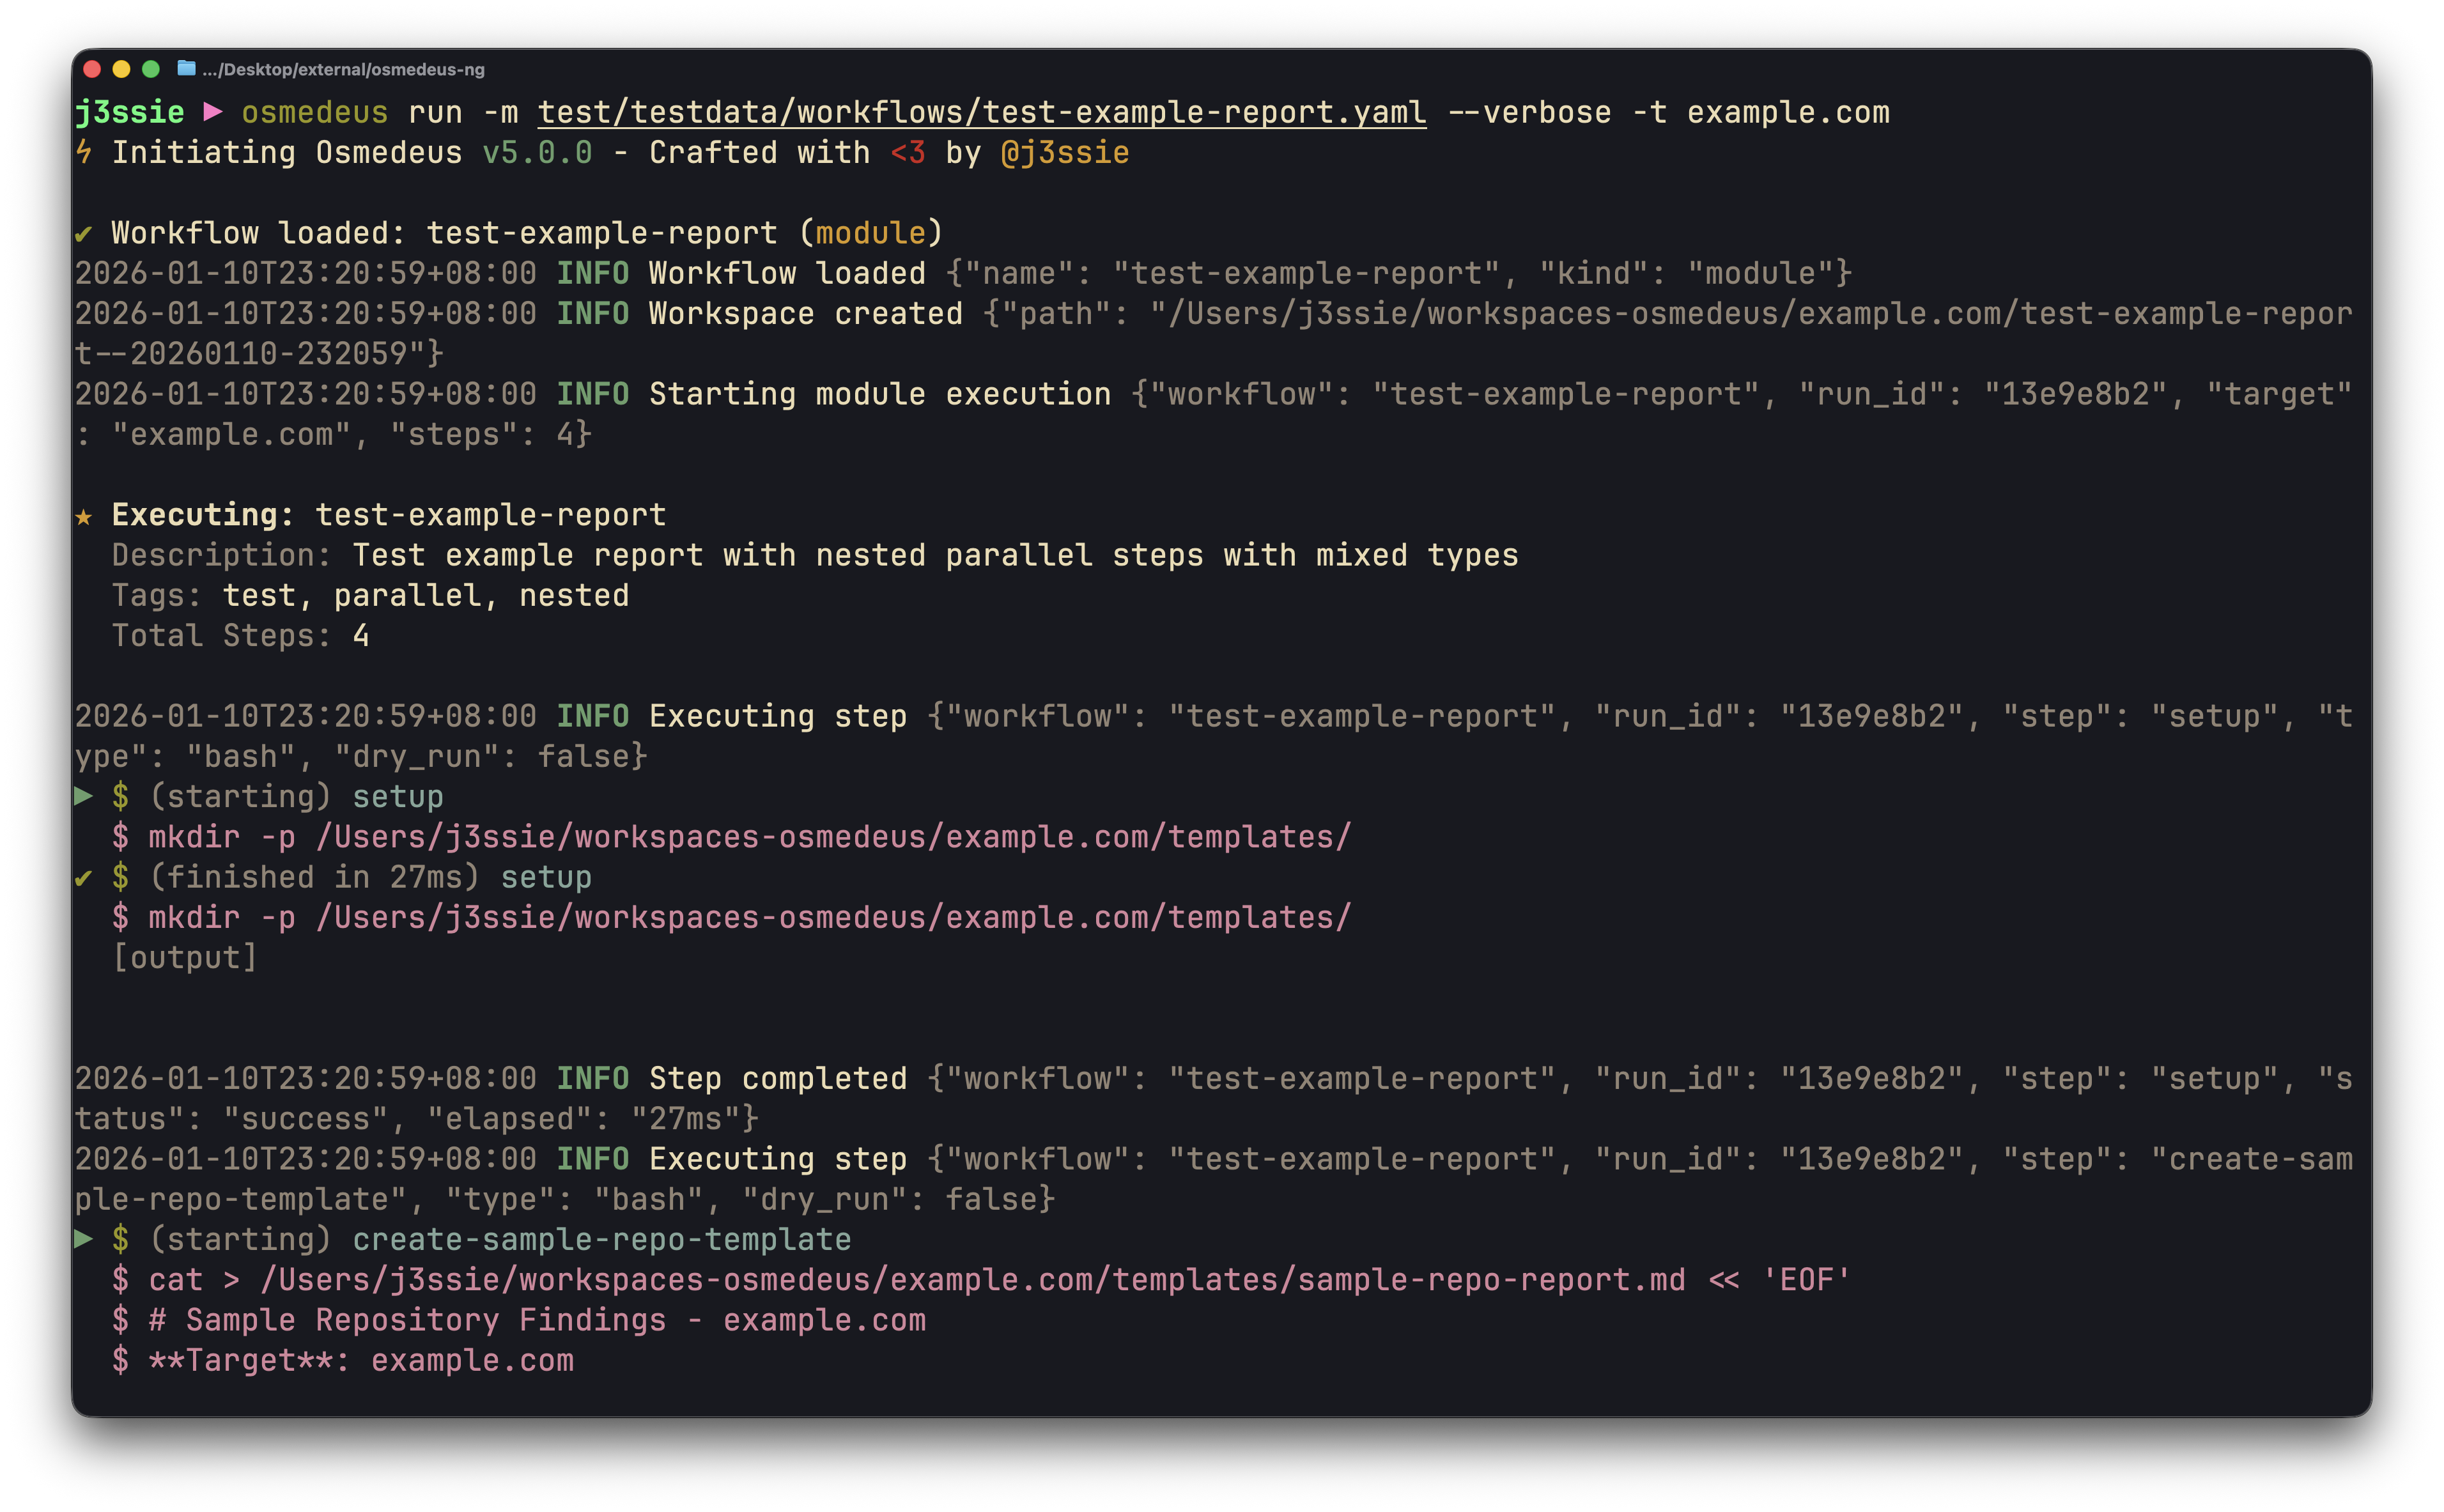 j3ssie/osmedeus
Eine moderne Orchestrierungs-Engine für Sicherheit
 sigstore/cosign
Codesignierung und Transparenz für Container und Binärdateien
 ossf/scorecard
OpenSSF Scorecard - Sicherheits-Gesundheitsmetriken für Open Source
 snyk/cli
Snyk CLI scannt und überwacht Ihre Projekte auf Sicherheitsschwachstellen.
 opnsense/core
OPNsense GUI, API und System-Backend
 google/clusterfuzz
Skalierbare Fuzzing-Infrastruktur mit coverage-gesteuerten Engines (libFuzzer, AFL, Honggfuzz), automatisierter Crash-Deduplizierung, Fehlererfassung…
 dev-sec/ansible-collection-hardening
Diese Ansible-Collection bietet kampferprobte Härtung für Linux, SSH, nginx, MySQL
 cloudquery/cloudquery
Datenpipelines für Cloud-Konfigurations- und Sicherheitsdaten. Erstellen Sie Cloud-Asset-Inventare, CSPM, FinOps und Lösungen für…
 devsecops/awesome-devsecops
Eine maßgebliche Liste großartiger DevSecOps-Tools mit Hilfe von Community-Experimenten und Beiträgen.
 microsoft/azurelinux
Gehärtete, Azure-optimierte Linux-Distribution, erstellt aus Fedora-Quellen mit RPM-Paketierung, Supply-Chain-Sicherheit und deklarativer…








