
 #1
Tools für Security-Integration in CI/CD-Pipelines, Shift-Left und DevOps-Sicherheitsautomatisierung.
Kitploit empfohlen
 aquasecurity/starboard
Ersetzt durch https://github.com/aquasecurity/trivy-operator
 google/capslock
CLI-Tool zur Analyse von Go-Paketfähigkeiten durch Verfolgen transitiver Aufrufe privilegierter Standardbibliotheksoperationen, was Risikobewertung…
 mukul975/cve-mcp-server
Produktionsreifer MCP-Server, der Claude 27 Security-Intelligence-Tools über 21 APIs bereitstellt — CVE-Suche, EPSS-Scoring, CISA KEV, MITRE ATT&CK,…
 jsitech/jshielder
Härtungsskript für Linux-Server/ Sicherer LAMP-LEMP-Deployer/ CIS Benchmark
 tmobile/pacbot
PacBot (Richtlinien als Code Bot)
 p0ssuidao/terraguard
🛡️ 🔒 Das Ziel dieses Projekts ist es, einfach Ihren eigenen VPN-Dienst mit WireGuard zu erstellen und zu zerstören.
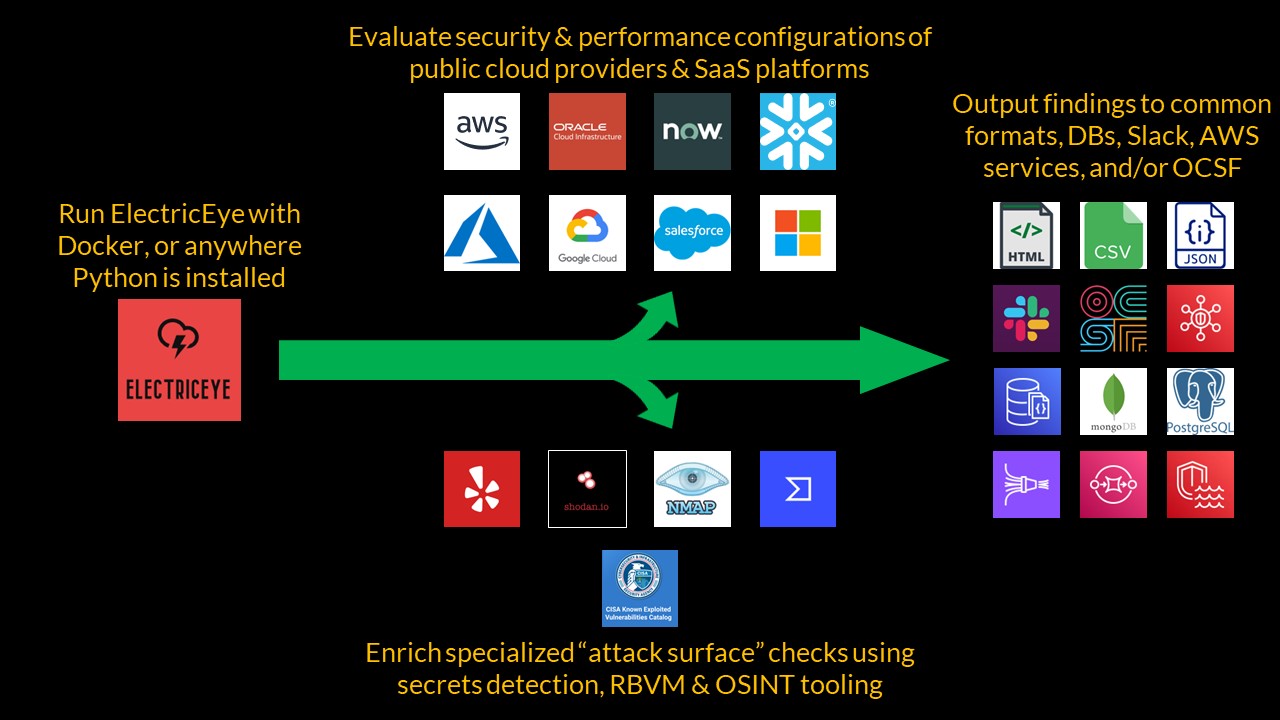 jonrau1/electriceye
ElectricEye ist ein Multi-Cloud-, Multi-SaaS-Python-CLI-Tool für Asset Management, Sicherheitslageverwaltung und Angriffsflächenüberwachung, das…
 dev-sec/linux-baseline
InSpec-basiertes Compliance-Profil zur Überprüfung der Linux-Systemhärtung gemäß Sicherheitsbaselines, um eine konsistente Konfiguration in der…
 asamassekou10/ship-safe
Der unabhängige Sicherheitsagent für KI-geschriebene Software. Findet Probleme, untersucht, ob sie echt sind, und zeigt Ihnen die Beweise.…
 google/oss-fuzz-gen
LLM-gestütztes Fuzzing über OSS-Fuzz.
 chainguard-dev/melange
Kompiliert Quellcode mithilfe deklarativer Pipelines für Wolfi/Alpine in prüfbare, signierte APK-Pakete, mit Multi-Architektur-QEMU-Emulation und…
 zupit/horusec
Horusec ist ein Open-Source-Tool, das die Identifizierung von Schwachstellen in Ihrem Projekt mit nur einem Befehl verbessert.
 powerfulseal/powerfulseal
Ein leistungsstarkes Testwerkzeug für Kubernetes-Cluster.
 chaitin/veinmind-tools
veinmind-tools ist ein von 长亭科技 selbst entwickeltes Container-Sicherheitstoolset, das auf veinmind-sdk basiert.
 nealbridges/vulnhunter
Agentic AI security scanner that reasons like an attacker over source code, confirms exploitable flaws with executable PoCs, and drives test-first…
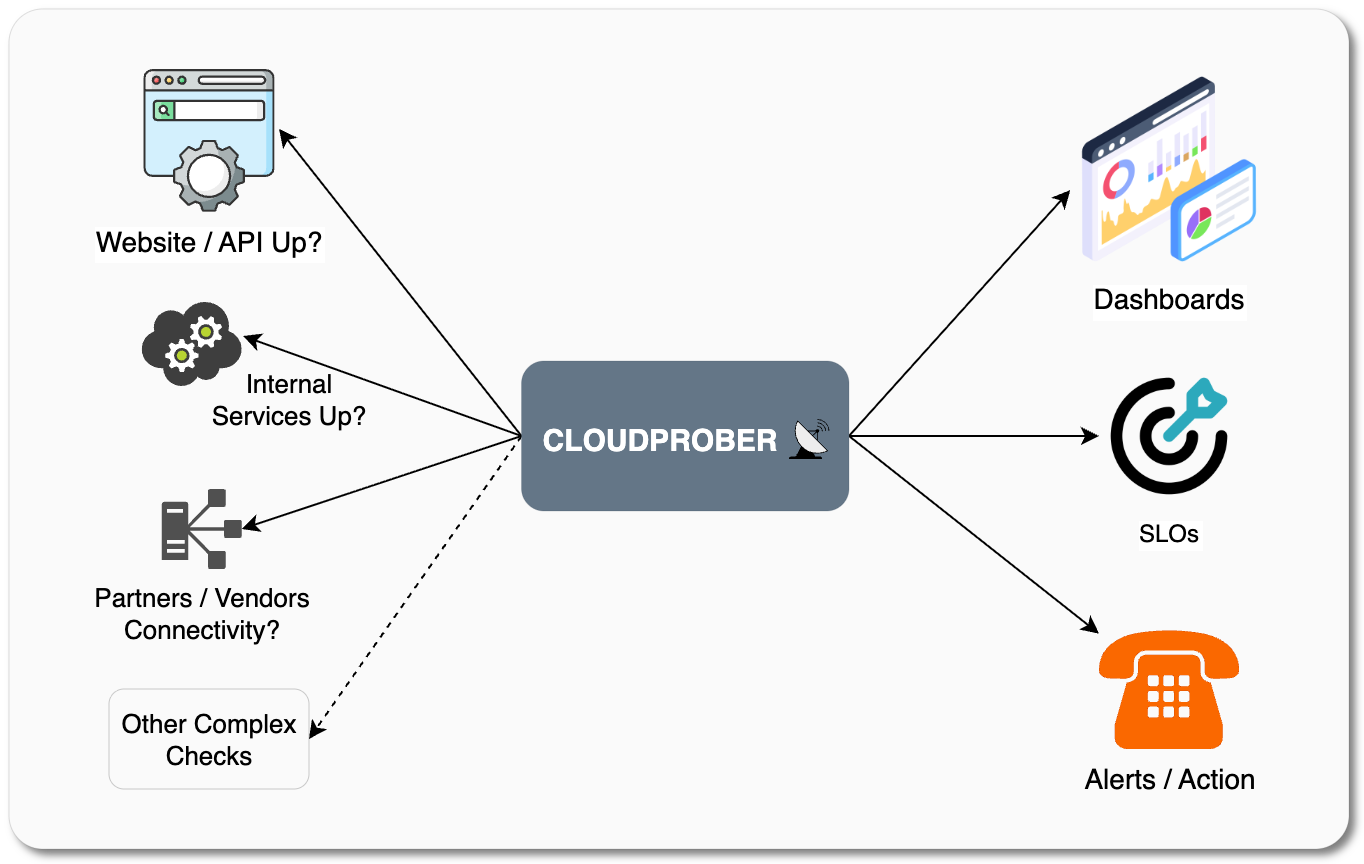 cloudprober/cloudprober
Eine aktive Überwachungssoftware, um Fehler zu erkennen, bevor Ihre Kunden sie bemerken.
 cyberark/conjur
CyberArk Conjur sichert automatisch Geheimnisse, die von privilegierten Benutzern und Maschinenidentitäten verwendet werden.
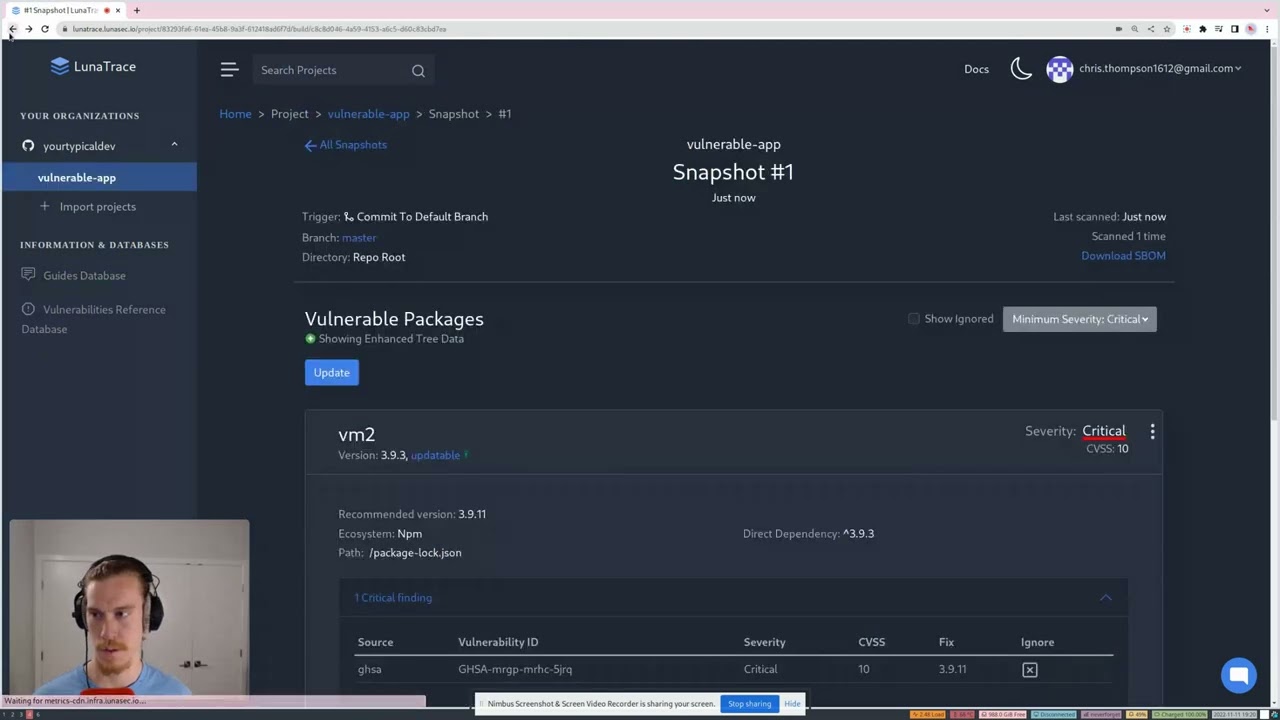 lunasec-io/lunasec
LunaSec - Abhängigkeits-Sicherheitsscanner, der Sie automatisch über Schwachstellen wie Log4Shell oder node-ipc in Ihren Pull-Requests und Builds…








