
 google/oss-fuzz-gen
LLM-gestütztes Fuzzing über OSS-Fuzz.

Dieses Framework generiert Fuzz-Targets für reale C/C++/Java/Python-Projekte mit
verschiedenen Large Language Models (LLM) und bewertet sie über die
OSS-Fuzz-Plattform.
Weitere Details finden Sie in AI-Powered Fuzzing: Breaking the Bug Hunting Barrier:

Derzeit unterstützte Modelle sind:
Generierte Fuzz-Targets werden anhand von vier Metriken gegenüber den aktuellsten Daten aus der Produktionsumgebung bewertet:
OSS-Fuzz.Hier ist ein Beispielergebnis eines Experiments vom 31. Januar 2024. Das Experiment umfasste 1300+ Benchmarks aus 297 Open-Source-Projekten.
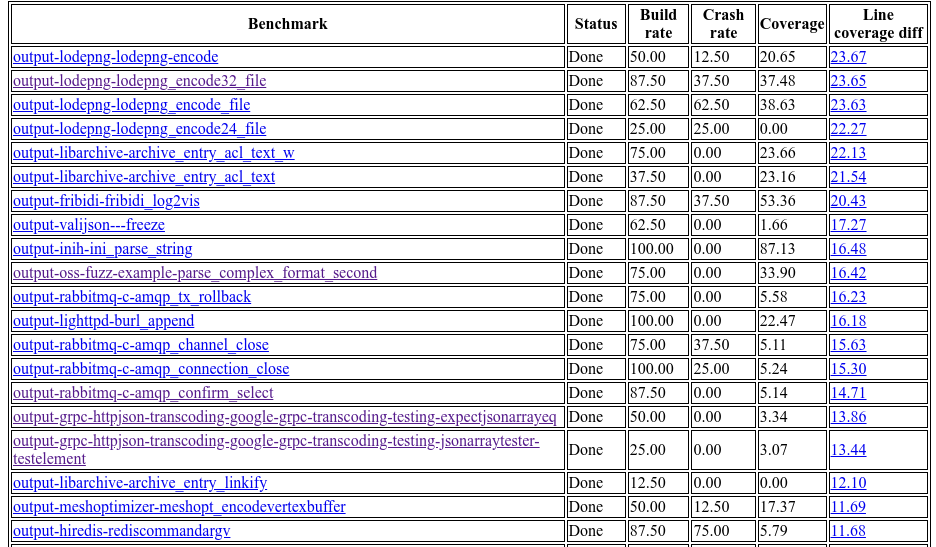
Insgesamt gelingt es diesem Framework, LLMs erfolgreich zu nutzen, um gültige Fuzz-Targets (die eine Erhöhung der Abdeckung ungleich null bewirken) für 160 C/C++-Projekte zu generieren. Die maximale Erhöhung der Zeilenabdeckung beträgt 29 % gegenüber den bestehenden, von Menschen geschriebenen Targets.
Beachten Sie, dass diese Berichte nicht öffentlich sind, da sie unveröffentlichte Schwachstellen enthalten können.
Lesen Sie unseren ausführlichen Nutzungsleitfaden für Anweisungen, wie Sie dieses Framework ausführen und Berichte basierend auf den Ergebnissen erstellen.
Sie können einzelne Agenten auch ausführen oder bewerten, ohne vollständige Experimente durchzuführen, indem Sie das integrierte Agentenausführungs-Framework verwenden. Ausführliche Anweisungen zum Ausführen einzelner Agenten oder einer Abfolge von Agenten finden Sie in der Dokumentation des Frameworks.
Interessiert an Forschungs- oder Open-Source-Community-Kooperationen? Erstellen Sie gerne ein Issue oder schreiben Sie uns eine E-Mail: [email protected].







