
 #1
Tools für Security-Integration in CI/CD-Pipelines, Shift-Left und DevOps-Sicherheitsautomatisierung.
Kitploit empfohlen
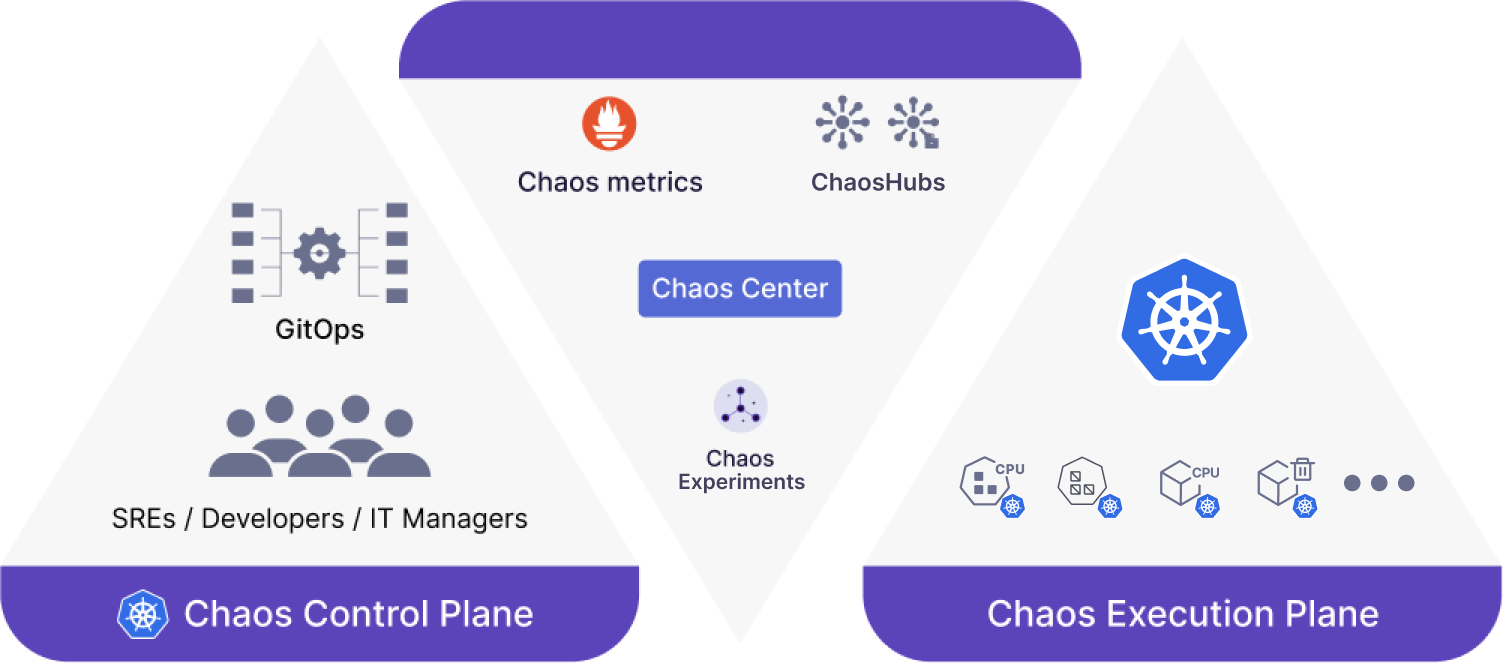
 litmuschaos/litmus
Cloud-native Chaos-Engineering-Plattform für Kubernetes mit Fehlerinjektion, Workflow-Orchestrierung und Steady-State-Validierung, um Systemschwächen…
 bearer/bearer
Code-Sicherheitsscan-Tool (SAST) zum Erkennen, Filtern und Priorisieren von Sicherheits- und Datenschutzrisiken.

 ndaal_open_source/ndaal_public_auditd
Best-Practice-Linux-Auditd-Regelsatz mit 14.956 MITRE-ATT&CK-zugeordneten Regeln, Ansible-Deployment-Rolle und Lint-/Test-Tooling für…
 safedep/gryph
Security layer for AI coding agents. Works with Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent and more.
 michaels1011/ephemora-cell
Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…
 hxsecurity/dongtai
Open-Source-Tool für interaktive Anwendungssicherheitstests (IAST), das Java-Anwendungen passiv instrumentiert, um Schwachstellen und Risiken von…
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 awslabs/git-secrets
Verhindert, dass du Geheimnisse und Anmeldedaten in Git-Repositorys committest.
 coreruleset/ftw
YAML-gesteuertes Framework zum Testen von Web Application Firewall (WAF)-Regeln unter Verwendung von OWASP Core Rule Set-Baselines. Automatisiert die…
 semgrep/semgrep-rules
Statisches Analyse-Regelpaket zur Erkennung von Sicherheitsschwachstellen, gefährlichen Codemustern und Konfigurationsproblemen in vielen Sprachen;…
 bridgecrewio/checkov
Statisches Analysetool für Infrastructure as Code, das Cloud-Fehlkonfigurationen, Schwachstellen und Geheimnisse in Terraform, Kubernetes,…
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | Red/Blue-Team-Umgebungsautomatisierungsbereitstellungstool
 viralmaniar/vulnvault
Developer-focused knowledge base of application security vulnerabilities with insecure vs secure code examples, prevention guidance, and OWASP/CWE…
 nearai/ironclaw
Sicheres, privates KI-Agenten-Betriebssystem mit lokalem verschlüsseltem Speicher, OAuth/SSO-Authentifizierung, richtlinienbasierter…

 cloud-custodian/cloud-custodian
Regel-Engine für Cloud-Sicherheit, Kostenoptimierung und Governance, DSL in yaml für Richtlinien, um Ressourcen abzufragen, zu filtern und Aktionen…
 google/clusterfuzz
Skalierbare Fuzzing-Infrastruktur mit coverage-gesteuerten Engines (libFuzzer, AFL, Honggfuzz), automatisierter Crash-Deduplizierung, Fehlererfassung…
 trailofbits/semgrep-rules
Sammlung von Semgrep-Regeln für die statische Codeanalyse, zur Erkennung von Sicherheitsschwachstellen und zur Durchsetzung sicherer…







