
 #1
Tools für Security-Integration in CI/CD-Pipelines, Shift-Left und DevOps-Sicherheitsautomatisierung.
Kitploit empfohlen

 greenbone/openvas-scanner
Dieses Repository enthält die Scanner-Komponente für die Greenbone Community Edition.
 dependencytrack/dependency-track
Intelligente Komponentenanalyse-Plattform, die SBOMs nutzt, um Software-Lieferkettenrisiken zu identifizieren und zu reduzieren – durch…
 garrytan/gstack
Verwenden Sie Garry Tans exaktes Claude Code-Setup: 23 meinungsstarke Tools, die als CEO, Designer, Engineering Manager, Release Manager,…
 paradigmxyz/iron-proxy
Eine Egress-Firewall für nicht vertrauenswürdige Workloads.
 owasp/owasp-ctf-in-a-box
Selbst gehostetes OWASP-CTF-Kit: eine Box, eine kostenlose GitHub-Organisation, keine Cloud-Abhängigkeiten
 usebruno/bruno
Open-Source-IDE zum Erkunden und Testen von APIs (leichtgewichtige Alternative zu Postman/Insomnia)
 vighnesh91/-logicsentry-ai
Offline-SAST/DAST-Triage-Engine, die Quellcode parst und HAR-Verkehr wiedergibt, um Business-Logic-Fehler, BOLA, Race Conditions und…
 zaproxy/zaproxy
Open-Source-Webanwendungssicherheitsscanner für automatisierte Schwachstellenerkennung, manuelles Penetrationstesten und API-Sicherheitstests mit…
 robert-auger/safer-dependencies
Automatisierte Sicherheitsschicht für Abhängigkeiten für KI-Programmierassistenten, die Pakete auf CVEs, Typosquatting, Aufgabe,…
 auditinfra-io/o1js-scan
Abhängigkeitsfreier statischer Analysator für Soundness-Fehler in zk-Schaltkreisen bei o1js/Mina zkApps und Noir-Schaltkreisen
 gitleaks/gitleaks
Schnelles, quelloffenes Tool zur statischen Analyse zur Erkennung hartcodierter Geheimnisse wie Passwörter, API-Schlüssel und Token in…
 analysis-tools-dev/static-analysis
Kuratierte Sammlung von statischen Analysewerkzeugen (SAST) und Linter für Programmiersprachen, Konfigurationen, Build-Tools und CI, mit Fokus auf…
 anthropics/oss-scanner
Dienst, der registrierte Open-Source-Repositories in isolierten Offline-VMs baut und sie auf Sicherheitslücken scannt, wobei Ergebnisse per E-Mail…
 ajinabraham/njsscan
Semantikbewusster SAST-Scanner für Node.js-Anwendungen, der unsichere Codemuster mithilfe von libsast-Pattern-Matching und semgrep-syntaxbewusster…
 bande-a-bonnot/boucle-framework
Autonomes Agenten-Framework mit strukturiertem Gedächtnis, Sicherheits-Hooks und Loop-Management. Entwickelt von dem Agenten, der darauf läuft.
 coffeeandsecurity/dakshscra
Framework-bewusstes statisches Code-Analyse-Tool für automatisierte Quellcode-Reviews mit plattformspezifischen Regeln, Taint-Analyse,…
 aws/serverless-application-model
Wandelt SAM-Vorlagen in CloudFormation-Ressourcen um und generiert Lambda-Funktionen, IAM-Rollen und Richtlinien mit integrierten…
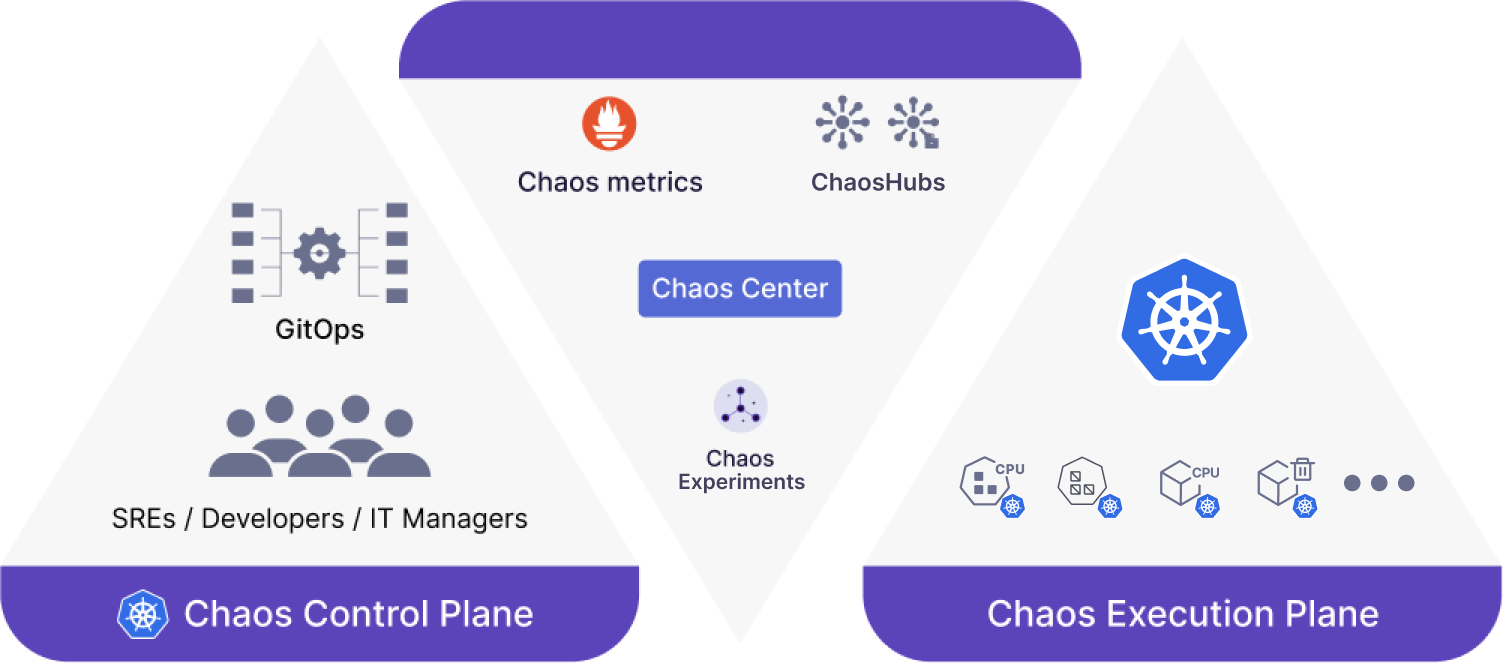 litmuschaos/litmus
Cloud-native Chaos-Engineering-Plattform für Kubernetes mit Fehlerinjektion, Workflow-Orchestrierung und Steady-State-Validierung, um Systemschwächen…






