
 #1
Tools für Blue Team, defensive Sicherheit und Bedrohungsschutz.
Kitploit empfohlen

 synacktiv/metamorph
Ein in C geschriebenes Befehlszeilen-Dienstprogramm für Windows, das persistente Event Tracing for Windows (ETW) AutoLogger-Sitzungen erstellt und…
 areebashoaib42/keepass-cve-2023-32784-exploitation-and-defense
Ausnutzungs- und Defense-in-Depth-Minderungsstrategien für die KeePass-Speicherleck-Sicherheitslücke (CVE-2023-32784).
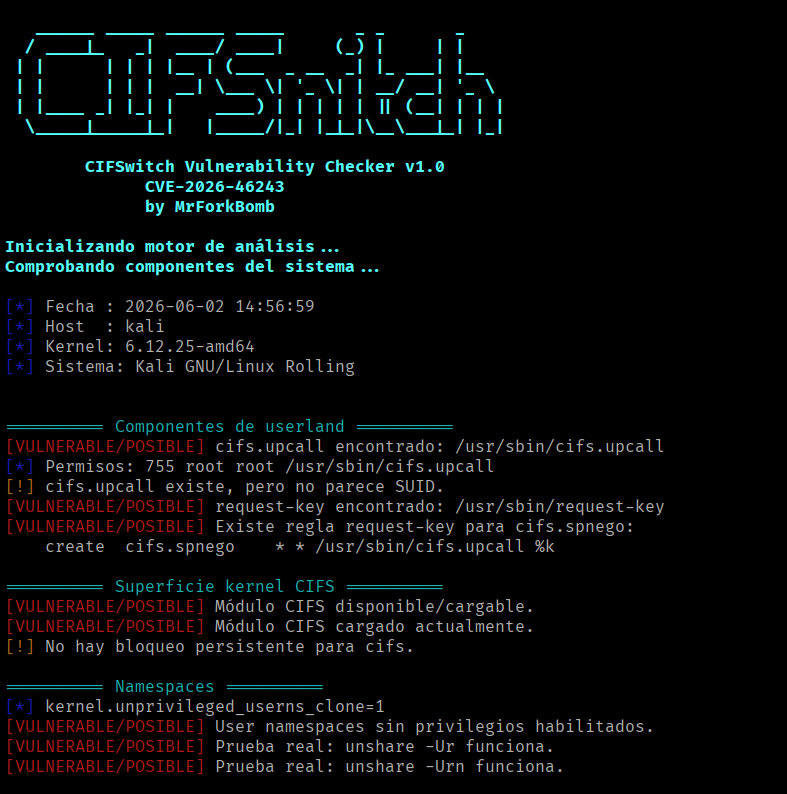 mrforkbomb/cifswitch-checker-cve-2026-46243
Skript zur Überprüfung, ob die Linux-CIFSwitch-Sicherheitslücke (CVE-2026-46243) uns betrifft. Erkennt potenziell verwundbare Konfigurationen und…
 mrash/fwknop
Einzelpaket-Autorisierung > Port-Klopfen
 0xblackash/cve-2026-45585
CVE-2026-45585
 jenderal92/password-strength-evaluator
Password Strength Evaluator ist ein Tool zur Bewertung der Stärke von Passwörtern und zur Abgabe von Empfehlungen zur Verbesserung ihrer Sicherheit.
 jenderal92/ddos-traffic-monitor
Ein Echtzeit-Verkehrsüberwachungstool, das das Netzwerkverkehrsvolumen pro IP-Adresse erkennt und anzeigt, um potenzielle DDoS-Angriffe zu…
 ahmaaaaadbntaaaaa-byte/tid-the-instant-destroyer
Hardware-Sicherheitsprotokoll zur Abschwächung von cache-basierten Seitenkanalangriffen.
 badrrx/wifi-spiderweb
Ein aktives Cyber-Abwehr- & Honeypot-System für OpenWrt-Router, das von einem USB-Stick läuft.

 lama-labs/zero-touch-containment
Antigena (Darktrace) → Aruba ClearPass CoA-Brücke — modellgesteuerte, Echtzeit-Benutzer-/Gerätequarantäne. Zero SOC-Klicks. Hexagonale Architektur,…
 the-snek-initiative/snek_equinox
Repository, das einen hypothetischen EDR Spoofer hostet, wie ursprünglich von Nightmare-Eclipse entdeckt.
 andrei-majer/bitlocker-hardening
BitLocker TPM+PIN-Härtung gegen CVE-2026-45585 (YellowKey)
 comodosecurity/openedr
Open EDR öffentliches Repository
 pompelmi/pompelmi
ClamAV-Antiviren-Scanning für Node.js — scanne Datei-Uploads mit einem einzigen Funktionsaufruf. Keine Abhängigkeiten. Typisierte Symbol-Bewertungen.…
 twosevenonet/edr-redir
Leitet EDR-Arbeitsordner mithilfe eines Bind-Filters (bindflt.sys) um, um Endpunkterkennung zu umgehen, EDR-Dienste zu beschädigen oder durch…
 rxerium/ai-bot-ip-ranges
Offizielle IP-Bereiche für KI-Bot-Crawler (OpenAI, Anthropic, Google, Microsoft, Perplexity). Wöchentliche automatische Aktualisierungen.
 felisha-elmer/sandbox-challenge-log4shell-cve-2021-44228-
Schritt-für-Schritt-Anleitung zur CISA Log4Shell Sandbox Challenge, die offensive Ausnutzung über Metasploit und defensive Absicherung mittels eines…
 everest90909/yellowkey-winre-remediation
PowerShell-basiertes Intune-Reparaturpaket, das den anfälligen autofstx.exe-BootExecute-Eintrag aus Offline-WinRE-Images erkennt und entfernt und…








