

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Password-Strength-Evaluator — Password Strength Evaluator ist ein Tool zur Bewertung der Stärke von Passwörtern und zur Abgabe von Empfehlungen zur Verbesserung ihrer Sicherheit. | Kitploit
Tools/GitHubGitHub/jenderal92/password-strength-evaluator
Authentifizierung & AutorisierungDefensivwerkzeugeSchwachstellenanalyseLernen & Bildung
GitHubjenderal92/password-strength-evaluator

Password-Strength-Evaluator

Password Strength Evaluator ist ein Tool zur Bewertung der Stärke von Passwörtern und zur Abgabe von Empfehlungen zur Verbesserung ihrer Sicherheit.

Repository anzeigen
Teilen
48vor 5 MonatenNoch nicht geprüft

Password Strength Evaluator

Password-Strength-Evaluator Jenderal92

Password Strength Evaluator ist ein Tool, das die Stärke von Passwörtern bewertet und Empfehlungen zur Verbesserung ihrer Sicherheit gibt. Dieses Tool prüft außerdem mithilfe der Have I Been Pwned-API, ob Ihr Passwort in einem Datenleck offengelegt wurde. Darüber hinaus speichert es die Bewertungsergebnisse in JSON- und CSV-Dateien für zukünftige Analysen.

Verwendung

  1. Python-2.7-Umgebung vorbereiten

    • Stellen Sie sicher, dass Python 2.7 auf Ihrem System installiert ist.
    • Sie müssen außerdem die Bibliothek requests installieren. Führen Sie dazu folgenden Befehl aus:
      pip install requests
      
  2. Repository klonen

    • Klonen Sie dieses Repository mit dem folgenden Befehl auf Ihren lokalen Rechner:
      git clone https://github.com/Jenderal92/Password-Strength-Evaluator.git
      
  3. Tool ausführen

    • Navigieren Sie in das Verzeichnis, in das Sie das Tool geklont haben, und führen Sie das Skript aus:
      python password_strength_evaluator.py
      
  4. Bildschirmanweisungen befolgen

    • Das Programm fordert Sie auf, ein Passwort zur Bewertung einzugeben.
    • Es zeigt die Stärke des Passworts an und bietet bei Bedarf Vorschläge zur Verbesserung an.
    • Das Programm prüft außerdem, ob Ihr Passwort in einem Datenleck offengelegt wurde.
  5. Bewertungsergebnisse

    • Die Bewertungsergebnisse werden in zwei Dateien gespeichert:
      • password_evaluations.json (JSON-Format)
      • password_evaluations.csv (CSV-Format)

    Sie können diese Dateien öffnen, um den Bewertungsverlauf Ihres Passworts zu analysieren.

Funktionen des Tools

  1. Bewertung der Passwortstärke:

    • Bewertet das Passwort anhand der folgenden Kriterien:
      • Passwortlänge
      • Verwendung von Großbuchstaben
      • Verwendung von Kleinbuchstaben
      • Verwendung von Zahlen
      • Verwendung von Sonderzeichen
      • Zeichenvielfalt innerhalb des Passworts
  2. Datenleck-Prüfung:

    • Prüft mithilfe der Have I Been Pwned-API, ob Ihr Passwort in einem Datenleck offengelegt wurde.
    • Gibt eine Warnung aus, wenn das Passwort offengelegt wurde, und zeigt an, in wie vielen Datenlecks es gefunden wurde.
  3. Speicherung der Ergebnisse:

    • Speichert die Bewertungsergebnisse im JSON- und CSV-Format für zukünftige Analysen.
    • Erleichtert die Verfolgung der Stärke Ihrer Passwörter im Laufe der Zeit.
  4. Vorschläge zur Passwortverbesserung:

    • Bietet Vorschläge zur Verbesserung Ihres Passworts, wenn es schwach ist oder nicht den Sicherheitsstandards entspricht.

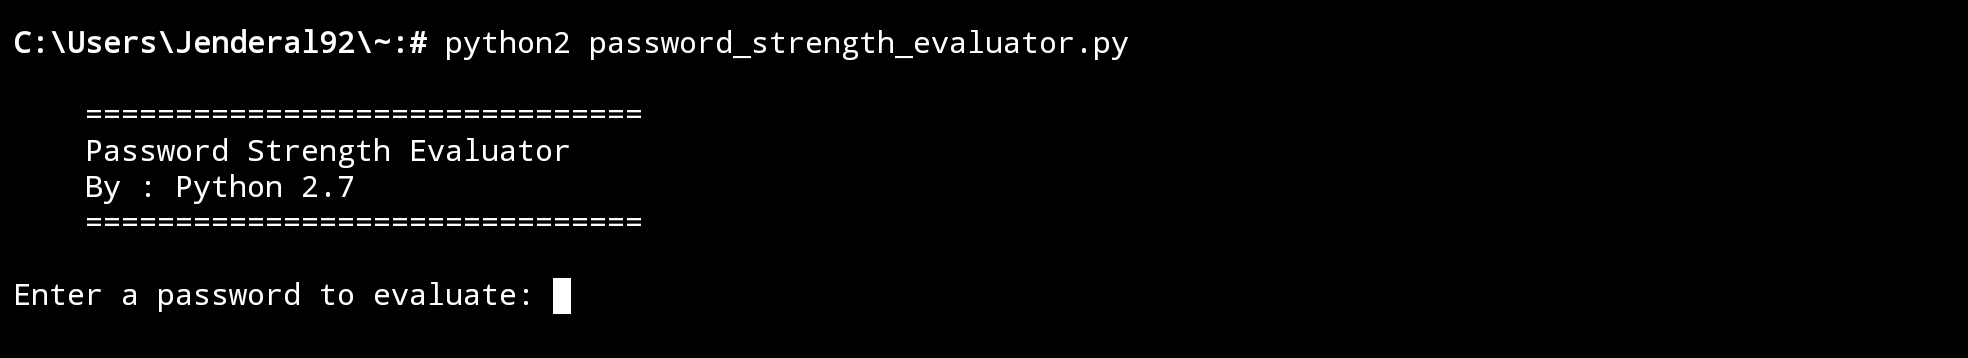
Beispielausgabe

===============================
    Password Strength Evaluator
    By : Python 2.7
===============================
Enter a password to evaluate: Password123!
Password Strength: Strong
Your password is not found in any known breaches.
Your password is strong. Good job!

[Saved evaluation to password_evaluations.json and password_evaluations.csv]

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





