
 #1
Debugging-Tools speziell zur Analyse des Malware-Ausführungsflusses und zur Identifizierung von Schwachstellen.
Kitploit empfohlen
 velteyn/unbattletech
BattleTech: The Crescent Hawk's Inception Reverse Engineering
 ivancabrera02/whfb-pincapture
Erfasst Windows Hello PINs bei der Eingabe durch Injektion einer DLL in LogonUI.exe, die einen CPU-Hardware-Breakpoint auf…
 thisistfs/rogue-framework
Desktop-Arbeitsumgebung für AFL++-Fuzzing, architekturübergreifende QEMU-Emulation, Harness-Entwicklung, Ghidra-Headless-Analyse, benutzerdefinierte…
 nccgroup/libtalloc
libtalloc ist ein Python-Skript zur Verwendung mit GDB, das zur Analyse des „trivial allocator“ (talloc) verwendet werden kann.
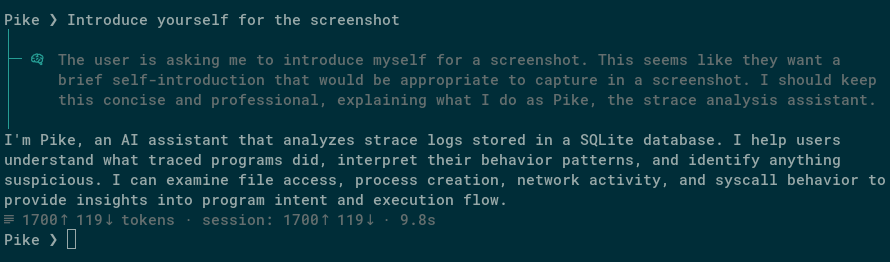 synacktiv/pike-agent
Experimenteller Linux strace LLM-Agent
 ejfkdev/dae
Konfigurationsgesteuerter Dart-AOT-Snapshot-Analysator, der blutter-kompatible Symbole und Structs für IDA, radare2 und Frida exportiert und…
 martinclauss/exim-rce-cve-2018-6789
Dieses Repository bietet eine Lernumgebung, um zu verstehen, wie ein Exim-RCE-Exploit für CVE-2018-6789 funktioniert.
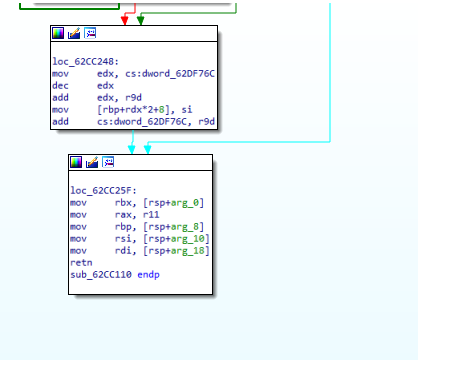 spiralbl0ck/blacklotus-analysis-stage2-bootkit-rootkit-stage
Z2A-BlackLotus Challenge Stufe 2 Bootkit-Rootkit-Analyse
 fatmike-gh/mcpdebugger
Ein MCP-Debugger-Server für Windows-ausführbare Dateien (x86 und x64). Stellt Debugger-Funktionalität als MCP-Werkzeuge für die statische/dynamische…
 gmh5225/frida-il2cpp-datacollector
Frida-basiertes Tool, das Cheat Engines MonoDataCollector auf Android und iOS portiert und damit die Mono/IL2CPP-Datenerfassung zur Laufzeit sowie…
 nccgroup/libmempool
Heap-Analyse-Tooling für Mempool
 asherdll/r2gopclntabparser
Ein radare2-Skript zum Parsen der gopclntab, um das Reverse Engineering von Go-Binärdateien zu erleichtern.
 gmh5225/letmegg
Windows-Kernel-Proof-of-Concept, das eine Anti-Debugging-Technik demonstriert, die verhindert, dass WinDbg unterbricht, indem der…
 webraybtl/cve-2023-40031
notepad++堆缓冲区溢出漏洞CVE-2023-40031 分析与复现
 veridiff/veridiff
Dynamischer Branch-Divergenz-Finder für nativen Code -- verfolgt zwei Frida-Ausführungen und findet die exakte Instruktion, an der sie divergieren.
 mr-wolf-is-me/ida-processor-modules
IDA Pro Prozessormodule, die Disassemblierungsunterstützung für seltene CPU-, DSP- und GPU-Architekturen hinzufügen, darunter XMOS xCORE, TI C7x/PRU,…
 ynwarcs/cve-2024-30052
Materialien für CVE-2024-30052.








