
 #1
Debugging-Tools speziell zur Analyse des Malware-Ausführungsflusses und zur Identifizierung von Schwachstellen.
Kitploit empfohlen
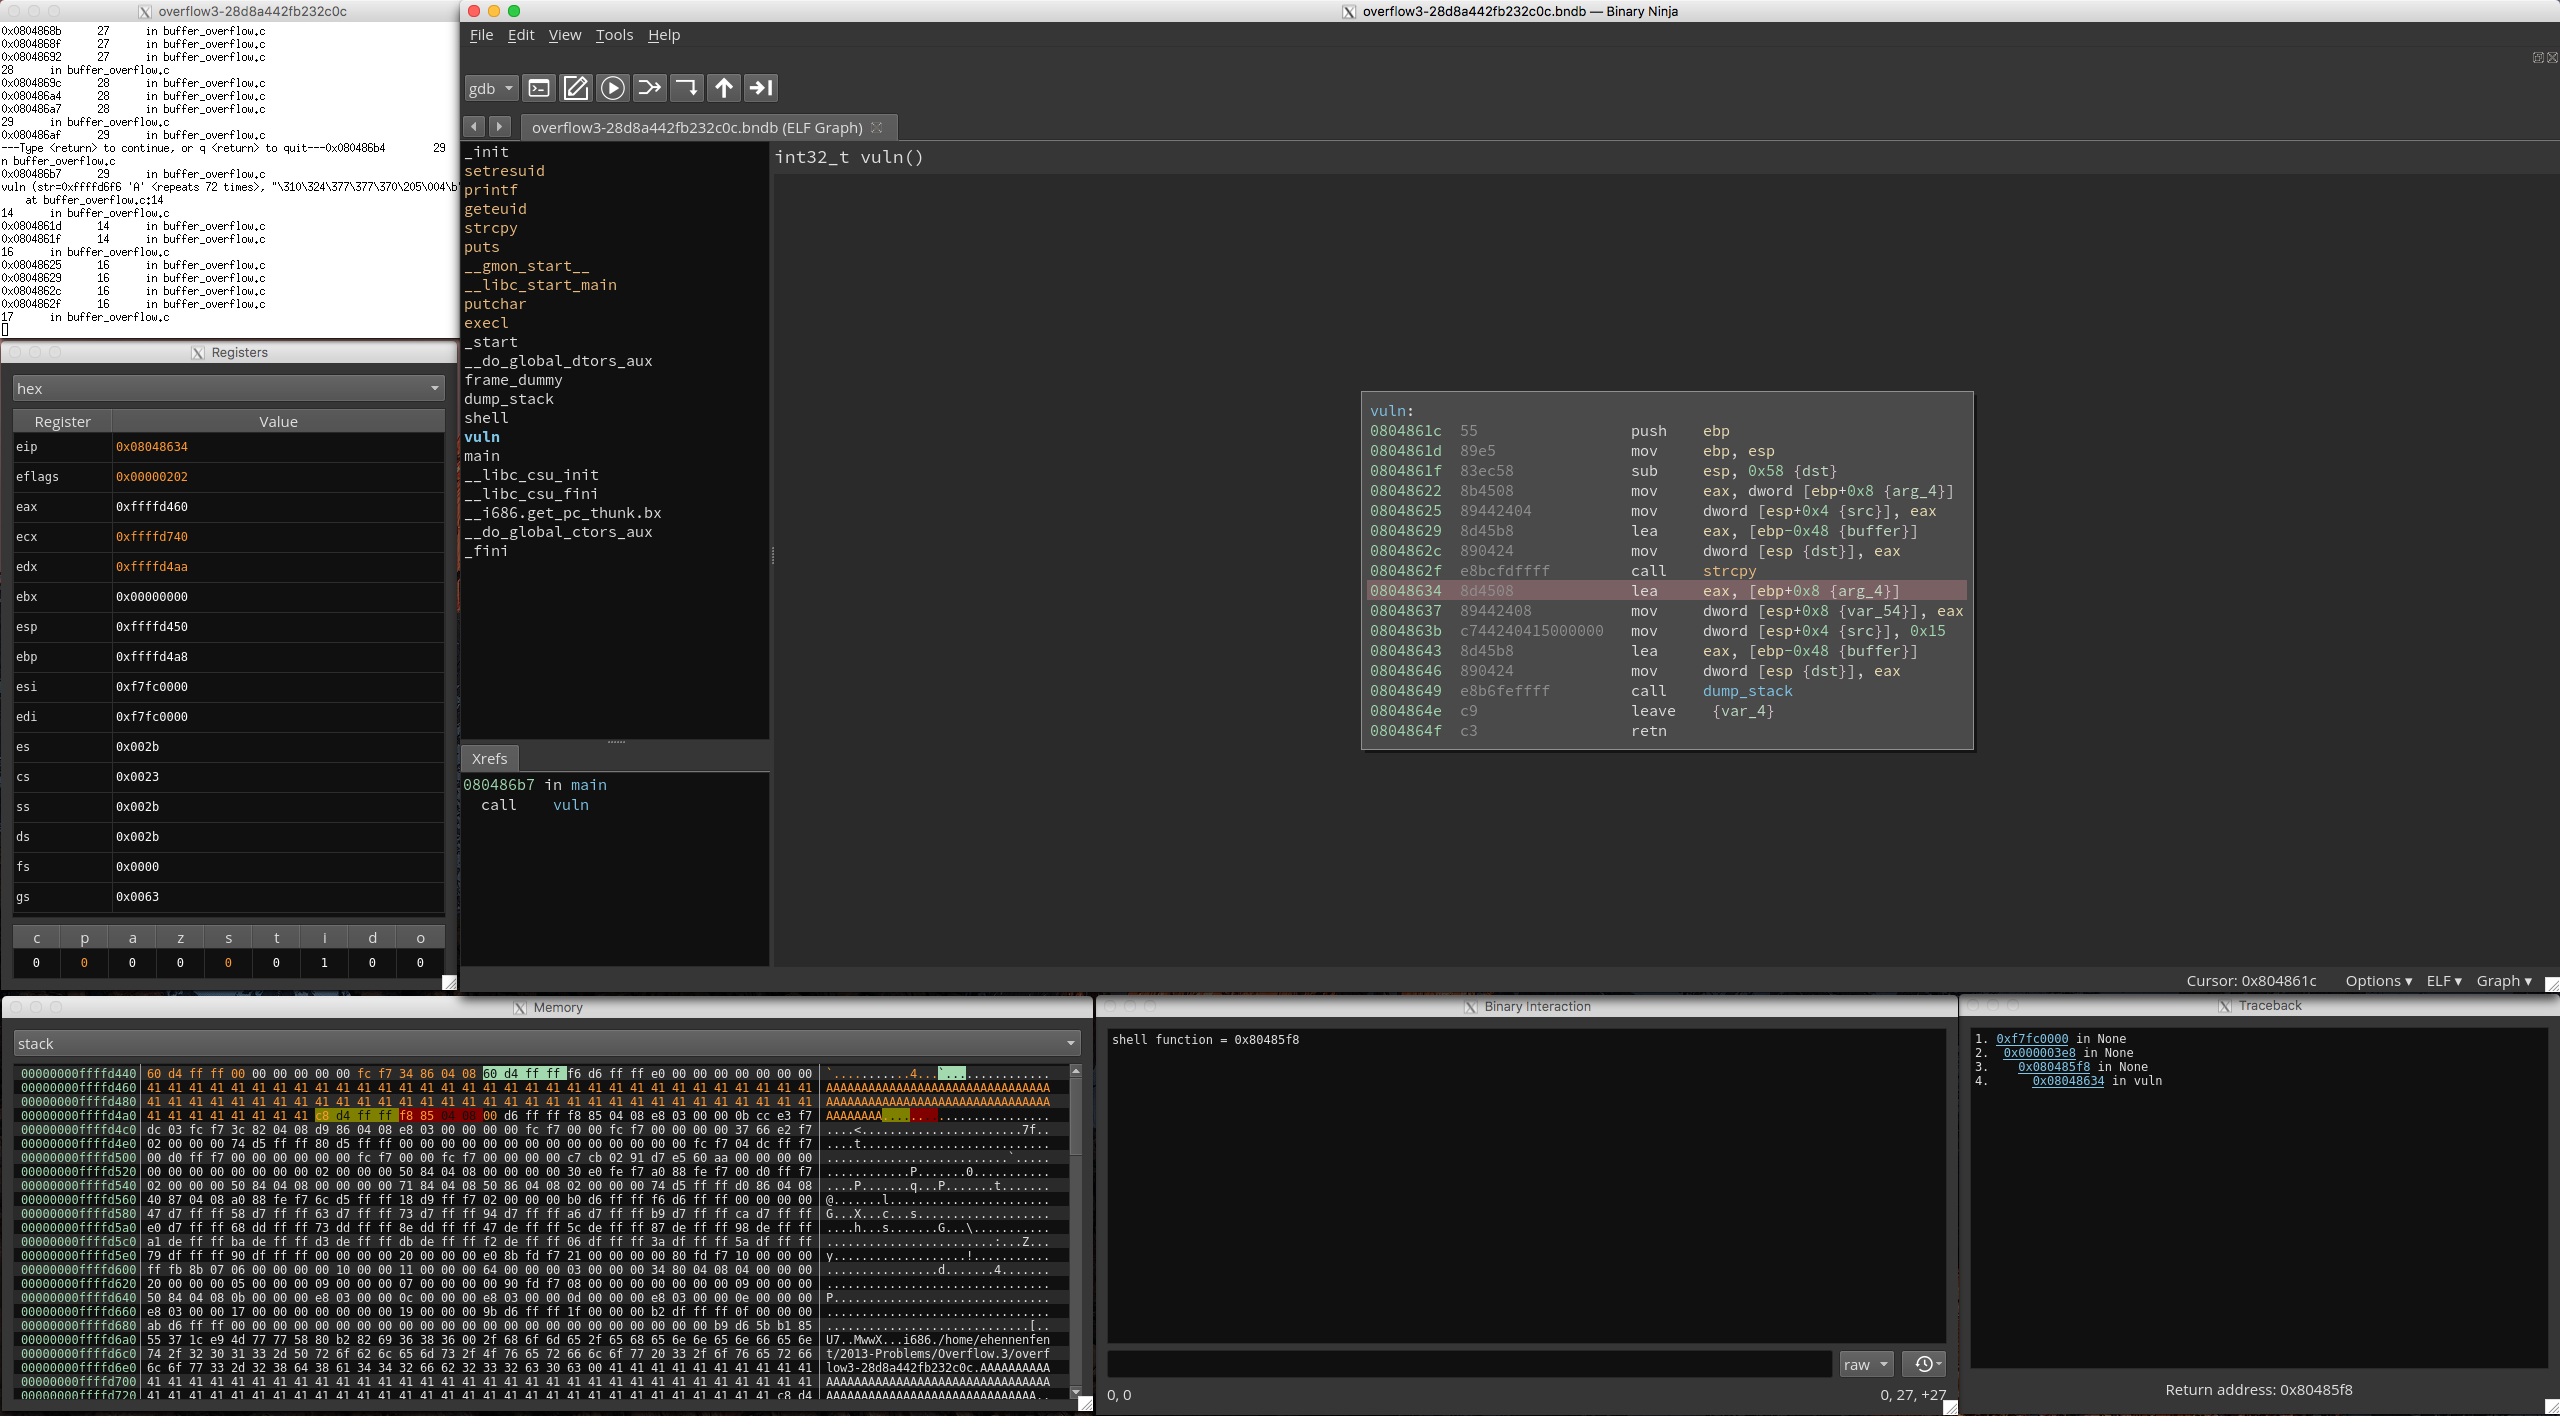
 nccgroup/binja_dynamics
Ein PyQt5-Frontend für das binjatron-Plugin für Binary Ninja, das Hervorhebungsfunktionen enthält, die es Anfängern erleichtern sollen, Reverse…
 d4rkcat/stackflow
Universelles stack-basiertes Buffer-Overflow-Exploitationstool
 show0ne/archivo-syxe05-snat
Historisches Archiv von Reverse-Engineering- und Unpacking-Tutorials über kommerzielle Schutzsysteme (Armadillo, ASProtect, Themida) mit klassischen…
 nccgroup/dapr
Treiber-Angriffsplattform für Linux
 anpa1200/aidebug
Evidence-fokussierte Malware-Analyse mit tiefer PE/.NET-Inspektion, Ghidra-Rekonstruktion, KI-Querprüfungen, YARA und ELF-Debugging
 iss4cf0ng/elfina
Multi-Architektur-ELF-Lader und Analyse-Toolkit mit Probing, Disassemblierung, Hexdump, Entropieberechnung und mmap/memfd-Ausführung für x86- und…
 aleph-void/ghidra-rare
A repository of SLEIGH support for rare processor ISAs
 kaisonox/apiscope
Ein API-Hooking-Framework zum Abfangen und Überwachen von Windows-Anwendungen
 stolevchristian/sylvia
iOS Syscall Explorer für IDA 9.X
 0vercl0k/kepaboo
Neutralisiere KEPServerEX Anti-Debugging-Techniken
 agent-hellboy/ltm
ltm ist ein Maschinenverlaufs-Debugger für Linux. Es zeichnet Prozess-, Datei-, Netzwerk-, Speicher- und Block-I/O-Metadaten via eBPF auf und…
 dumpanalysis/prologwindbg
Verwende Prolog, um Speicherabbilder und angehaltene Live-Prozesse in WinDbg zu analysieren.
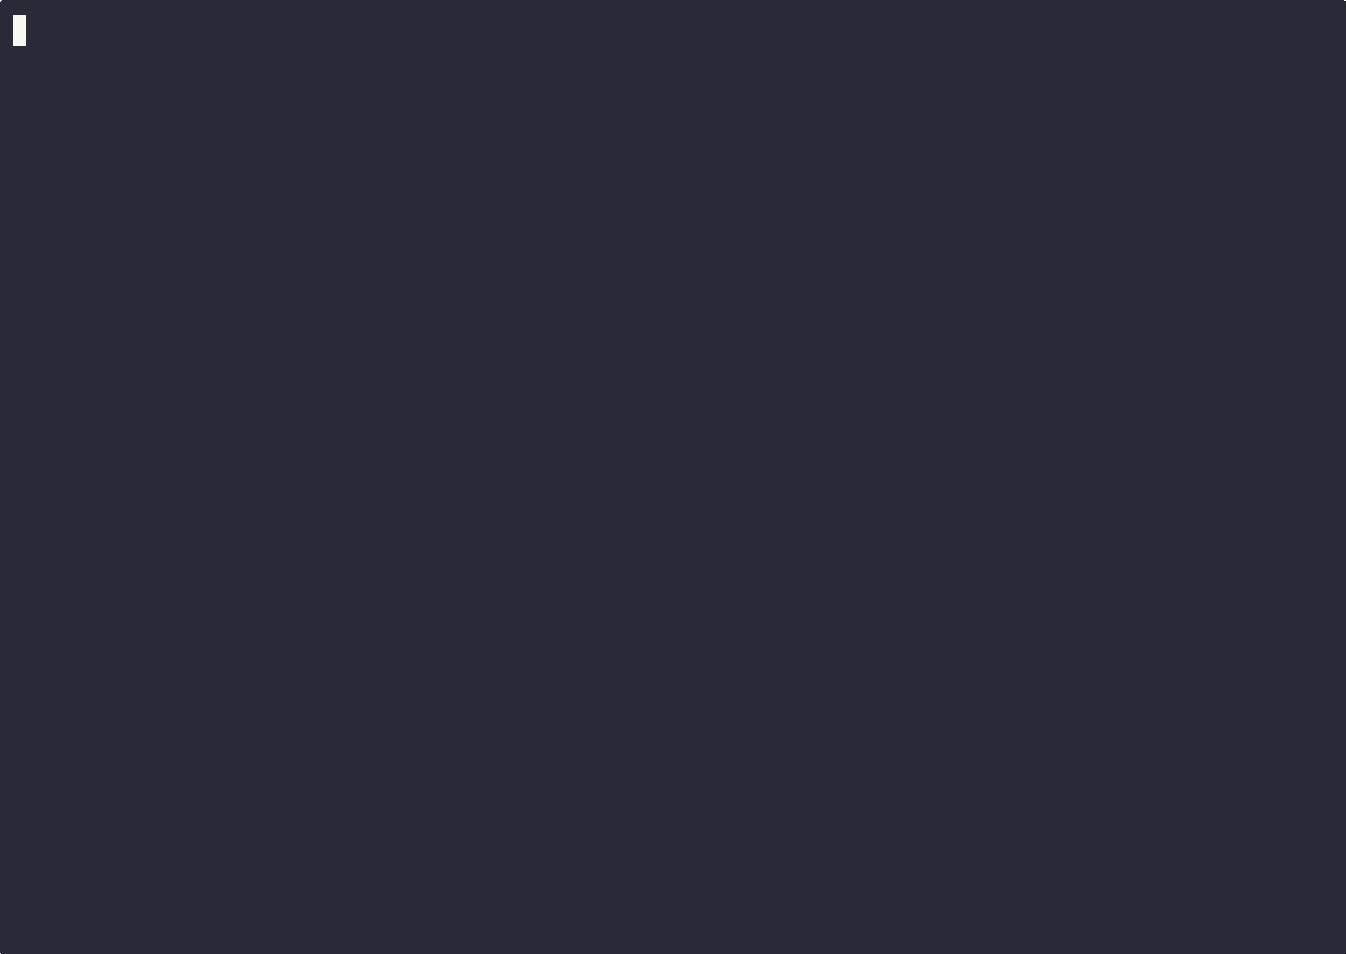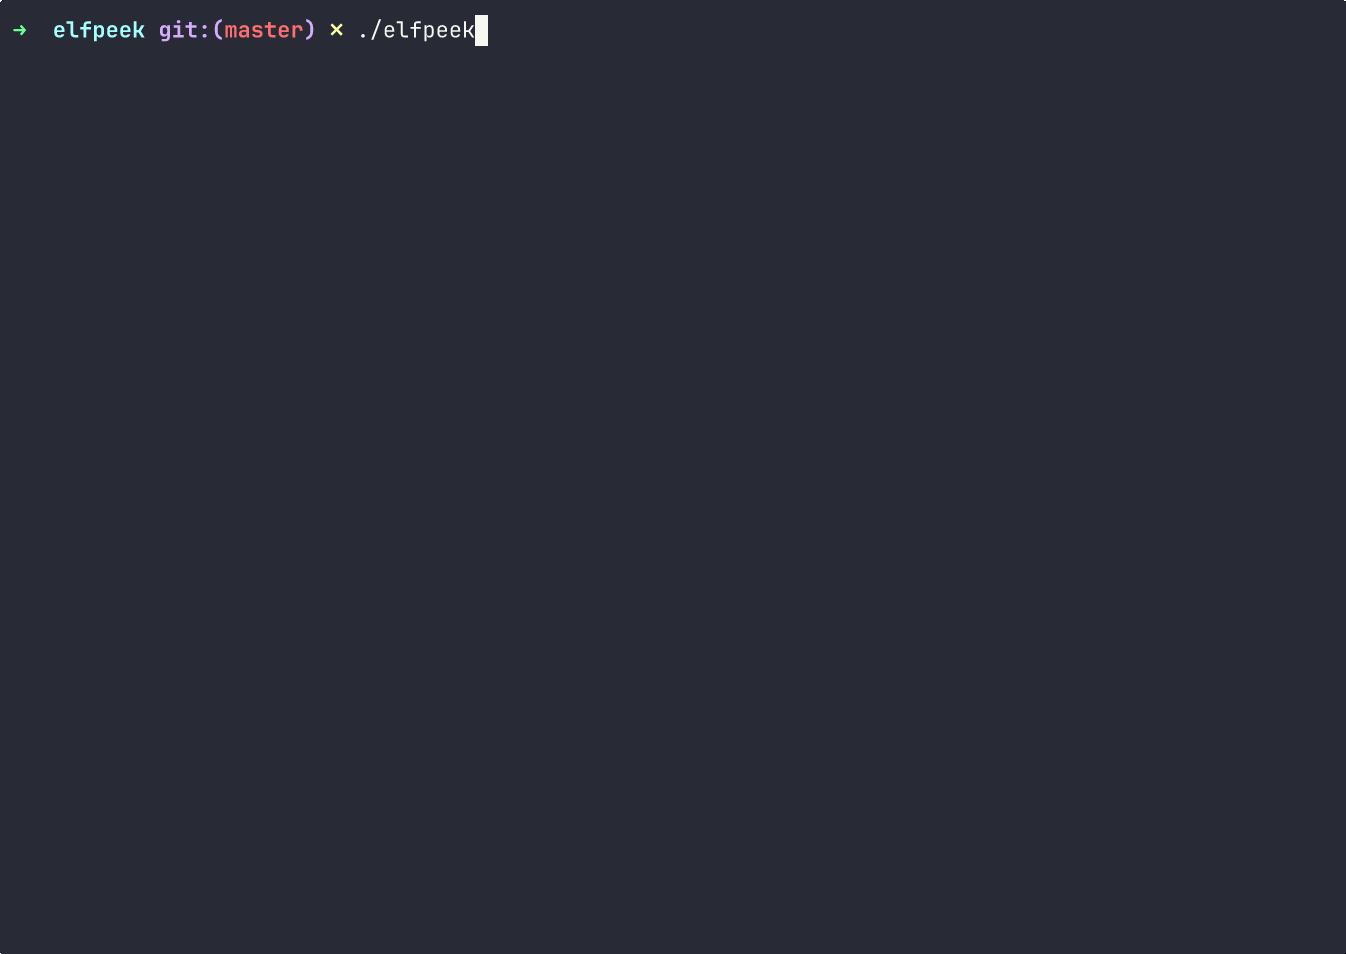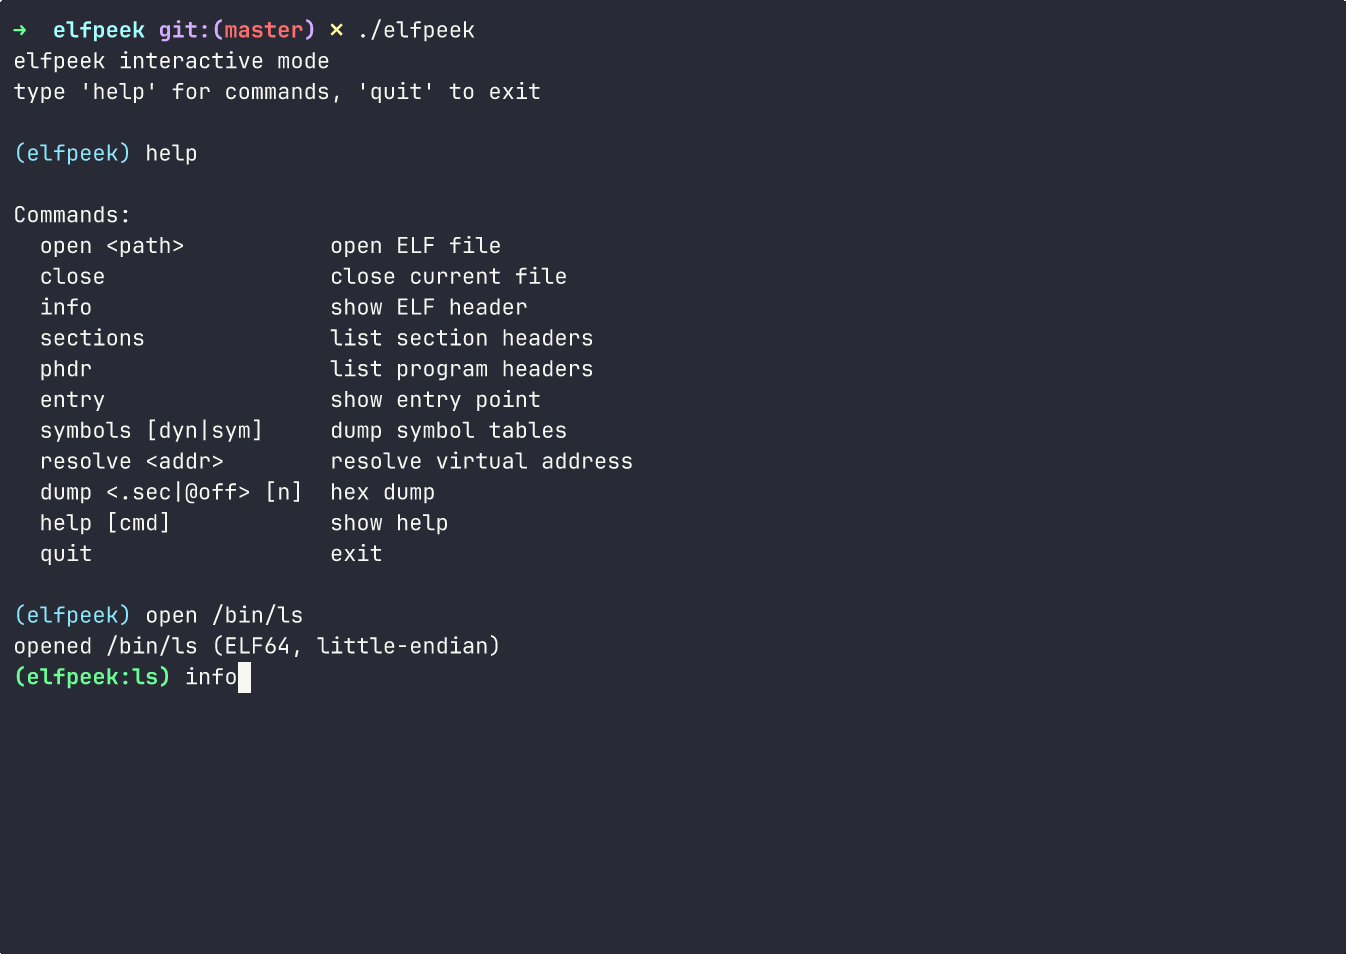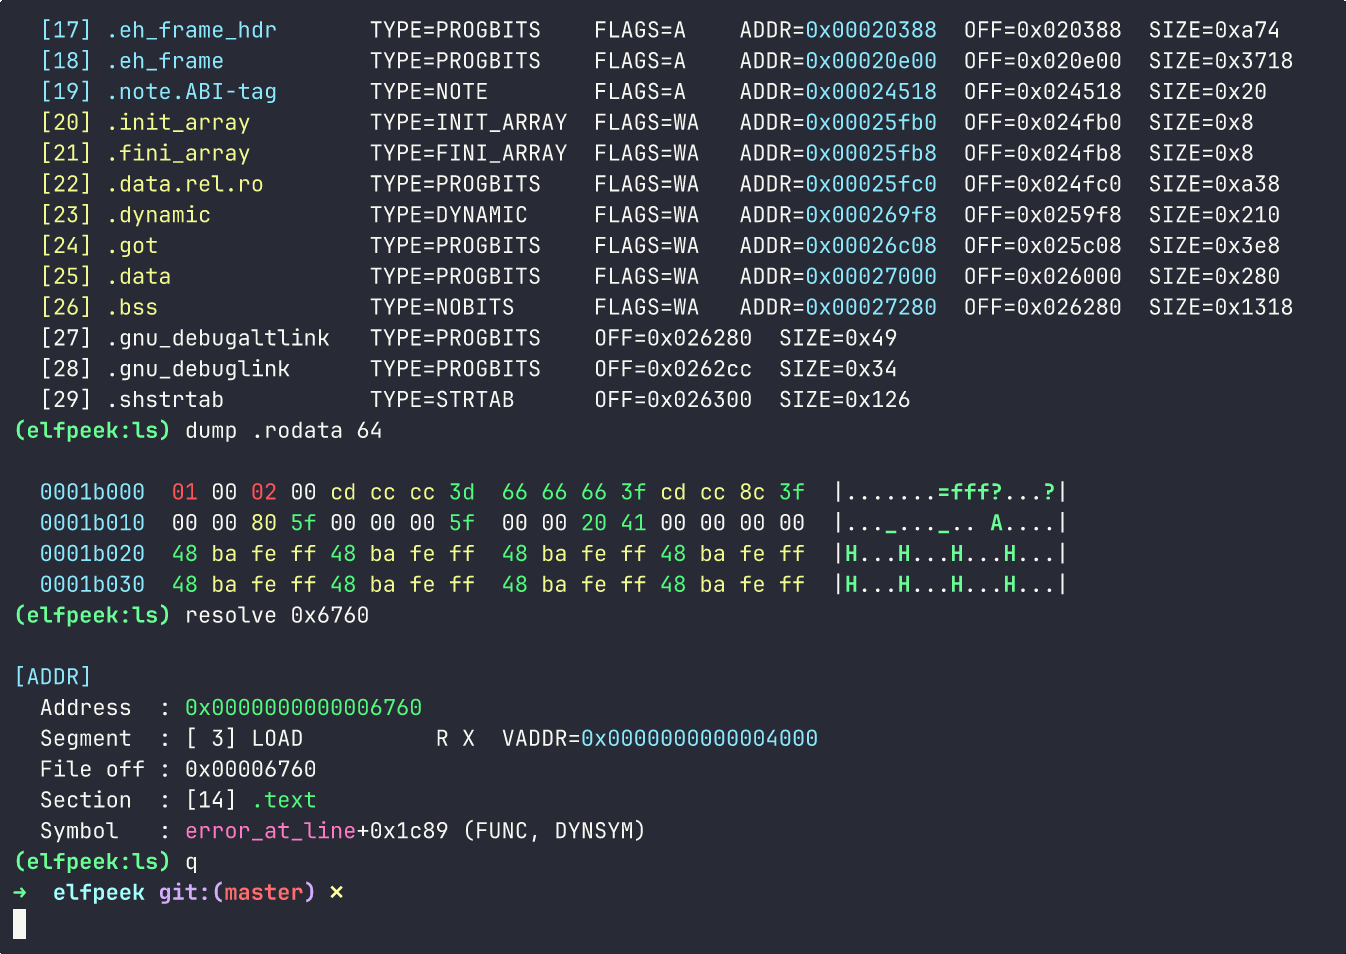 oblivionsage/elfpeek
Minimaler ELF-Inspektor in C für die schnelle Inspektion des Binärlayouts
 ehabhussein/ollydbg-binary-execution-visualizer
Reverse Engineering, visuelle Binäranalyse
 ejfkdev/pycdc
Decompile and disassemble Python bytecode (.pyc/.pyo) back to readable source. Supports Python 2.0 - 3.15 (CPython, PyPy and other implementations).…
 ilgobbo00/cve-2023-6241-pixel7_adaptation
Anpassung von CVE-2023-6241 für Google Pixel 7 von Google Pixel 8 entnommen aus securitylab/SecurityExploits/Android/Mali/CVE_2023_6241
 pr0me/xtride
N-gramm-basiertes Typwiederherstellungstool für Binärdateien, das Strukturen und Funktionssignaturen aus dekompiliertem Code mit hohem Durchsatz und…
 kernelzeroday/cve-2021-3156-baron-samedit
1day Forschungsaufwand








