
 #1
Debugging-Tools speziell zur Analyse des Malware-Ausführungsflusses und zur Identifizierung von Schwachstellen.
Kitploit empfohlen
 synacktiv/thats_no_pipe
Windows Named Pipe Hooking-Toolkit
 encrypter15/cve-2025-29824
Proof-of-Concept-Exploit für CVE-2025-29824, eine Use-After-Free-Schwachstelle im Windows-CLFS-Kernel-Treiber, der mittels Race Condition,…
 saint0x/fzy
eine Systemprogrammiersprache, die nachweisbare Korrektheit, Determiniertheit und Leistung priorisiert
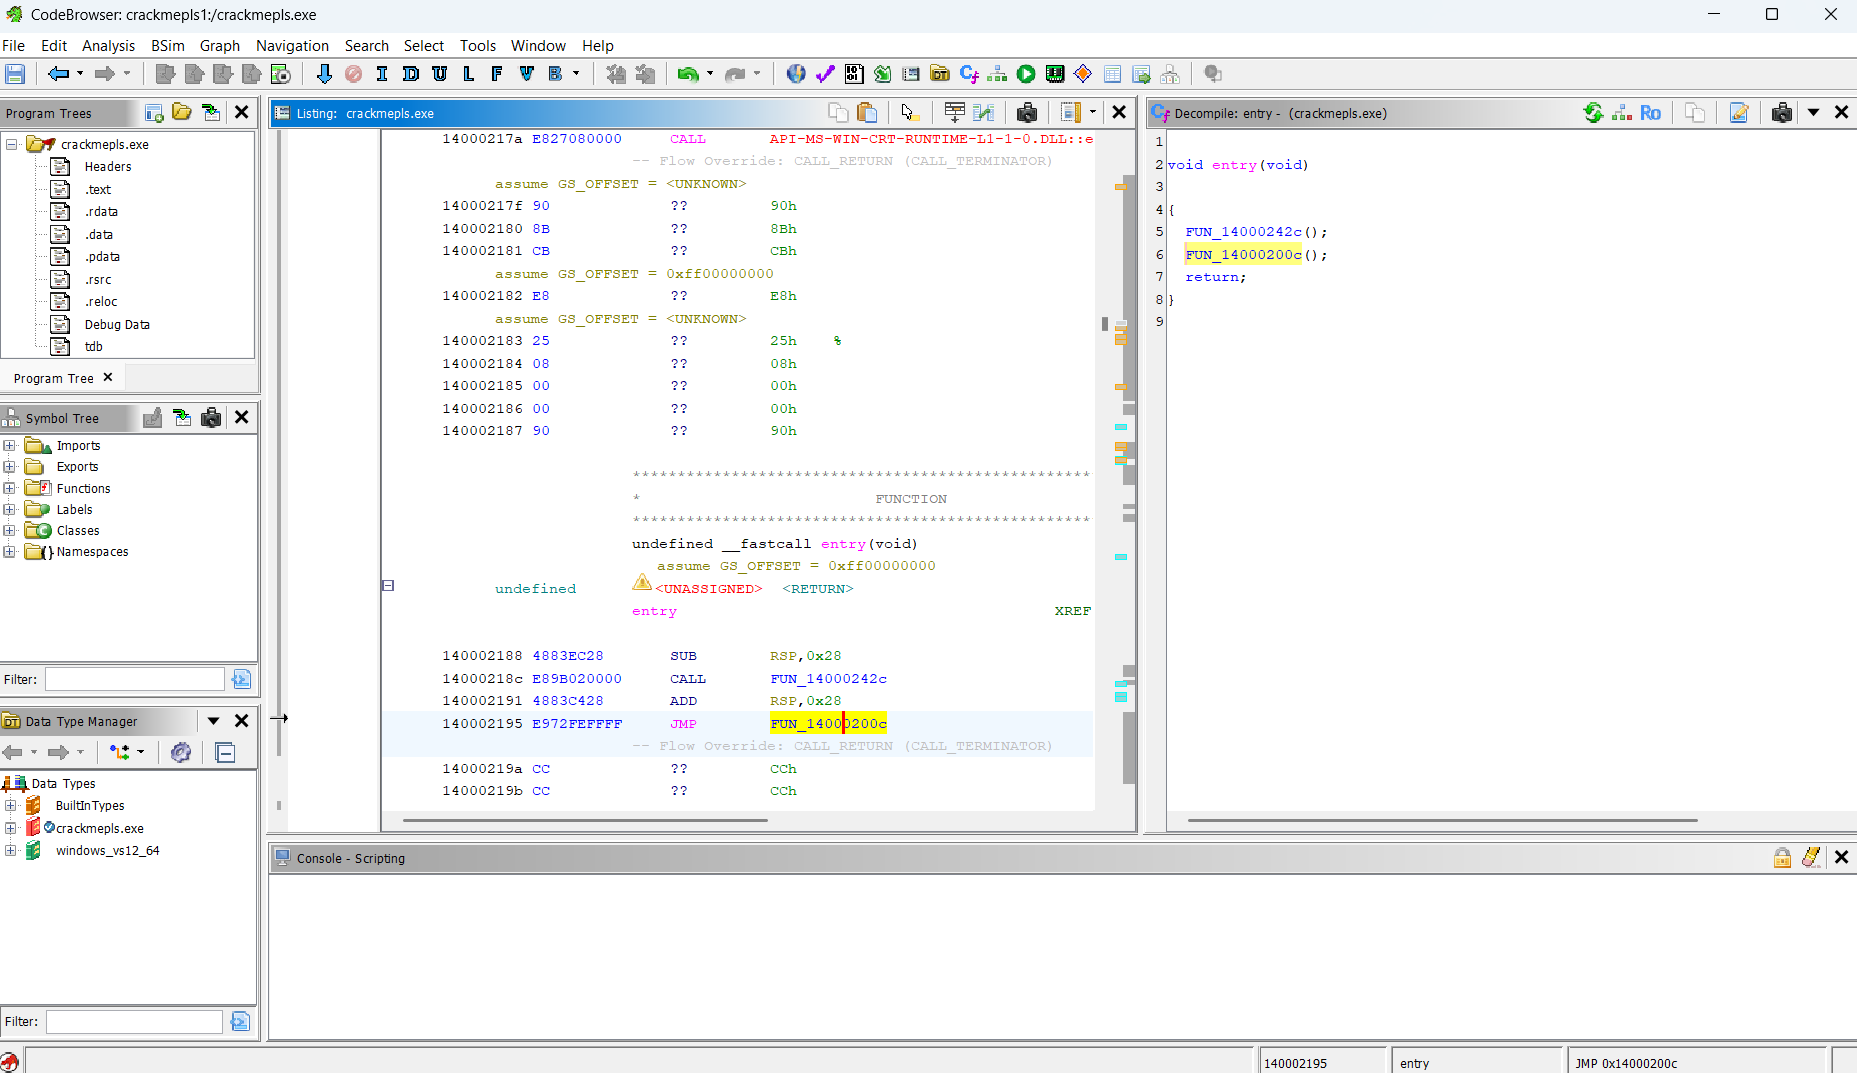 markoglasgow/gemma_crackme_tutorial
Schritt-für-Schritt-Anleitung zur Verwendung des lokalen KI-Modells Gemma 4 E4B von Google, um einen Windows-Crackme mit Ghidra zu…
 nccgroup/libdlmalloc
Heap-Analyse-Tooling für dlmalloc
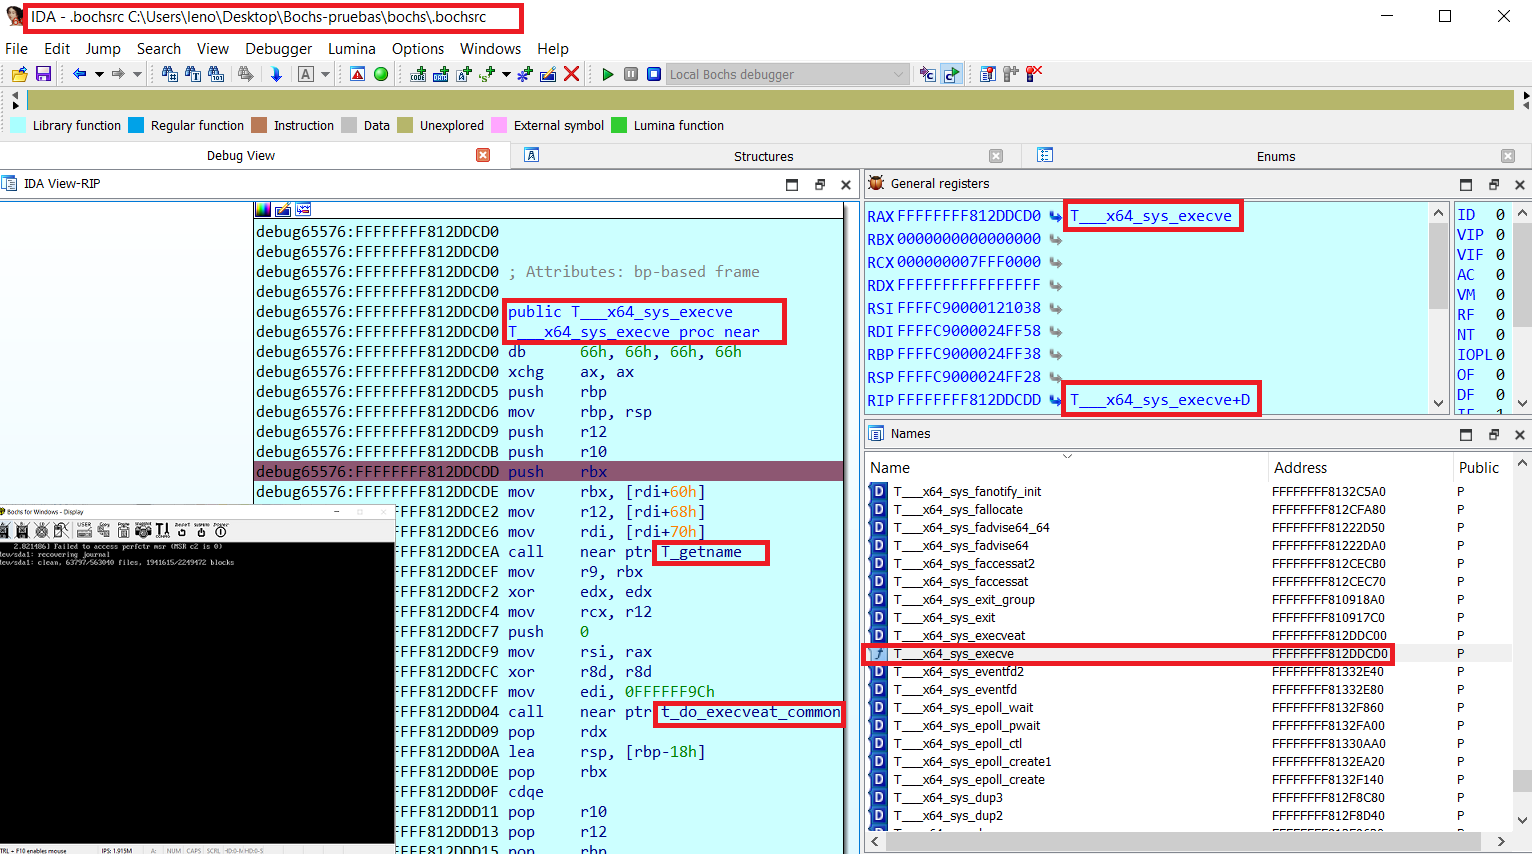 therealdreg/bochs_linux_kernel_debugging
Werkzeuge zum Debugging des Linux-Kernels unter Bochs (inkl. Symbole, nativer Bochs-Debugger und IDA PRO)
 c0mposer/c-game-modding-utility
Ein Spiel-Modding-Tool, das das Injizieren von C/C++-Code erleichtert.
 jordan9001/vsock_poc
Untersuchung des Fehlers hinter CVE-2021-26708
 bicurico/vaxd
Leichtgewichtiger Windows-Disassembler, PE-Inspektions- und Patch-Unterstützungstool für native EXE-/DLL-Dateien.
 euva-project/euva
Ein leichter Hex-Editor und Decompiler zur Lösung Ihrer Binärdatei-Analyseprobleme.
 ignacioj/whacamole
Live-Speicheranalyse zur Erkennung von Malware-IOCs in Prozessen, Modulen, Handles, Tokens, Threads, .NET-Assemblys, Speicheradressraum und…
 bitstream93/shellcode-test-harness
Ein leichtgewichtiger Testrahmen, der die Shellcode-Entwicklung beschleunigen soll, indem er eine Ausführungsumgebung mit integrierter…
 eversinc33/drvtrace
WinDbg-Plugin zum Verfolgen von Modulübergängen eines debuggten Treibers.
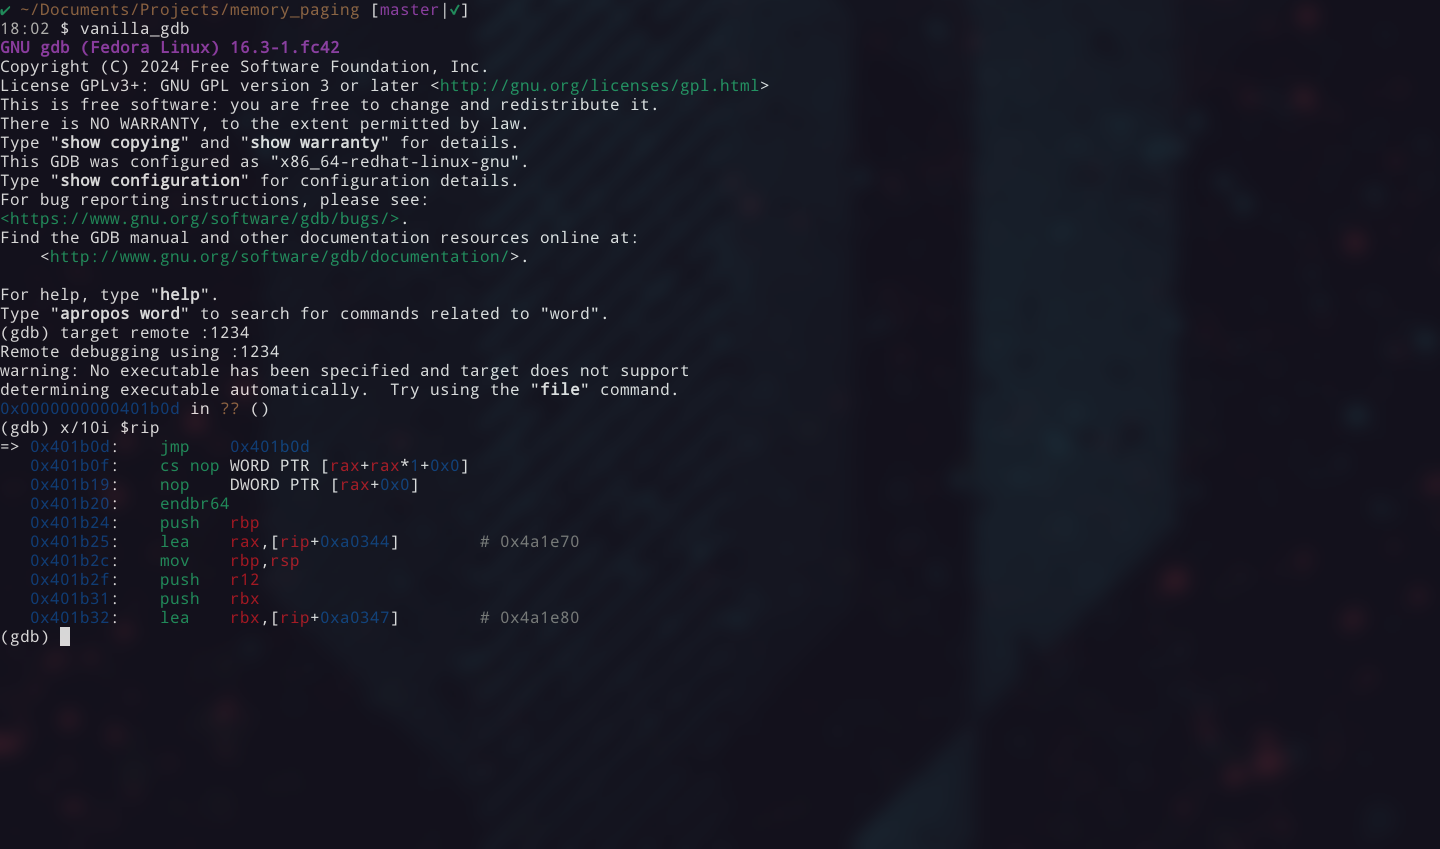 jazho76/page_table_walk
Gehe manuell x86-64-Seitentabellen in qemu und gdb durch. Zerlege eine virtuelle Adresse, folge cr3 durch alle Ebenen des physischen Speichers und…
 grecandrei/ida-pro-mcp
Lokaler, deterministischer MCP-Server für IDA Pro/Home: 109 Reverse-Engineering-Operationen mit striktem Schema, evidenzbasierte Ergebnisse und…
 deepquantum/dconstruct
Ein Disassembler und experimenteller Decompiler für TLOU2 DC Scripts.
 malwaretech/msdia-x64
Microsoft PDB-Unterstützung in Ghidra aktivieren, ohne Visual Studio zu installieren
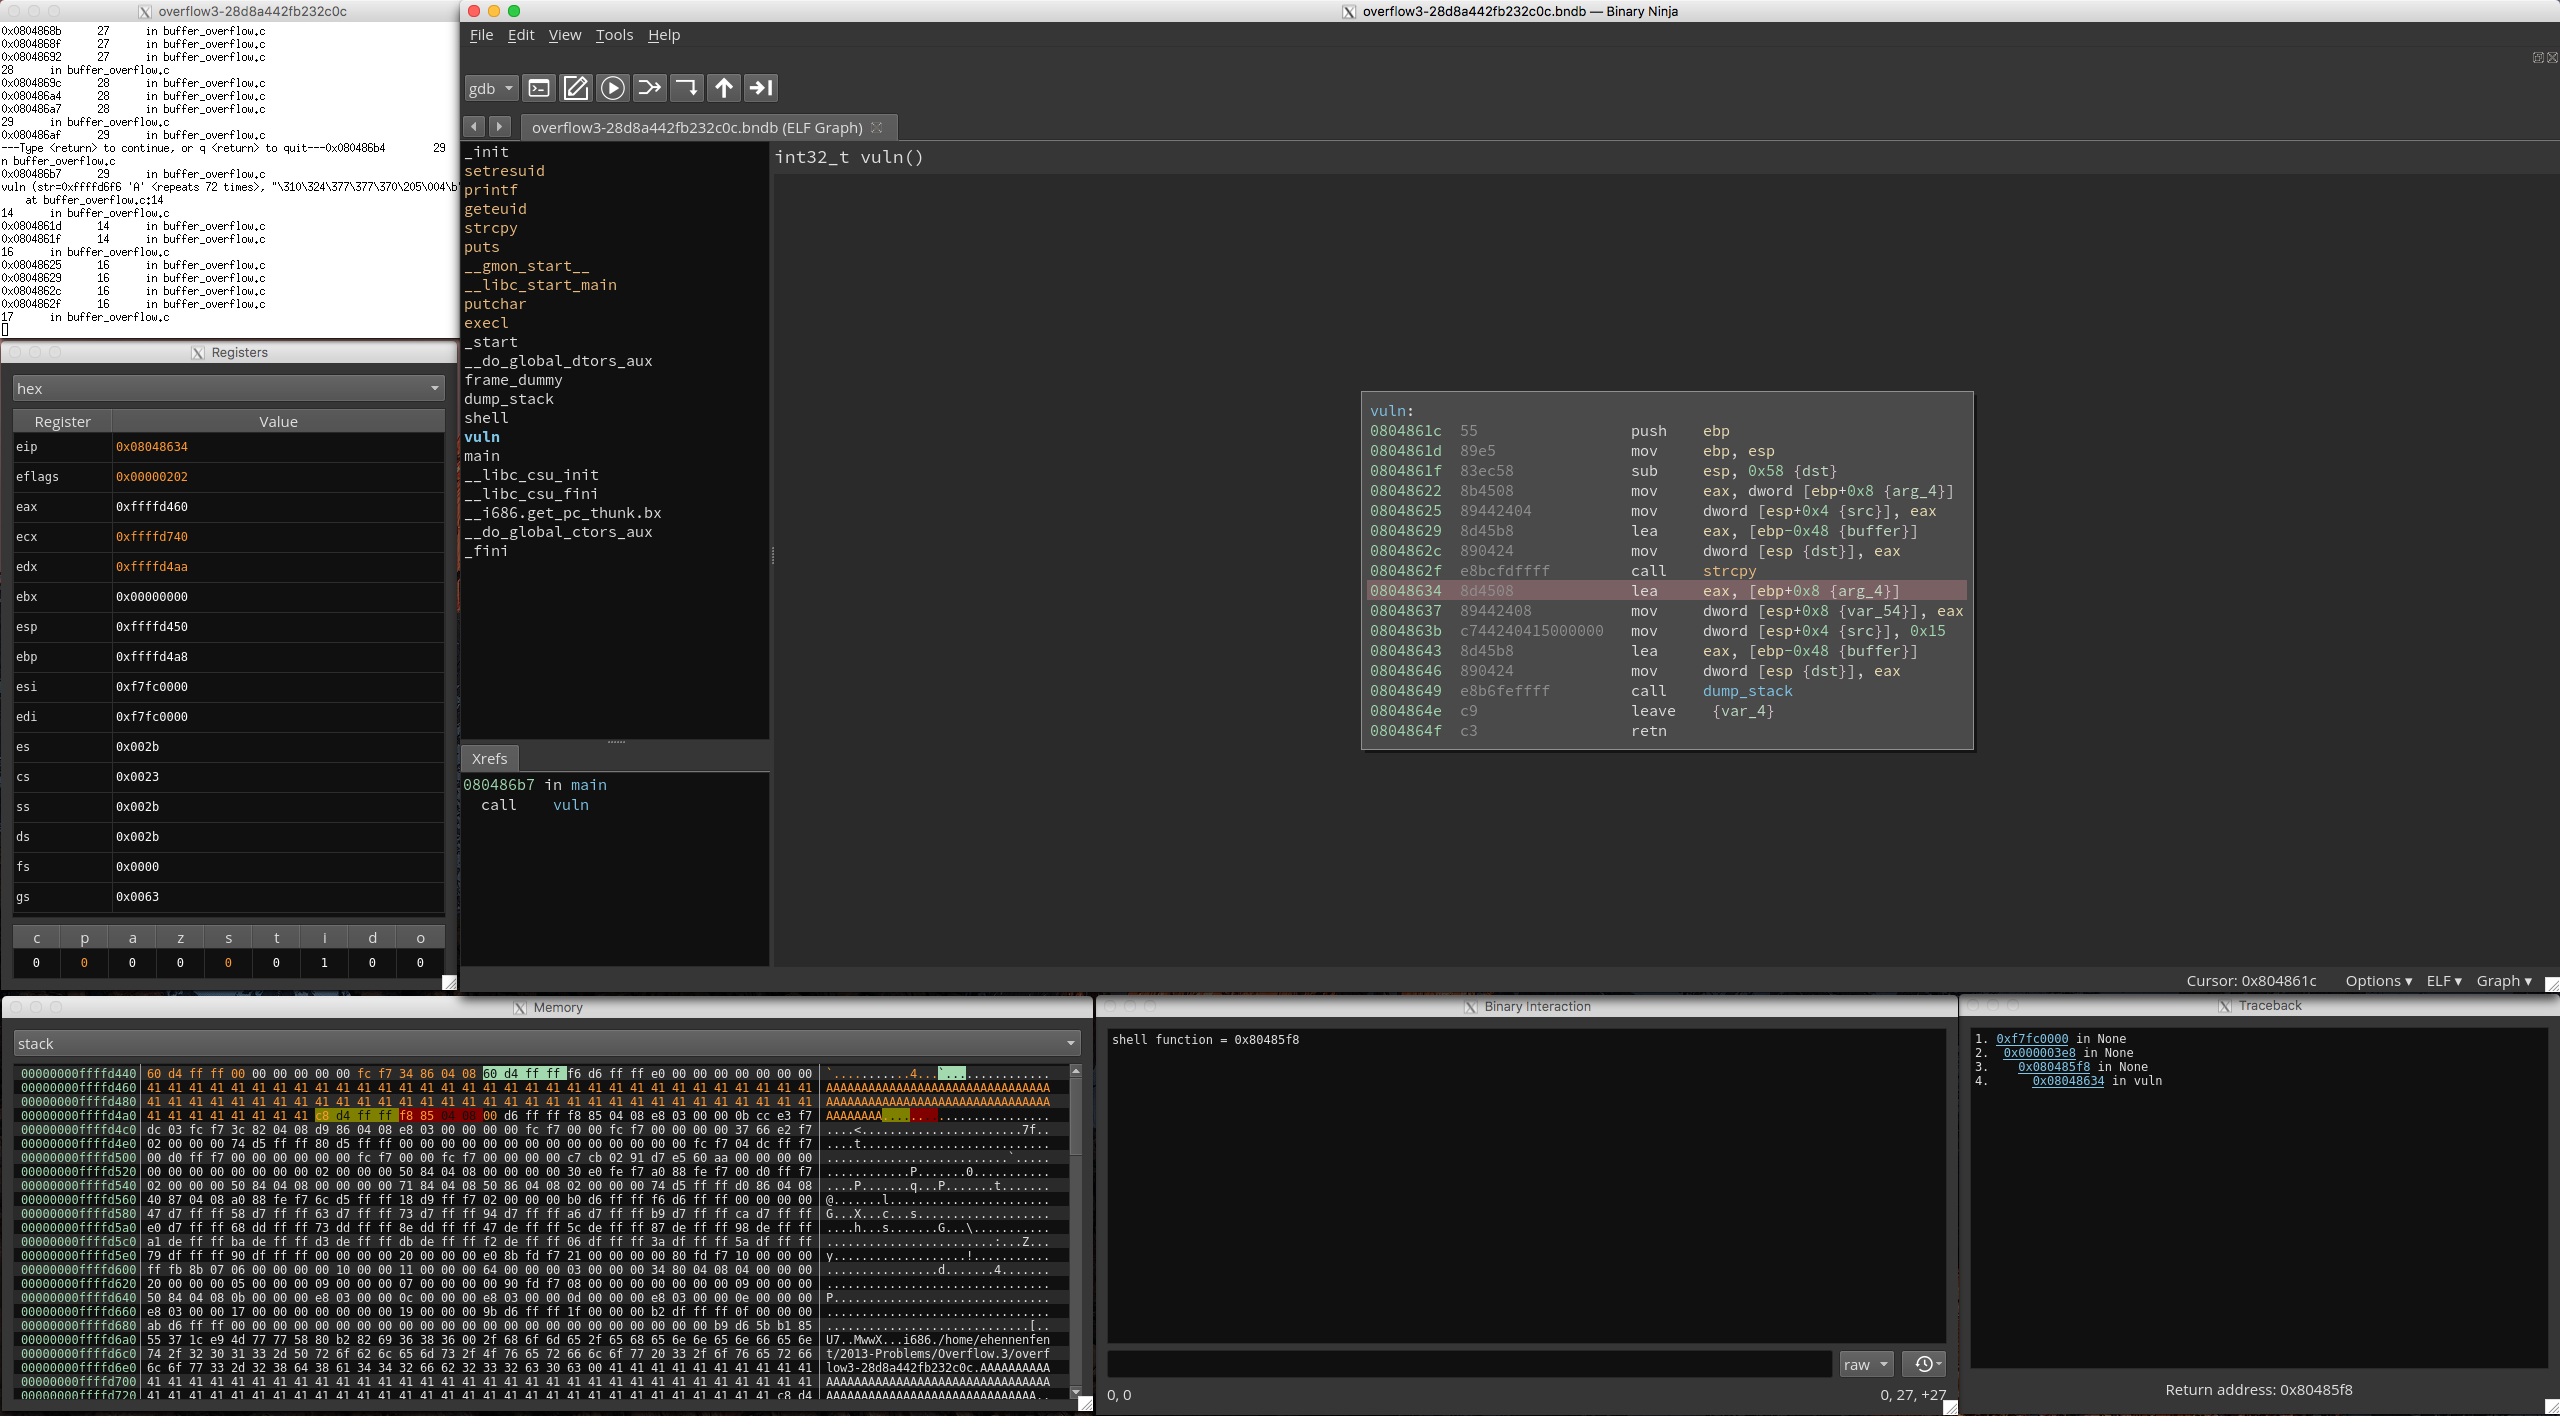 nccgroup/binja_dynamics
Ein PyQt5-Frontend für das binjatron-Plugin für Binary Ninja, das Hervorhebungsfunktionen enthält, die es Anfängern erleichtern sollen, Reverse…








