#1
 sadopc/machscope
All-in-One-macOS-Binäranalyse: Mach-O-Parsing, ARM64-Disassemblierung, Codesignaturen und Debugging.
 synacktiv/shannon-dbg
Debugger für die Shannon-Basisband
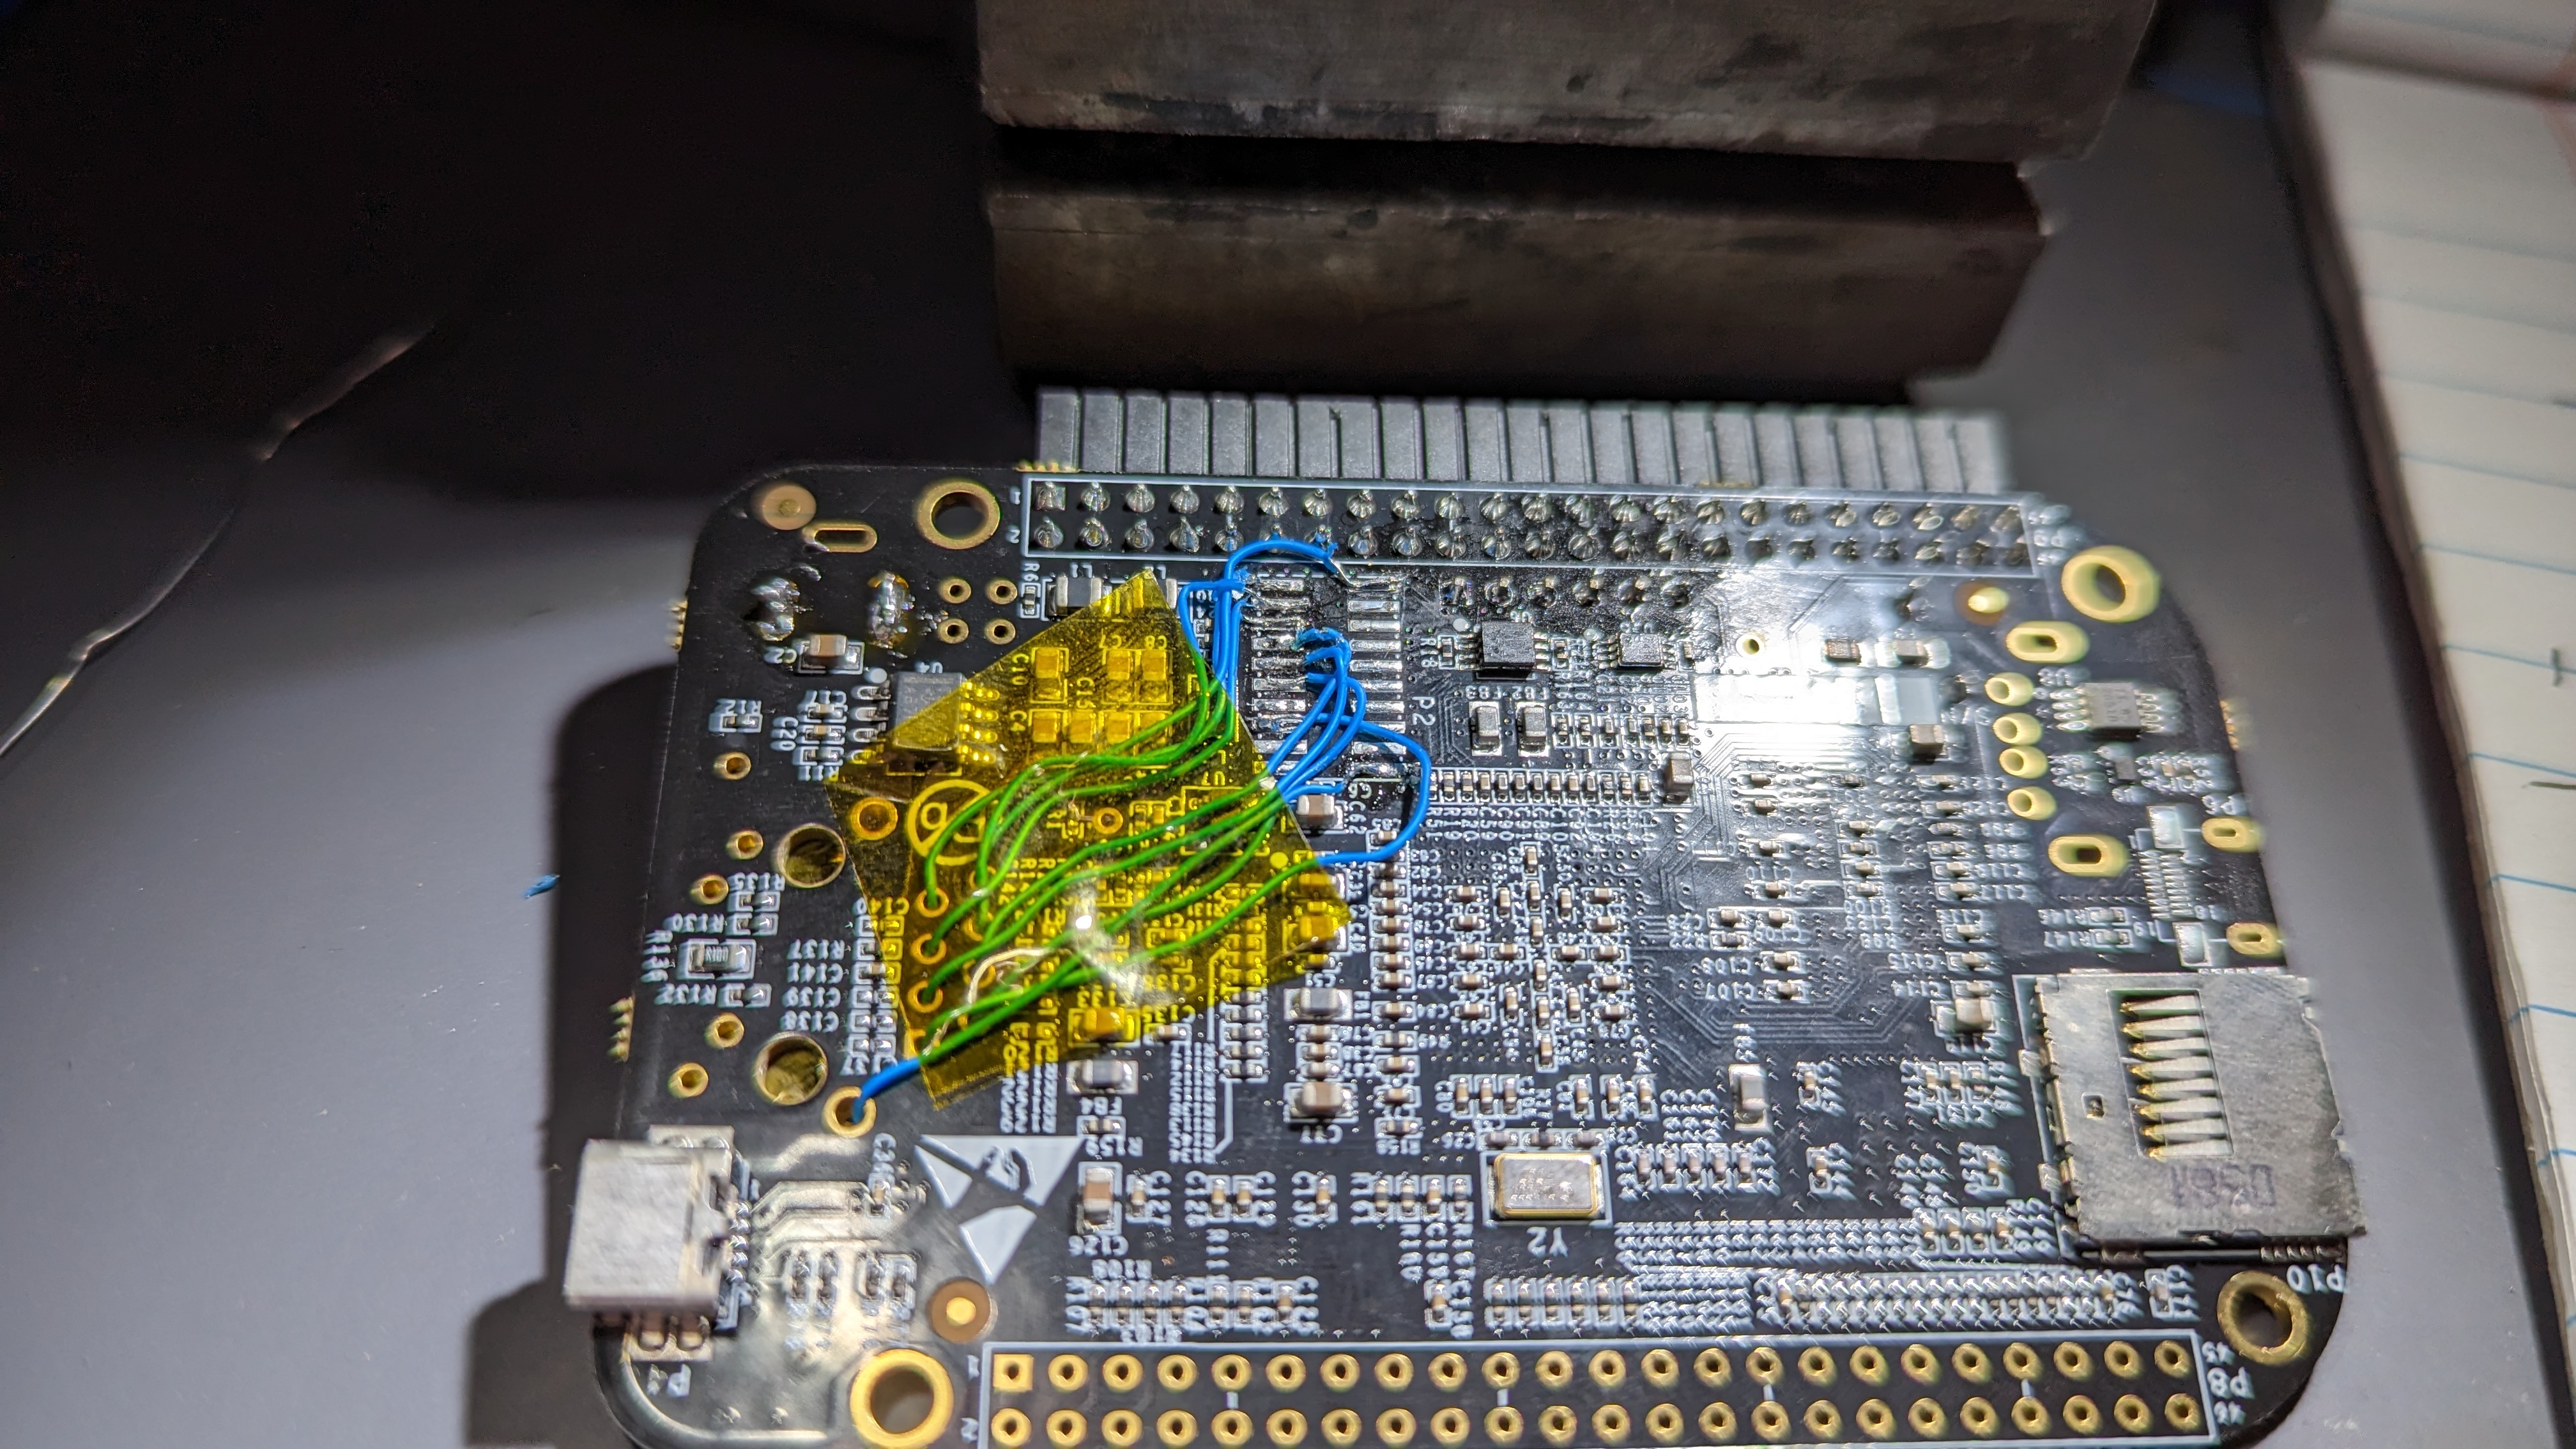 sjgallagher2/am335xbootrom
Reverse Engineering des TI AM3358 Boot-ROMs
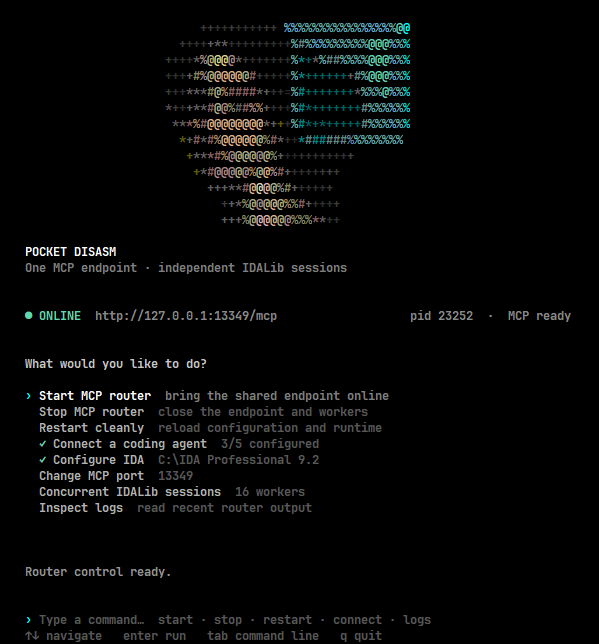 whoisqwerz/pocket_disasm
Multi-Session IDALib MCP Router für Codierungsagenten. Analysieren Sie mehrere Binärdateien parallel mit IDA-kompatiblen Reverse-Engineering-Tools.
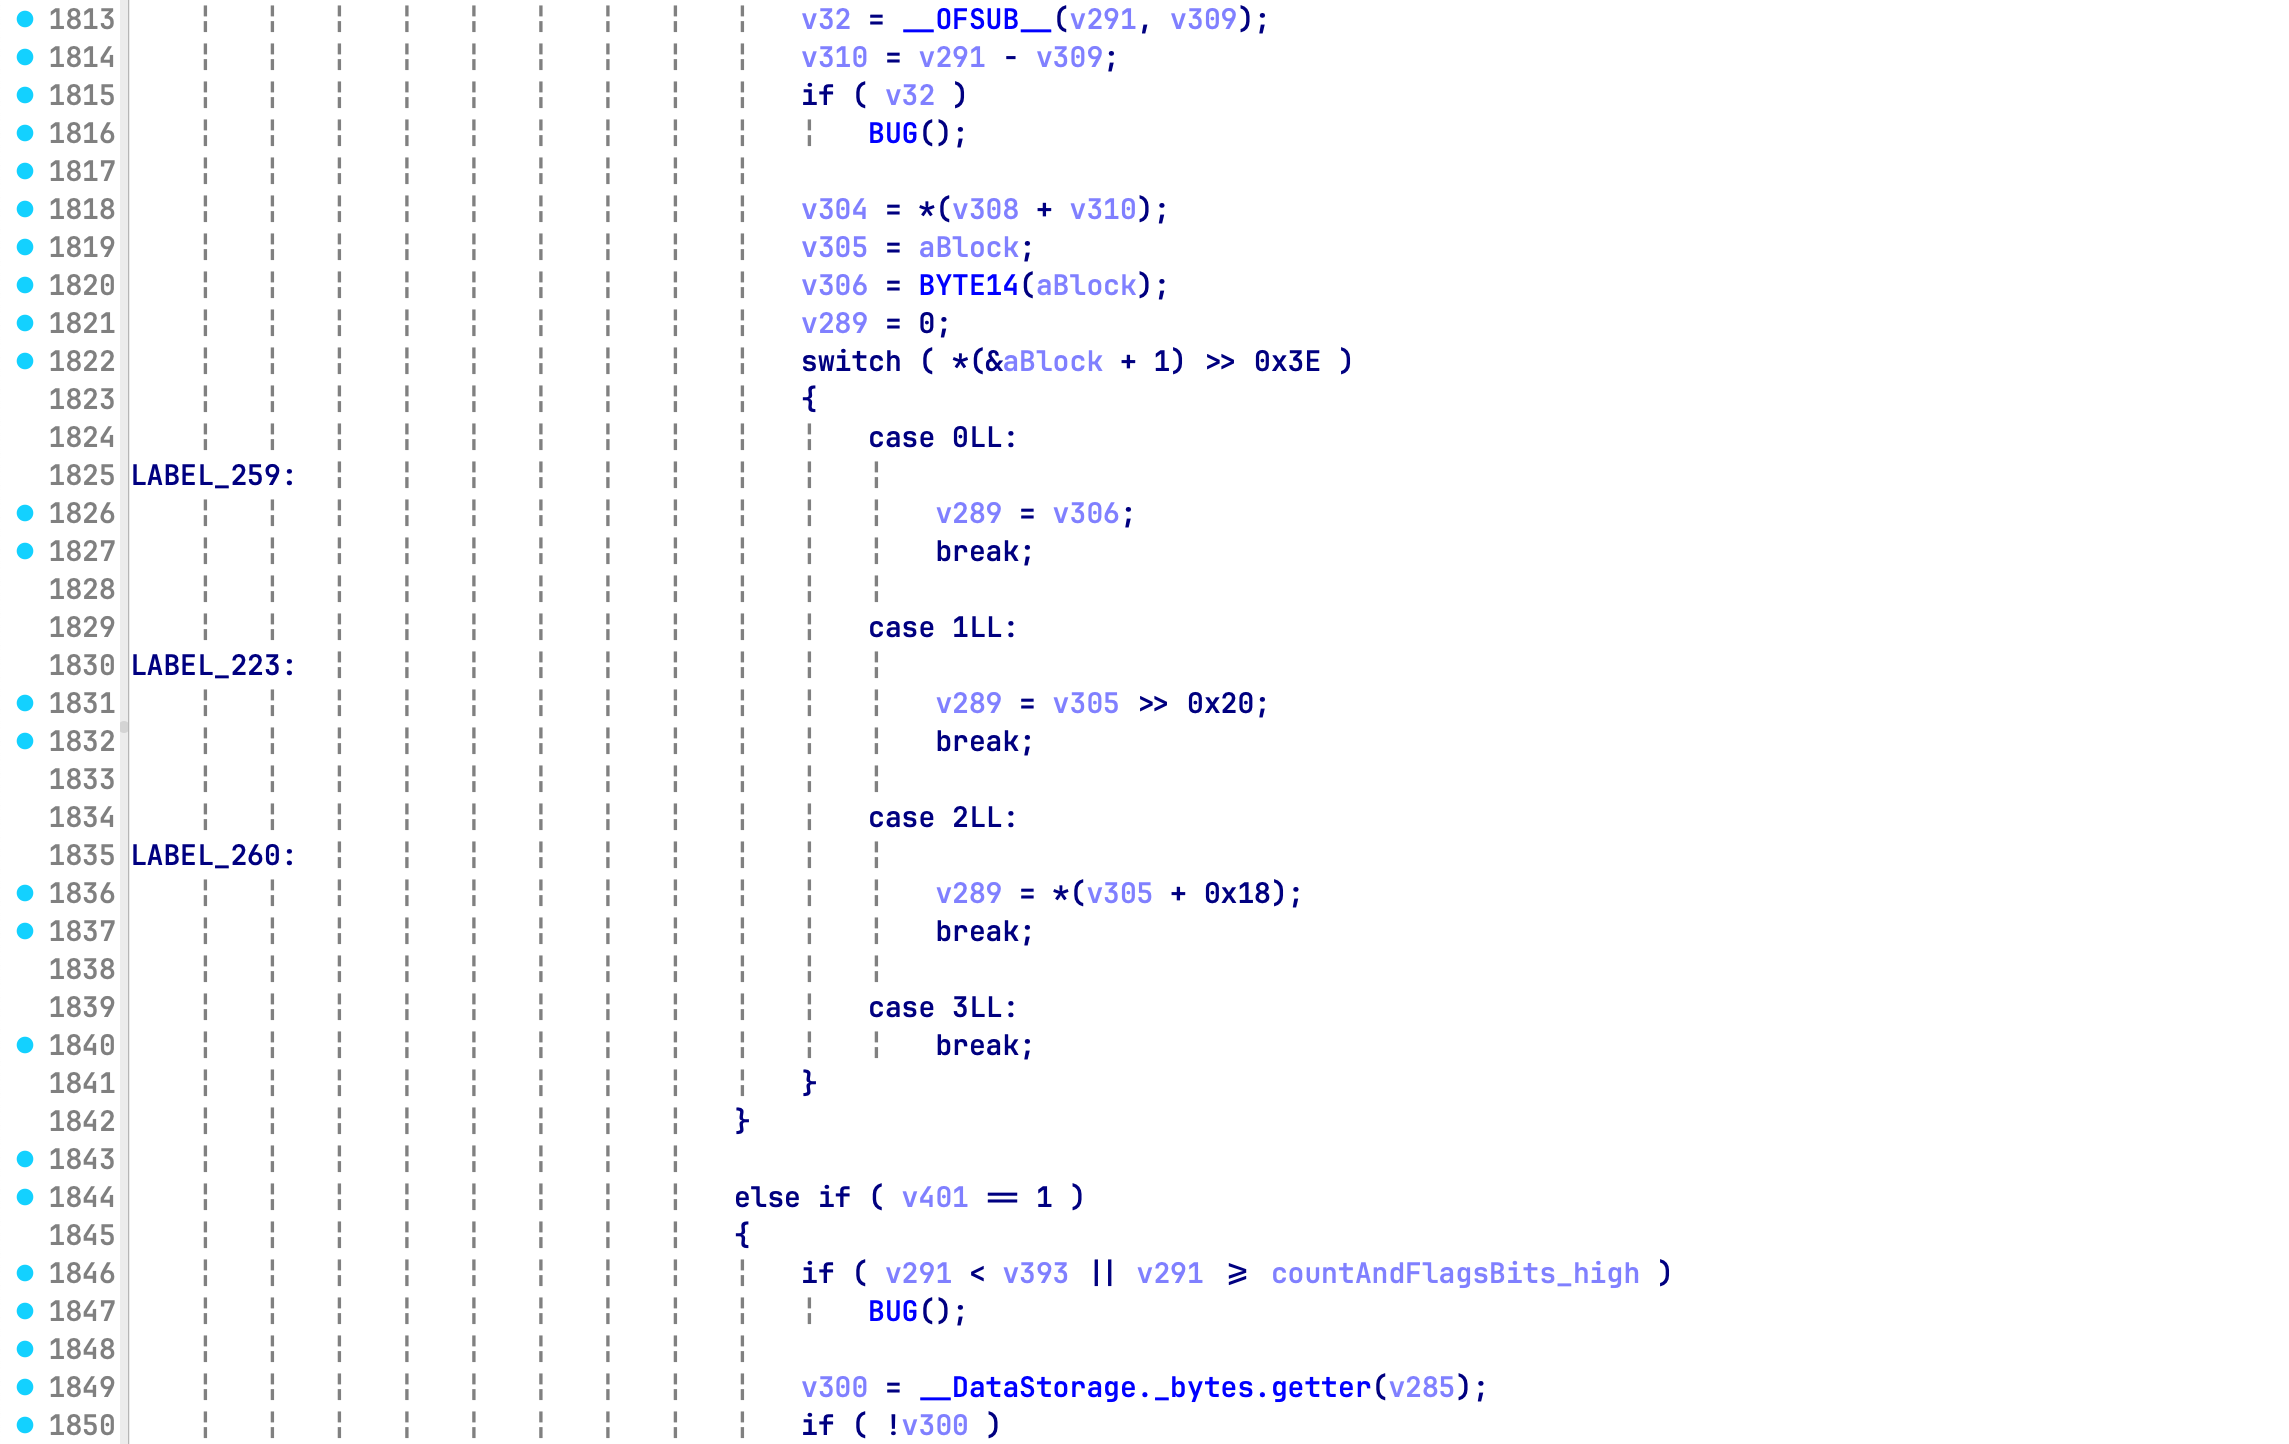 libtero/idaguides
Einrückungsführungs-Plugin für den Hex-Rays-Dekompiler
 kartoffelpflanze/odis-project-explorer
Python-Dumper/Explorer für MCD Runtime-Projekte, die von ODIS verwendet werden
 nccgroup/icpin
Ein Pintool zur Überwachung von Integritätsprüfungen
 pdb333/cortex
Ein Windows-Laufzeitanalyse-Toolkit, das Speicherscans, Debugging, Automatisierung und KI-freundliche APIs kombiniert.
 knifeyspoony/ghidra-copilot
Bietet eine chatbasierte, LLM-gestützte Reverse-Engineering-Erfahrung innerhalb von Ghidra
 whokilleddb/psi_bof
Ein BOF, der entwickelt wurde, um Arbeitsspeicher und Adressen von Prozessen zu inspizieren.
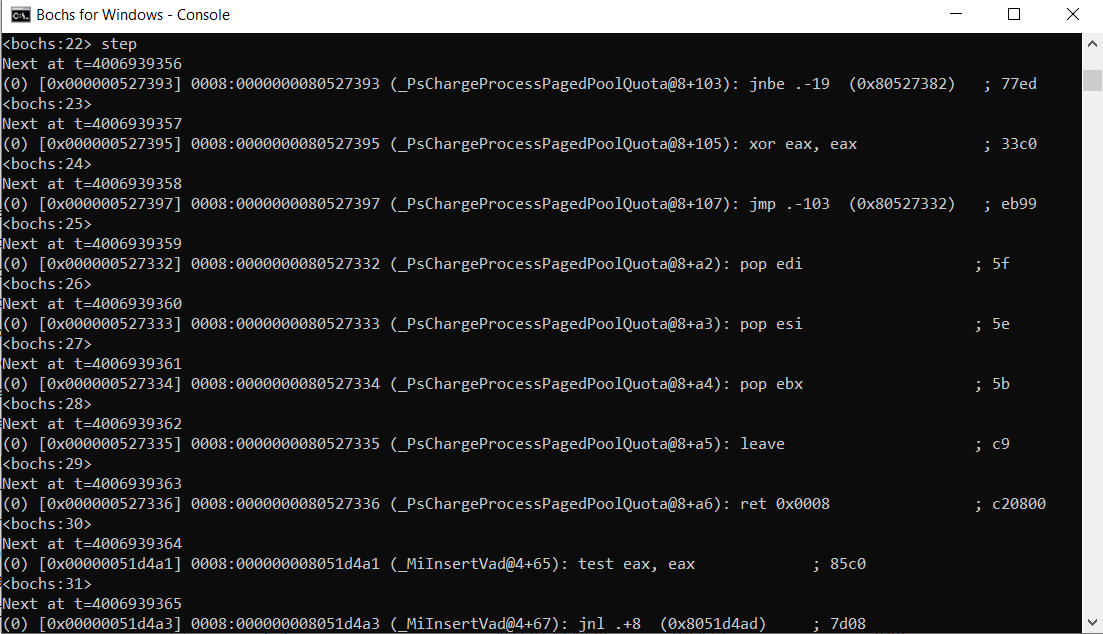 therealdreg/ida_bochs_windows
Hilfsskript für Windows-Kernel-Debugging mit IDA Pro auf dem nativen Bochs-Debugger (inklusive PDB-Symbole)
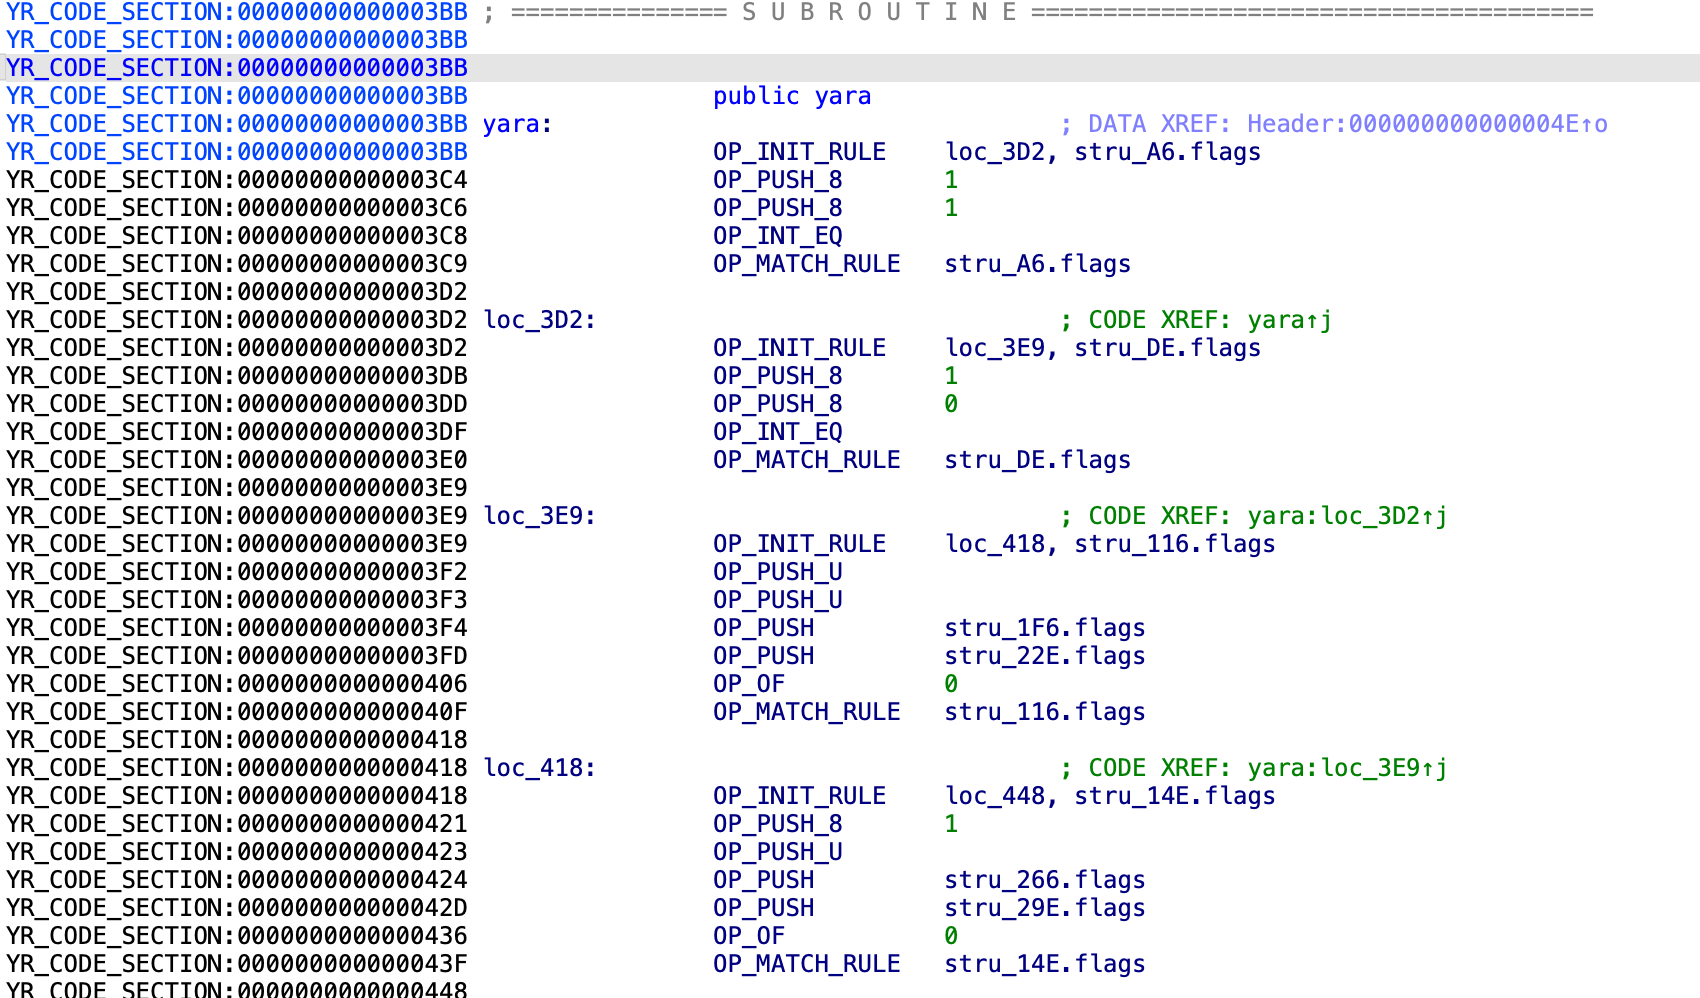 milankovo/yaravm
Dieses Repository enthält einen IDA-Prozessor zum Laden und Disassemblieren kompilierter yara-Regeln.
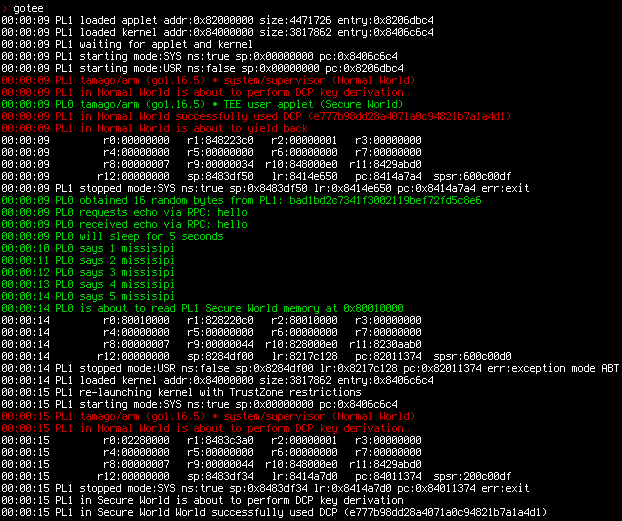 usbarmory/gotee-example
GoTEE - Beispielanwendung
 0xbinder/android-kernel-exploitation-lab
Dieses Labor führt Sie durch die Einrichtung einer Umgebung, um CVE-2019-2215 zu untersuchen, eine kritische Android-Kernel-Sicherheitslücke im…
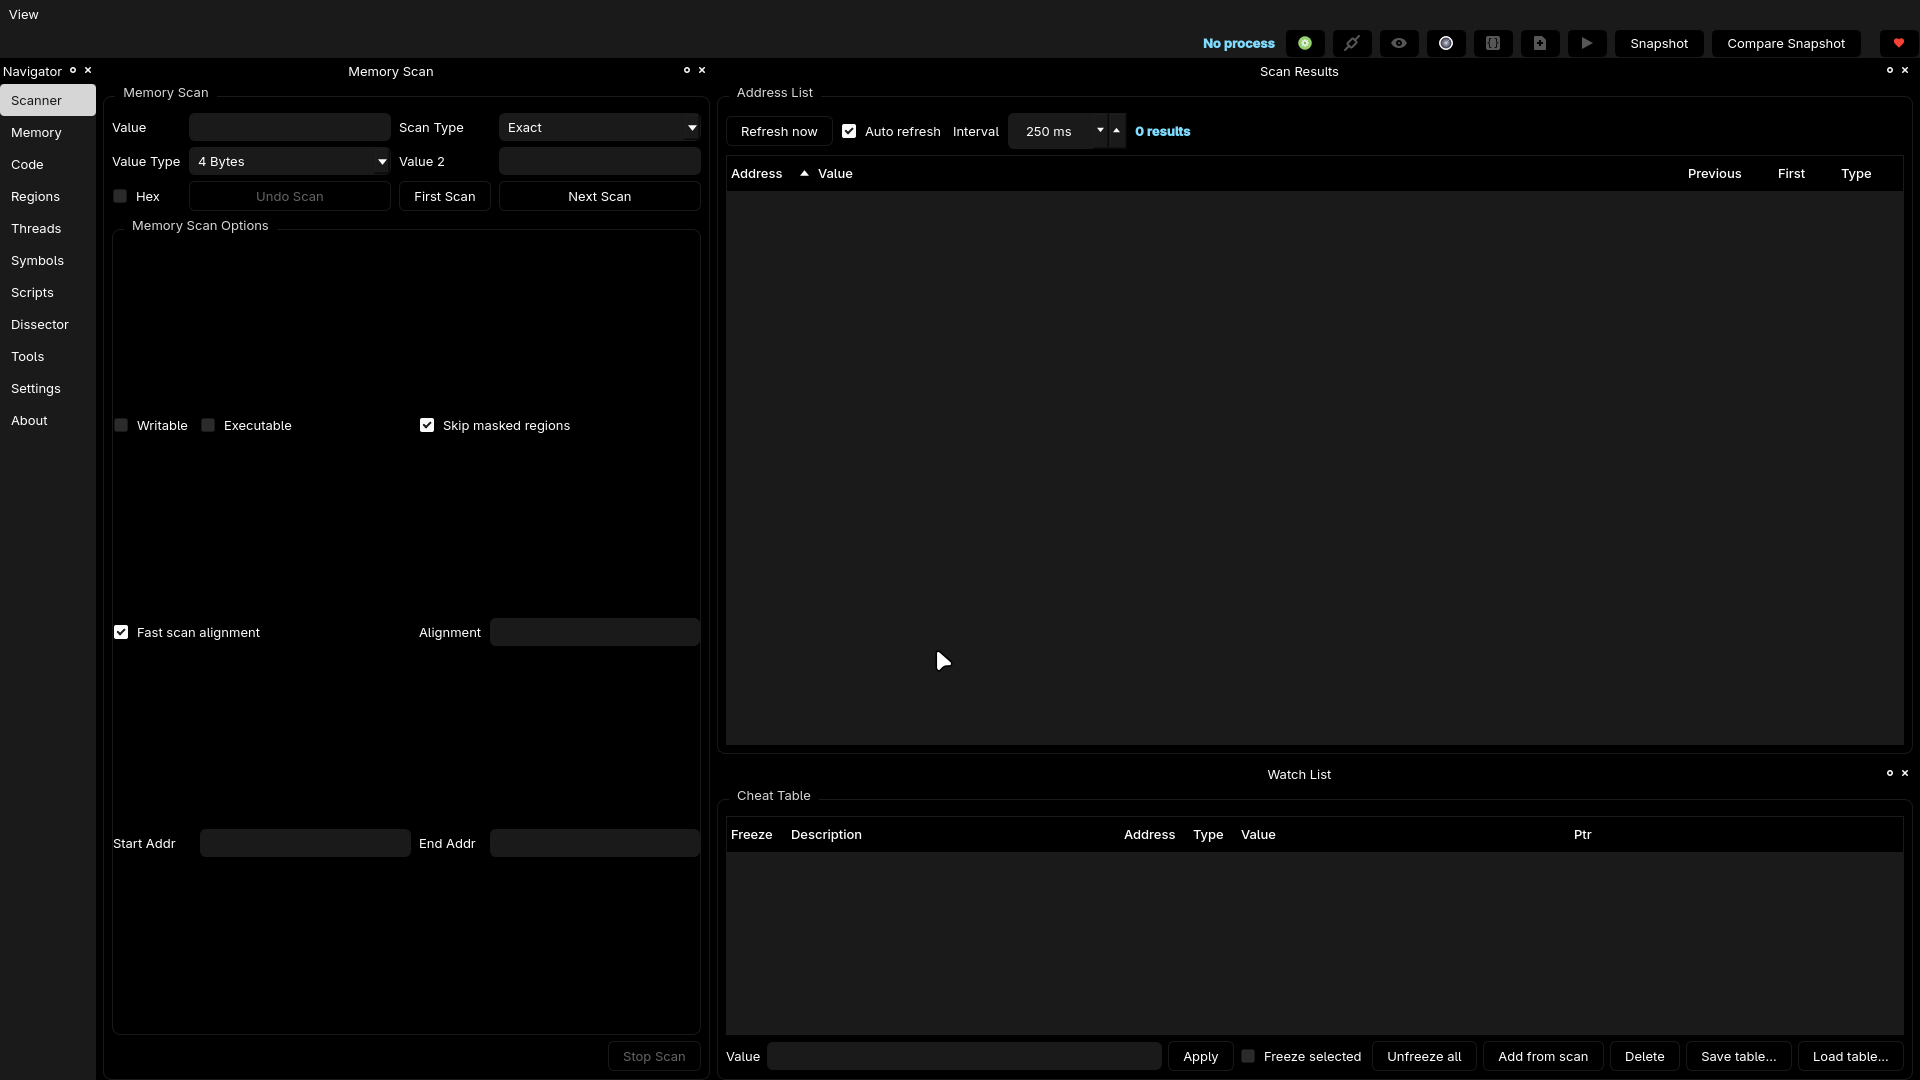 kashithecomfy/comfyengine
ComfyEngine ist ein Toolkit zur Speichererkundung, das für Personen entwickelt wurde, die einen laufenden Prozess überwachen, patchen und per Skript…
 badmonkey7/cve-2021-34730
Cisco RV110w UPnP Stack-Überlauf