
 #1
Tools für Datenbankbewertung, SQL-Injection-Tests, Audit, Verschlüsselung und Aktivitätsüberwachung.
Kitploit empfohlen
 zeropathai/proftpd-cve-2026-42167-poc
POCs zur Demonstration von CVE-2026-42167 in ProFTPD
 iriscouch/audit_couchdb
Erkennen Sie Sicherheitsprobleme, große oder kleine, in einem CouchDB-Server.
 jakabakos/cve-2023-27524-apache-superset-auth-bypass-and-rce
Exploit für CVE-2023-27524, der den Auth-Bypass und RCE von Apache Superset angreift. Fälscht Sitzungscookies, enumeriert Datenbanken/Benutzer, führt…
 b4kesn4ke/cve-2019-9193
CVE-2019–9193 - PostgreSQL 9.3-12.3 Authentifizierte Remotecodeausführung
 sadshade/cve-2022-24706-couchdb-exploit
Apache CouchDB 3.2.1 - Remotecodeausführung (RCE)
 cybertechajju/cve-2025-14847_expolit
eine kritische Sicherheitslücke zur Offenlegung von Speicherinhalten in der zlib-Komprimierungsverarbeitung von MongoDB. Dieses Tool ermöglicht es…
 infobyte/isr-sqlget
ISR-sqlget Es ist ein Blind-SQL-Injection-Tool, das in Perl entwickelt wurde.
 otterhacker/labs4u2self
Bereitstellbares, auf AWS gehostetes Active-Directory-Pentest-Labor mit Domänencontroller und verwundbarem MSSQL; übe S4U2Self-Missbrauch,…
 adityaks/melee
Python-basiertes Tool zur Erkennung von Ransomware-Infektionen und schädlichem Code in MySQL-Instanzen. Führt Aufklärung, Benutzeraufzählung und…
 jas502n/openfire_decrypt
Entschlüsselung der Kontopasswörter der OpenFire-Verwaltungskonsole
 pgedge/pgedge-anonymizer
Ein Anonymisierungstool zum Ersetzen von PII und ähnlichen Daten in Entwicklungs-/Testdatenbanken, die aus der Produktion kopiert wurden.
 probiusofficial/cve-2025-14847
poc für CVE-2025-14847
 t0x1cx/cve-2021-36396-moodle-time-based-sqli-exploit
Dieses Skript demonstriert eine zeitbasierte Blind-SQL-Injection auf Moodle-Plattformen und nutzt Antwortverzögerungen aus, um Daten zu extrahieren.
 deepingh0st/cve-2022-28346
Django QuerySet.annotate(), aggregate(), extra() SQL-Injection
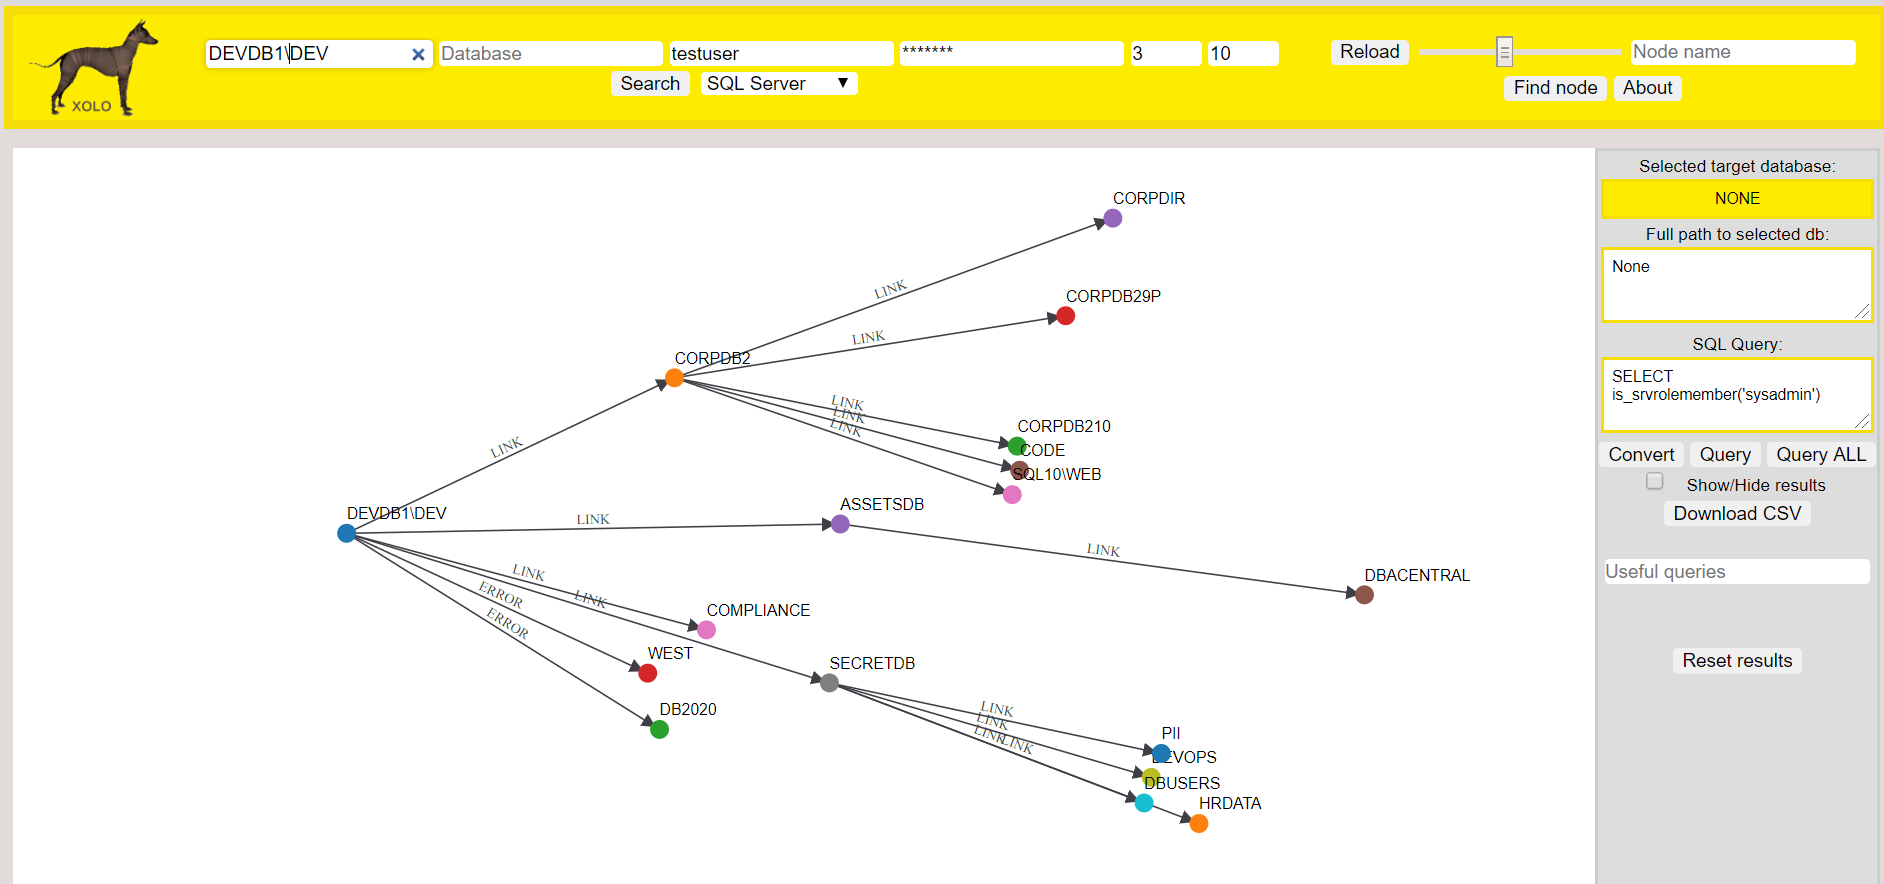 etlownoise/xolo
Werkzeug zum Durchsuchen, Visualisieren und Interagieren mit SQL-Server-Links in einem d3-Graphen, um bei Ihren …
 ashrafdev/mysql-remote-root-code-execution
0ldSQL_MySQL_RCE_exploit.py (ver. 1.0) (CVE-2016-6662) MySQL Remote Root Code Execution / Privesc PoC Exploit Nur zu Testzwecken. Keinen Schaden…
 kyos-public/keycloak-cve-2026-18963-hunt
Suche nach Spuren der Ausnutzung von CVE-2026-18963 (nicht authentifizierte Kontoübernahme in Keycloak) in der Keycloak-Datenbank
 jhs/audit_couchdb
Sicherheitsprobleme in einem Apache CouchDB-Server erkennen








