
 #1
Tools für Datenbankbewertung, SQL-Injection-Tests, Audit, Verschlüsselung und Aktivitätsüberwachung.
Kitploit empfohlen
 citcheese/odbparser
OSINT-Tool zum Suchen, Parsen und Dumpen nur der offenen Elasticsearch- und MongoDB-Verzeichnisse, die die Daten enthalten, deren Offenlegung für Sie…
 al1ex/cve-2021-27928
CVE-2021-27928 MariaDB/MySQL-'wsrep provider' Befehlseinschleusungsschwachstelle
 dwisiswant0/cve-2025-49844
Proof-of-Concept-Exploit für den Use-After-Free im Lua-Parser von Redis 8.2.1, der durch manipulierte loadstring-Aufrufe ein Wettrennen mit der…
 mhaskar/blinder
Eine Python-Bibliothek zur Automatisierung von zeitbasierter Blind-SQL-Injection
 tjnull/cygor
Ein modulares Asset-Discovery-Framework, geschrieben in Python, um die sich wiederholende manuelle Arbeit zu automatisieren.
 neo23x0/mongobleed-detector
Erkennungsskript für MongoBleed-Ausnutzung
 lorenzotullini/influxdb-exploit-cve-2019-20933
InfluxDB CVE-2019-20933 Schwachstellen-Exploit
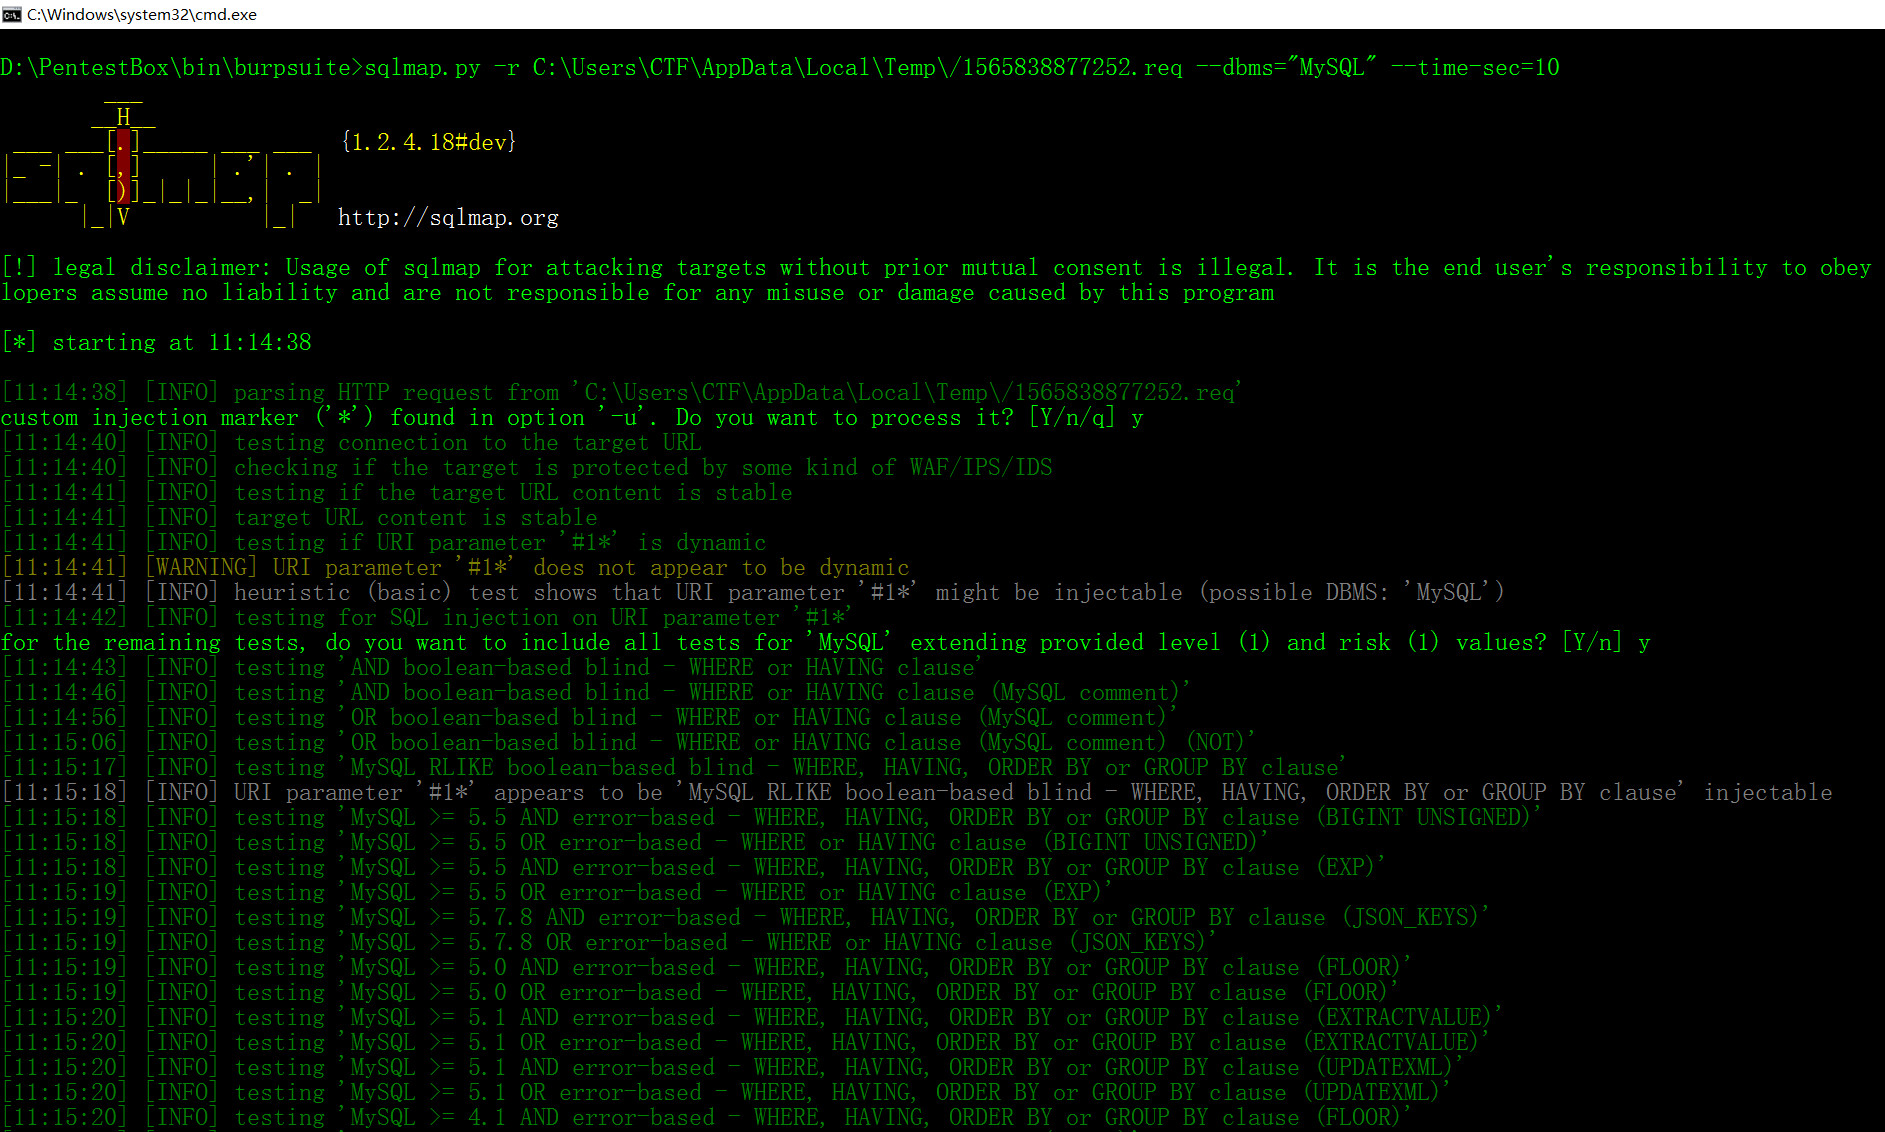 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 daniel2005d/mapxplore
Ermöglicht das Exportieren der mit sqlmap heruntergeladenen Informationen in eine relationale Datenbank wie Postgres und sqlite
 rootsecdev/microburstsecretshunter
Durchsucht exportierte Azure-Domain-Dumps nach Klartext-Passwörtern, Verbindungszeichenfolgen, Speicherschlüsseln und anderen Geheimnissen; erstellt…
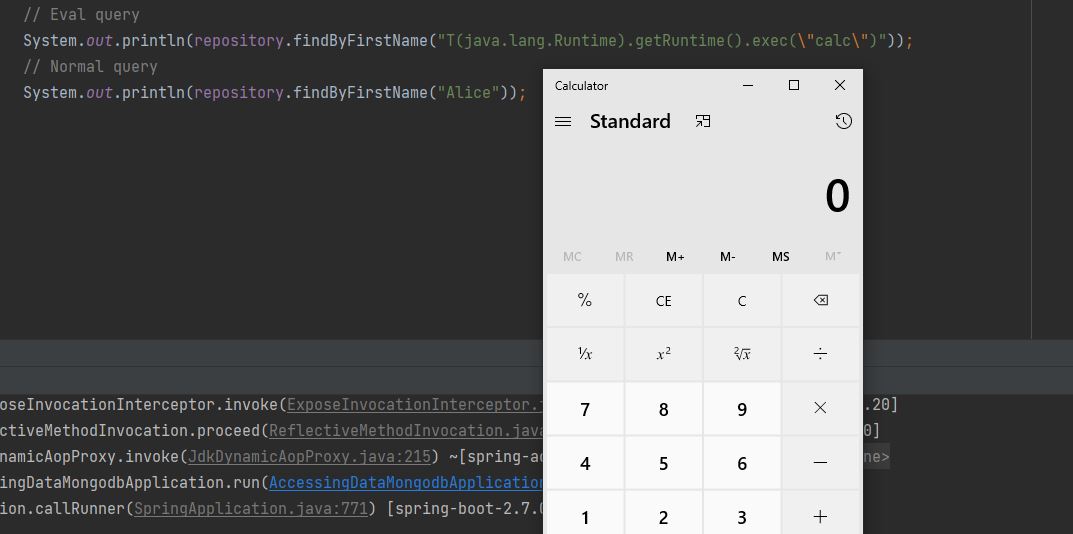 trganda/cve-2022-22980
Proof-of-concept-Exploit für CVE-2022-22980 gegen Spring Data MongoDB. Demonstriert Remote Code Execution durch manipulierte MongoDB-Abfragen.…
 codelatteid/carina
Webshell, Virtueller Privatserver (VPS) und cPanel-Datenbank
 jas502n/mssql-command-tool
mssql 终端连接工具|命令执行
 var77/cve-2026-2005
PoC für CVE-2026-2005
 yoyosh/darkreplica
CVE-2026-23631 (DarkReplica) Redis Exploit
 shieldersec/cve-2020-11579
Exploit-Code für CVE-2020-11579, eine beliebige Datei-Offenlegung durch den MySQL-Client in PHPKB
 adityaks/strafer
Strafer: Ein Tool zur Erkennung potenzieller Infektionen in Elasticsearch-Instanzen
 trailofbits/cvedb
CVE-Abfragebibliothek und -Dienstprogramm, das einen lokalen Speicher verwendet, der direkt mit der National Vulnerability Database synchronisiert…








