
 #1
Tools für Datenbankbewertung, SQL-Injection-Tests, Audit, Verschlüsselung und Aktivitätsüberwachung.
Kitploit empfohlen
 gnosticplayers/solr-grab
Stehlen Sie Apache Solr-Instanzabfragen mit oder ohne Benutzername und Passwort.
 0xblackash/cve-2026-72898
CVE-2026-72898
 bongbongco/cve-2012-1675
Oracle Database TNS Listener Poison-Angriff-Sicherheitslücke
 hawsec/ginger
Ein Sicherheitsbewertungstool für die Pentaho Business Analytics-Plattform von Hitachi Vantara.
 qucklecrabik/cve-2026-23921
Proof-of-Concept-Exploit für CVE-2026-23921, eine zeitbasierte blinde SQL-Injection in der Zabbix-API über den Parameter sortfield, die die…
 onewinner/cve-2025-14847
MongoDB-Speicherleck-Schwachstelle (CVE-2025-14847) Erkennungstool
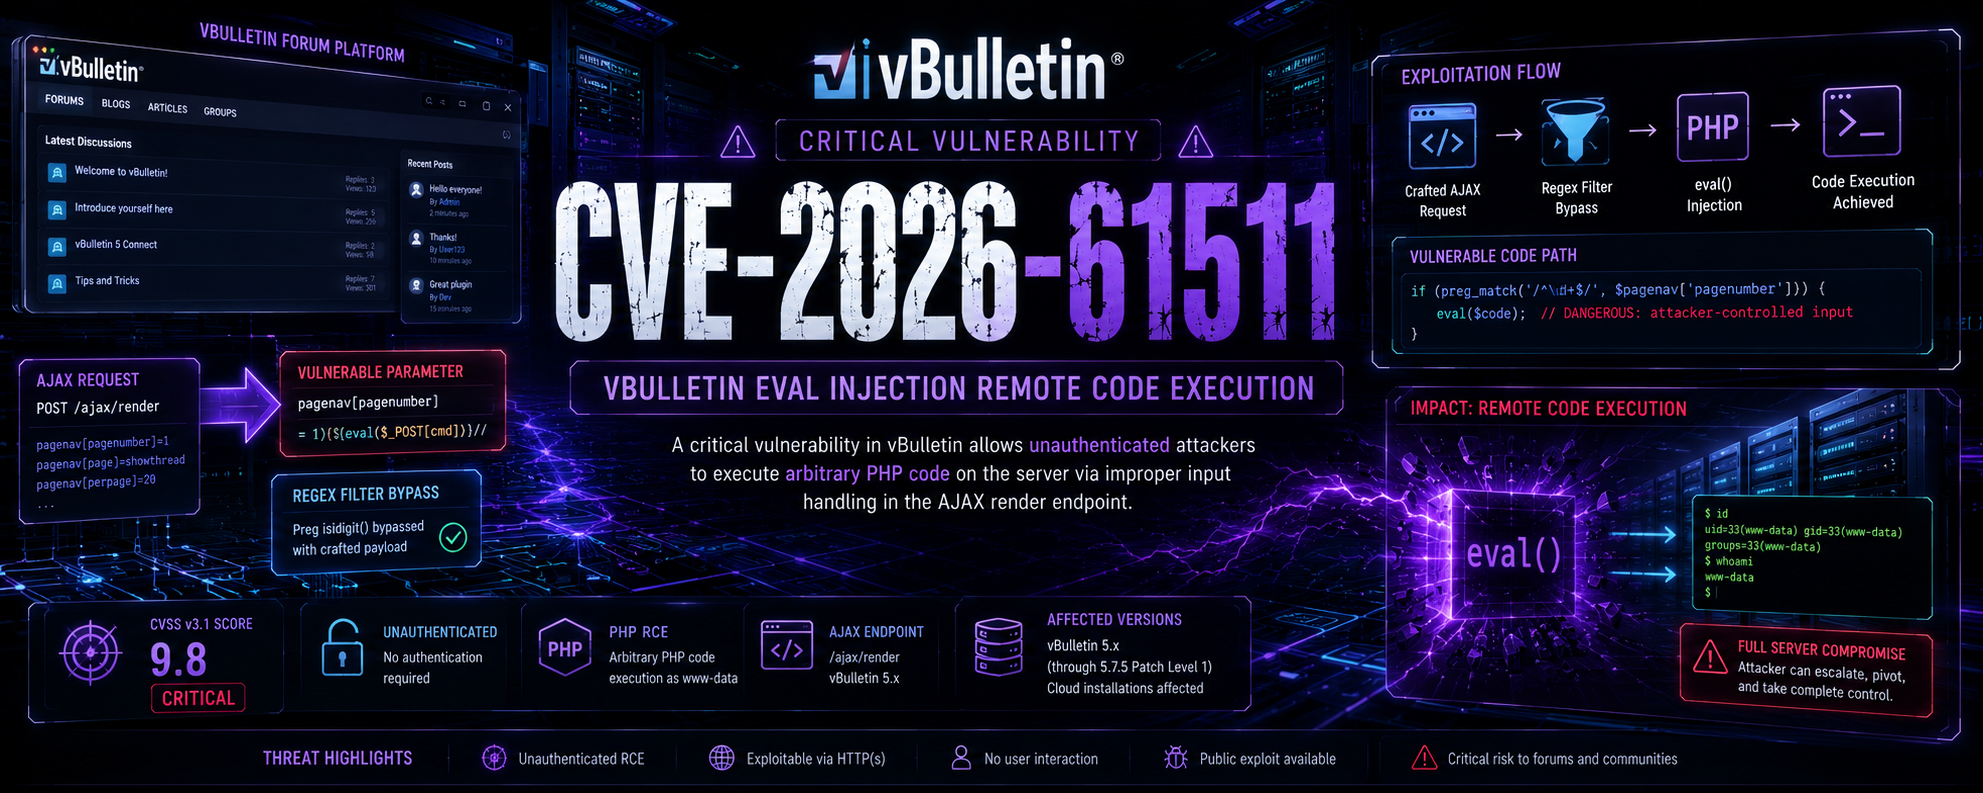 tc4dy/cve-2026-61511-poc-exploit
CVE-2026-61511 – vBulletin Pre-Auth RCE (CVSS 9.8). Schwachstelle 5.x/6.x (ungepatcht). Multi-Exploit über Endpoint Pool, AJAX, PHPFuck WAF-Bypass.…
 fsecurelabs/cisco-ucm-sqli-scripts
Skripte, die zur Ausnutzung von CVE-2019-15972 verwendet werden können, einer authentifizierten SQLi-Schwachstelle in Cisco Unified Call Manager…
 jas502n/sscms_decrypt
sscms Datenbank-Entschlüsselung
 ambionics/cve-2026-9082-drupal-postgresql-rce
Exploit für CVE-2026-9082, eine Drupal JSON:API PostgreSQL SQL-Injection, die über eine Preload-Bibliothek zu RCE eskaliert, mit einem lokalen Labor…
 ofirhamam/oracleotm
Python-Tool zum Ausnutzen von CVE-2021-35616
 oscarbataille/cve-2025-26794
CVE-2025-26794: Blinde SQL-Injection in Exim 4.98 (SQLite DBM) – Exploit-Writeup
 gbrsh/cve-2024-1071
Ultimate Member Unbefugter Datenbankzugriff / SQLi
 ishwardeepp/cve-2025-1094-poc-postgre-sqli
Proof-of-Concept-Emulation und Analyse von CVE-2025-1094, einer kritischen SQL-Injection-Sicherheitslücke in PostgreSQL. Enthält Docker-basiertes…
 rbowes-r7/refreshing-mcp-tool
Eine Implementierung des `mcp`-Protokolls von F5, einschließlich MitM-Tools zum Abfangen von Datenverkehr während der Schwachstellensuche.
 4minx/cve-2026-48842
Python-PoC für CVE-2026-48842, eine Pre-Auth-SQL-Injection im virtuser_query-Plugin von Roundcube. Bestätigt die Schwachstelle über zeitbasierte…
 ianxtianxt/dbscanner
Unbefugter Zugriff + Schwachstellenprüfung für schwache Passwörter in großem Maßstab
 abraxas/mysql-set-role-leftover
MySQL Community Server 26.7.0 – Hoch – SET ROLE ALL EXCEPT verbleibende FILE – mysqld UID-Schreibzugriff








