
 #1
Tools für Datenbankbewertung, SQL-Injection-Tests, Audit, Verschlüsselung und Aktivitätsüberwachung.
Kitploit empfohlen
 al1ex/rogue-mysql-server
Rogue-MySql-Server
 abraxas/cve-2026-79752
CVE-2026-79752-Disclosure-Paket für CakePHP 5.2.13 SQL-Injection über FunctionsBuilder::cast, mit einem Python-PoC-Skript und Docker-Lab zur…
 abraxas/cve-2026-22599
Python-PoC und Docker-Lab für CVE-2026-22599, eine authentifizierte SQL-Injection in Strapis Content-Type-Builder-Write-API über Knex raw defaultTo.
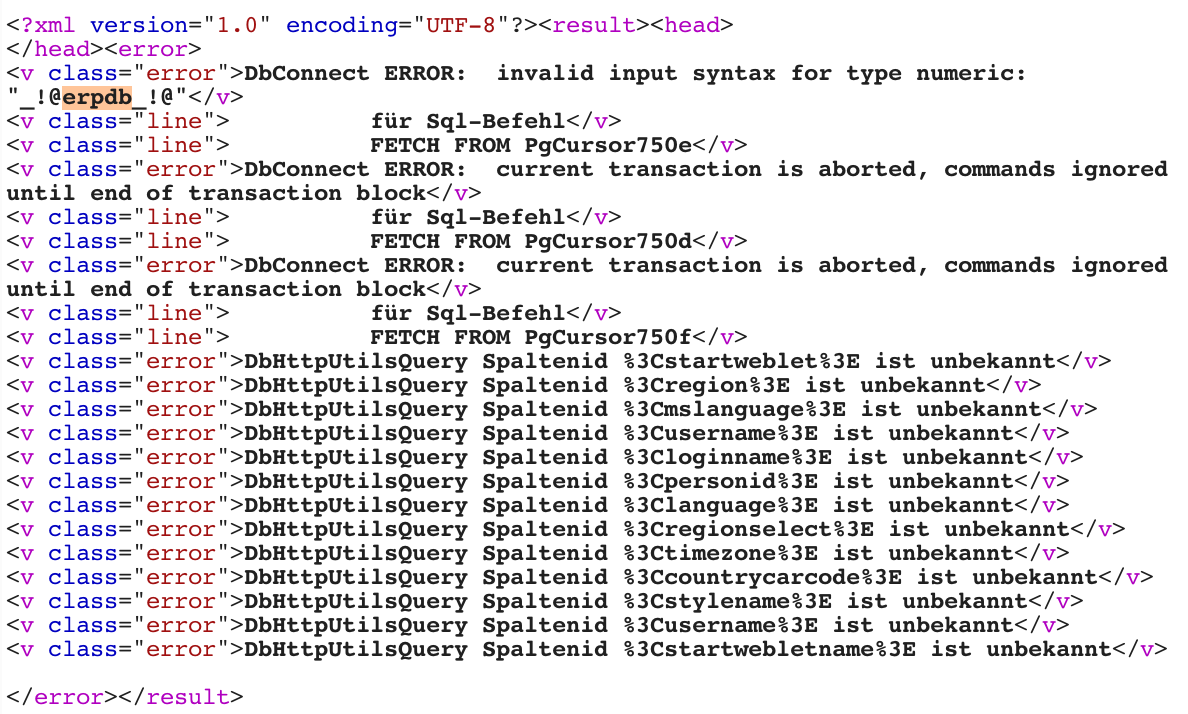 emreovunc/opensource-erp-sql-injection
CVE-2019-5893 | Die OpenSource ERP-Anwendung weist eine SQL-Injection-Sicherheitslücke auf.
 mbadanoiu/cve-2024-34693
CVE-2024-34693: Beliebiges Lesen von Serverdateien in Apache Superset
 abraxas/sqlite-fts5-securedel
SQLite 3.53.4 – Hoch – Lokal – Absturz – FTS5 secure-delete PutVarint Footer-Überlauf
 abraxas/moodle-enrol-database-sqli
Moodle 5.2.3 - Hoch - Remote - SQLi - enrol_database fügt course idnumber in SQL ein
 tc4dy/cve-2026-57821-poc-exploit
🔐 CVE-2026-57821 - Apache Fineract SQL-Injection-Toolkit 📚 Zwei Python-Skripte für autorisierte Sicherheitstests: verifier.py (sichere Erkennung,…
 neko-chanqwq/cve-2020-9483
PoC für SQL-Injection-Schwachstelle (CVE-2020-9483,Apache SkyWalking)
 abraxas/postgres-basebackup-symlink
PostgreSQL 18.6 – Hoch – Remote – Dateischreiben – pg_basebackup folgt absolutem tar-Symlink, Überbleibsel von CVE-2026-6475
 emad-almousa/cve-2025-53051
Proof-of-Concept-Code und technische Ausarbeitung, die CVE-2025-53051 demonstrieren, eine Oracle-26ai-Histogramm-Dictionary-Schwachstelle, die über…
 abraxas/sqlite-fj-using-auth
SQLite 3.53.4 - Hoch - Lokal - Privilegien-Rest - FULL JOIN USING überspringt sqlite3AuthRead
 abraxas/mysql-mysqldump-tab-path
MySQL Community Server 26.7.0 - Hoch - mysqldump --tab Pfad-Rest - Client-Dateischreibvorgang
 joakimbulow/cve-2026-1337
CVE-2026-1337 - Neo4j - Log-Injection
 abraxas/sqlite-rtree-rowid0
SQLite 3.53.4 - Hoch - Lokal - UAF - rtree last_insert_rowid 0 node hash
 abraxas/spark-jdbc-serde-url
Apache Spark 4.2.0 – Hoch – Remote – JDBC-URL-Injection – ALTER TABLE SET SERDEPROPERTIES
 abraxas/phpmyadmin-designer-json-sqli
phpMyAdmin 5.2.3 – Hoch – Remote – SQLi – Designer JSON nicht bereinigte Bezeichner
 abraxas/phpmyadmin-auth-plugin-unquoted
phpMyAdmin 5.2.3 – Hoch – Remote – SQLi – auth plugin identifier unquoted








