
 #1
Tools zur Exfiltration sensibler Daten von kompromittierten Systemen, ohne erkannt zu werden.
Kitploit empfohlen

 samyk/poisontap
Nutzte über USB gesperrte bzw. passwortgeschützte Computer aus, hinterlässt eine persistente WebSocket-basierte Backdoor, macht den internen Router…
 azeemidrisi/phonesploit-pro
Ein All-in-One-Hacking-Tool zur Fernübernahme von Android-Geräten.
 ne0nd0g/merlin
Merlin ist ein plattformunabhängiger Post-Exploitation-HTTP/2-Command-&-Control-Server und -Agent, der in golang geschrieben ist.
 samratashok/nishang
Nishang - Offensives PowerShell für Red Team, Penetrationstests und offensive Sicherheit.
 meshcore-dev/meshcore
Ein neues leichtgewichtiges, hybrides Routing-Mesh-Protokoll für Paketfunkgeräte.
 x0rz/eqgrp
Entschlüsselter Inhalt von eqgrp-auction-file.tar.xz
 bee-san/pywhat
🐸 Alles identifizieren. pyWhat ermöglicht es Ihnen ganz einfach, E-Mails, IP-Adressen und mehr zu identifizieren. Füttern Sie es mit einer…
 its-a-feature/mythic
Ein kollaboratives, plattformübergreifendes Red-Teaming-Framework
 nicocha30/ligolo-ng
Ein fortschrittliches, aber dennoch einfaches Tunnel-/Pivotierungstool, das eine TUN-Schnittstelle verwendet.
 jonaslejon/malicious-pdf
Erstellt bösartige PDF-Testdateien für Penetrationstests, Bug-Bounty-Jagd und Red Teaming. Testet SSRF, XSS, XXE, NTLM-Credential-Diebstahl und…
 bc-security/empire
Empire ist ein Post-Exploitation- und Adversary-Emulation-Framework, das verwendet wird, um Red Teams und Penetrationstester zu unterstützen.
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
Verschiedene Tipps & Tricks
 agwa/git-crypt
Transparente Dateiverschlüsselung in git
 rhinosecuritylabs/pacu
Das AWS-Exploitation-Framework, entwickelt zum Testen der Sicherheit von Amazon Web Services Umgebungen.
 i-am-shodan/usbarmyknife
USB Army Knife – das ultimative Close-Access-Tool für Penetrationstester und Red Teams.
 aydinnyunus/keylogger
Erfassen Sie Tastatur-, Maus-, Bildschirmfoto- und Mikrofoneingaben vom Zielcomputer und senden Sie diese an Ihre E-Mail.
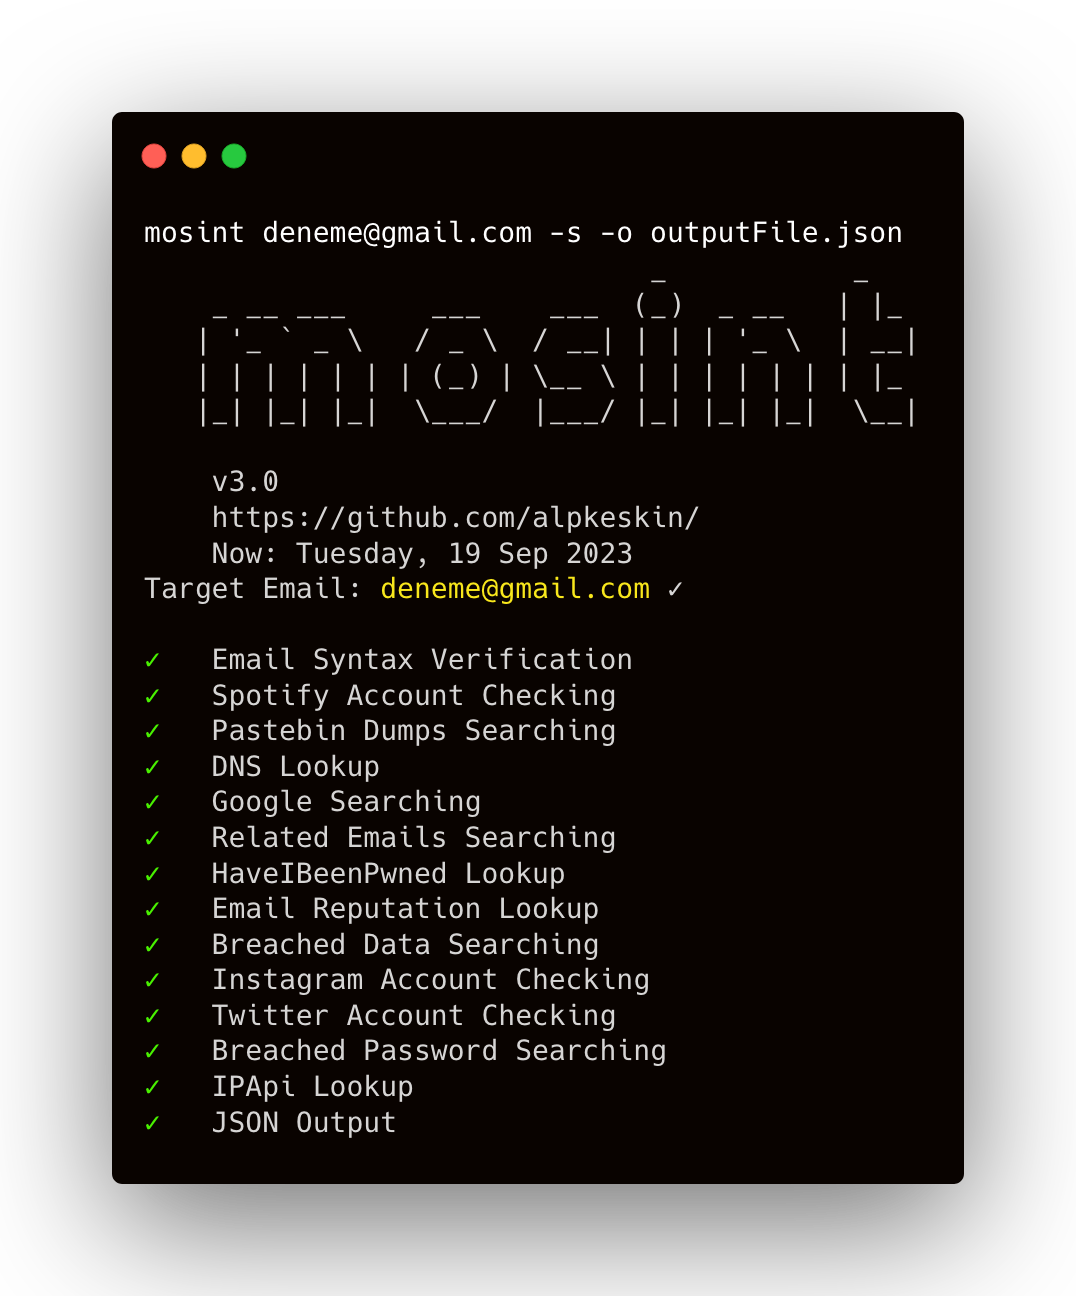 alpkeskin/mosint
Automatisiertes E-Mail-OSINT-Tool, das E-Mails verifiziert, Datenlecks und Passwortlecks prüft, verwandte E-Mails/Domains findet, Pastebin-Dumps…





