
 #1
 google/kernel-sanitizers
Linux-Kernel-Sanitizer, schnelle Bug-Erkennungswerkzeuge für den Linux-Kernel
 owasp/threat-model-cookbook
Dieses Projekt befasst sich mit der Erstellung und Veröffentlichung von Bedrohungsmodell-Beispielen.
 cyb3rward0g/invoke-attackapi
Ein PowerShell-Skript zur Interaktion mit dem MITRE ATT&CK Framework über seine eigene API.
 zzzteph/probable_subdomains
Werkzeug zur Analyse und Generierung von Subdomains. Enthülle das Verborgene!
 arpsyndicate/bug-bounty-domains
Domains, die zu den renommiertesten öffentlichen Bug-Bounty-Programmen gehören. [NICHT FÜR NICHT-MONETÄRE ODER PRIVATE PROGRAMME]
 mandiant/heyserial
Programmgesteuert Jagdregeln für Deserialisierungs-Exploitation mit mehreren Schlüsselwörtern, Gadget-Ketten, Objekttypen, Kodierungen und Regeltypen…
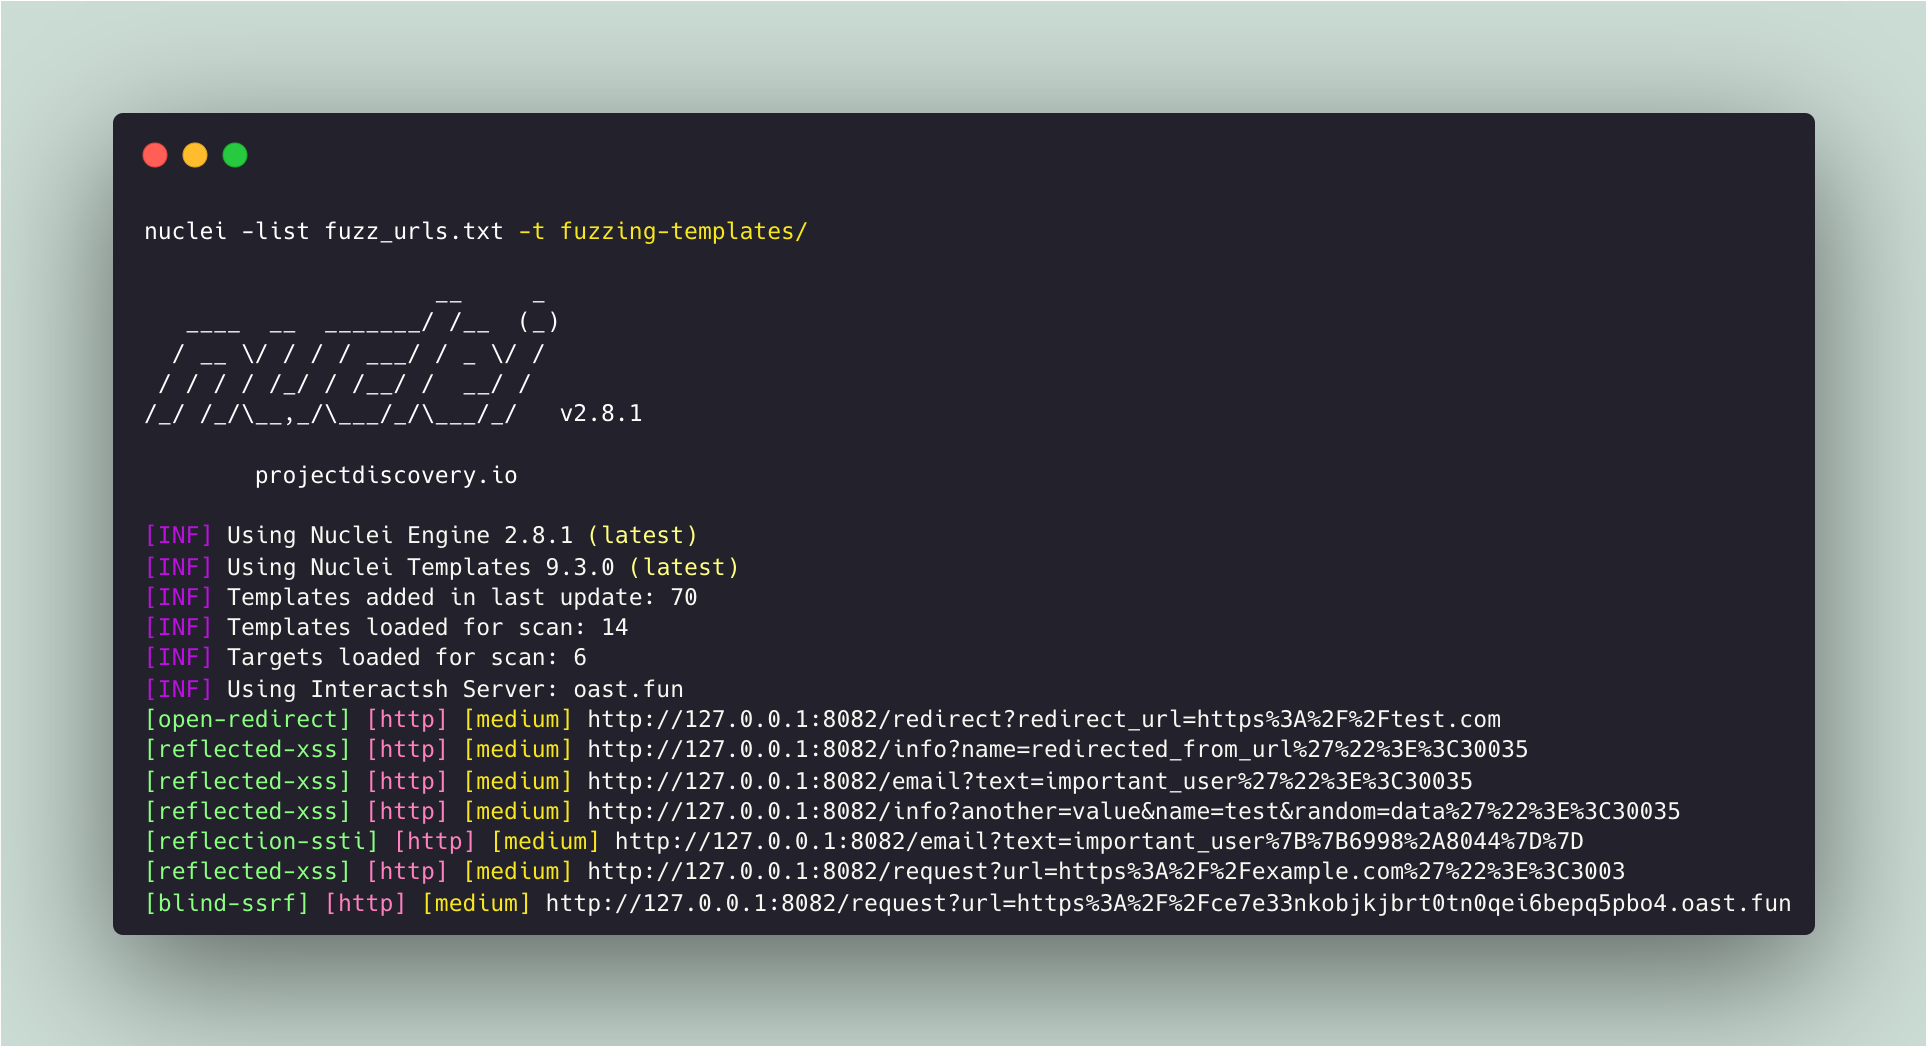 projectdiscovery/fuzzing-templates
Community-kuratierte Liste von Nuclei-Templates zum Auffinden „unbekannter“ Sicherheitslücken.
 blackberry/threat-research-and-intelligence
BlackBerry Threat Research & Intelligence

 twintproject/twint-utils
Sammlung von Skripten für das TWINT-Projekt
 rcesecurity/advisories
Sicherheitshinweise
 ethanolivertroy/hackspacecon-2023
# Workshop- & Talk-Foliensätze von HackSpaceCon
 ansvar-systems/eu_compliance_mcp
EU-fokussierter Compliance-MCP-Server
 przemoc/xz-backdoor-links
apocalypxze: xz Hintertür (2024) auch bekannt als CVE-2024-3094 zugehörige Links
 serhalp/test-cve-2025-29927
Überprüfen, ob Next.js CVE-2025-29927 auf Netlify nicht anfällig ist
 leetxyz/cve-2021-44228-advisories
Liste von Unternehmenshinweisen log4j










