
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
probable_subdomains — Werkzeug zur Analyse und Generierung von Subdomains. Enthülle das Verborgene! | Kitploit

Tools/GitHubGitHub/zzzteph/probable_subdomains
OSINT (Open-Source-Intelligence)AufklärungDNS- und Subdomain-EnumerationInformationsbeschaffungWebsicherheitPenetrationstestsKuratierte RessourcenArchived
GitHubzzzteph/probable_subdomains

probable_subdomains

Werkzeug zur Analyse und Generierung von Subdomains. Enthülle das Verborgene!

Repository anzeigen
2432646vor 1 JahrVon Kitploit geprüft
Teilen
Webseite

Wahrscheinliche (Sub-)Domains

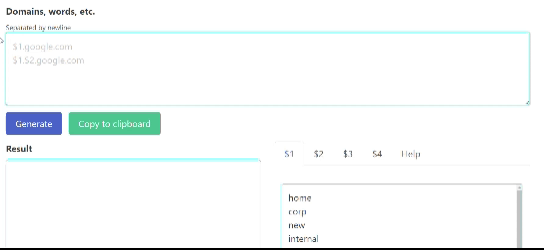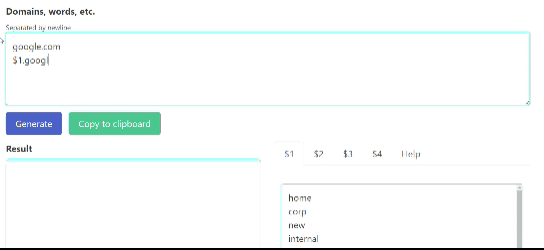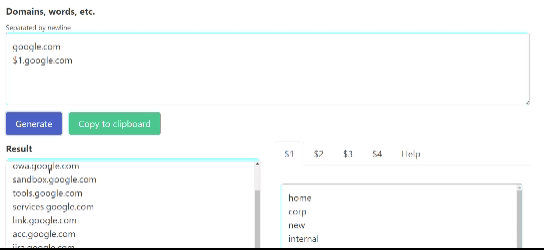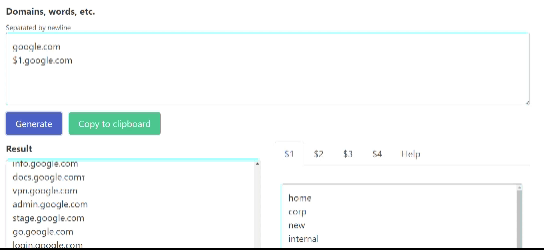
Online-Tool: https://weakpass.com/generate/domains

TL;DR

Bei Bug Bounties, Penetrationstests, Red-Team-Übungen und anderen großartigen Aktivitäten gibt es immer Raum, in dem man amass, subfinder, sublister oder ein anderes Tool starten muss, um Subdomains zu finden, die man nutzen kann, um einzudringen – wie test.google.com, dev.admin.paypal.com oder staging.ceo.twitter.com. In diesem Repository finden Sie die Antworten auf die folgenden Fragen:

  1. Was sind die beliebtesten Subdomains?
  2. Was sind die häufigsten Wörter in mehrstufigen Subdomains auf verschiedenen Ebenen?
  3. Was sind die am häufigsten verwendeten Wörter in Subdomains?

Und natürlich Wortlisten für alle obigen Fragen!

Methodik

Als Quellen habe ich Listen von Subdomains verwendet, die von shrewdeye.app, bounty-targets-data gesammelt wurden oder die einfach über verantwortungsvolle Offenlegungsprogramme (Responsible Disclosure Programs) verfügten. Wenn Subdomains in mehr als 5–10 verschiedenen Scopes vorkommen, werden sie in eine bestimmte Liste aufgenommen. Wenn beispielsweise dev.stg sowohl in *.google.com als auch in *.twitter.com vorkommt, hat es eine Häufigkeit von 2. Es spielt keine Rolle, wie oft dev.stg in *.google.com erscheint. Das ist alles – nicht mehr, nicht weniger.

Listen

Subdomains

In diesen Listen finden Sie die beliebtesten Subdomains wie sie sind. 100,1000,10k,100k,1m – die beliebtesten Subdomains, sortiert nach ihrer Häufigkeit.

  • subdomains.txt.7z
  • subdomains_100.txt
  • subdomains_1000.txt
  • subdomains_10k.txt
  • subdomains_100k.txt
  • subdomains_1m.txt

Subdomain-Ebenen

In diesen Listen finden Sie die beliebtesten Wörter aus Subdomains, aufgeteilt nach Ebenen. Z. B. – die Subdomain dev.stg wird in die beiden Wörter dev und stg aufgeteilt. dev hat dann Ebene = 2, stg – Ebene = 1. Sie können diese Wortlisten für kombinatorische Angriffe bei Subdomain-Suchen verwenden.

  • level_1.txt.7z
  • level_2.txt.7z
  • level_3.txt.7z
  • level_4.txt.7z
  • level_5.txt.7z
  • level_1_100.txt
  • level_1_1000.txt
  • level_2_100.txt
  • level_2_1000.txt
  • level_3_100.txt
  • level_3_1000.txt
  • level_4_100.txt
  • level_4_1000.txt
  • level_5_100.txt
  • level_5_1000.txt

Beliebte Subdomain-Wörter

In diesen Listen finden Sie die beliebtesten Wörter aus Subdomains auf allen Ebenen. Zum Beispiel – die Subdomain dev.stg wird in zwei Wörter dev und stg aufgeteilt.


  • words.txt.7z
  • words_100.txt
  • words_1000.txt
  • words_10000.txt

Quellenangaben

  • shrewdeye.app
  • berzerk0 für die Inspiration durch die großartige Arbeit Probable-Wordlists
  • chaos.projectdiscovery.io
  • bounty-targets-data/
  • Basiert auf einer früheren Iteration derselben Idee – https://github.com/zzzteph/substats

Danke!

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




