
 #1
Kuratierte Listen, Sammlungen und Lernreferenzen zu Cybersecurity mit klarem Umfang und praktischem Wert.
Kitploit empfohlen
 vasyapokemon/cve-2026-31431
Forschungs- und Erkennungs-Toolkit für Linux-Kernel-LPE CVE-2026-31431, einschließlich Exploit-Analyse, YARA-Regeln, auditd/Falco-Erkennung,…
 0xmrma/cve-2026-46558
Plane’s V2 asset subsystem vertraute Workspace-Slugs und Asset-UUIDs ohne die Durchsetzung der korrekten Mitgliedschaftsprüfungen, was einem…
 owasp/agent-skills-security-standard
Sicherheitsstandard für Agentenfähigkeiten, der Richtlinien und bewährte Verfahren zur Sicherung KI-gesteuerter autonomer Agenten in Cloud- und…
 decemberus/bughub
CVEHub von CVE-2023-1498 und CVE-2023-1500
 memergamer/cve-2025-55182
CVE-2025-55182
 dicatalin/copy_fail_cve-2026-31431_test_and_fix
Test- und Mitigationsskript für CVE-2026-31431, das einen PoC und Kernel-Level-Workarounds für AlmaLinux- und Debian/Ubuntu-Systeme bereitstellt.
 git-akki/cso-vibecheck
Senior-CSO Security-Audit-Skill für vibe-coded Apps. 22-Punkte-Audit, verankert an realen Vorfällen aus 2026 (Moltbook, Lovable CVE-2025-48757).…
 zvckster/cve-2025-63353
Mehrsprachige PoC (Python · Go · JS · C) und technische Dokumentation für CVE-2025-63353, eine kritische Schwachstelle mit vorhersagbarem…
 mrk336/cve-2024-3094
CVE-2024-3094 legte eine Hintertür in der XZ-Komprimierungsbibliothek offen, die Remote-SSH-Zugriff durch Umgehung der Authentifizierung ermöglichte.…
 0xblackash/cve-2021-44228
CVE-2021-44228
 zeltoc/threat-intel-brief-cve-2026-42208-litellm
# Threat-Intelligence-Brief zu CVE-2026-42208, einer kritischen Pre-Auth-SQL-Injection in BerriAI LiteLLM, die innerhalb von 36 Stunden nach…
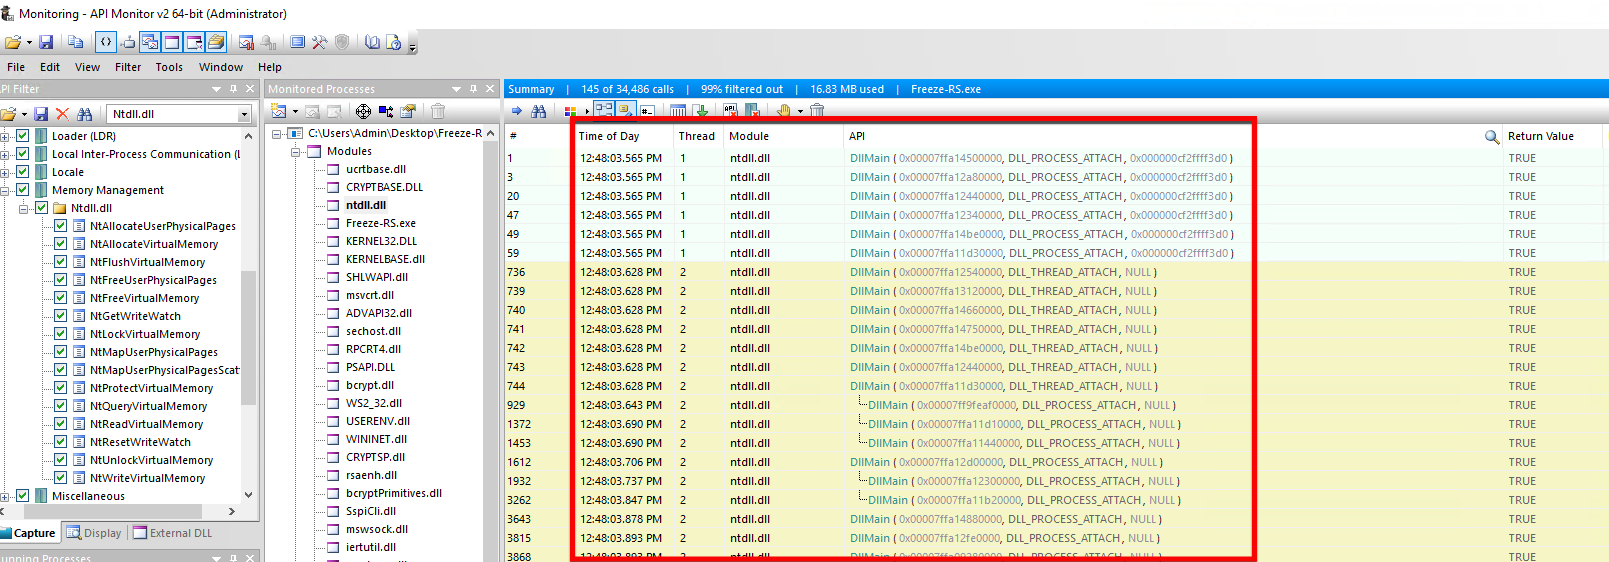
 edu0x01/hack-tools
Projekt, das mehrere Pentest-Tools zusammenbringt
 horkimhab/cve-2026-53805
CVE-2026-53805 - Entwurf
 horizon-software-development/cve-2024-3094
Advisory- und Analyse-Repository für CVE-2024-3094, das eine kritische Hintertür in der Linux-SSH-Bibliothek detailliert beschreibt, mit…
 meh098/cve-2026-24072-analysis
Technische Analyse von CVE-2026-24072, einer lokalen Privilegieneskalation in Apache HTTP Server mod_rewrite, einschließlich Grundursache, Patches…
 maxime288/cve-2026-31431-copy-fail-r-pertoire-de-pr-vention
# Forschungs-Repository zur Abwehr von CVE-2026-31431, einer lokalen Privilegieneskalation im Linux-Kernel durch Page-Cache-Korruption über AF_ALG,…
 0xblackash/cve-2026-7574
CVE-2026-7574








