
 #1
Kuratierte Listen, Sammlungen und Lernreferenzen zu Cybersecurity mit klarem Umfang und praktischem Wert.
Kitploit empfohlen
 owasp/audio-video-communications-top-10
OWASP-Top-10-Sicherheitsrisiken für Audio- und Videokommunikation, die häufige Schwachstellen und Bedrohungen in modernen…
 anuvindhs/how-to-check-patch-secure-log4j-cve-2021-44228
Ein zentrales Repository / Informations-Hub für alle Informationen im Zusammenhang mit der Log4j-Sicherheitslücke.
 gmh5225/antidebug-antivm
Verschiedene Methoden zur Erkennung einer virtualisierten Umgebung oder potenziellen Debuggings
 gkweb76/exploits
Sammlung von Shellcode- und Proof-of-Concept-Exploits für bekannte Schwachstellen, vorgesehen für lokale Tests und die Überprüfung der Software- oder…
 abdelkabirouadoukou/cve-2026-31431-analysis-and-fix
Tiefgehende technische Analyse von CVE-2026-31431 (Copy Fail) im Linux-Kernel, einer lokalen Privilegieneskalation über einen…
 3zizme/cve-2023-49339
Kritische Sicherheitslücke im Ellucian-Banner-System
 0xblackash/cve-2026-22557
CVE-2026-22557
 threatmonit/log4j-iocs
Öffentliche IOCs zu log4j CVE-2021-44228
 pentestfunctions/cve-2024-3094
CVE-2024-3094 - Checker (Fix für Arch usw.)
 thel1nus/cve-2004-1561-notes
Meine Notizen zur Ausnutzung von CVE-2004-1561 IceCast
 olbat/nvdcve
Täglich aktualisiertes JSON-Repository von NVD-/CVE-Schwachstellendaten, das einfachen Abruf und git-basierte Erkundung des CVE-Änderungsverlaufs für…
 pvharmo2/gha-lab-8aba6b05dc
Sicherheitsforschungs-Labor, das CVE-2026-45132 reproduziert (pwn-Request über pull_request_target chart-name-Injection in generate-schema.yaml) —…
 horkimhab/cve-2026-67276
Bildungsbezogener Proof-of-Concept für CVE-2026-67276, der auf Schwachstellen in MikroTik RouterOS abzielt. Enthält Setup-Skripte und Referenzen für…
 0xblackash/cve-2026-4480
CVE-2026-4480
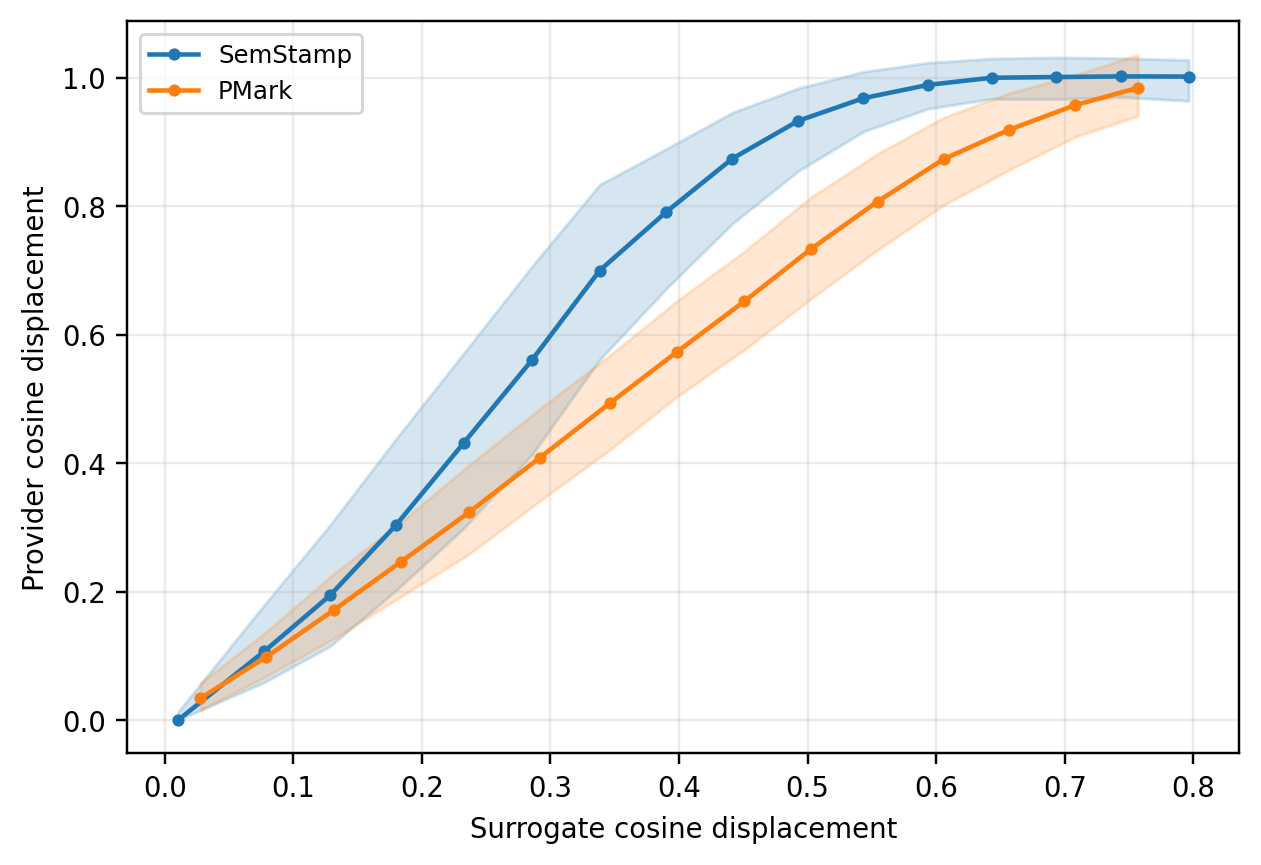 d-diaa/swordstamp
Semantisches Wasserzeichen mit ordnungsrobuster Erkennung über Teilsatz-Einheiten
 pvharmo2/gha-lab-360f77d0d4
Reproduziert CVE-2026-39866, eine workflow_dispatch-Eingabe-Template-Injection in einem GitHub-Actions-Workflow, unter Verwendung eines festgepinnten…
 lukeslp/redtail-ioc
IOCs und eine schreibgeschützte Triage-Checkliste aus einem echten Linux-Root-Kompromiss: RedTail-Miner, XorDDoS-Persistenz, MoneroOcean-Miner,…
 m8seven/cve-2026-22874-gitea-ssrf-allowlist
CVE-2026-22874 Analyse: unvollständige SSRF-Whitelist im Gitea-Webhook/Migration (IPv6-Übergang und Cloud-Metadaten). Behoben in Gitea 1.26.3.








