
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen

 ggfuchsi-oss/spectrida-reverse_engineering_stack
Parallele IDA Pro Binäranalyse mit KI-gestützter Funktionsbenennung, Neo4j-Wissensgraph und Phantomrt-Emulations-/Hooking-/Fuzzing-Engine für…
 nirvanaon/now
NØW ist ein wortbasiertes Shellcode-Kodierungs- und Verschleierungswerkzeug, das rohe Shellcode-Bytes in natürlich wirkende englische Prosa umwandelt.
 owasp/owaspbugbounty
Dies ist ein Container mit Webanwendungen, die mit OWASP Bug Bounty for Projects funktionieren.
 cipherspy/cve-2026-42945-poc
Exploit für CVE-2026-42945
 brnpl/flutter-reverse-engineering-labs
Praktische Aufgaben zum Erlernen des Reverse Engineerings von Flutter-Anwendungen.
 hac01/owasp-top-10-k8s-2025
Praxisorientiertes Capture-the-Flag-Labor für die OWASP Kubernetes Top 10 (2025). Nutzen Sie 11 reale Cluster-Schwachstellen aus, erbeuten Sie…
 duriantaco/ravage
Beweisführendes erstes autonomes Web-Sicherheitstesten für kontrollierte, autorisierte Ziele. Mit reproduzierbaren Laboren, Prüfpfaden, Berichten und…
 ruia-ruia/cve-2022-29582-exploit
Exploit für CVE-2022-29582, der auf Googles Kernel CTF abzielt
 securelayer7/promptpurify
Prompt-Injection-Schutzmechanismus für LLM-Anwendungen. Kompaktes Modell, das größere Open-Source-Absicherungen übertrifft. Kein Regex, keine…
 kali-mx/cve-2023-38408
PoC für die aktuelle kritische Sicherheitslücke, die OpenSSH-Versionen < 9.3p2 betrifft
 kaist-hacking/cve-2023-6702
Chrome Renderer 1day RCE durch Type Confusion im Async Stack Trace (v8ctf-Einreichung)
 th3xace/offport_killer
Dieses Tool zielt darauf ab, die Identifizierung potenzieller Dienste zu automatisieren, die hinter manuell identifizierten Ports laufen – entweder…
 gmh5225/awesome-web3-security
Eine kuratierte Liste von Web3-Security-Materialien und -Ressourcen für Pentester und Bug Hunter.
 sobri3195/pegasus-pentest-arsenal
Ein umfassendes Toolkit für Sicherheitstests von Webanwendungen, das 10 leistungsstarke Penetrationstest-Funktionen in einem Tool vereint.
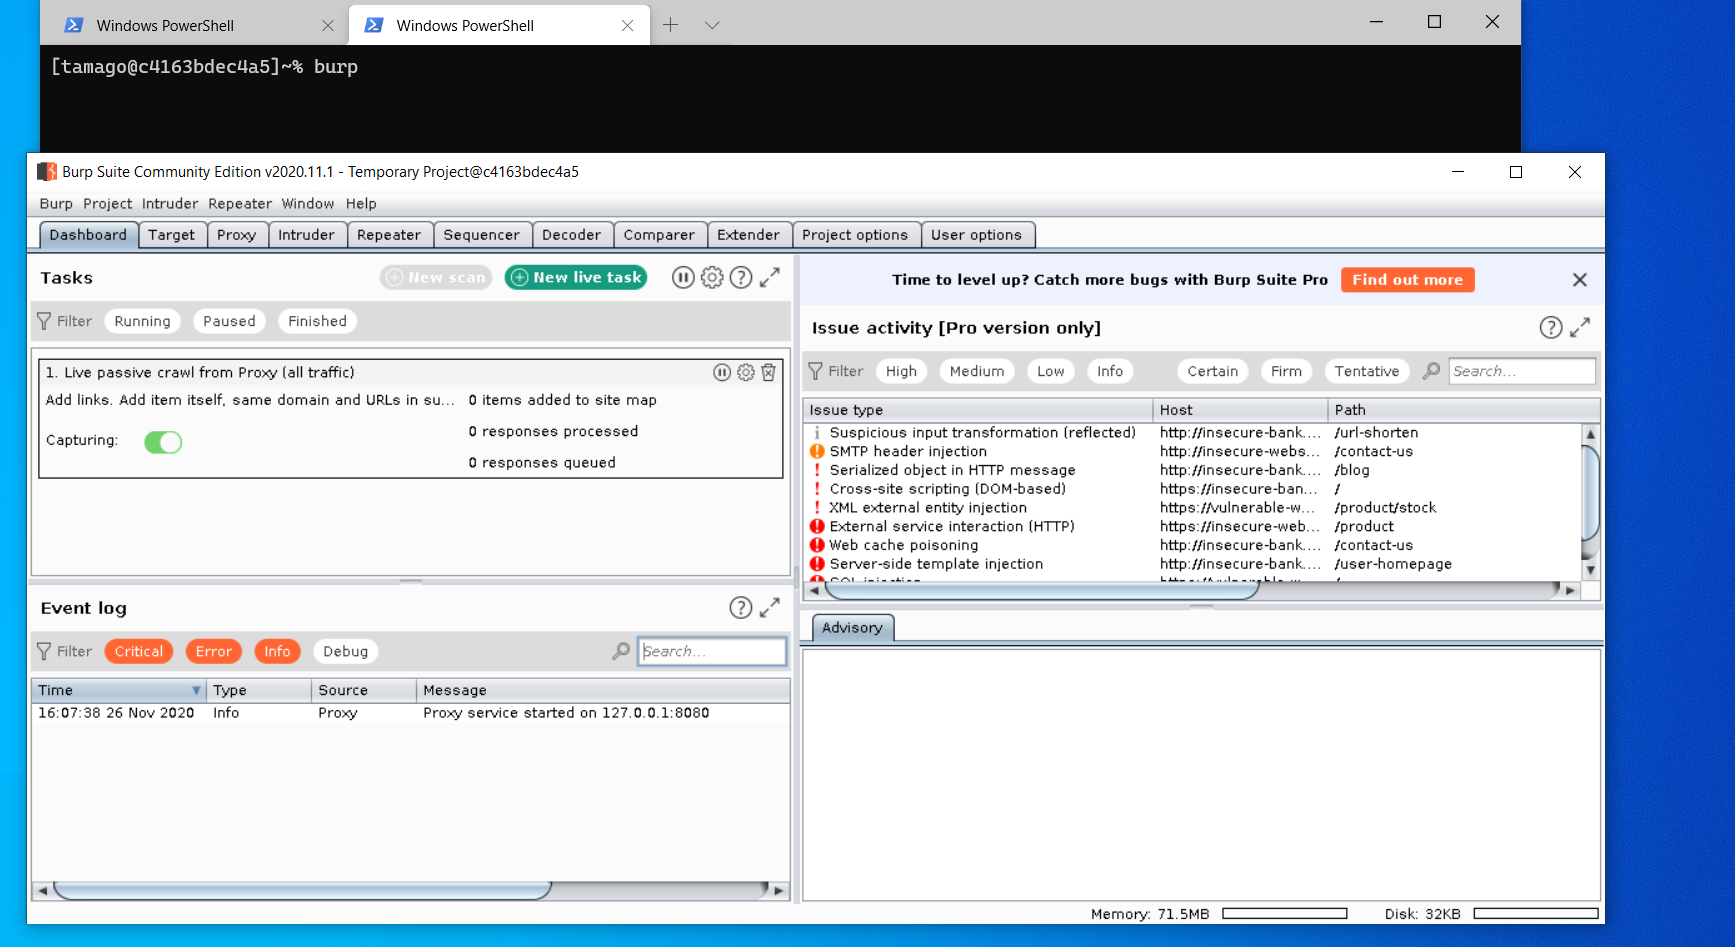 himazawa/bento
Bento Toolkit ist ein minimaler, auf Fedora basierender Container für Penetrationstests und CTF mit der schönen Ergänzung von GUI-Anwendungen.
 spyboy-productions/spyboy-productions
Discord-Bot, der Cybersicherheits-Tools, Informationssammlung und von der Community bereitgestellte Ressourcen für Sicherheitsbegeisterte und…
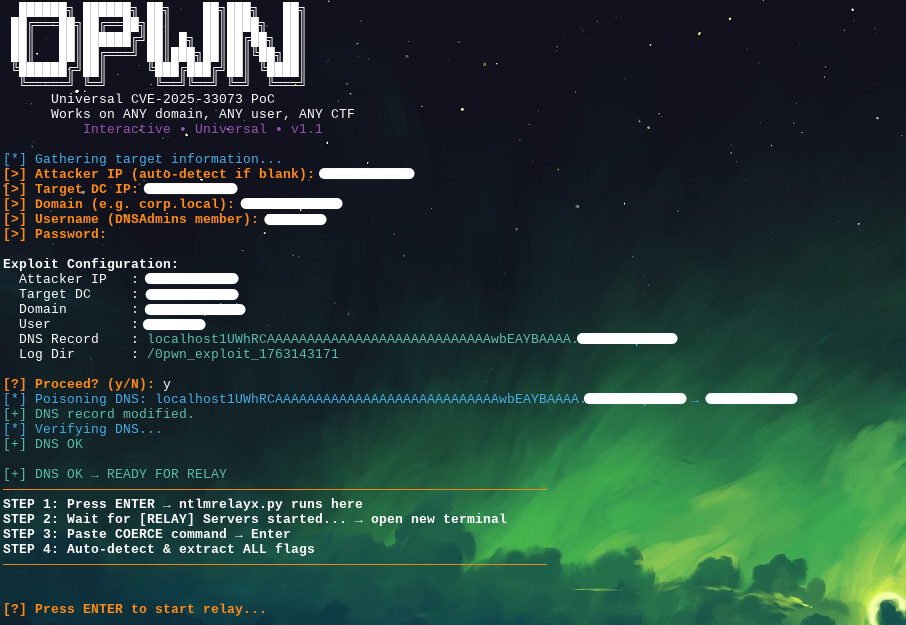 uziii2208/cve-2025-33073
Universelles Ausnutzungswerkzeug für CVE-2025-33073, das auf Windows-Domänencontroller mit DNSAdmins-Berechtigungen und aktiviertem WinRM abzielt.








