
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen
 anyaschukin/override
Binäre Ausnutzung und Reverse Engineering (von Assembler in C)
 division-36/z-jail
A lightweight, multi-layer Linux sandbox combining namespaces, pivot_root, seccomp-bpf, capability dropping, and an evidence-based verdict engine…
 redgridtactical/redgridlink
Zurückgezogen am 27. September 2026. Der endgültige Quellcode v1.7.0 wird als Referenz beibehalten; keine neuen Store-Downloads oder -Käufe. Die…
 al1ex/awesome-pentest
Sammlung von Penetrationstest-Werkzeugen
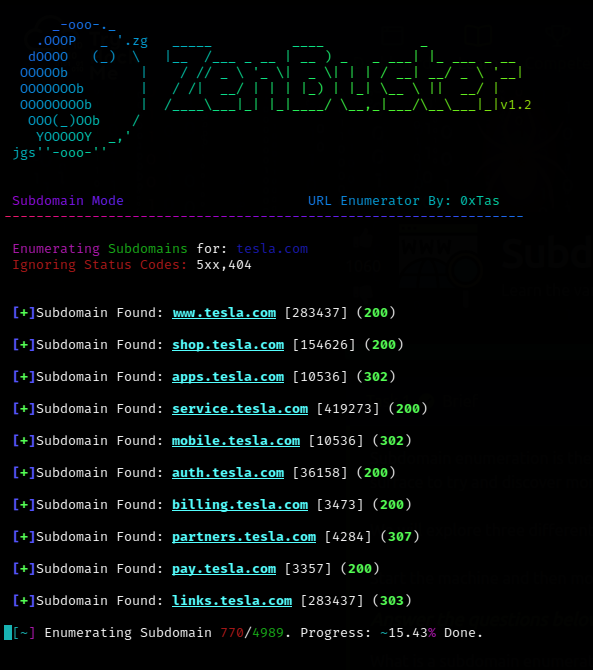 0xtas/zenbuster
Mehrthread-URL-Enumeration/Content-Discovery-Tool in Python.
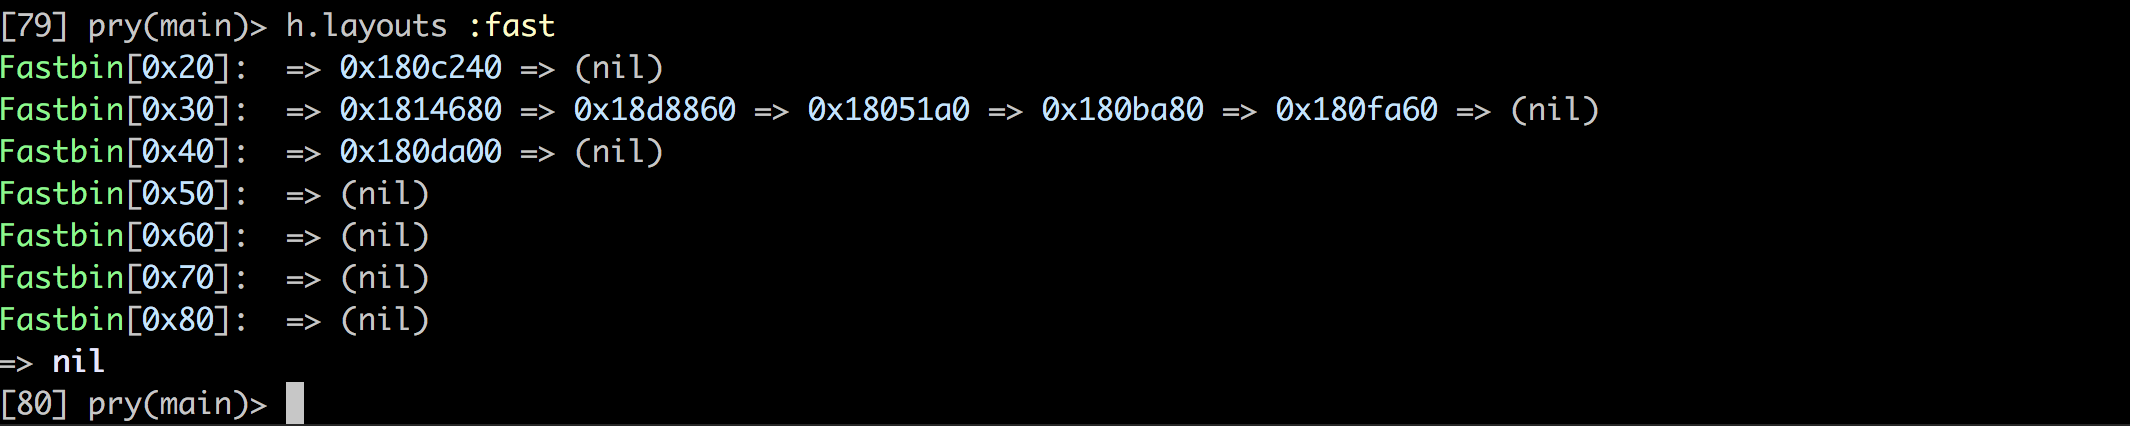 david942j/heapinfo
Eine interaktive Speicherinformation für pwning / exploiting
 vladko312/research_successful_errors
Whitepaper, das fehlerbasierte und boolesche fehlerbasierte Blind-Techniken für SSTI und Code Injection vorstellt, mit universellen Payloads für…
 knowledge-wisdom-understanding/recon
Ein Ziel basierend auf Nmap-Ergebnissen enumerieren
 sadfud/exploits
Reale Welt und CTFs, die Web-/Binary-POCs ausnutzen.

 rawsec/rawsec-cybersecurity-list
Kuratiertes Inventar von Cybersicherheitswerkzeugen und -ressourcen, die Penetrationstests, Forensik, OSINT, Websicherheit, Malware-Analyse,…
 karollooool/cve-2026-50416-writeup-and-poc
CVE-2026-50416: Windows 11 KASLR-Umgehung
 commando-x/vuln-bank-mobile
Eine absichtlich verwundbare Mobile-Banking-Anwendung, die für das Üben von Mobile-Security-Tests entwickelt wurde. Sie enthält häufige…
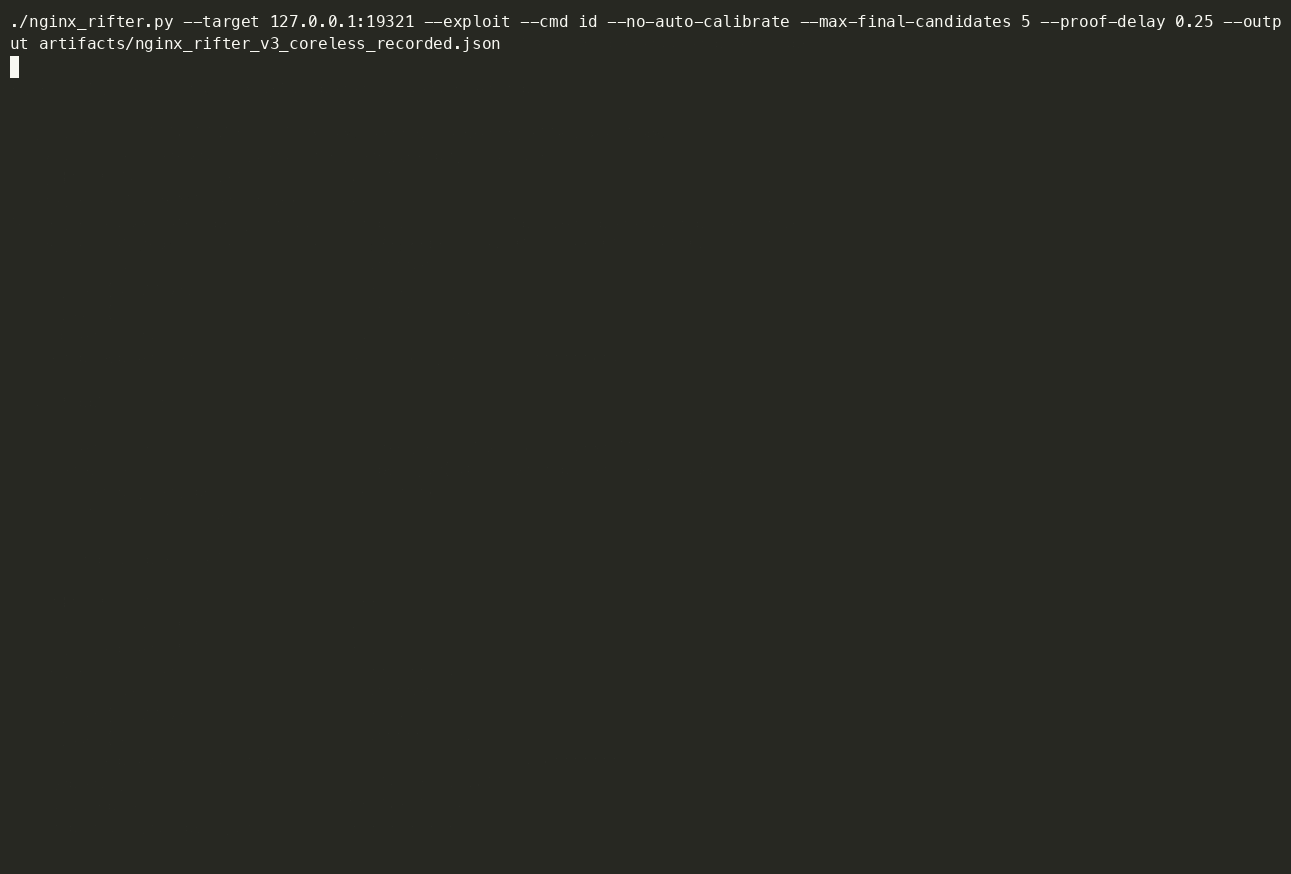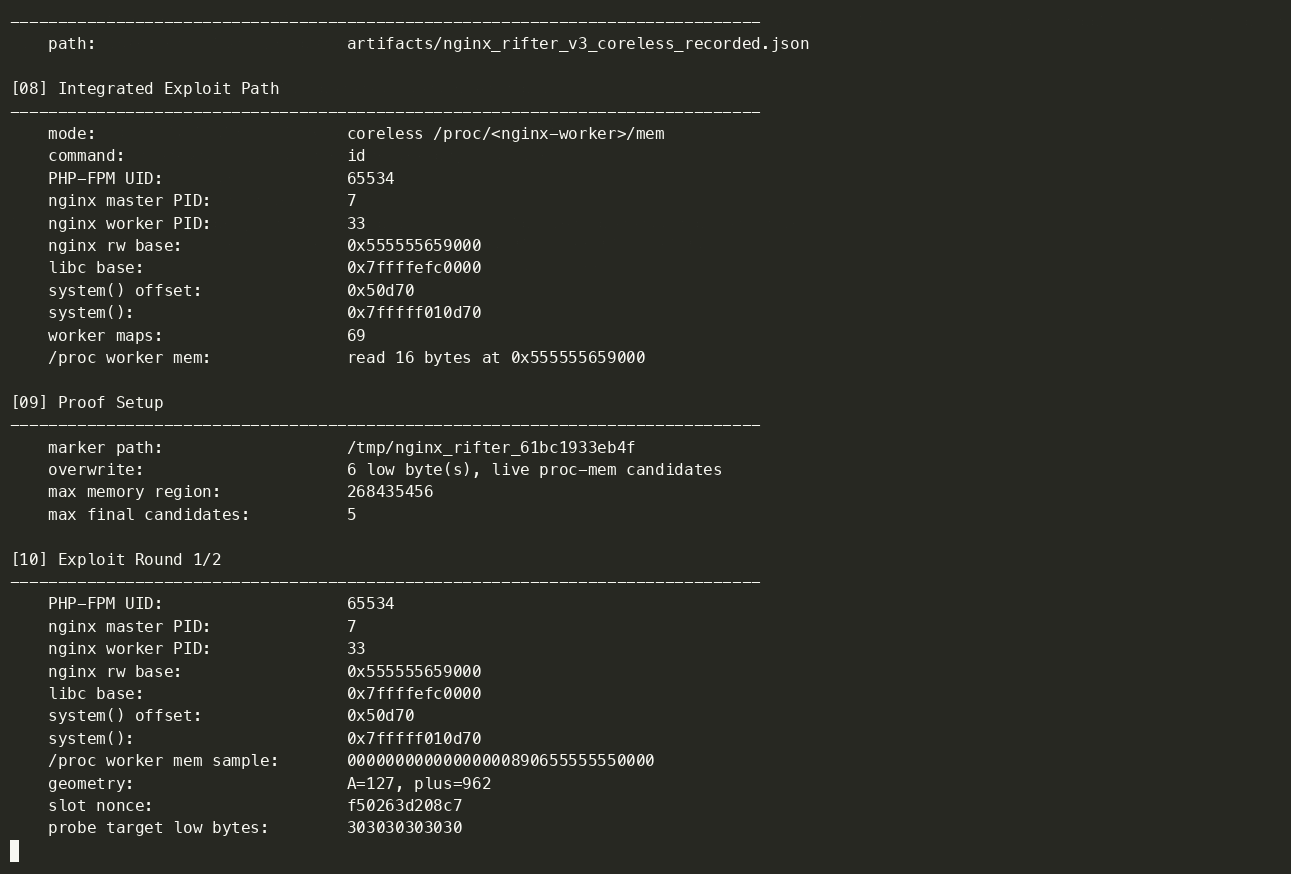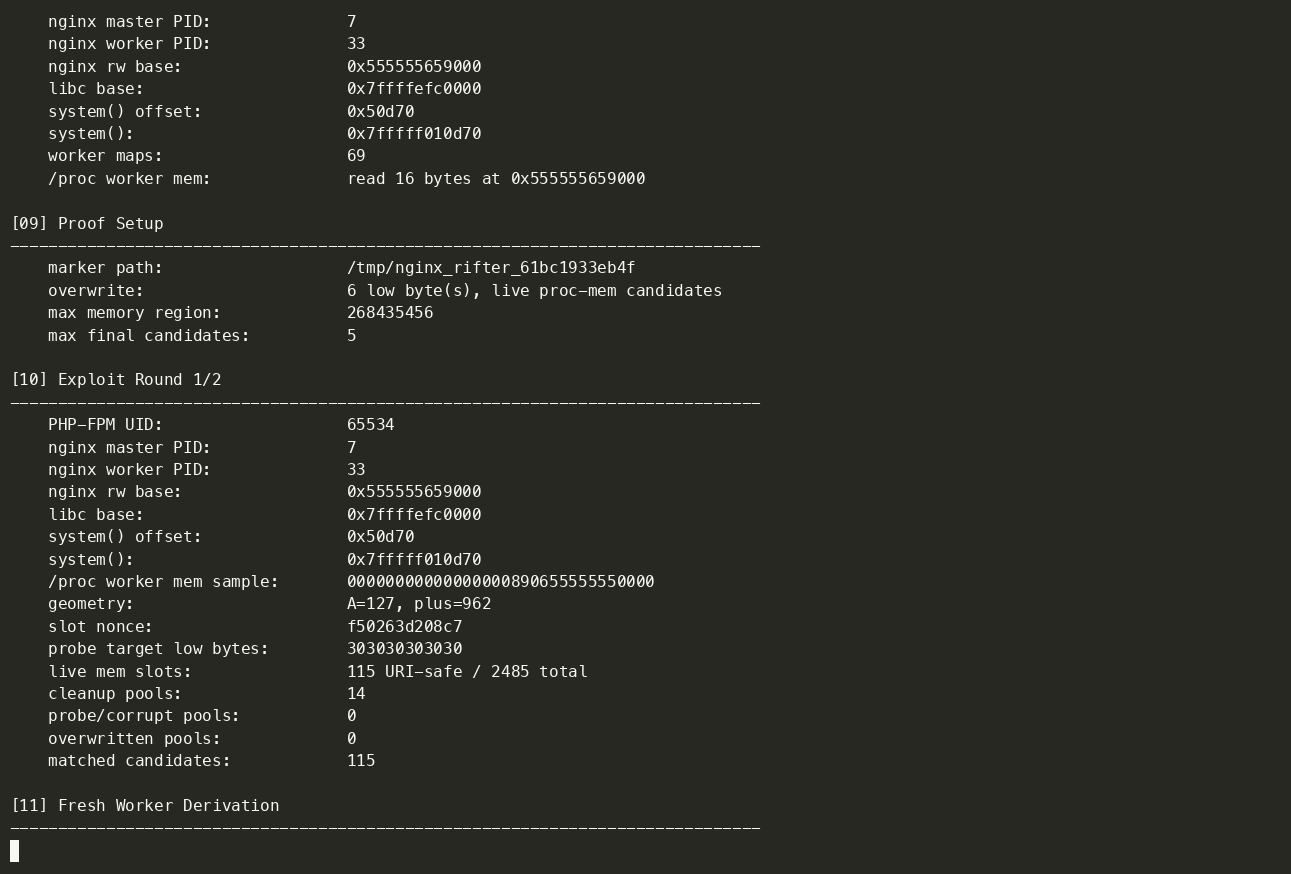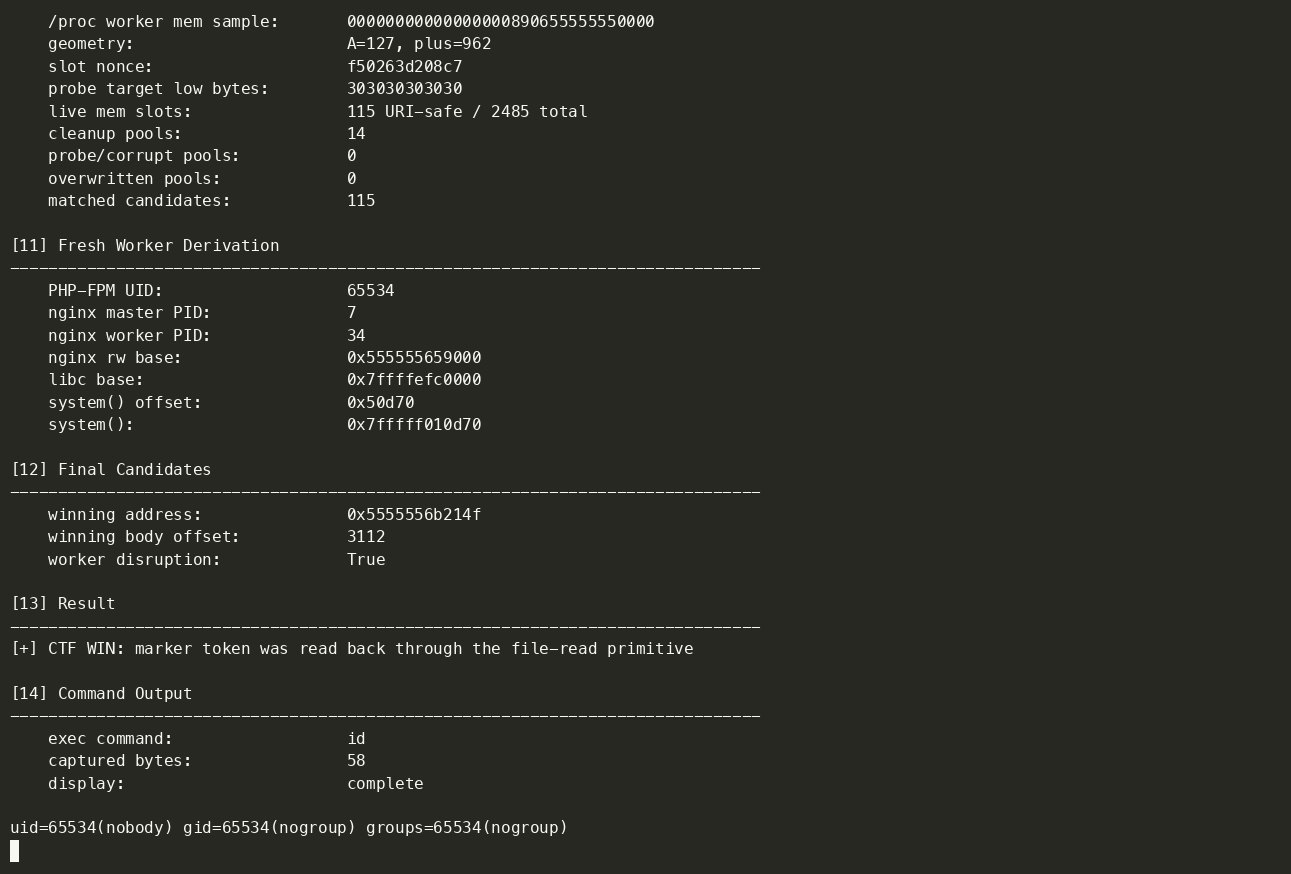 hamid-k/nginx-rift-private-lab
Privates Nginx Rift ASLR-Labor, Exploit-Kette und Demo-Aufzeichnungen
 crixpwn/cve-2026-8389
Technische Analyse und Proof-of-Concept-Exploit für CVE-2026-8389, eine SpiderMonkey BaselineJIT-Typverwechslungs-Schwachstelle in Firefox,…
 aljavier/exploit_laravel_cve-2018-15133
Exploit für Laravel Remote Code Execution mit API_KEY (CVE-2018-15133)
 warxim/vucsa
Absichtlich verwundbare Client-Server-Anwendung zum Erlernen von Penetrationstests von Nicht-HTTP-Thick-Clients. Enthält Herausforderungen für SQL…
 portswigger/splitting-the-email-atom
Forschungsmaterialien und Tooling zur Ausnutzung von Diskrepanzen bei E-Mail-Adressparsern, um Zugriffskontrollen zu umgehen, einschließlich Fuzzern,…








