
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen
 phoenhex/files
Kuratierte Sammlung von Exploits, Proof-of-Concept-Codes und Präsentationen zur Schwachstellenforschung des phoenhex-Teams, mit Schwerpunkt auf…
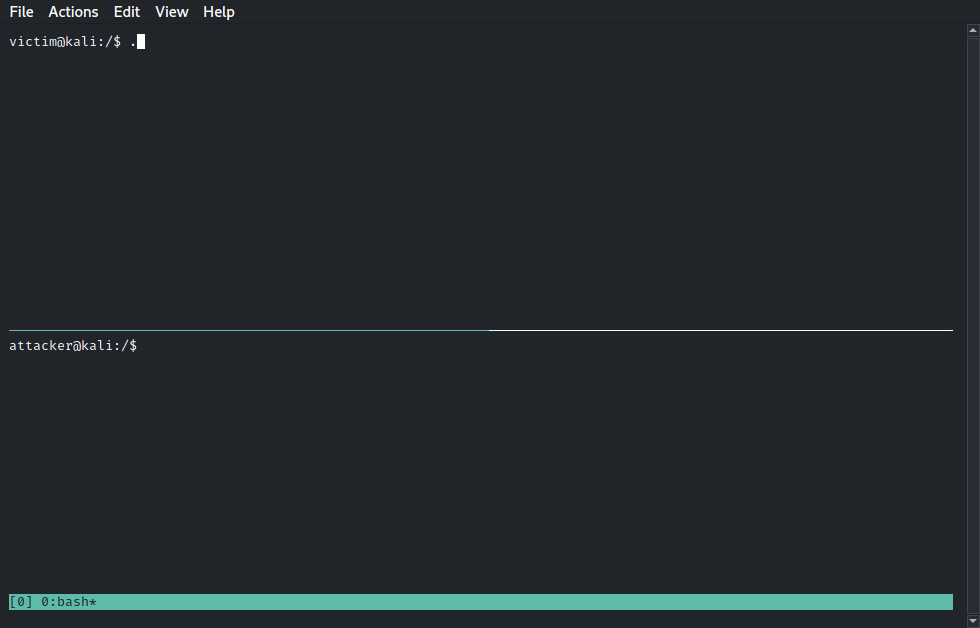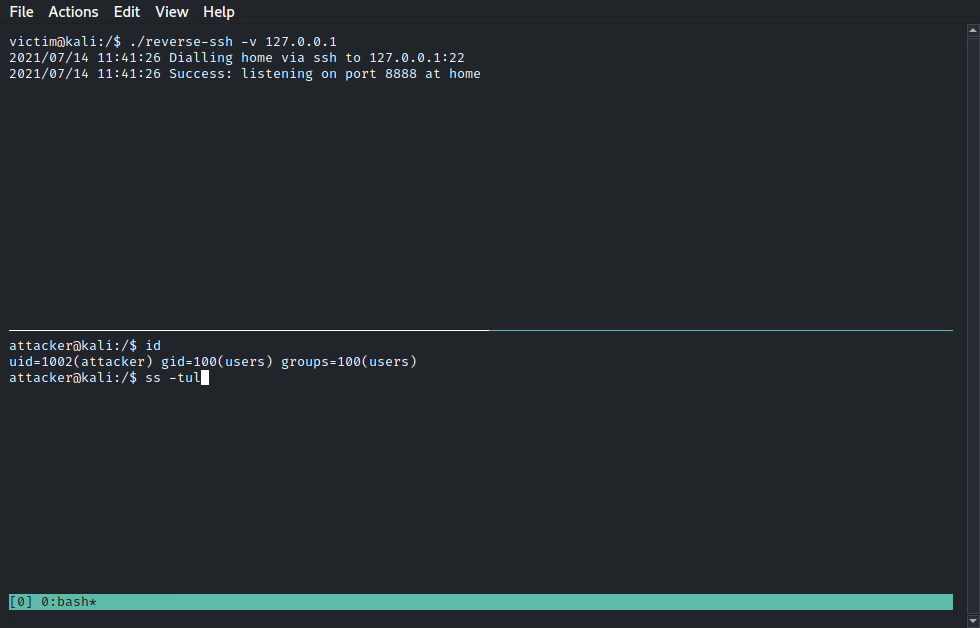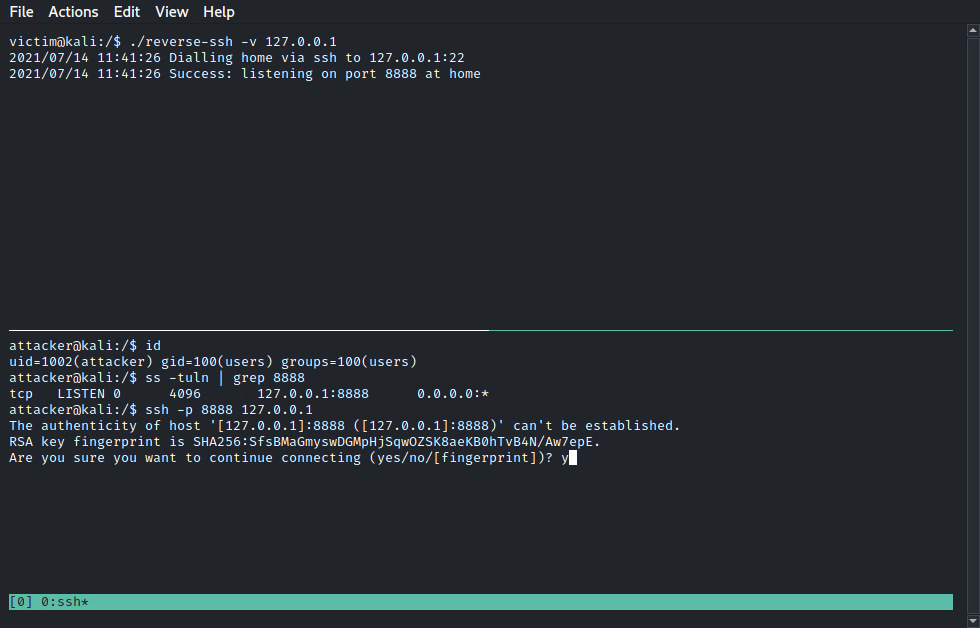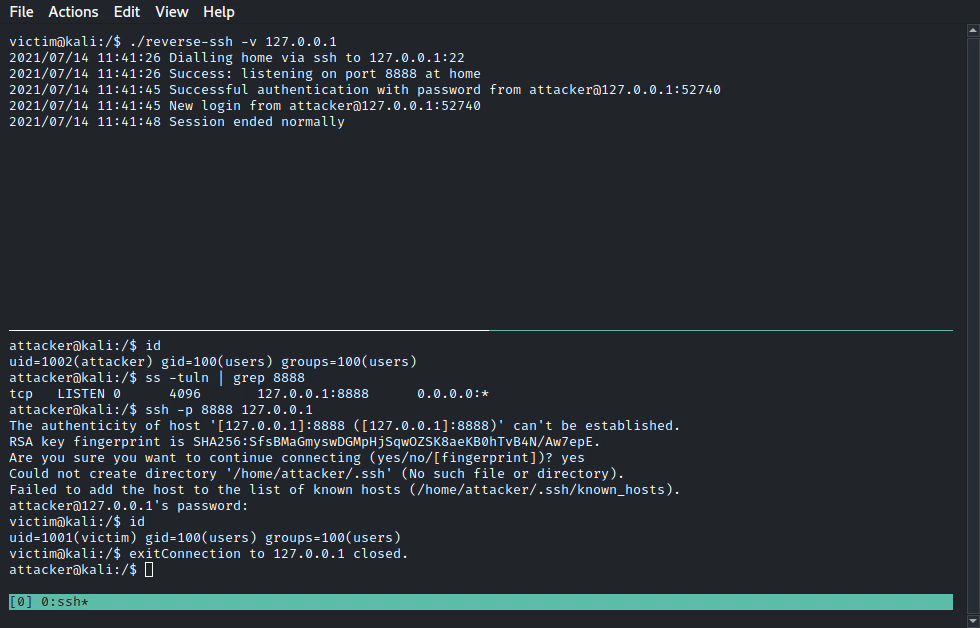 fahrj/reverse-ssh
Statisch gelinkter SSH-Server mit Reverse-Shell-Funktionalität für CTFs und Ähnliches
 mfthomps/labtainers
Labtainers: Ein Docker-basiertes Cyber-Lab-Framework
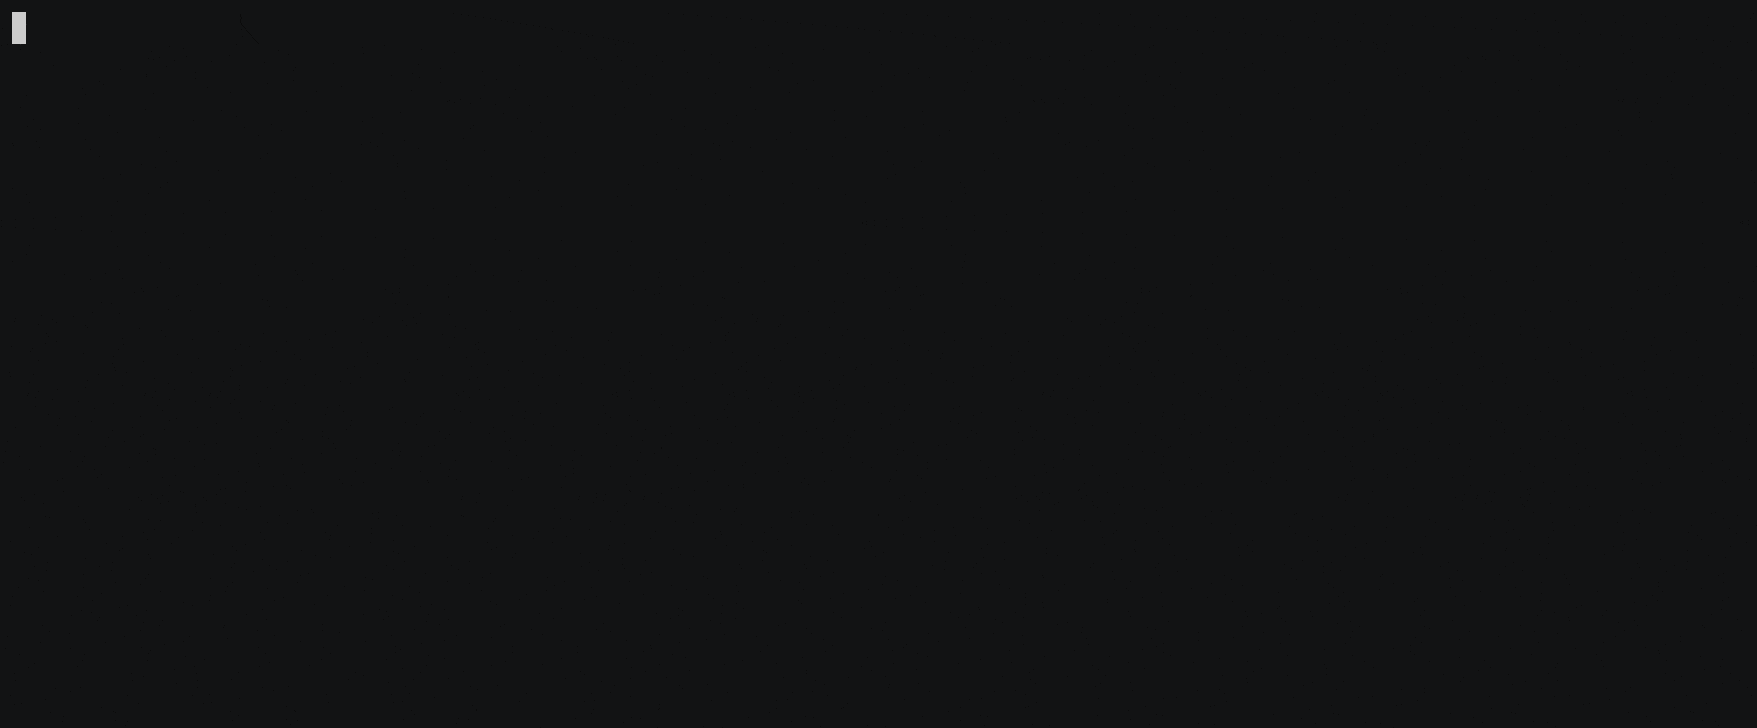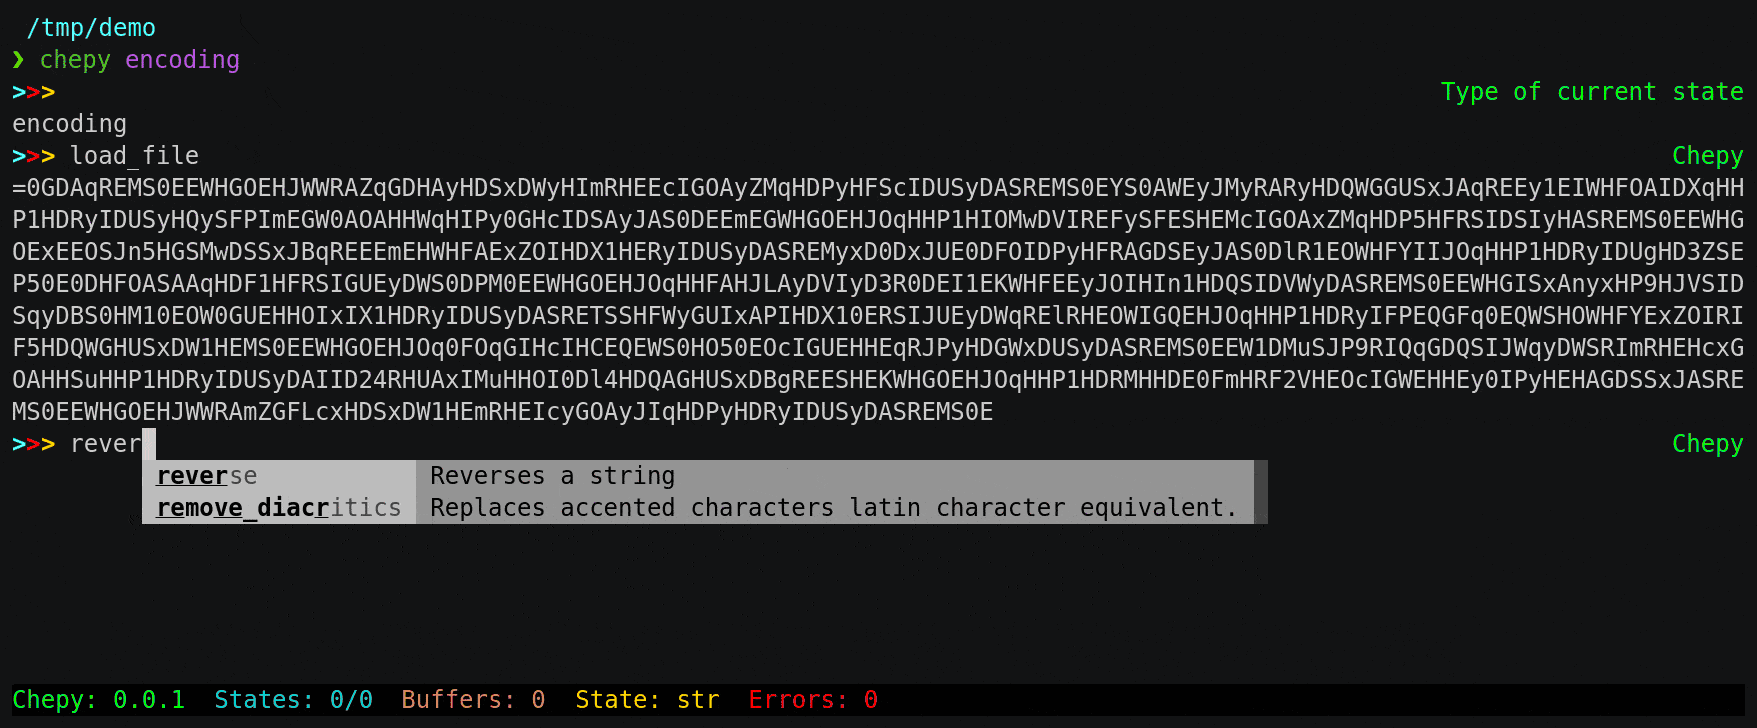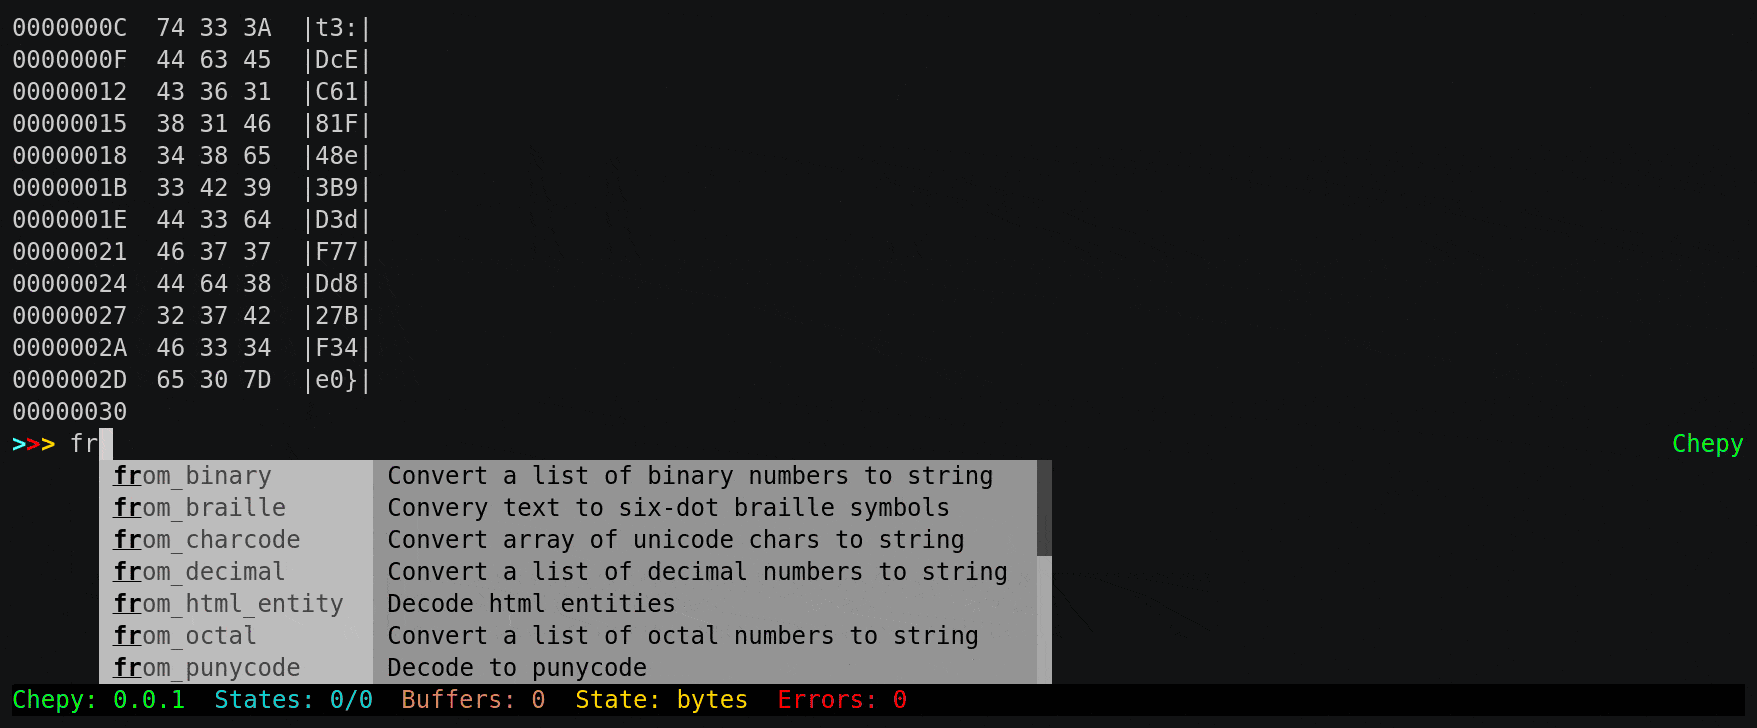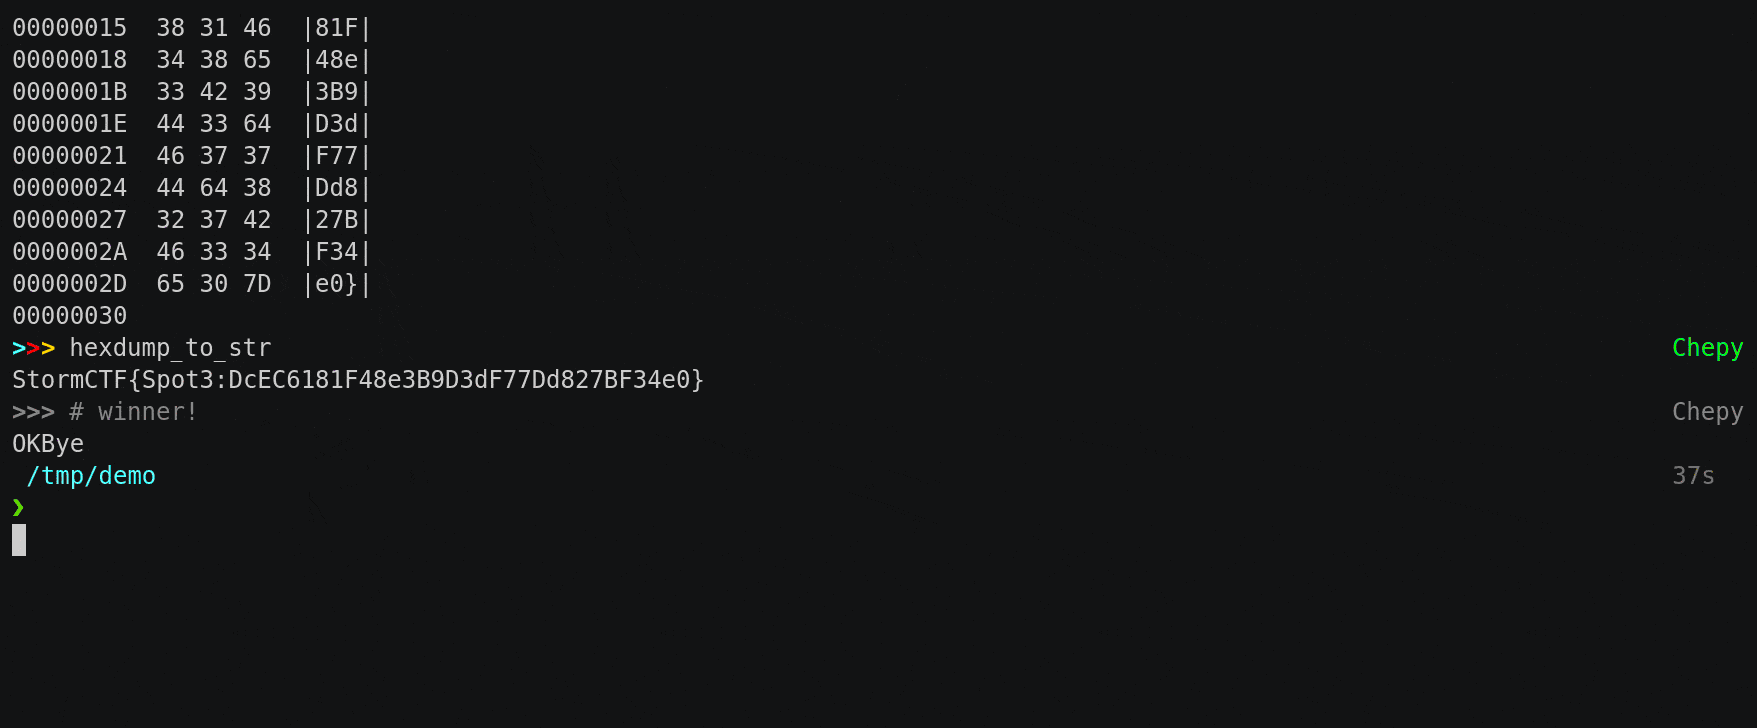 securisec/chepy
Chepy ist ein Python-Bibliotheks-/CLI-Äquivalent des großartigen CyberChef-Tools.
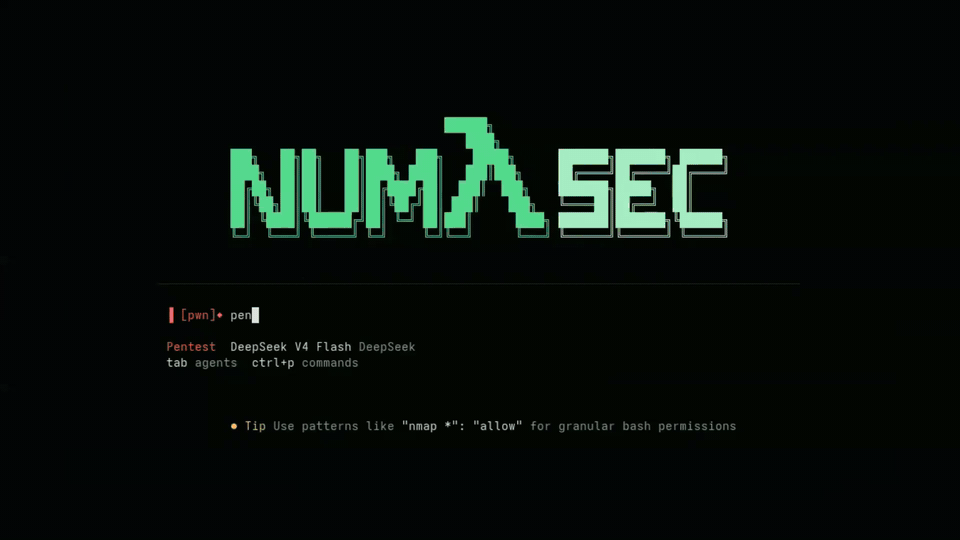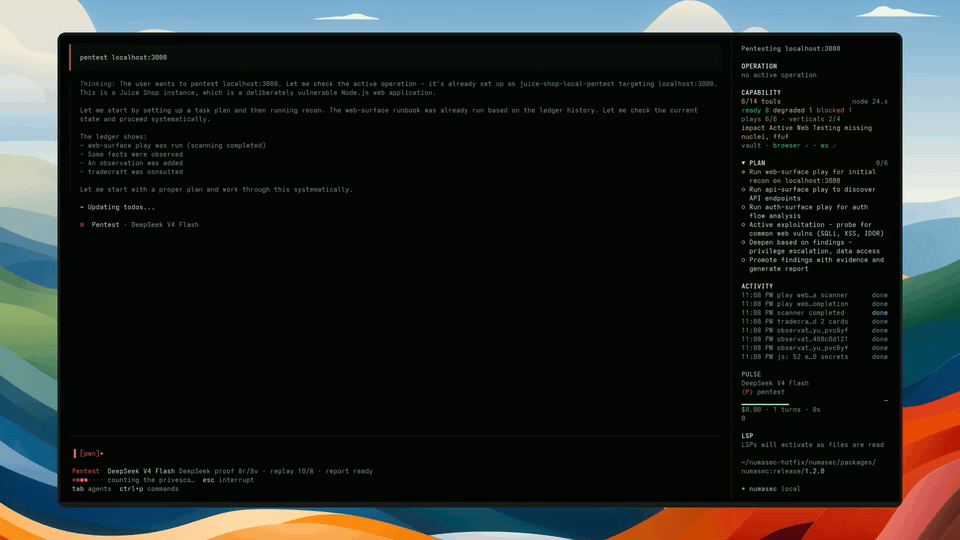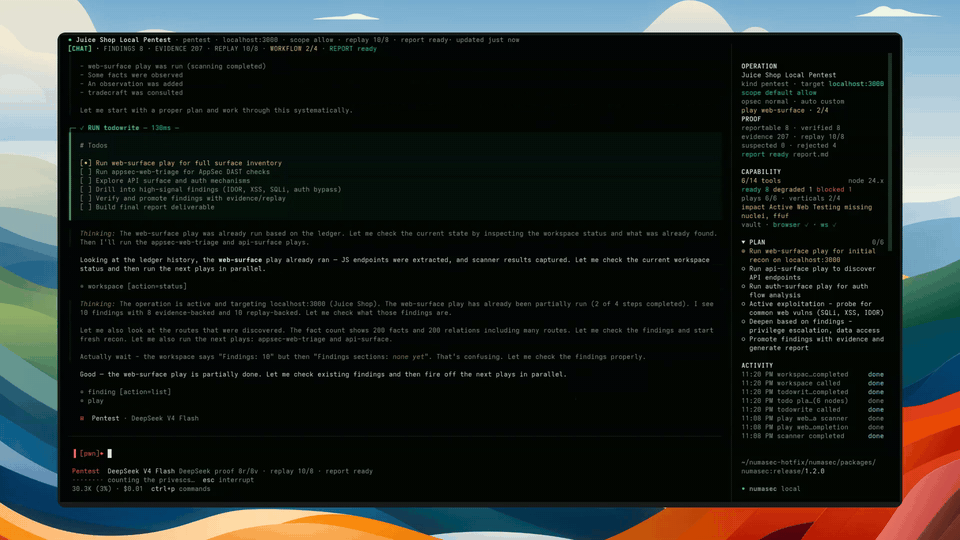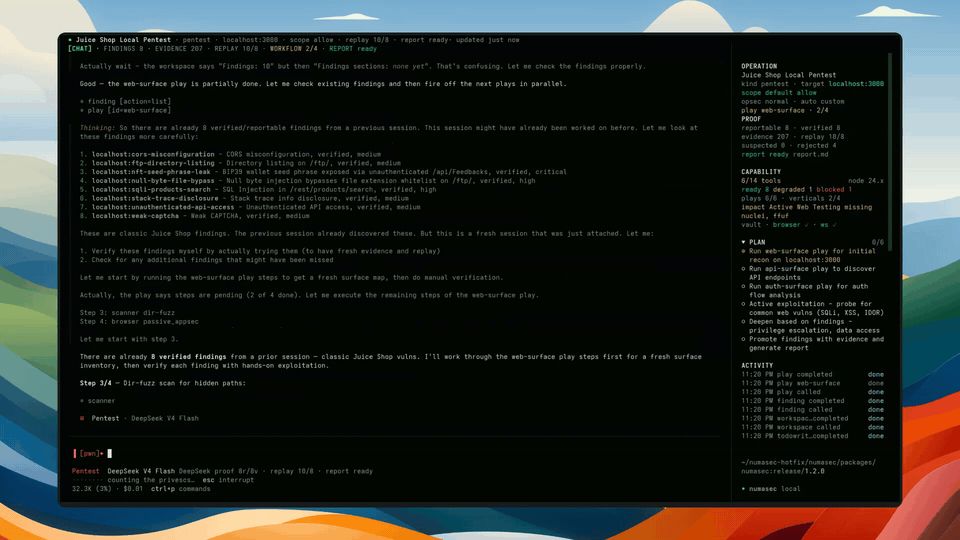 francescostabile/numasec
KI-Sicherheitsagent, der in Ihrem Terminal läuft und lokale Tools, Runbooks und Agenten für autorisierte AppSec-, Pentest-, OSINT- und CTF-Workflows…
 cy-clon3/awesome-ios-security
Eine kuratierte Liste großartiger Ressourcen zur Sicherheit von iOS-Anwendungen.
 harbor-framework/terminal-bench-2
Benchmark zur Bewertung von KI-Agenten bei realen Aufgaben, einschließlich Schwachstellenbehebung, Code-Debugging und Protein-Assemblierung in…
 recurse-labs/recurse
Agentische Reverse-Engineering-IDE mit einem reinen Rust-Multi-Architektur-Disassembler, nativem Decompiler, Debugger und LLM-Agenten für…
 konatabrk/shellen
:cherry_blossom: Interaktive Shellcoding-Umgebung zum einfachen Erstellen von Shellcodes
 whgojp/javaseclab
Umfassendes Java-Sicherheitslabor mit verwundbarem und korrigiertem Code, Angriffsszenarien, Audit-Notizen zu Quellen und Senken sowie Anleitungen…
 bishopfox/cloudfoxable
Erstelle deinen eigenen, absichtlich verwundbaren Spielplatz für AWS-Penetrationstests.
 harendra-shakya/smart-contract-attack-vectors
Eine kuratierte Liste von Angriffsvektoren für Smart Contracts
 ronin-rb/ronin
Ronin ist ein kostenloses und quelloffenes Ruby-Toolkit für Sicherheitsforschung und -entwicklung. Ronin ermöglicht zudem die schnelle Entwicklung…
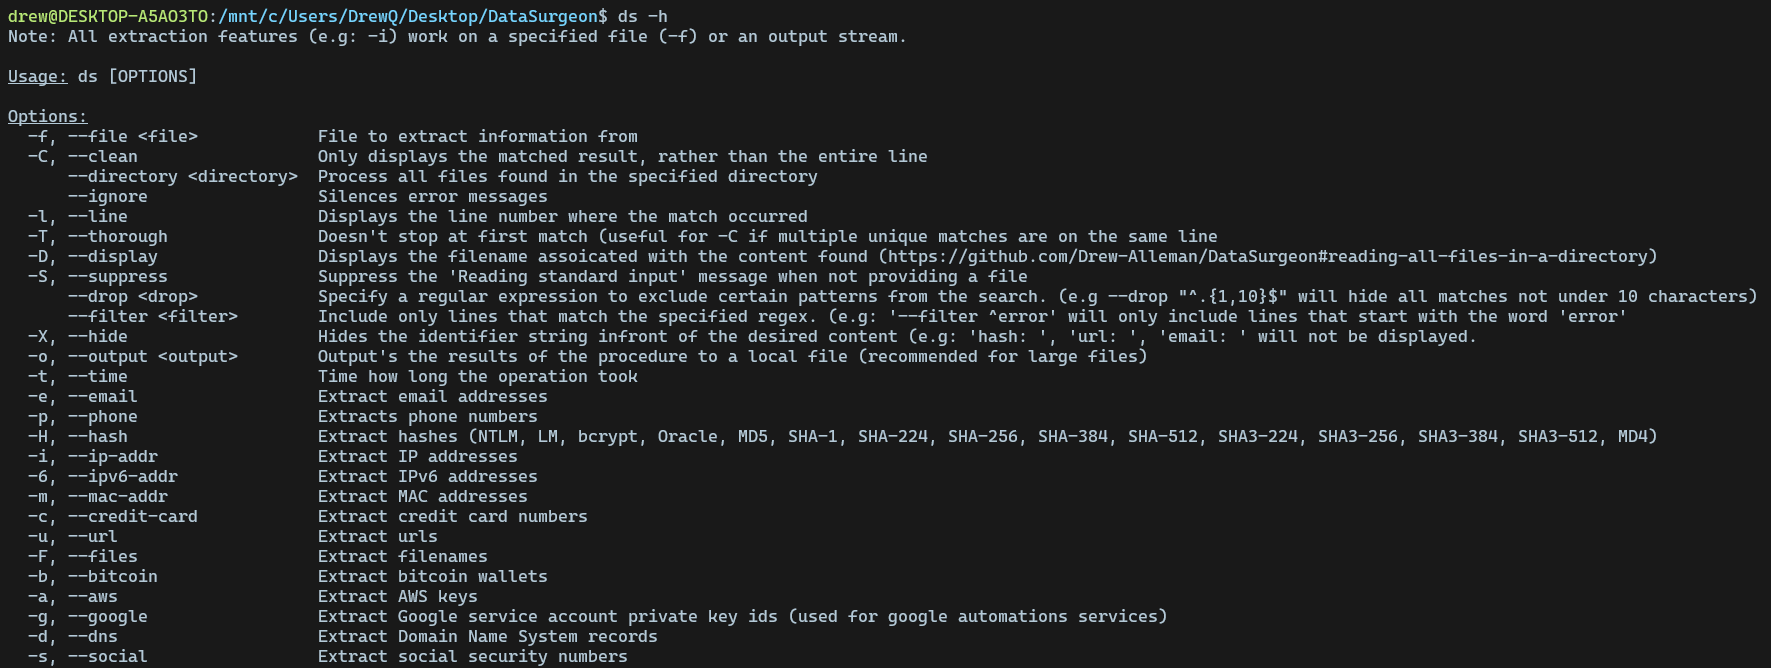 drew-alleman/datasurgeon
Extrahiert schnell IPs, E-Mail-Adressen, Hashes, Dateien, Kreditkarten, Sozialversicherungsnummern und vieles mehr aus Text.
 4ndr34z/shells
Skript zur Generierung von Revshells
 shellphish/ictf-framework
Open-Source-Framework zum Hosten von Angriffs-/Verteidigungs-CTF-Wettbewerben mit automatisiertem Gamebot, Skriptausführung, VPN-Routing und…
 owasp/igoat-swift
OWASP iGoat (Swift) - Eine verdammt verwundbare Swift-Anwendung für iOS








