
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen
 ragibson/steganography
Least Significant Bit Steganographie für Bitmap-Bilder (.bmp und .png), WAV-Sounddateien und Byte-Sequenzen. Einfache LSB-Steganalyse…
 bee-san/name-that-hash
Identifizieren Sie sofort über 300 Hash-Typen über CLI oder Web-App. Priorisiert beliebte Hashes, bietet Zusammenfassungen und integriert sich mit…
 guyoung/captfencoder
Plattformübergreifendes Sicherheits-Toolkit für Kodierung, klassische und moderne Kryptographie, Hash-Berechnung und Online-Aufklärungsabfragen,…
 owasp/securecodingdojo
Das Secure Coding Dojo ist eine Plattform zur Vermittlung von Secure-Coding-Wissen.
 azr43lkn1ght/dfir-labs
Hands-on-DFIR-Herausforderungen, die digitale Forensik, Incident Response, Malware-Analyse und Threat Hunting mit CTF-artigen Flags und realen…
 liveoverflow/pwnadventure3
PwnAdventure3 Server
 m1ghtym0/browser-pwn
Eine aktualisierte Sammlung von Ressourcen, die auf Browser-Exploitation abzielen.
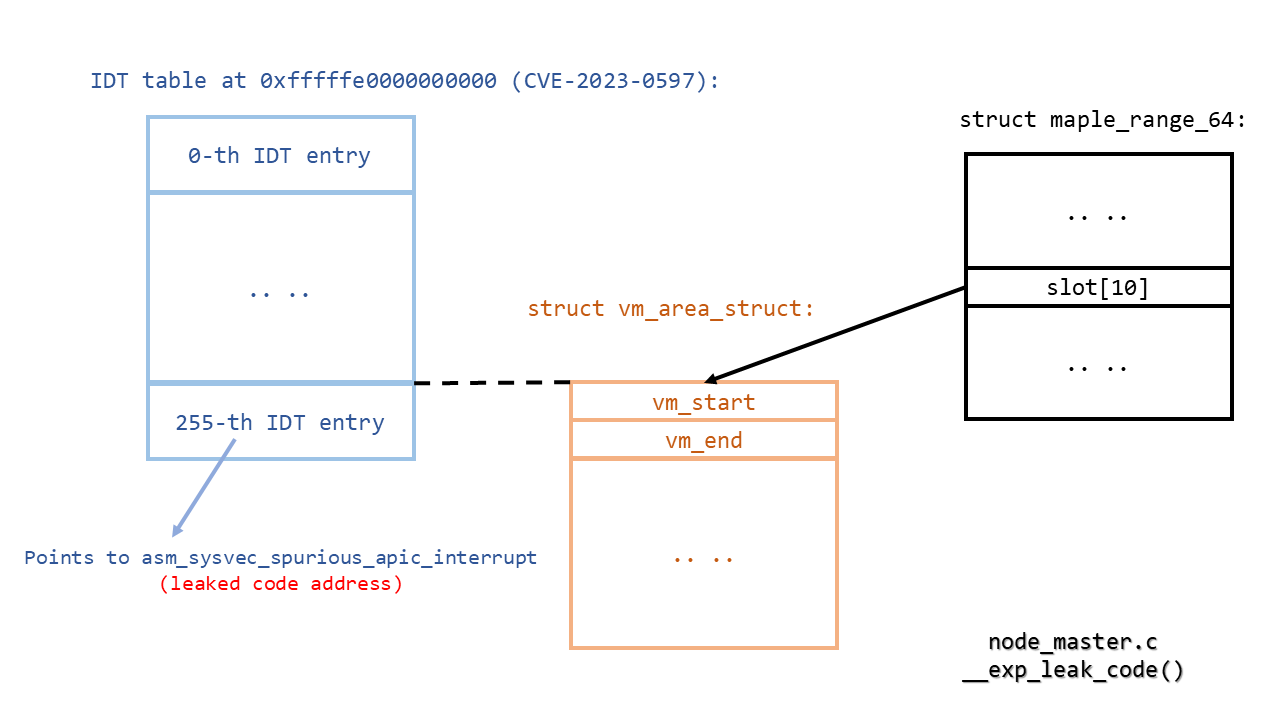 lrh2000/stackrot
CVE-2023-3269: Linux-Kernel Privilegieneskalations-Schwachstelle
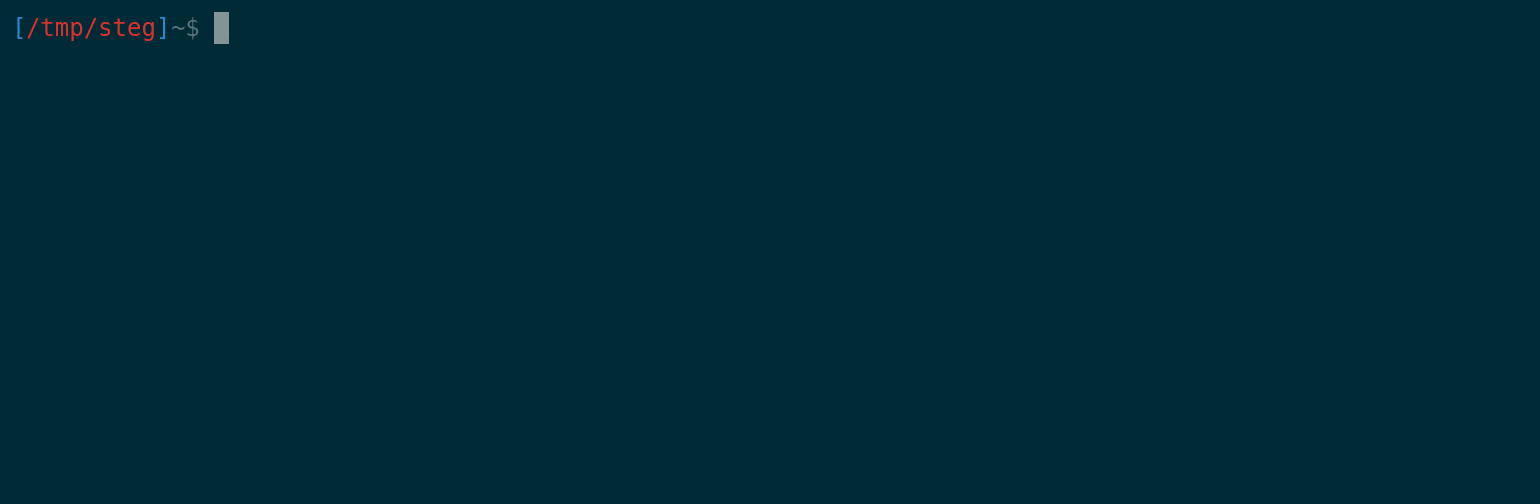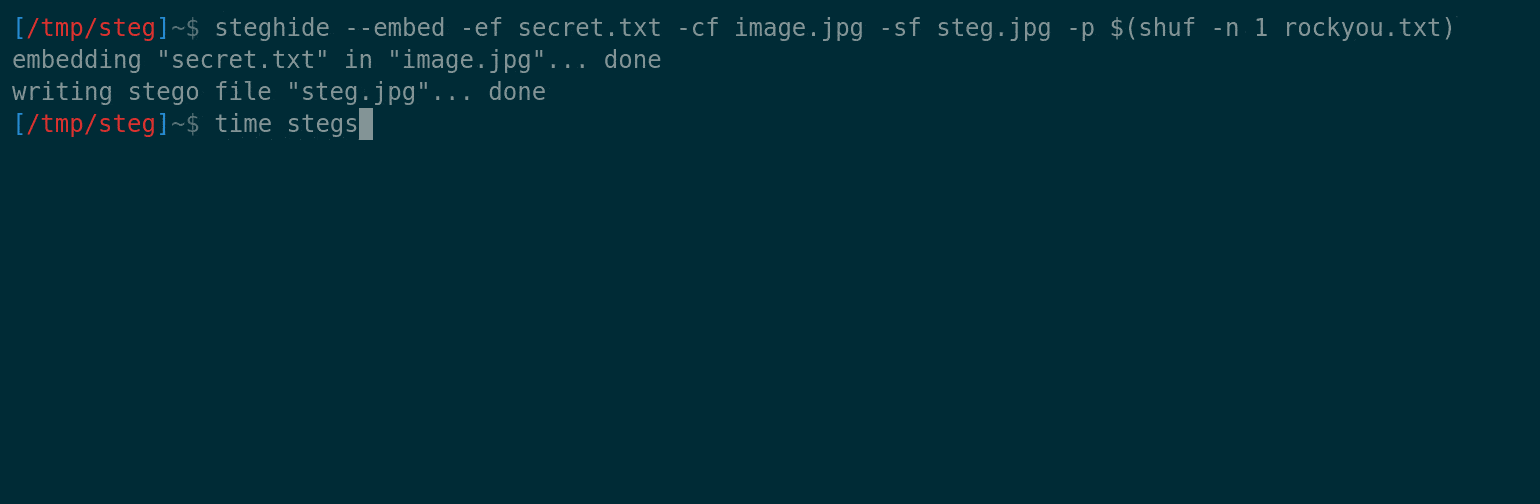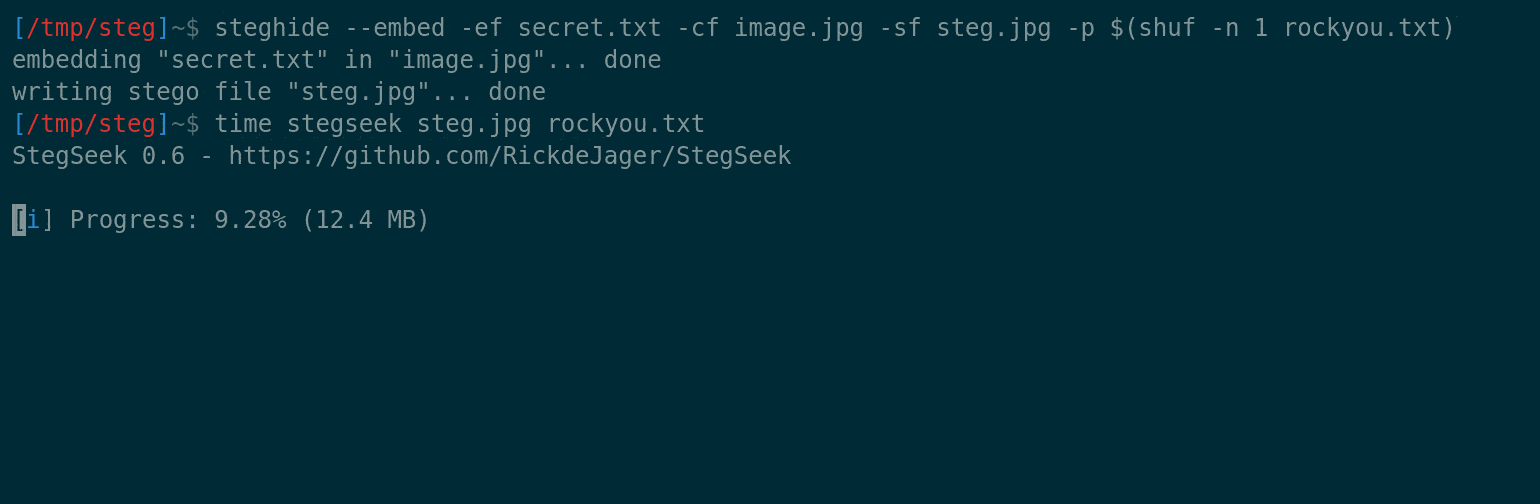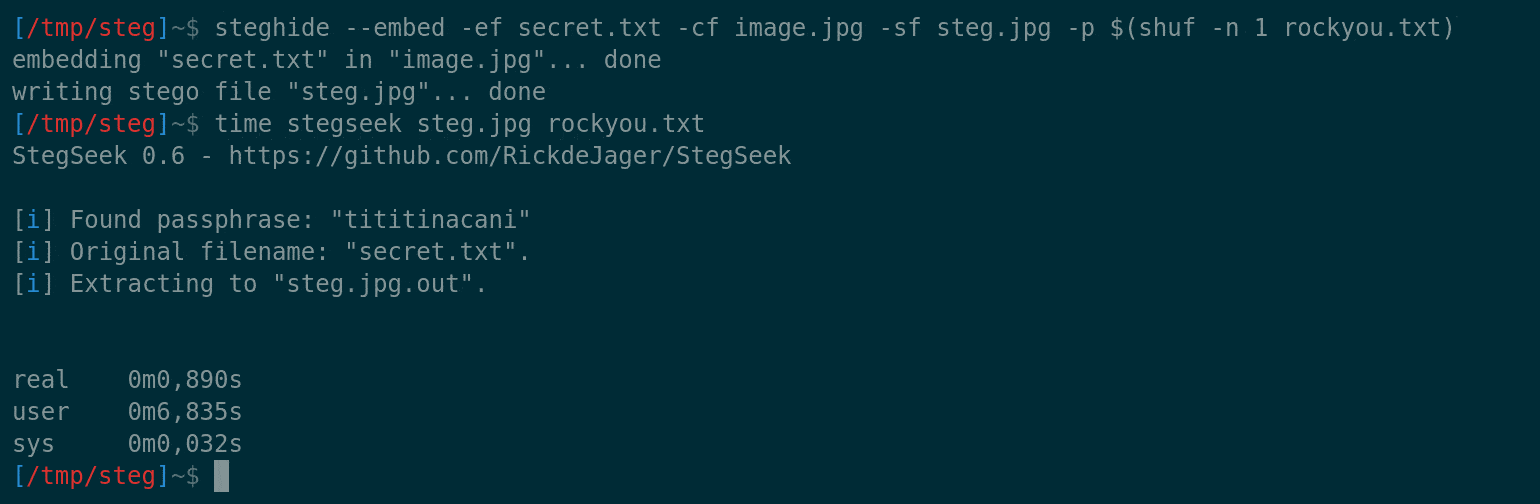 rickdejager/stegseek
:zap: Weltschnellster Steghide-Knacker, der Millionen von Passwörtern pro Sekunde durchkaut :zap:
 ralireza/android-security-teryaagh
Android-Sicherheitsleitfäden, Roadmap, Dokumentationen, Kurse, Berichte und teryaagh.
 adamkadaban/ctfs
CTF Spickzettel + Writeups / Dateien für einige der Security CTFs, die ich gemacht habe.
 juice-shop/multi-juicer
Hosten und verwalten Sie mehrere Juice Shop-Instanzen für Sicherheitstrainings und Capture The Flags.
 bcoles/kasld
KASLD randomisiert das virtuelle und physische Speicherlayout des Linux-Kernels von einem lokalen Prozess aus, wobei es nutzt, was seine Perspektive…
 s1n6h/pentest-harness
Selbstgehostetes KI-Agenten-Harness für autorisierte Pentests, Bug Bounties, Sicherheitslabore und CTFs. Plugin-basiert,…
 nongiach/sudo_inject
[Linux] Zwei Privilege-Escalation-Techniken, die das sudo-Token missbrauchen
 orangetw/my-presentation-slides
Sammlungen von Orange Tsais öffentlichen Präsentationsfolien.
 mvelazc0/badzure
BadZure automatisiert die Bereitstellung von absichtlich falsch konfigurierten Entra ID-Mandanten und Azure-Abonnements und füllt diese mit…
 the-viper-one/pentest-everything
Eine Sammlung von CTF-Write-ups, Pentesting-Themen, Anleitungen und Notizen. Die Notizen wurden aus mehreren Quellen und meiner eigenen Laborarbeit…








