
 #1
CTF-Plattformen, Challenge-Erstellung, Lösungstools und wettbewerbsorientierte Cybersicherheits-Frameworks.
Kitploit empfohlen

 gmh5225/kernel-ctf
Sammlung von Linux-Kernel-Exploitation-CTF-Challenges zu Buffer-Overflow-, Use-after-Free- und Race-Condition-Schwachstellen für praktisches…
 joe-shenouda/awesome-cyber-skills
Eine kuratierte Liste von Hacking-Umgebungen, in denen du deine Cyber-Fähigkeiten legal und sicher trainieren kannst.
 gr1mmie/autoenum
Automatisches Dienst-Enumeration-Skript
 abhi-r3v0/evabs
Eine Open-Source-Android-Anwendung, die bewusst Sicherheitslücken aufweist, um als Lernplattform für Einsteiger in die Android-App-Sicherheit zu…
 royaleybovich/cve-2026-3854-lab
Lokales, absichtlich verwundbares Labor mit einem geführten Workshop und CTF-Herausforderungen zum Üben von Git-Push-Option-RCE, unsicherer…

 jgalego/hiddensteps
HiddenSteps — eine Local-First-Plattform für persönliche Workflow-Intelligenz.
 rippsec/cve-2025-49113-roundcube-rce
CVE-2025-49113 – Roundcube ≤1.6.10 Post-Auth-RCE über PHP-Objektdeserialisierung (HackTheBox CTF)
 johnwickakash12/cve-2021-41773
Ausführlicher Bericht über CVE-2021-41773 Apache Path Traversal und RCE-Ausnutzung mit Schritt-für-Schritt-Befehlen und Root-Cause-Analyse aus einer…
 itsc1sco/freepbx-sqli-exploit-privilege-escalation
Dieser Walkthrough dokumentiert die vollständige Kompromittierung der HTB-Maschine Connected.

 swisskyrepo/graphqlmap
Sicherheitsmodul für php7 und php8 - Tötet Bugklassen und virtual-patcht den Rest!
 ralireza/android-security-teryaagh
Android-Sicherheitsleitfäden, Roadmap, Dokumentationen, Kurse, Berichte und teryaagh.
 screetsec/brutesploit
BruteSploit ist eine Sammlung von Methoden zur automatisierten Generierung, zum Bruteforce und zur Manipulation von Wortlisten mit interaktiver…
 francescostabile/numasec
KI-Sicherheitsagent, der in Ihrem Terminal läuft und lokale Tools, Runbooks und Agenten für autorisierte AppSec-, Pentest-, OSINT- und CTF-Workflows…
 0xm3r/cgpwn
Eine schlanke VM für Hardware-Hacking, RE (Fuzzing, symEx, Exploiting usw.) und Wargaming-Aufgaben.
 sorcerio/code-roulette
Code Roulette ist ein terminalbasiertes (TUI), Online-Mehrspieler-Russisch-Roulette-Spiel, bei dem der Verlierer die Python-Payload-Datei des…
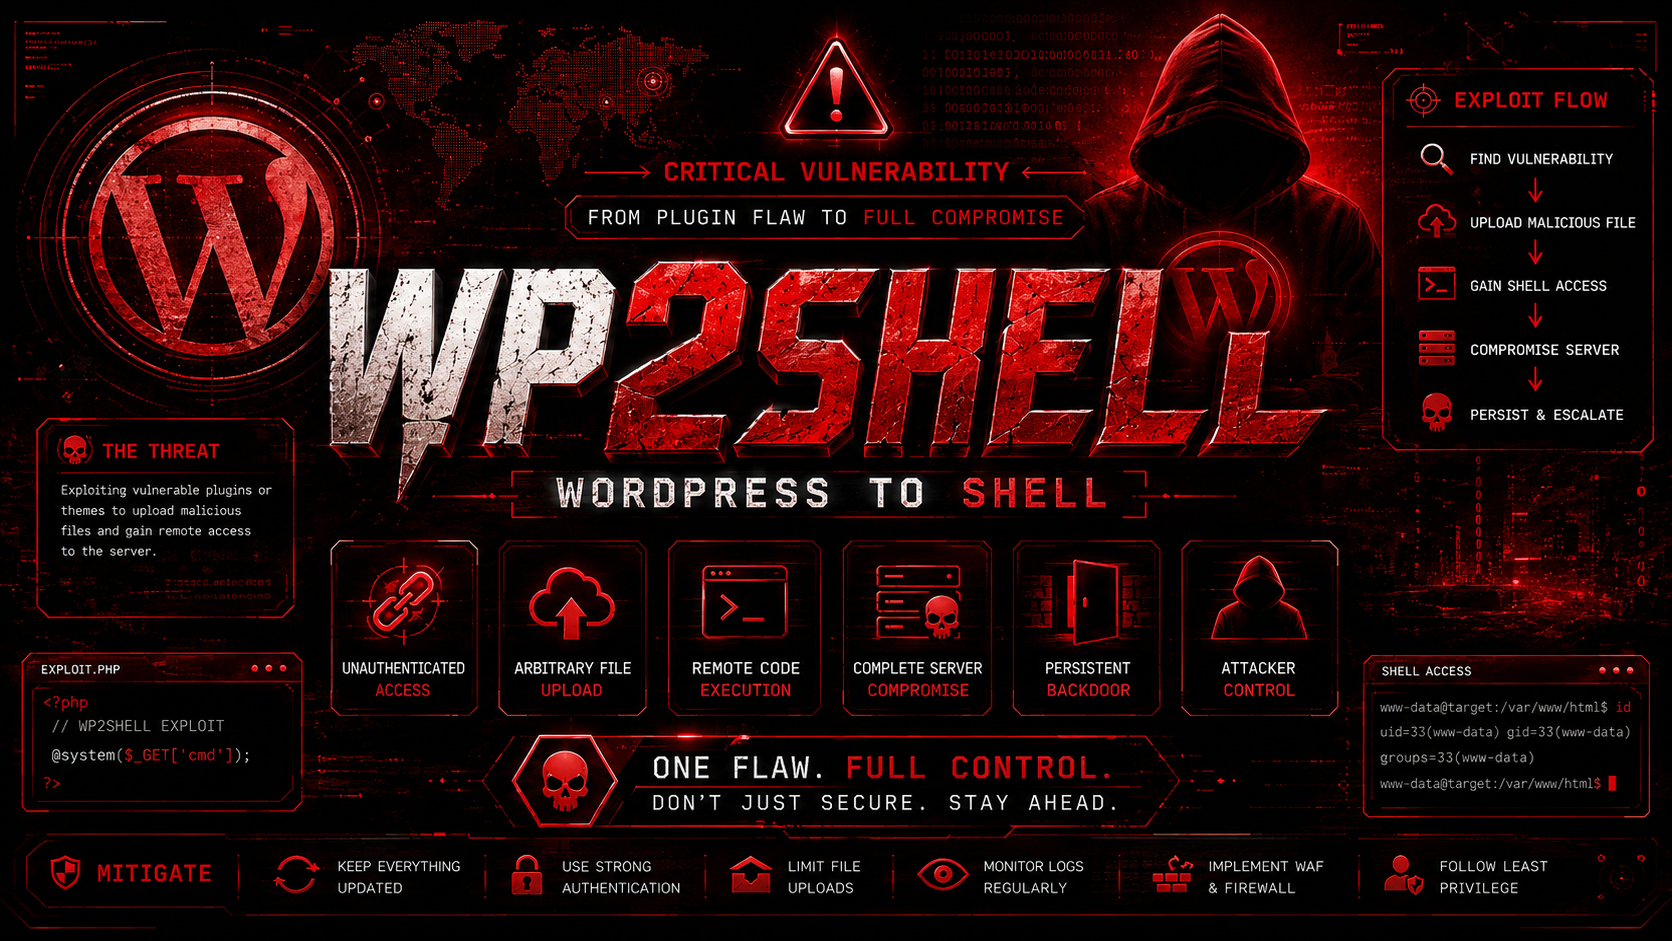 lucifer0xf/wp2shell-wordpress-town
Nicht authentifizierte Remote Code Execution (RCE) im WordPress-Kern ermöglicht es Angreifern, ohne Anmeldung beliebigen Code auszuführen, indem sie…








