
 #1
Tools zur Implementierung, Analyse, zum Brechen und zur Implementierung kryptographischer Systeme und Algorithmen.
Kitploit empfohlen

 aramosf/cve-2026-61500
Python-PoC und Docker-Lab für CVE-2026-61500: rekonstruiert den PRNG-Zustand von Rejetto HFS V8, um ein Admin-Session-Cookie zu fälschen und RCE über…
 0xsazzad/grafana-cve-2021-43798
Python-Implementierung eines Tools zum Entschlüsseln und Verschlüsseln sensibler Daten in Grafana, das sich speziell mit den Schwachstellen im…
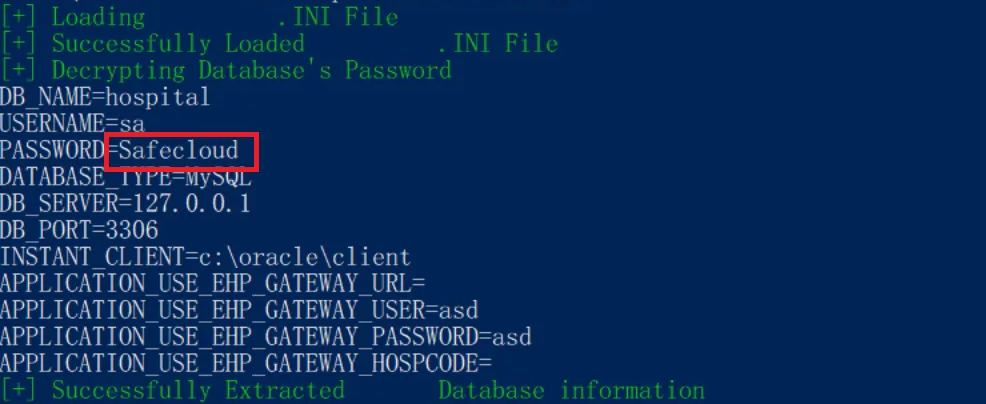 safecloudth/cve-2024-53522
Proof-of-Concept-Exploit für CVE-2024-53522, der die Entschlüsselung von HOSxP-XE-Datenbankanmeldeinformationen mithilfe eines statischen, fest…
 eremiel/cve-2018-0114
python2.7-Skript zur JWT-Generierung
 xfox64x/cve-2016-5639
Crestron AirMedia AM-100 Traversal- und Hashdump-Metasploit-Module
 kinryulabs/rootpacket-cve-2026-31431
Live-Cryptojacking-Toolkit mit CVE-2026-31431-LPE-Exploit, Container-Escape, Kernel-Rootkit und XMRig-Monero-Miner, erfasst aus realen Angriffen für…
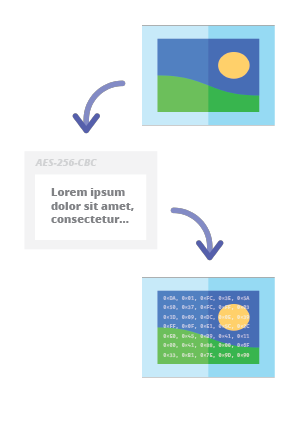 pelock/steganography-online-codec-javascript
Steganografischer Online-Codec ermöglicht es dir, eine passwortverschlüsselte Nachricht in Bildern & Fotos zu verbergen, unter Verwendung des…
 untouchable17/cve-2025-24054
Windows Datei-Explorer Zero Click NTLMv2-SSP-Hash-Offenlegung
 fcunnane/atomicmemory
Atomic Memory™
 devnw/zig/tls
Zig-Implementierung von TLS 1.3 für QUIC, RFC 8446/9001-konform mit null externen Abhängigkeiten, mit AEAD-Schutz, X.509-Validierung und über 1000…
 0xuhaw/cve-2022-0778
Proof of Concept für CVE-2022-0778 im P12- und PEM-Format
 george0papasotiriou/cve-2026-22001-sphincs-wots-weak-randomness-forgeable-signature
Demonstriert eine kritische SPHINCS+ WOTS+ Signaturfälschung, die durch schwache Zufälligkeit und Nonce-Wiederverwendung verursacht wird, und stellt…
 ull0a/cve-2026-50751
Umgehung der Zertifikatsauthentifizierung in der Remote-Access-VPN von Check Point (IKEv1).
 cryptoadvocate/cryptohackapp
Die mobile Engineering-Heimat des Cryptohack Badge-Projekts.
 trailofbits/break-golf
Kryptoanalyse-Golf: Brich Schemata und beweise es in Lean 4. Proof-of-Concept-Board.
 rayferrufino/make-and-break
Eine benutzerdefinierte virtuelle Maschine erstellt, die Ubuntu 18.04.1 und Webmin 1.810 ausführt. Verwendet CVE-2019-15107, um eine Hintertür in der…
 folks-iwd/cve-2025-68999-poc
PoC-Exploit für CVE-2025-68999 - Second-Order SQL Injection in Happy Addons for Elementor <= 3.20.4
 msdmehdipour/meshtastic-cve-2025-52464-poc
Reines Software-Proof-of-Concept für CVE-2025-52464 in Meshtastic Direct Messages








