 #1
Tools zur Implementierung, Analyse, zum Brechen und zur Implementierung kryptographischer Systeme und Algorithmen.
Kitploit empfohlen
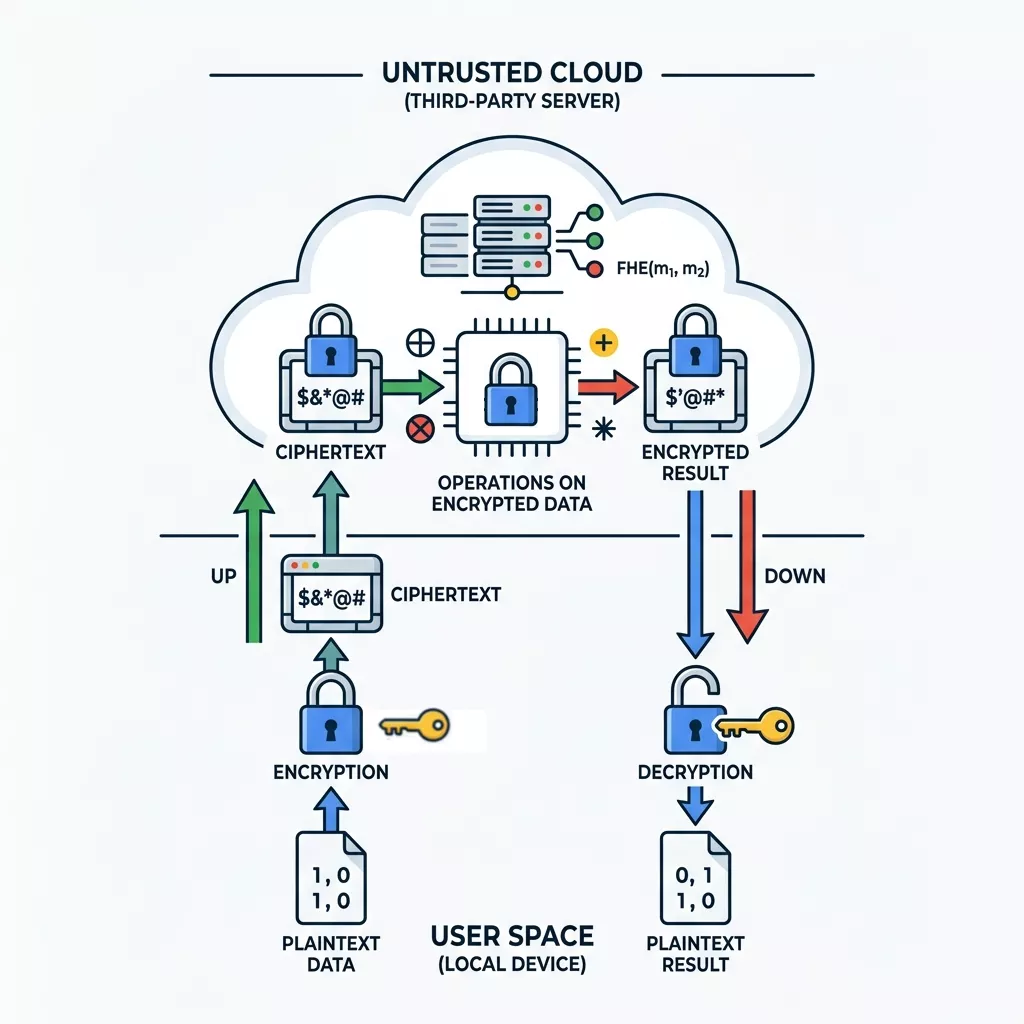
 google/fully-homomorphic-encryption
Homomorphe Verschlüsselung Demos
 fortra/impacket
Python-Bibliothek für die Manipulation von Netzwerkprotokollen auf niedriger Ebene, mit Implementierungen von SMB, MSRPC, Kerberos und WMI sowie…
 tamarin-prover/tamarin-prover
Symbolisches Verifikationswerkzeug für Sicherheitsprotokolle, das Multiset-Rewriting und Constraint-Solving nutzt, um Geheimhaltungs-,…
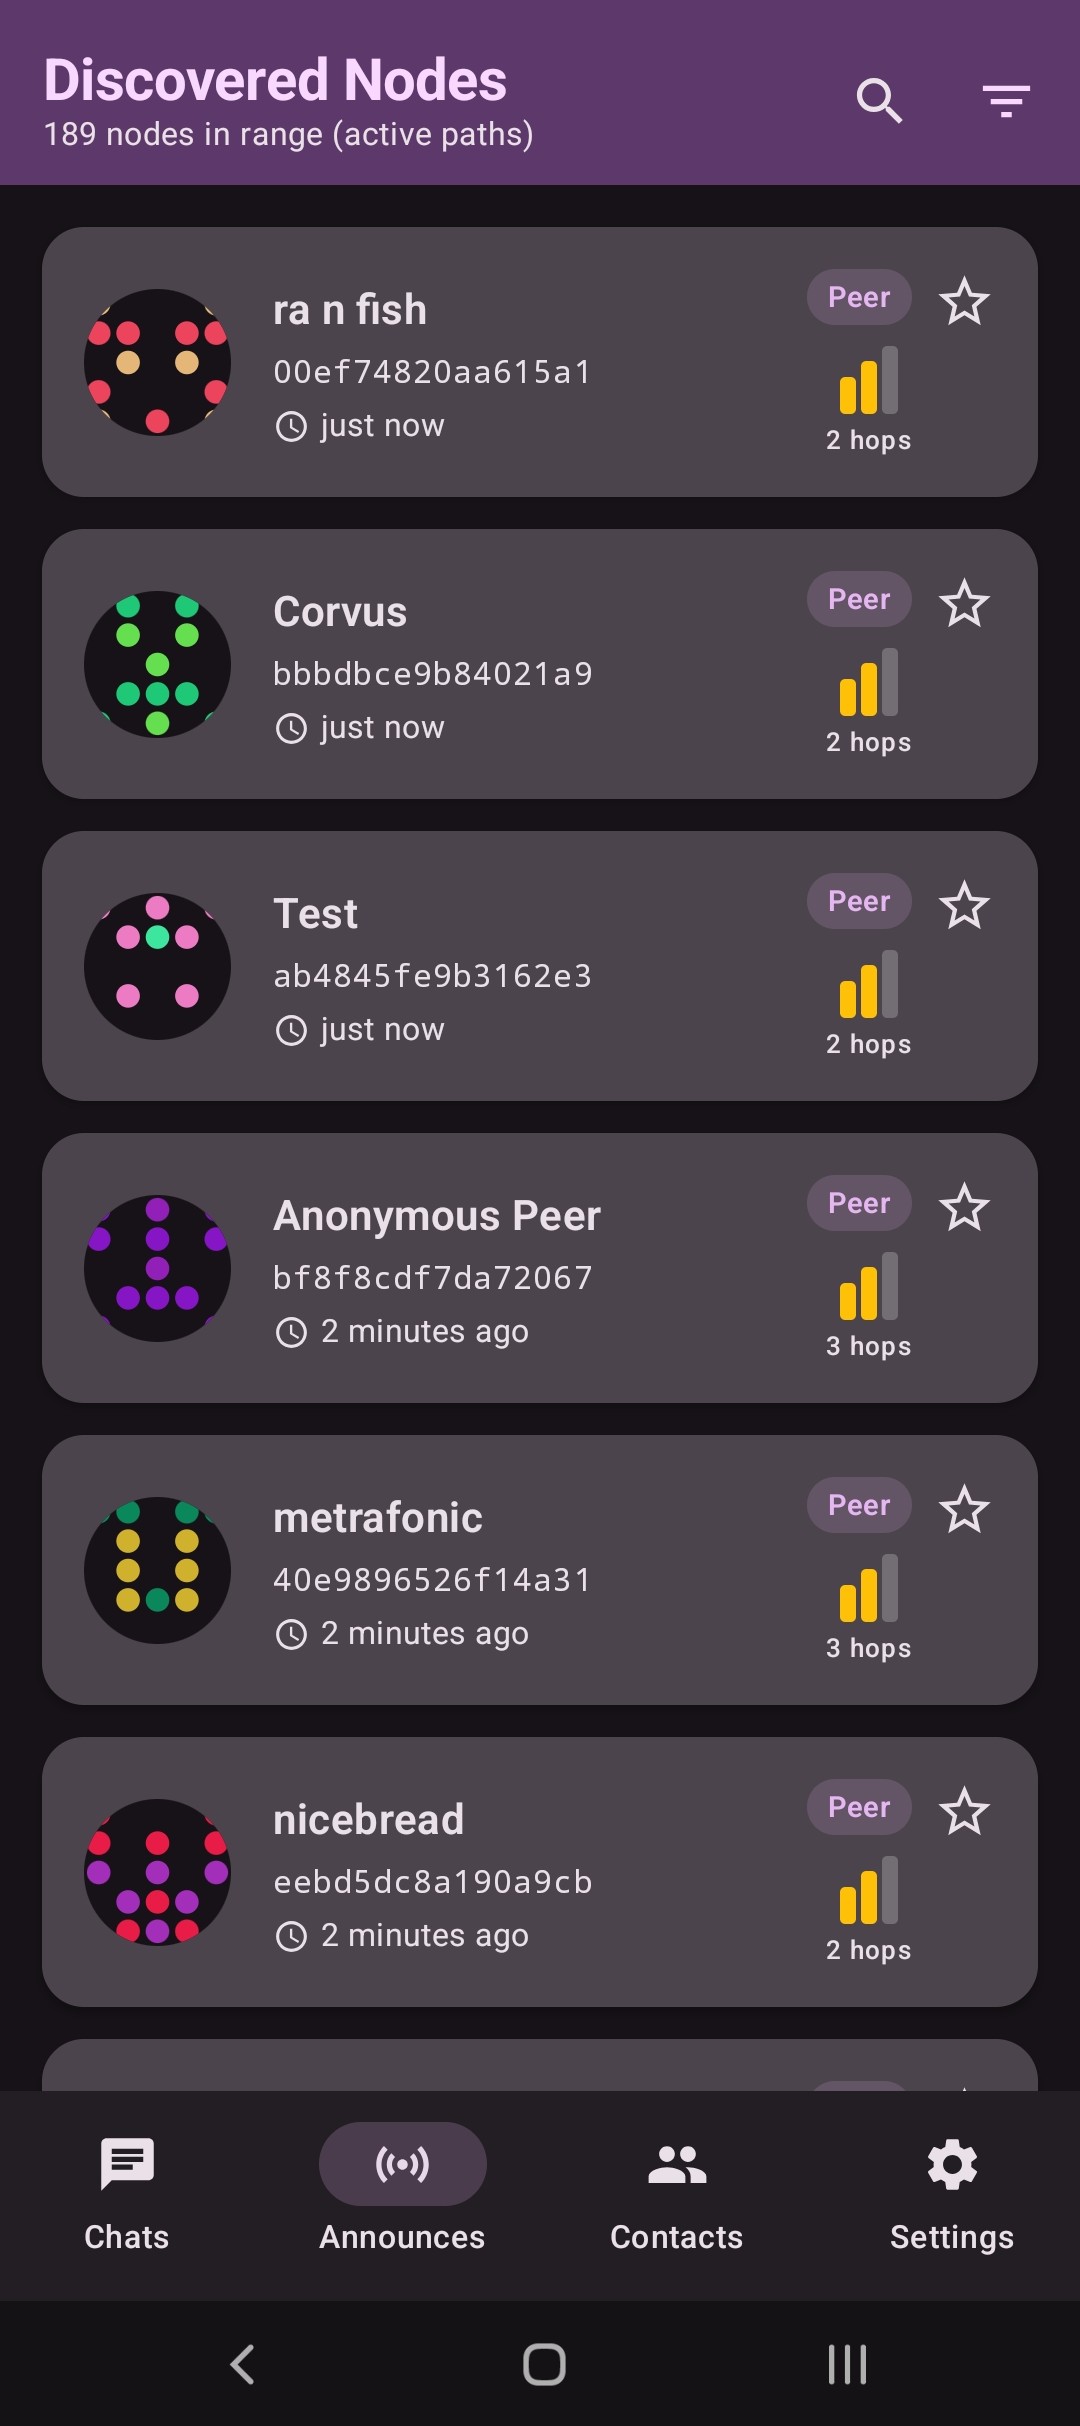 torlando-tech/columba
Native Android-Messaging-App mit Bluetooth LE, TCP oder RNode (LoRa) über LXMF und Reticulum
 rfidresearchgroup/proxmark3
Hardware-Tool für RFID-Analyse, Emulation und Penetrationstests. Unterstützt 125kHz, 13.56MHz-Protokolle (MIFARE, iClass, ISO14443/15693) mit…
 dracondev/dracon-utilities
Unsichtbare Infrastruktur für Dracon-Entwicklerarbeitsbereiche: Git-Sync, System-Guard und Warden-Verschlüsselungs-Dienstprogramme.
 hotcakex/harden-windows-security
# Windows sicher und geschützt härten – mit offiziell unterstützten Microsoft-Methoden und verständlicher Erklärung | Immer aktuell und kompatibel…
 scille/parsec-cloud
Open Source Dropbox-ähnliche Dateifreigabe mit vollständiger Client-Verschlüsselung !
 gojue/ecapture
Capture SSL/TLS plaintext with eBPF—no MITM proxy or custom CA installation. Supports Linux and Android on x86_64 and arm64.
 bitcoin/bitcoin
Vollknoten-Bitcoin-Client, der Transaktionen und Blöcke im Peer-to-Peer-Netzwerk validiert, mit integrierter Wallet, kryptografischer Sicherheit und…
 oscerd/cve-2026-85248
Lauffähiger Spring Boot- und Quarkus-Reproducer für CVE-2026-85248, ein Nebenläufigkeits-Wettlauf bei Signaturen in camel-pqc, der eine Umgehung der…
 sigstore/root-signing
Verwaltet das TUF-Repository, das den Sigstore-Vertrauensanker (trusted_root.json) sicher an Clients ausliefert, mittels Threshold-Signierung durch…
 oscerd/cve-2026-85247
Lauffähiger Spring Boot- und Quarkus-Reproducer für CVE-2026-85247, der den TLS-Trust-all-Fallback von camel-knative demonstriert und die…
 newaetech/chipwhisperer
Open-source hardware security toolchain for power trace capture, side-channel analysis, and glitching/fault-injection attacks on embedded devices and…
 pyca/cryptography
cryptography ist ein Paket, das entwickelt wurde, um kryptografische Primitive und Rezepte für Python-Entwickler bereitzustellen.
 danielmiessler/seclists
Kuratierte Sammlung von Wortlisten für Sicherheitsbewertungen, einschließlich Benutzernamen, Passwörtern, URLs, Fuzzing-Payloads und Mustern…
 pennyw0rth/netexec
Post-Exploitation-Framework für automatisierte Netzwerk-Authentifizierungstests, Credential-Harvesting und laterale Bewegung in Windows/AD-Umgebungen…
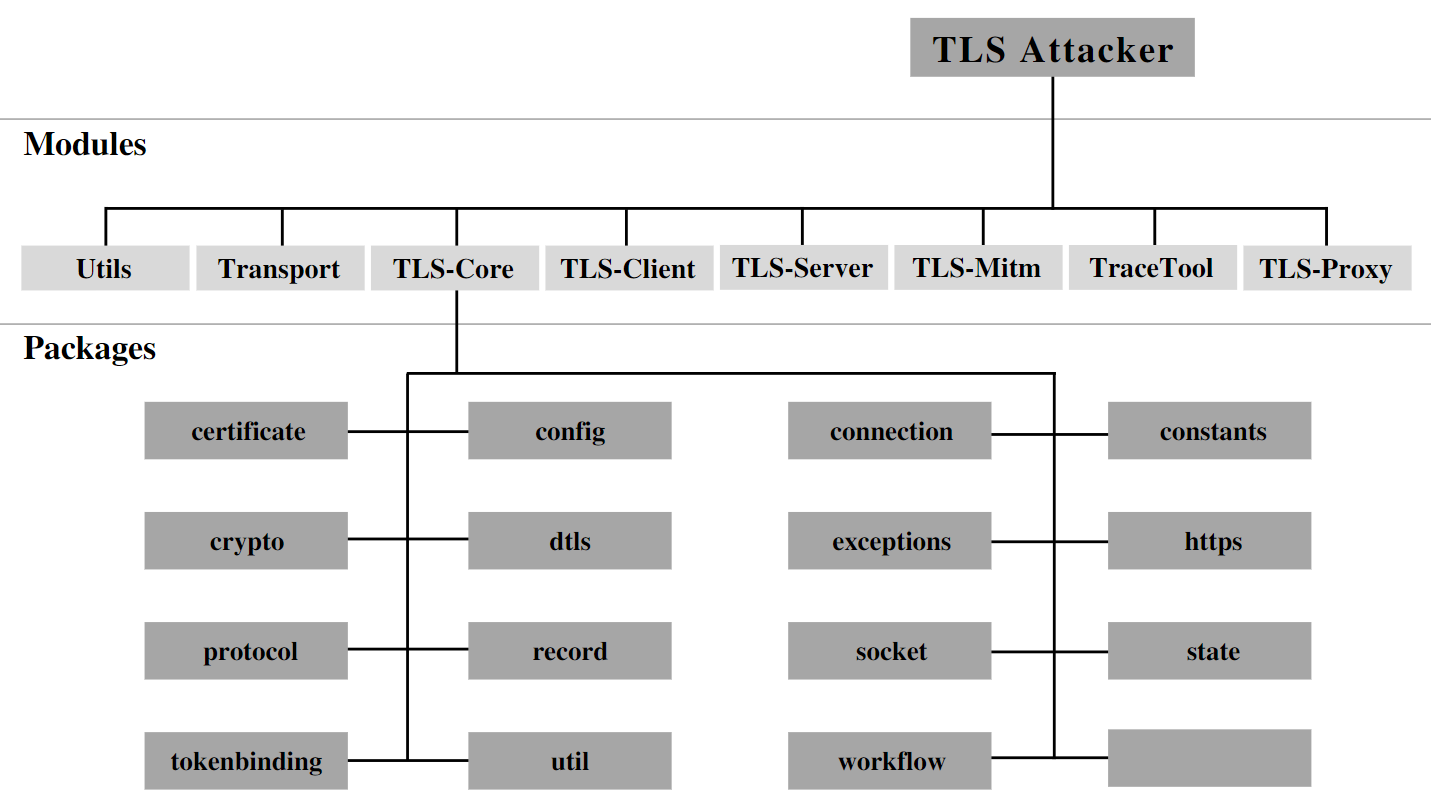 tls-attacker/tls-attacker
Java-basiertes Framework für systematisches Fuzzing und Analyse von TLS-Bibliotheken. Ermöglicht das beliebige Erstellen, Modifizieren und Testen von…