
 #1
Tools zur Implementierung, Analyse, zum Brechen und zur Implementierung kryptographischer Systeme und Algorithmen.
Kitploit empfohlen

 mr-un1k0d3r/windows-signedbinary
Mutet signierte Windows-Binärdateien, um gültige Katalogsignaturen beizubehalten, während Datei-Hashes geändert werden, wodurch hashbasierte…
 owasp/quantum-security-project
Anbieterneutrales OWASP-Projekt, das Sicherheitsrisiken des Quantenzeitalters mit einer Top-10-Risikoliste, Abhilfemaßnahmen und Bedrohungsmodellen…
 hakluke/haklistgen
Verwandelt jeden Mülltext in eine nutzbare Wortliste für Brute-Force-Angriffe.
 ge0rg/memorizingtrustmanager
Ein "Plugin" für Android Java, um den Benutzer nach SSL-Zertifikaten zu fragen.
 p0dalirius/extractbitlockerkeys
Ein Systemadministrations- oder Post-Exploitation-Skript zum automatischen Extrahieren der BitLocker-Wiederherstellungsschlüssel aus einer Domäne.
 zxsecurity/steamer
Zum Importieren, Durchsuchen und Verwalten öffentlicher Passwort-Leak-Daten
 noxxi/p5-ssl-tools
Perl-Skripte für die SSL/TLS-Analyse: Prüfung der Protokoll- und Cipher-Unterstützung, Verifizierung von Zertifikaten, Testen von OCSP und Erkennung…
 joedefen/dwipe
Werkzeug zum sicheren und effizienten Löschen von Geräten und Partitionen für Linux
 kudelskisecurity/cdf
Automatisiertes differentielles Fuzzing-Tool für kryptografische Software, das Implementierungsfehler, Compliance-Verstöße und Seitenkanal-Leaks…
 thatcherclough/betterbackdoor
Eine Hintertür mit einer Vielzahl von Funktionen.
 smeegesec/hashtag
Passwort-Hash-Identifizierung
 russellromney/turbolite
SQLite VFS mit kalten JOIN-Abfragen unter 100 ms von S3 + Seitenebenen-Komprimierung und -Verschlüsselung
 nccgroup/pybeacon
Eine Sammlung von Skripten zur Handhabung von Cobalt Strike Beacons in Python.
 rub-syssec/omen
Markov-Modell-basierter Passwort-Rater in C, der Kandidaten nach Wahrscheinlichkeit aufzählt und die wahrscheinlichsten Passwörter zuerst generiert,…
 wolfssl/wolfguard
FIPS 140-3-konformes VPN-Kernelmodul und Benutzerwerkzeug, Drop-in-Ersatz für WireGuard mit AES-256-GCM-, SHA2-256- und SECP256R1-Kryptographie für…
 struppigel/portexanalyzergui
Graphische Oberfläche für PortEx, eine Bibliothek für Portable Executables und Malware-Analyse
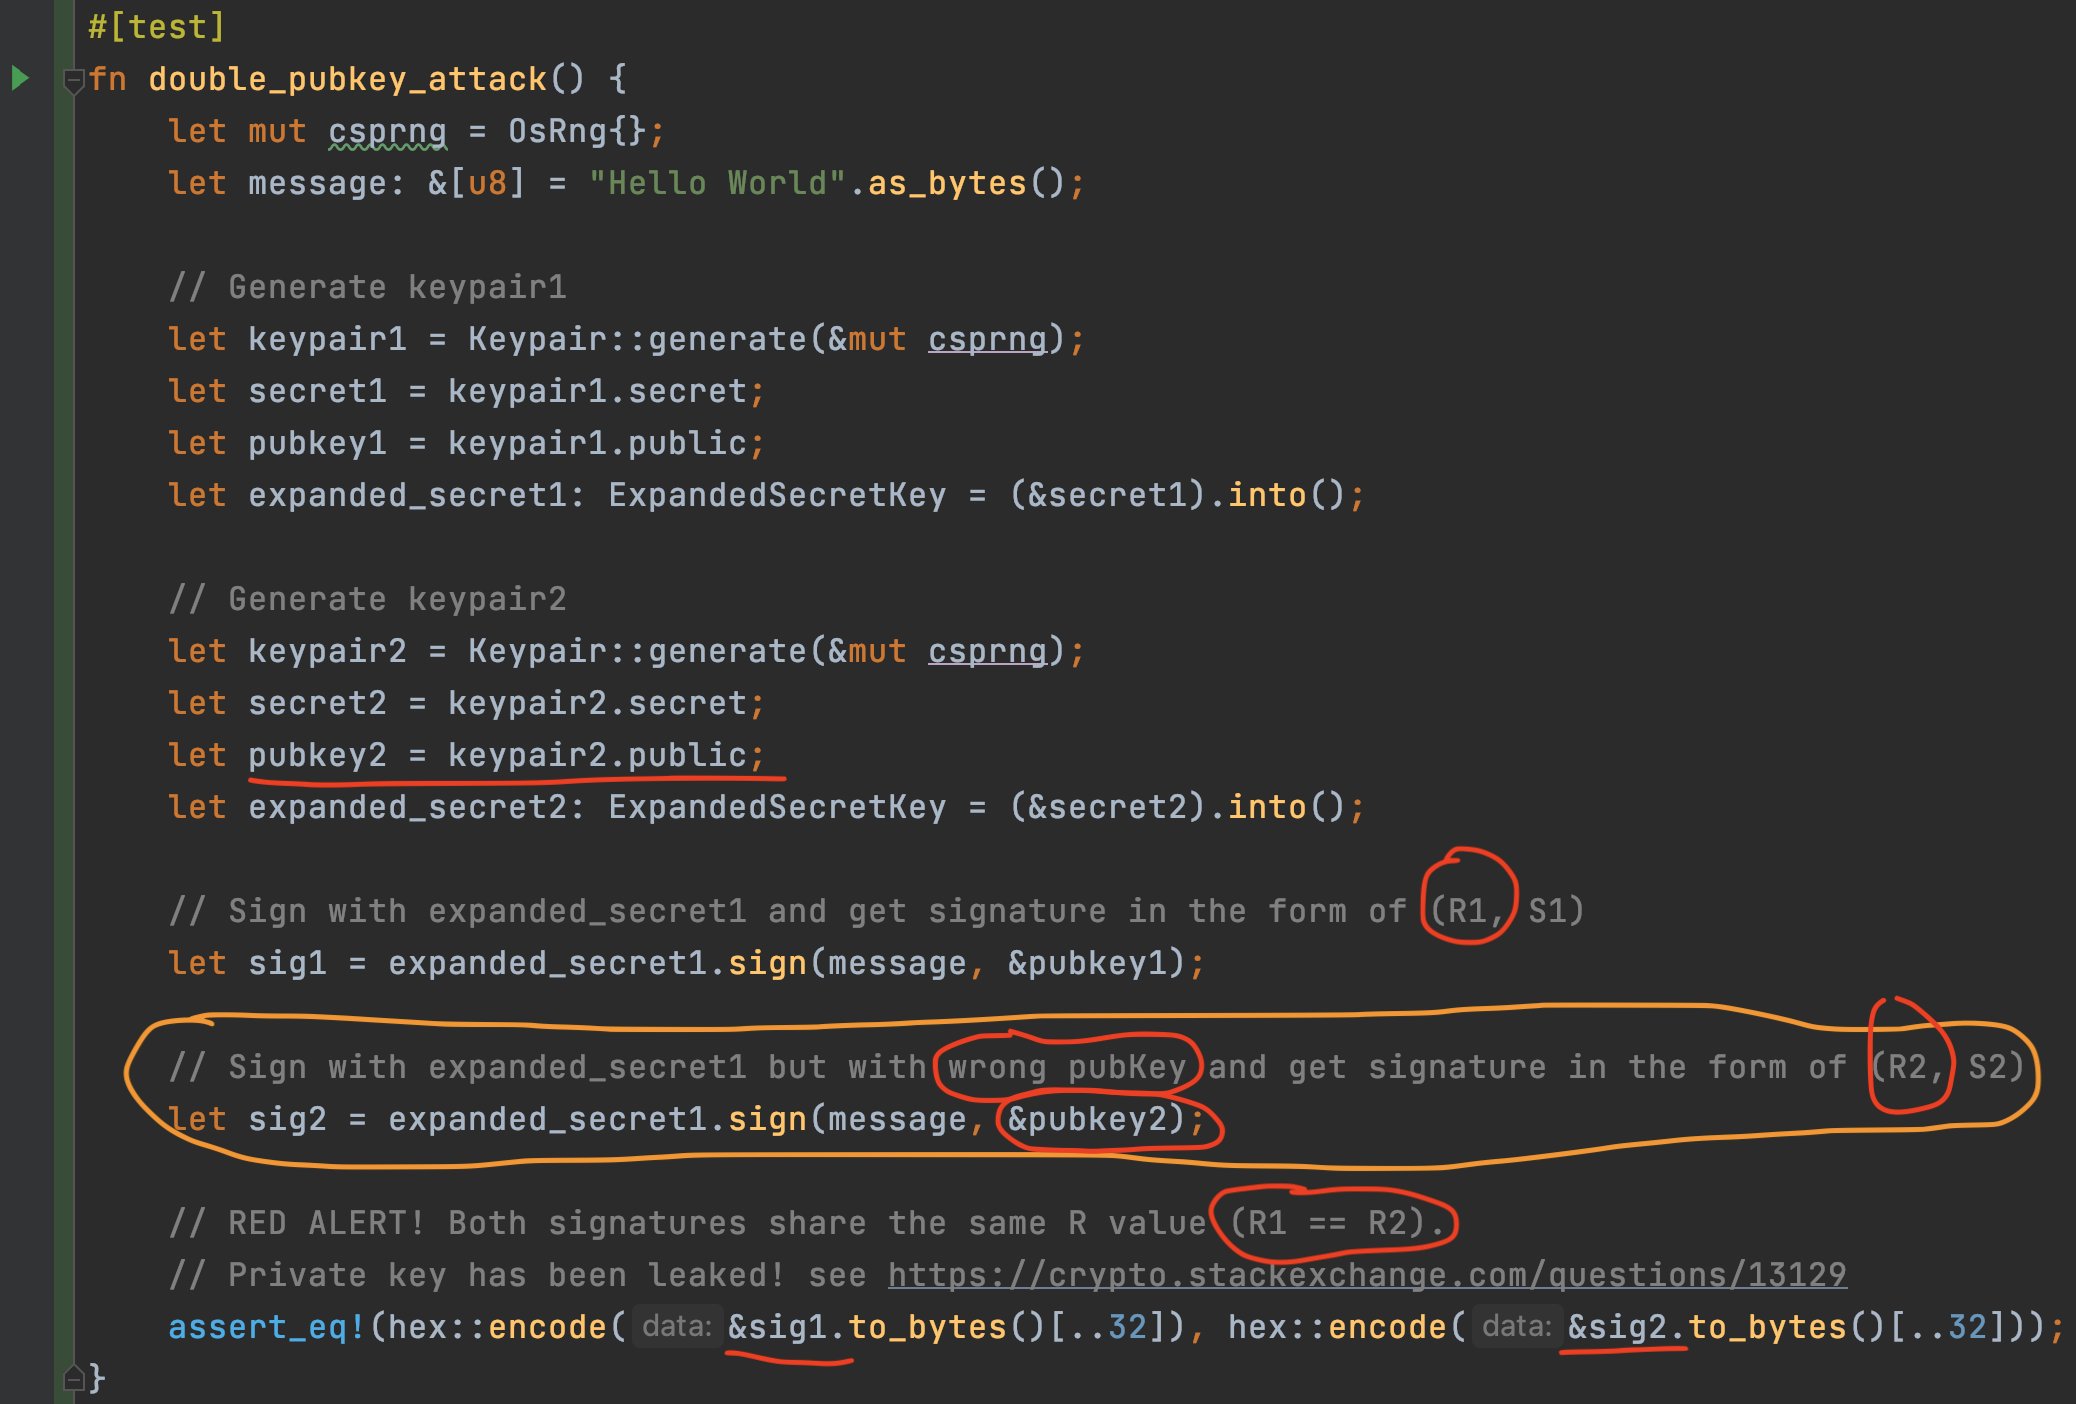 mystenlabs/ed25519-unsafe-libs
Liste unsicherer ed25519-Signaturbibliotheken
 rarecoil/pantagrule
Große hashcat-Regelsätze, generiert aus echten kompromittierten Passwörtern








