
 #1
Tools zur Implementierung, Analyse, zum Brechen und zur Implementierung kryptographischer Systeme und Algorithmen.
Kitploit empfohlen

 0x6rss/cve-2025-24071_poc
CVE-2025-24071: NTLM-Hash-Leck über RAR/ZIP-Extraktion und .library-ms-Datei
 thomastjdev/wmd
Python-Framework für IT-Sicherheitstools
 owasp/json-sanitizer
Der JSON Sanitizer konvertiert JSON-ähnlichen Inhalt in gültiges JSON.
 ekultek/pybelt
Der Werkzeuggürtel des Hackers
 ricardojoserf/samdump
Extrahieren Sie die SAM- und SYSTEM-Hives mithilfe der Volume-Shadow-Copy-API (VSS). Mit Exfiltrations- und XOR-Verschleierungsoptionen. In C#, C++,…
 querylab/lazywarden
Automatisiertes Bitwarden-Vault-Backup-Tool mit AES-256-Verschlüsselung, Argon2-Schlüsselableitung, Multi-Cloud-Upload-Unterstützung und…
 them4hd1/vayne-rat
Eine fortschrittliche C# .NET Rat, sie ist stabil und enthält viele Funktionen.
 rxwx/chlonium
Chromium-Cookies und -Passwörter über Browser hinweg klonen und importieren mit offline DPAPI-Zustandsschlüsselentschlüsselung, Unterstützung für…
 cyberark/riskyspn
Erkennen und ausnutzen riskanter SPNs
 fjrevoredo/mini-diarium
A local-only journal with serious encryption. Free, open source, and never touches the internet.
 iana-org/get-trust-anchor
Werkzeug zum Abrufen/Aktualisieren von DNS-Root-Zone-Vertrauensankern
 wkovacs64/pwned
CLI-Tool zur Abfrage der Have I Been Pwned API nach kompromittierten Konten, Paste-Einträgen und Passwort-Exposition, das eine schnelle…
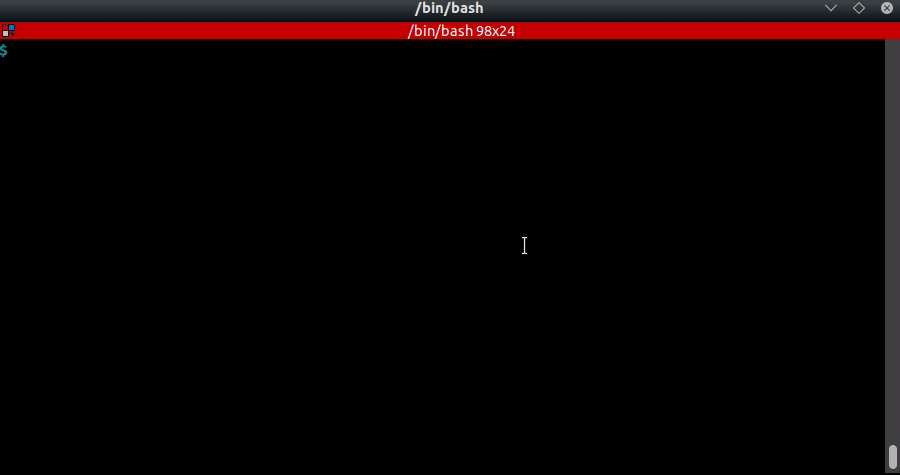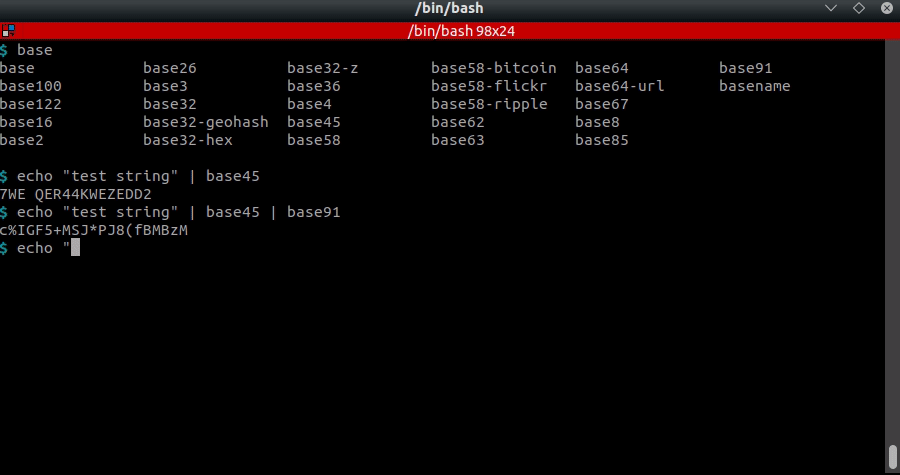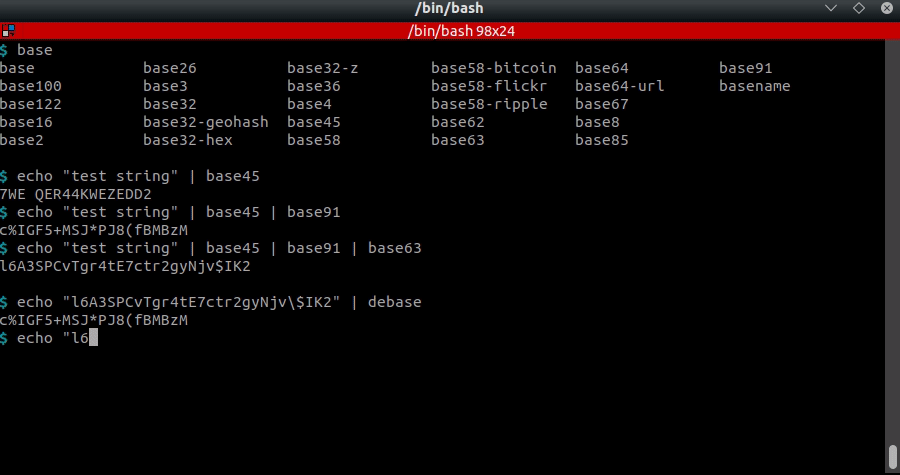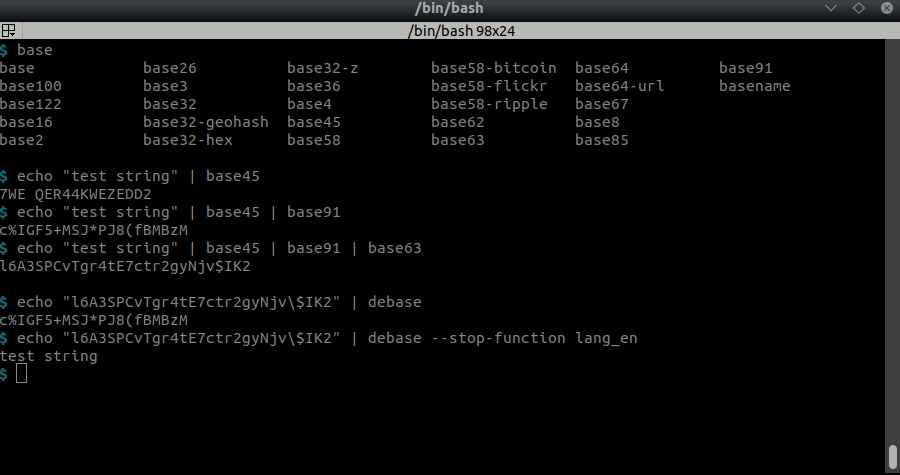 dhondta/python-codext
Python-Codecs-Erweiterung mit CLI-Tools zum Kodieren/Dekodieren von allem
 kspearrin/ff-password-exporter
Einfach Ihre Passwörter aus Firefox exportieren.
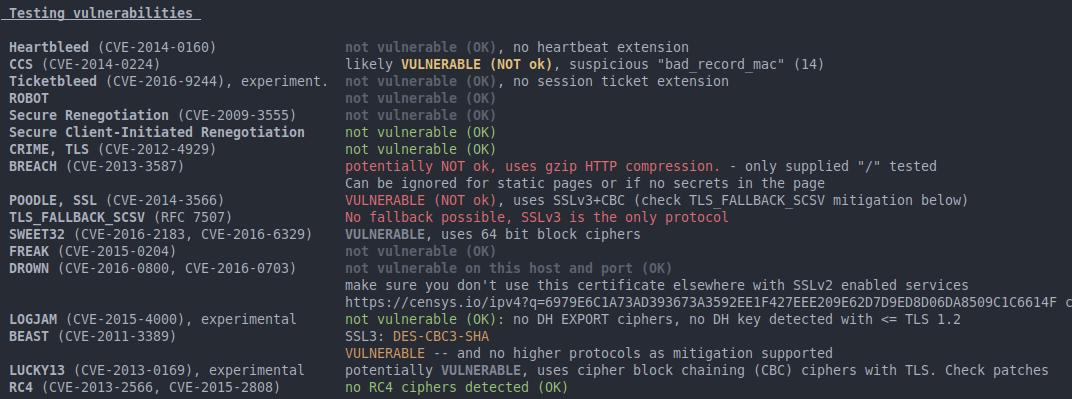 mpgn/poodle-poc
:poodle: Poodle (Padding Oracle On Downgraded Legacy Encryption) Angriff CVE-2014-3566 :poodle:
 cerbersec/ares
Project Ares ist ein Proof of Concept (PoC)-Lader, der in C/C++ geschrieben ist und auf der Transacted Hollowing-Technik basiert
 0sec-labs/foxguard
Ein schneller universeller Code-Sicherheitsscanner, geschrieben in Rust. Inklusive aller Werkzeuge: Unterstützt 14 Sprachen, TUI für Triage,…
 sigstore/root-signing
Verwaltet das TUF-Repository, das den Sigstore-Vertrauensanker (trusted_root.json) sicher an Clients ausliefert, mittels Threshold-Signierung durch…








