
 #1
Tools zum Scannen, Sichern und Härten von Docker, Kubernetes und containerisierten Umgebungen.
Kitploit empfohlen

 bombinisecurity/bombini
eBPF-Sicherheitsüberwachung und Sandboxing-Agent basierend auf Aya
 linux-lock/bpflock
eBPF-gesteuertes Sicherheitswerkzeug zum Sperren und Überwachen von Linux-Maschinen. Schränkt Kernel-Funktionen ein, blockiert dateilose Ausführung,…
 kvesta/vesta
Ein Toolkit zur statischen Analyse von Schwachstellen und Docker- und Kubernetes-Clusterkonfigurationen, basierend auf realen Penetrationstests in…
 loresuso/psc
das ps-Dienstprogramm, mit einem eBPF-Twist und Container-Kontext
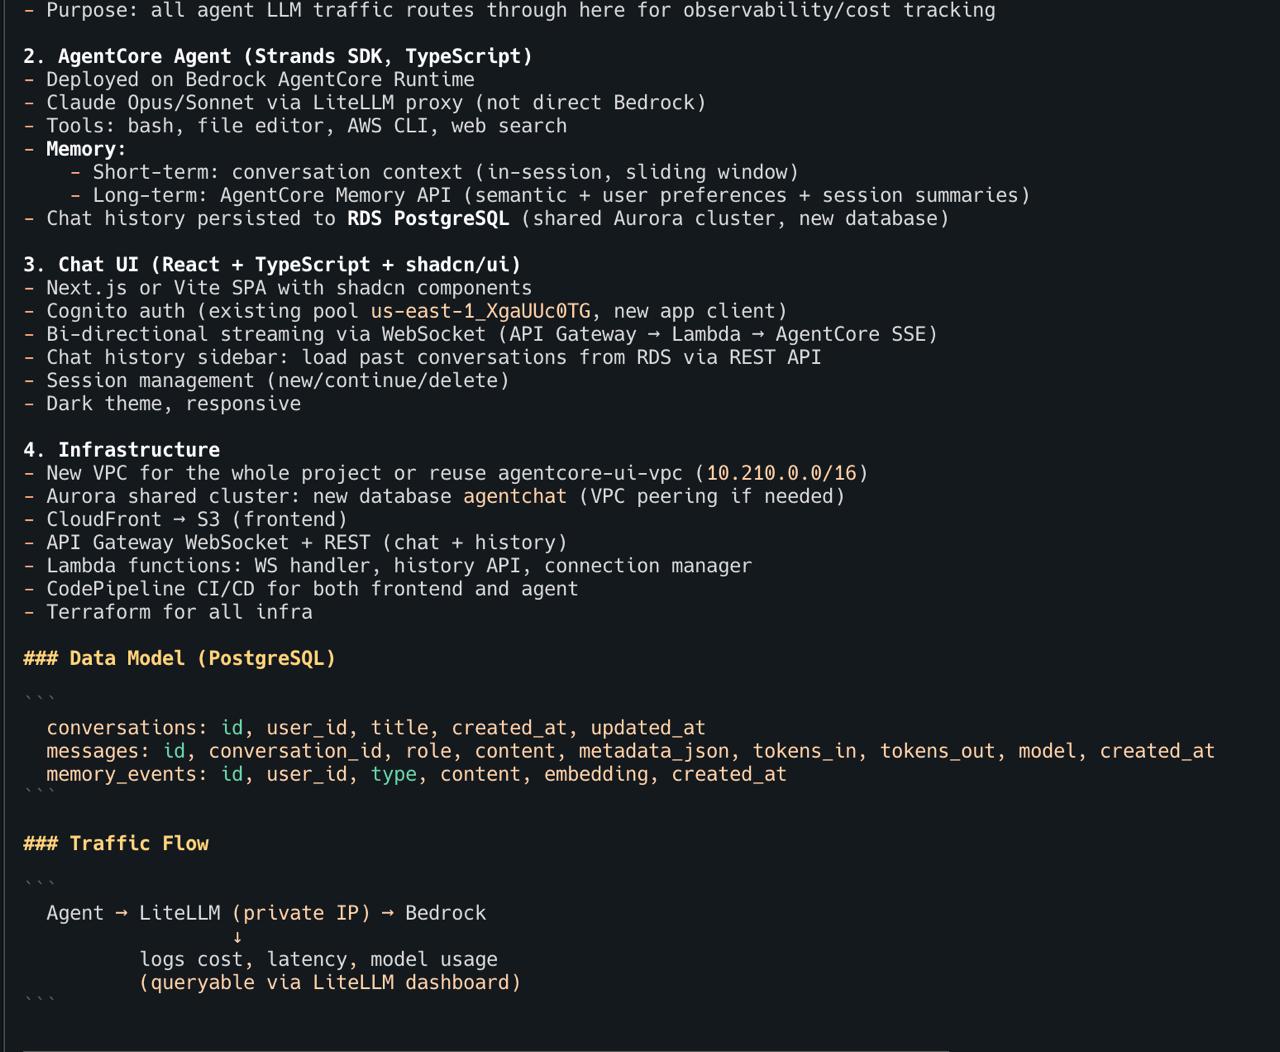 inceptionstack/lowkey
Stellen Sie selbstgehostete KI-Coding-Agenten (OpenClaw, Claude Code, Codex) mit CloudFormation, IAM-Profilen und Sandbox-Isolierung für…
 rosehgal/dockerent
Das einzige Open-Source-Tool zur Analyse von Schwachstellen und Konfigurationsproblemen bei laufenden Docker-Container(n) und Docker-Netzwerken.
 aurva-io/aiostack
KI-Laufzeitinventar: Schatten-KI entdecken, LLM-Aufrufe verfolgen
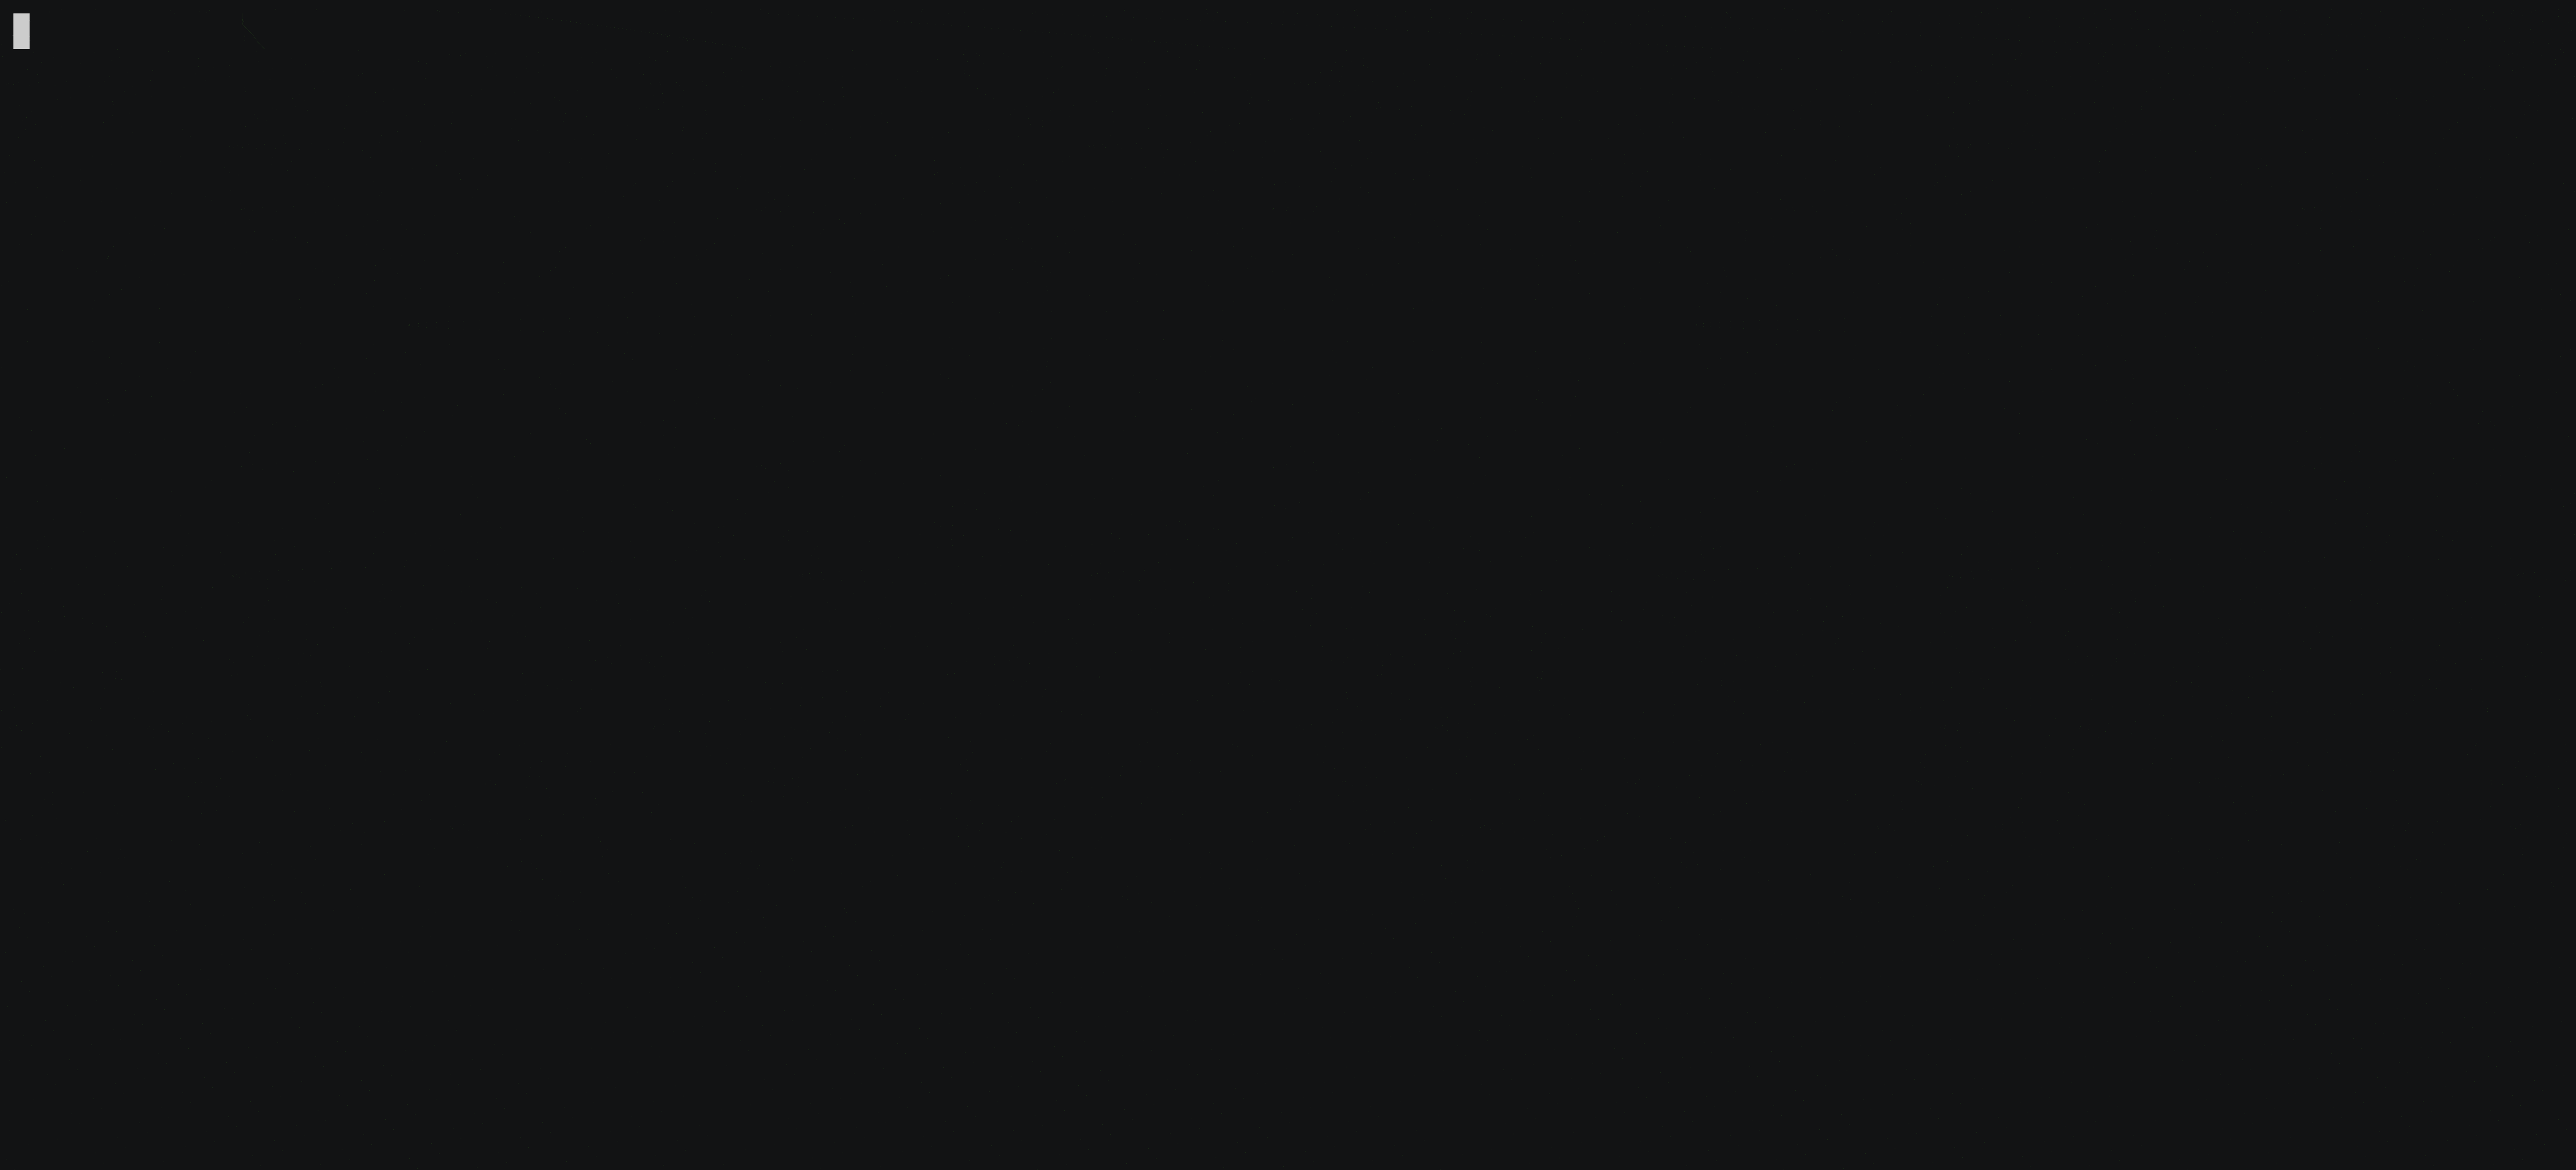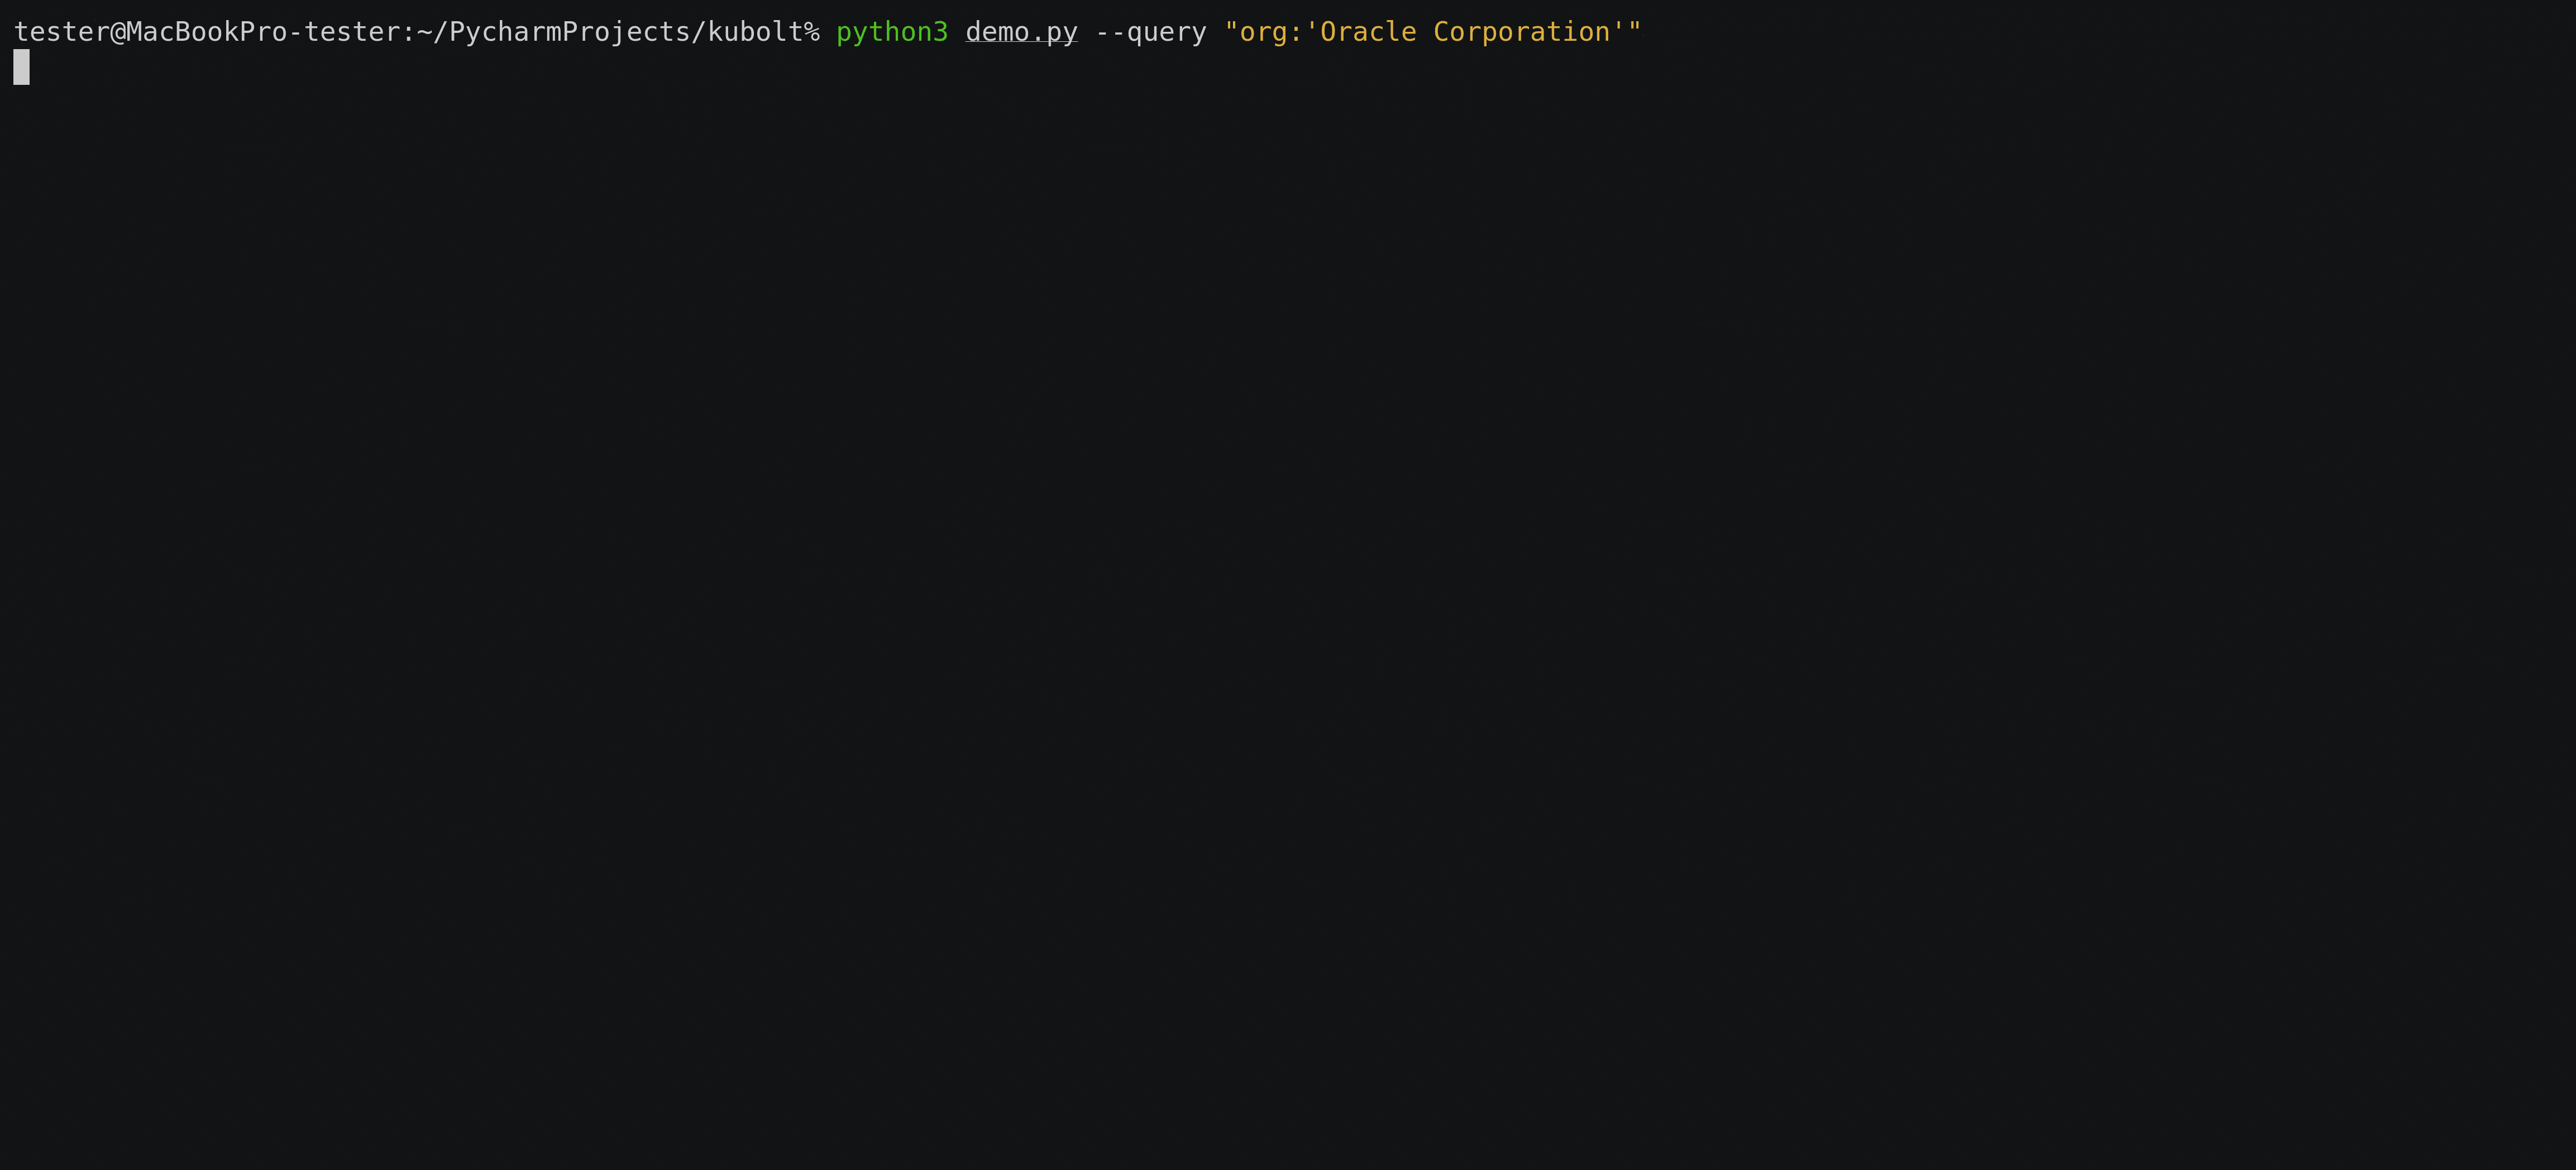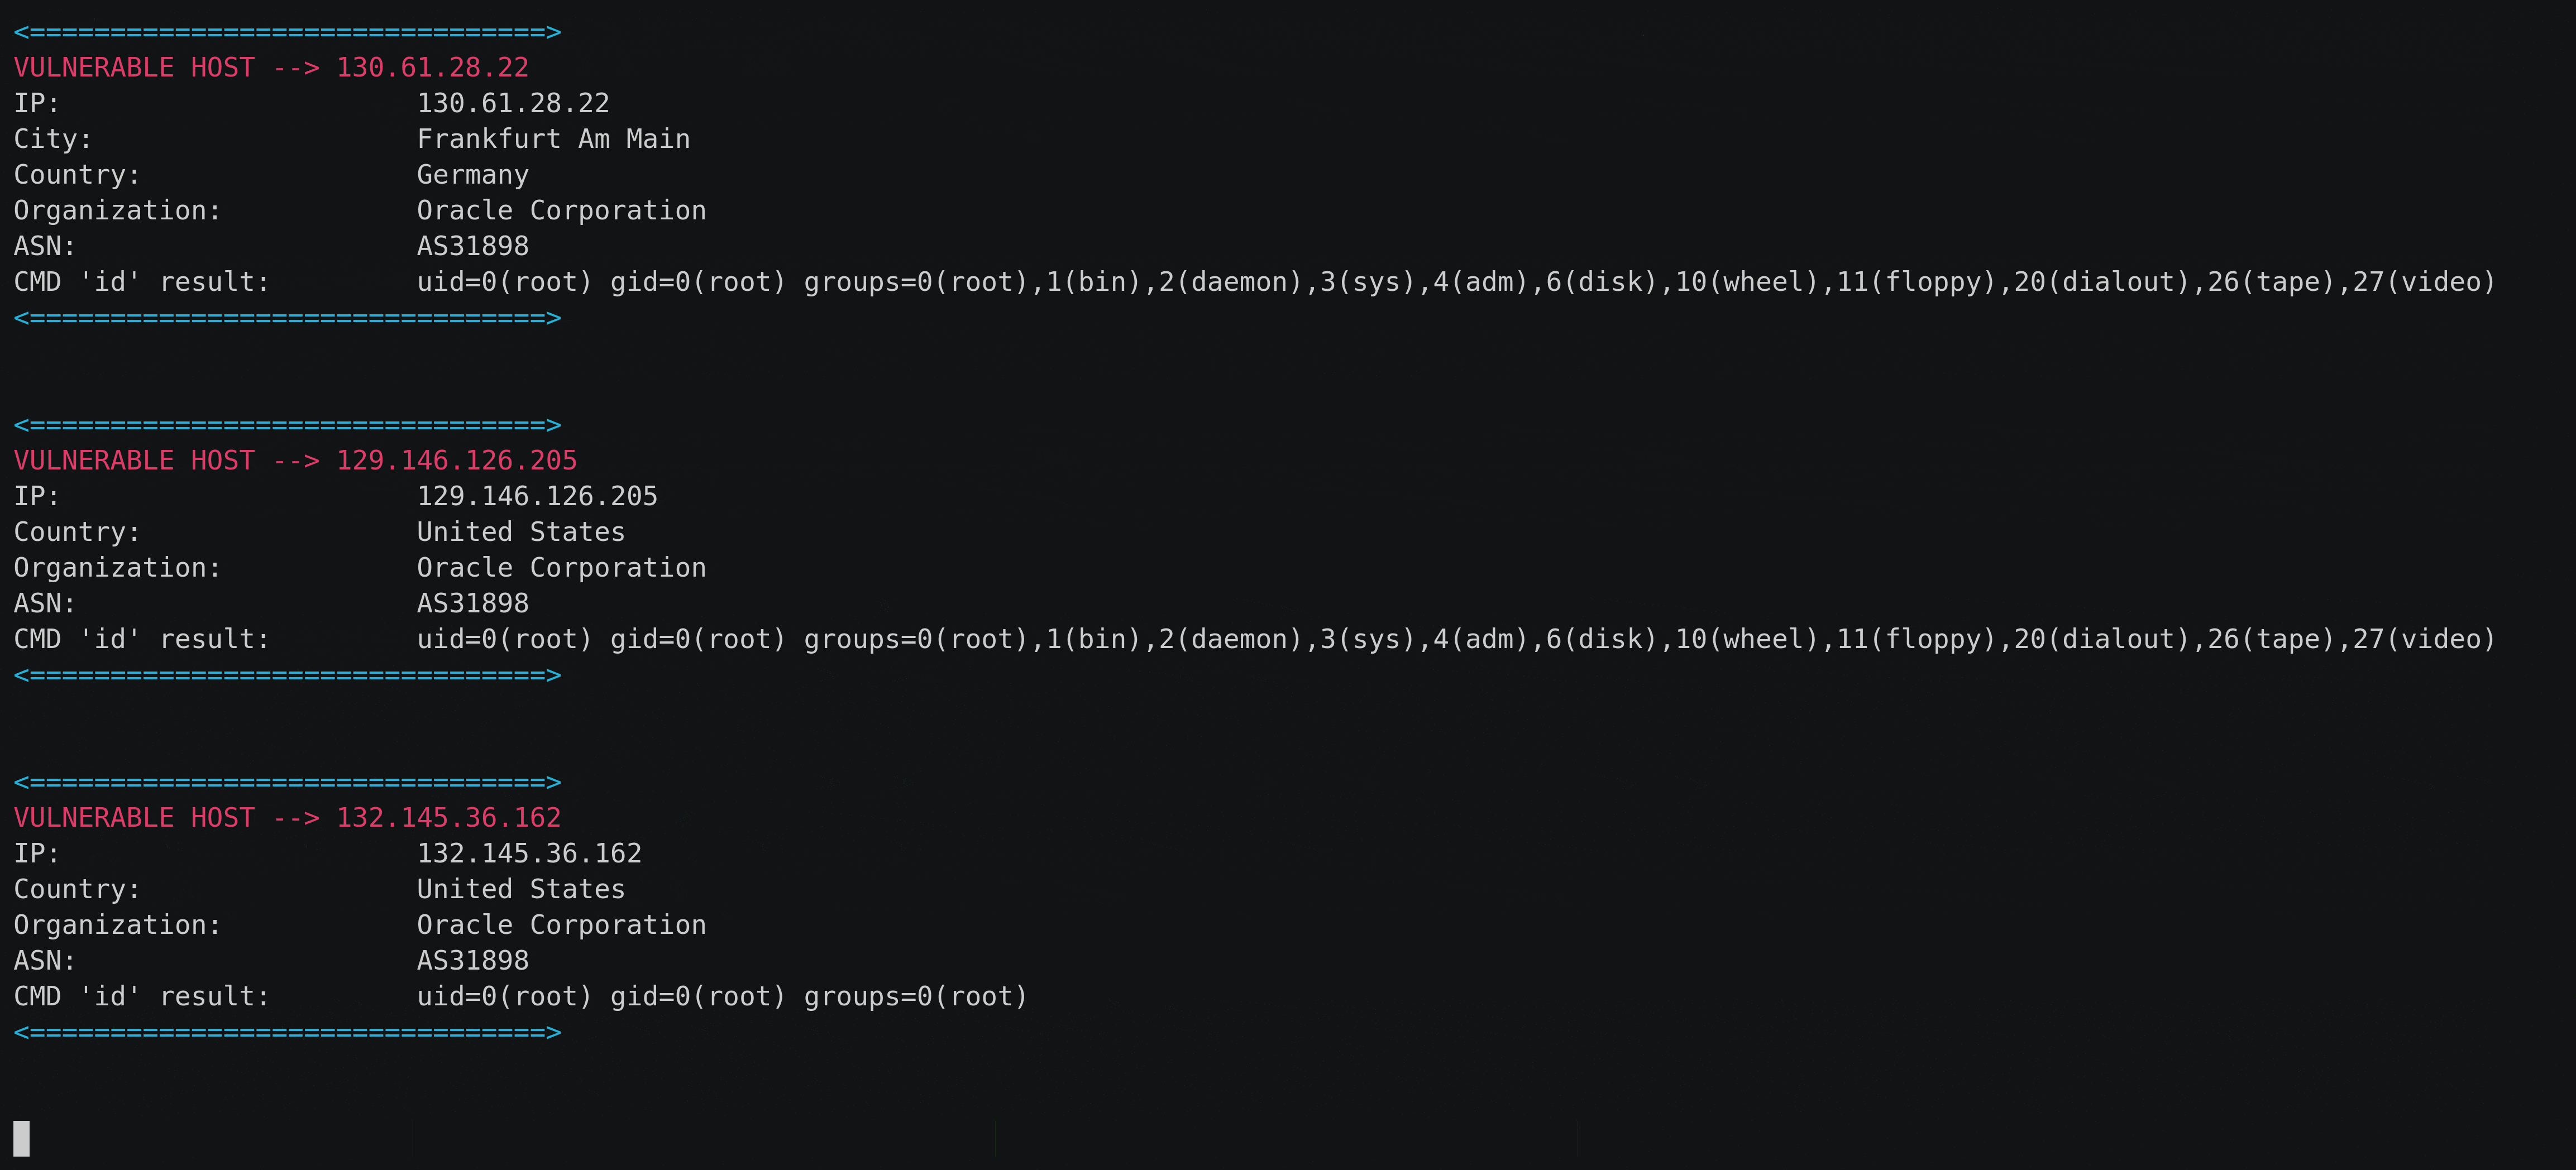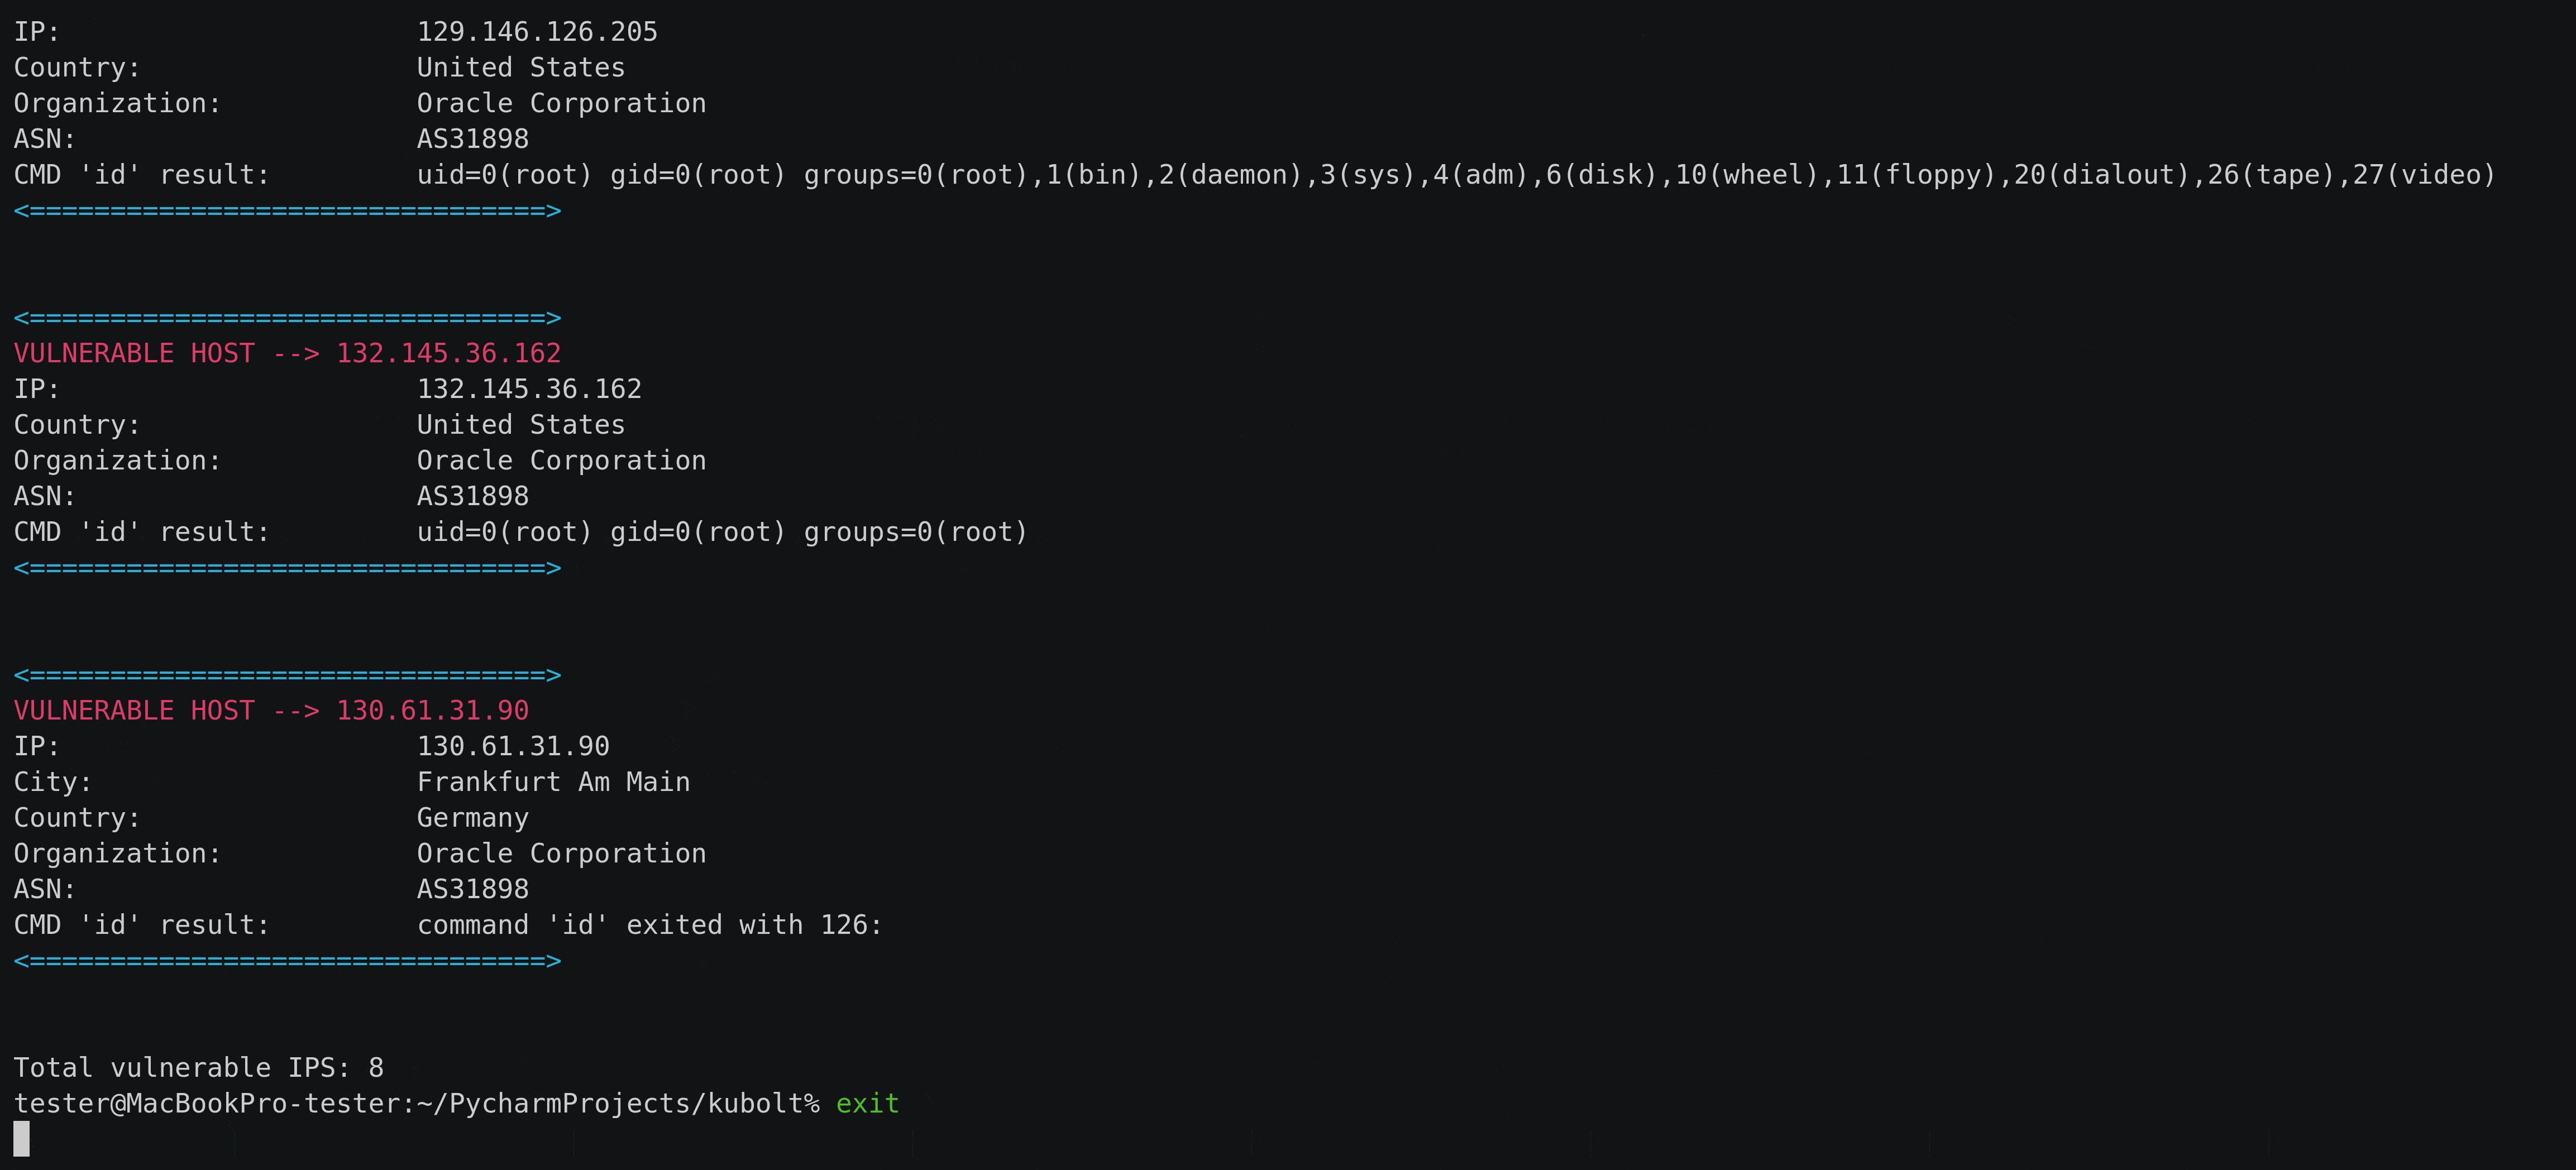 averonesis/kubolt
Kubolt-Dienstprogramm zum Scannen öffentlicher Kubernetes-Cluster
 rezilion/mi-x
Stellen Sie fest, ob Ihre Compute-Umgebung wirklich anfällig für eine bestimmte Schwachstelle ist, indem Sie alle Faktoren berücksichtigen, die die…
 twistlock/runc-cve-2019-5736
CVE-2019-5736 POCs
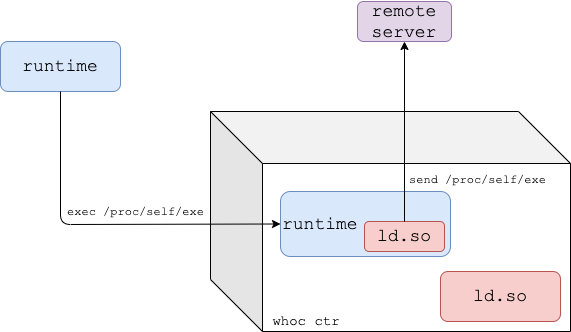 twistlock/whoc
Ein Container-Image, das die zugrunde liegende Container-Laufzeitumgebung an einen Remote-Server exfiltriert.
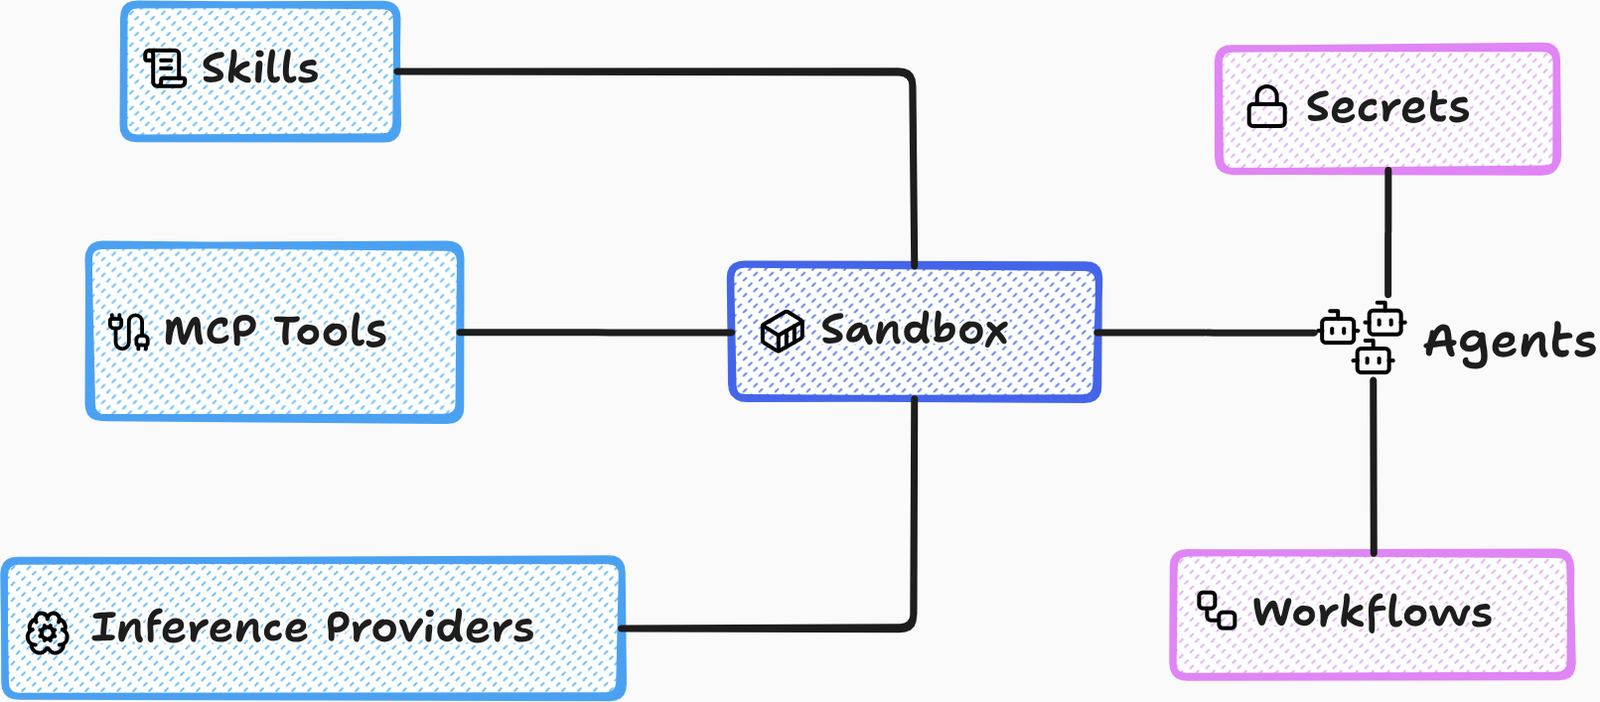 accuknox/agentz
Zero-trust-Agentic-AI-Plattform. Unterstützt SaaS- und OnPrem-Bereitstellungen (airgapped).
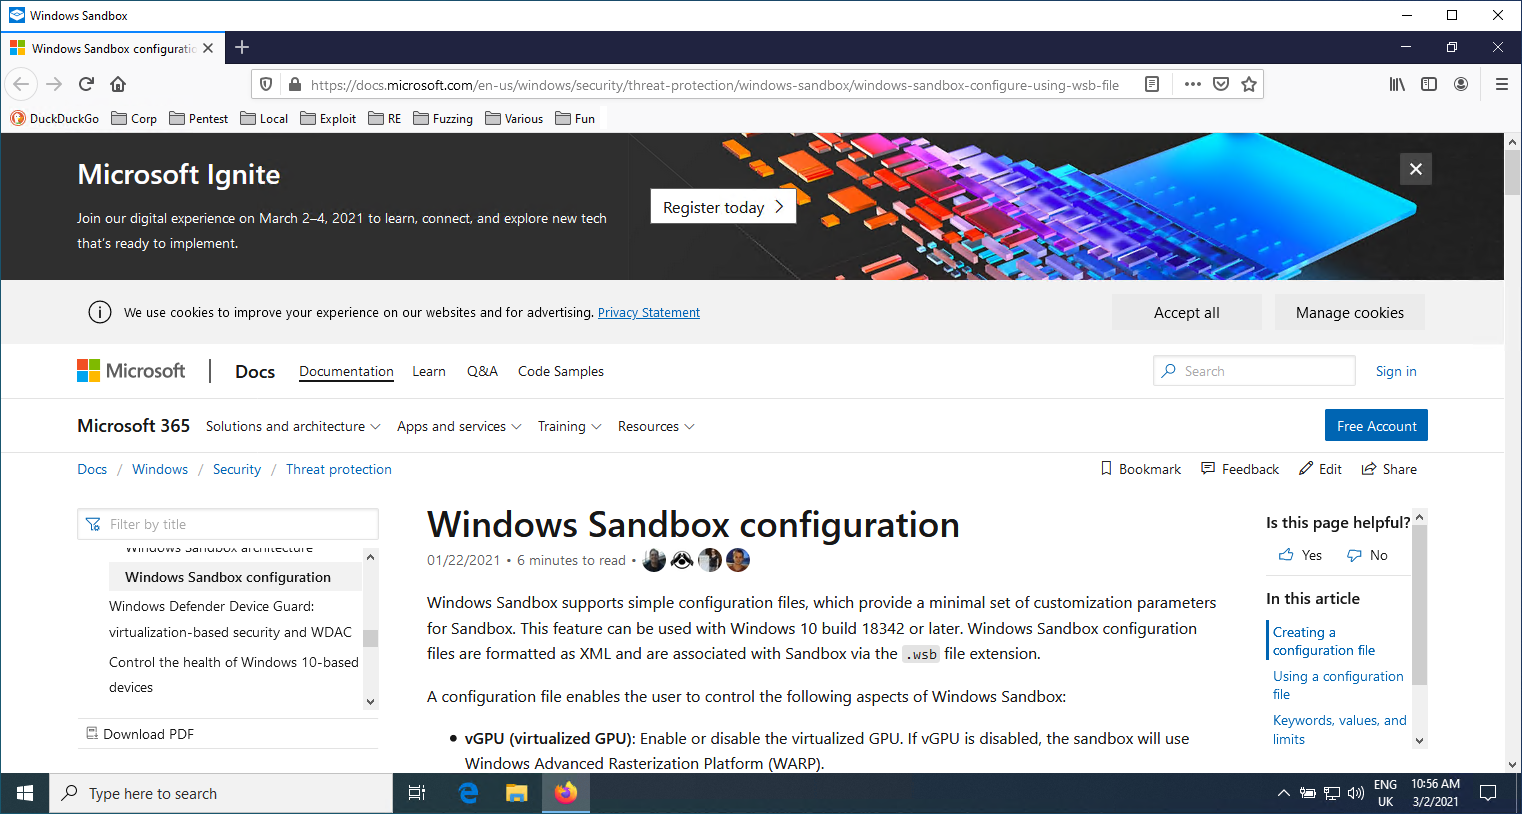 nccgroup/wubes
Qubes-Containerisierung unter Windows
 andreicscs/honeywire
Open-Source-Täuschungsplattform, die jede Linux-Maschine in eine hochsignalisierende Kanarienvogel-Falle verwandelt. Setzen Sie Tripwire-Sensoren auf…
 robcholz/vibebox
Ultraschnelles CLI auf Apple Silicon macOS für schnelle, sandboxierte Entwicklung und LLM-Agenten.
 beelzebub-labs/azazel
eBPF-betriebener stiller Beobachter für containerisierte Laufzeitumgebungen, entwickelt für Malware-Analyse-Sandboxes und Agentic AI-Überwachung.
 pwnfunction/sandbox
Führen Sie nicht vertrauenswürdigen KI-Code sicher und schnell aus
 owasp/kubelight
OWASP Kubernetes-Sicherheits- und Compliance-Tool [WIP]








