
 #1
Tools zur Überprüfung von System- und Anwendungskonfigurationen auf Sicherheitslücken und Konformität.
Kitploit empfohlen
 synacktiv/gpoparser
gpoParser ist ein Tool, das entwickelt wurde, um Konfigurationen zu extrahieren und zu analysieren, die über Gruppenrichtlinienobjekte (GPOs) in…
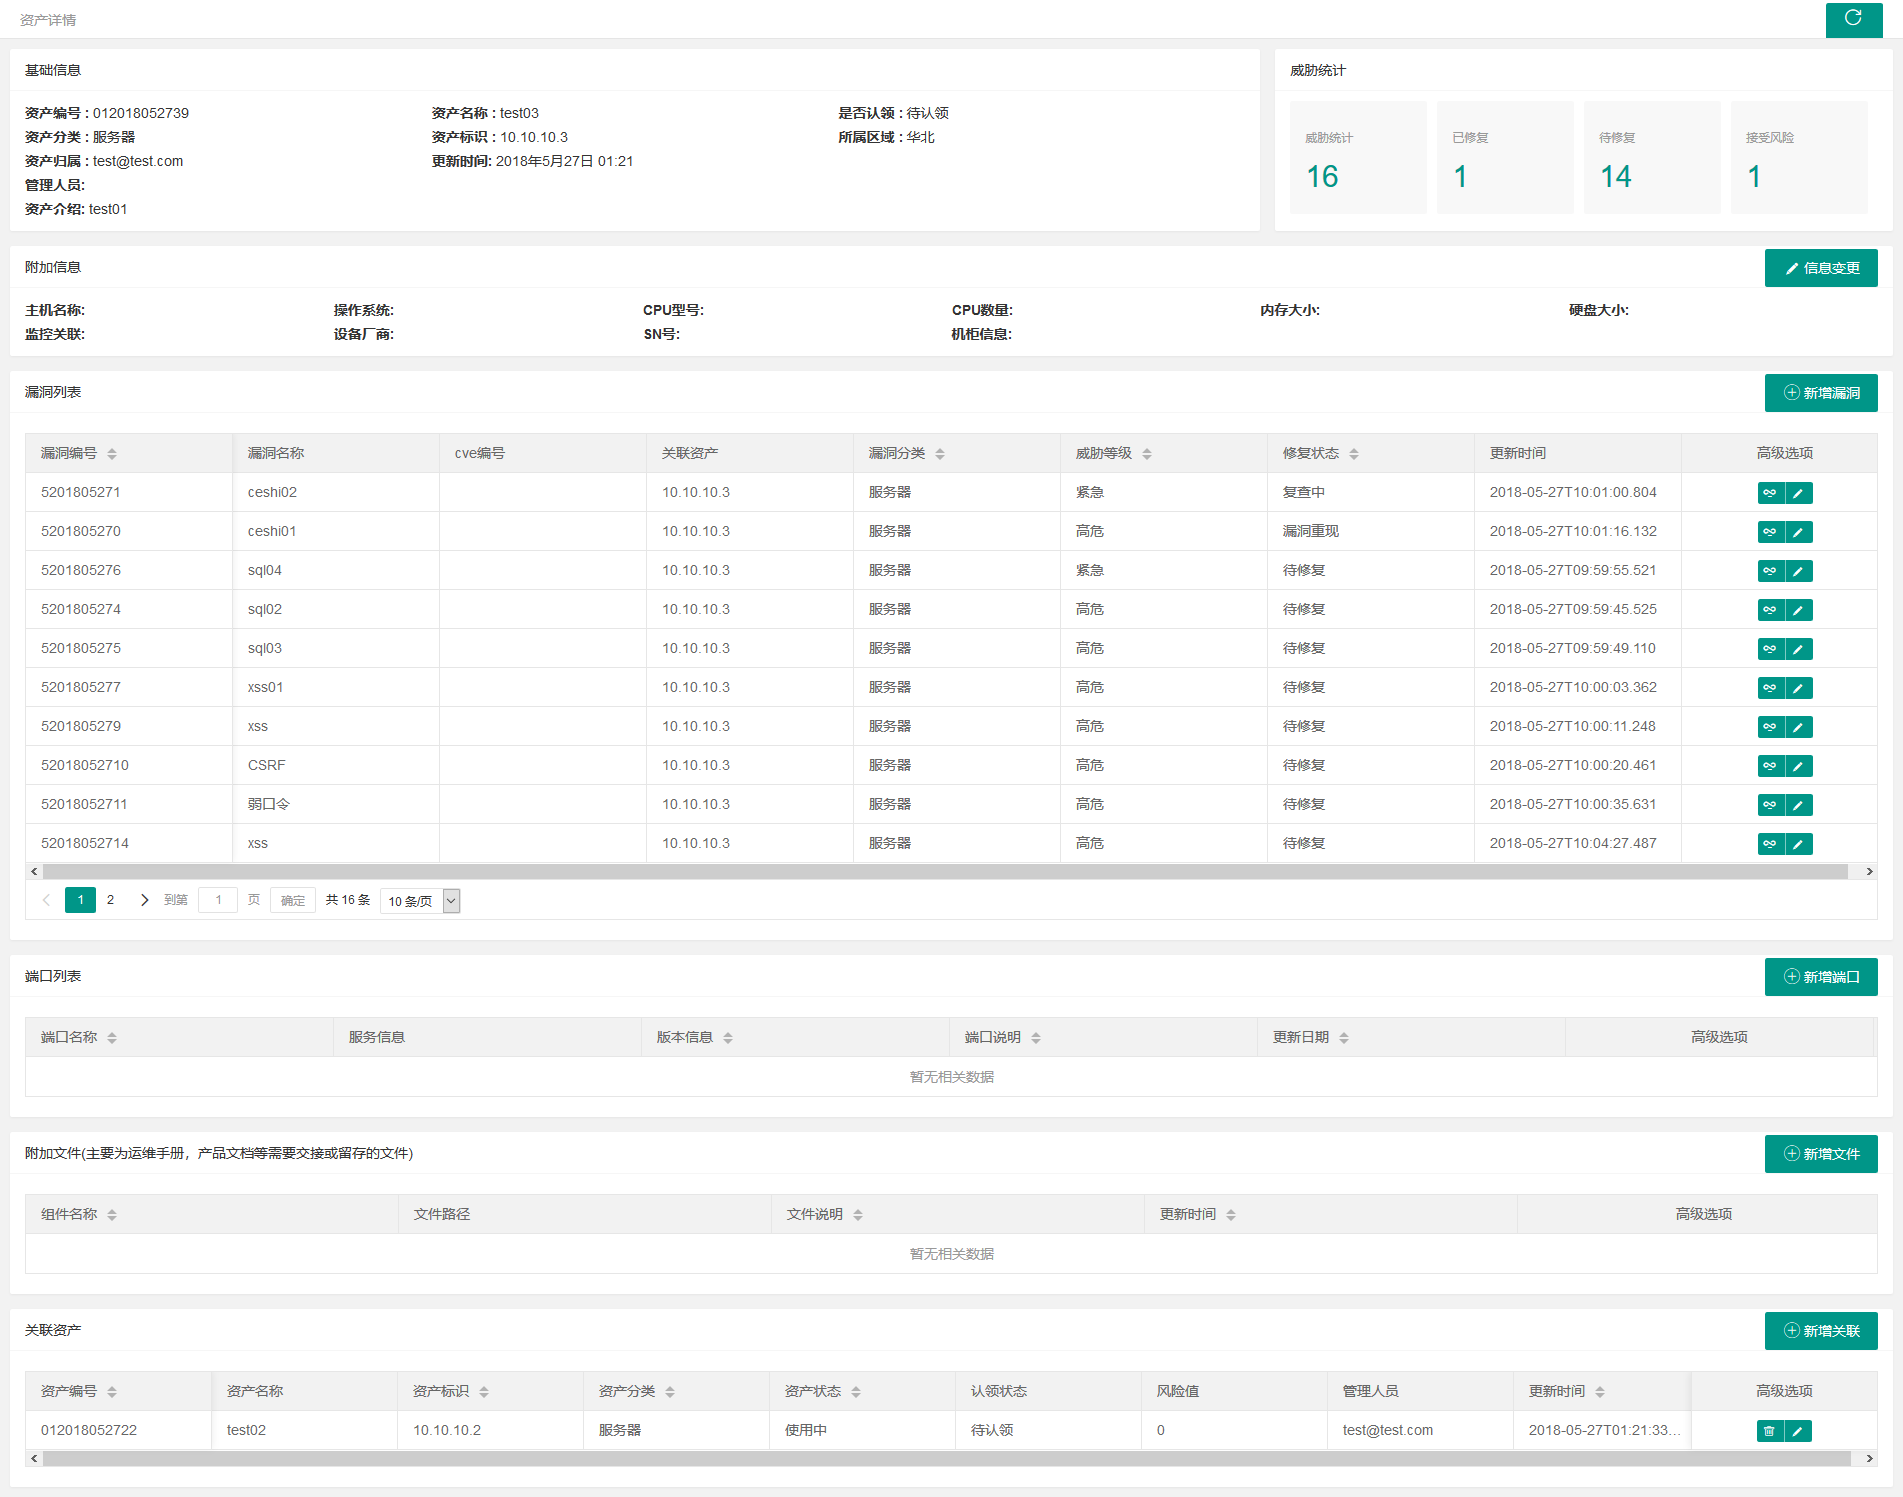 we1h0/securitymanageframwork
Security Manage Framwork ist eine Sicherheitsmanagement-Plattform für das Unternehmensintranet, die Module für Asset-Management,…
 l0ss/grouper2
Finden Sie Schwachstellen in AD Group Policy
 sektioneins/suhosin
SUHOSIN [수호신] für PHP 5.x – Die PHP-Sicherheitserweiterung.
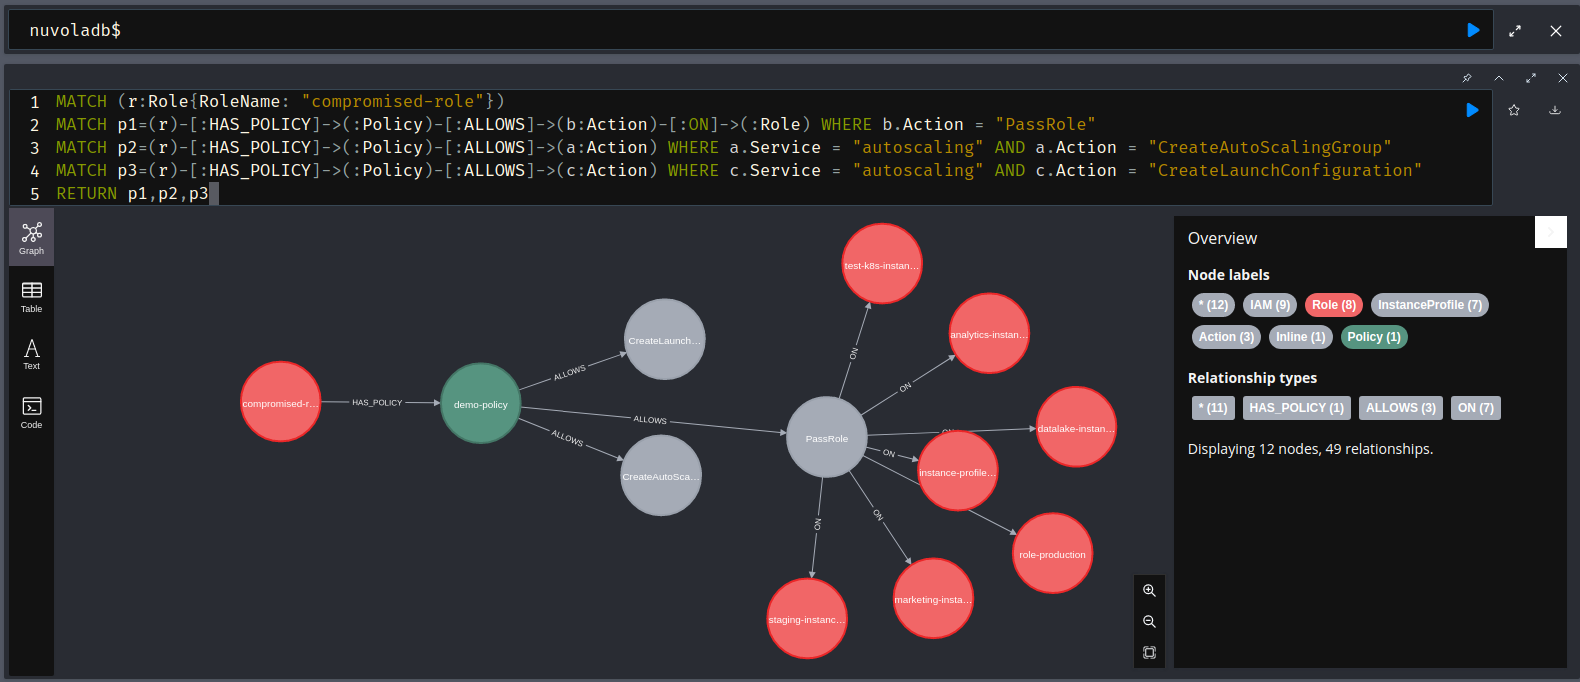 primait/nuvola
Graph-basiertes AWS-Sicherheitsanalyse-Tool, das Cloud-Konfigurationen extrahiert, Fehlkonfigurationen erkennt und Angriffspfade mithilfe eines…
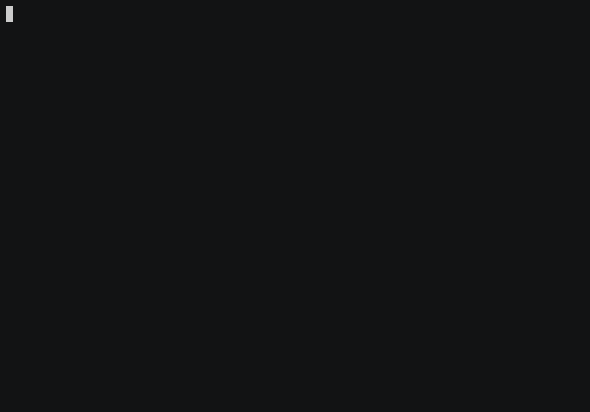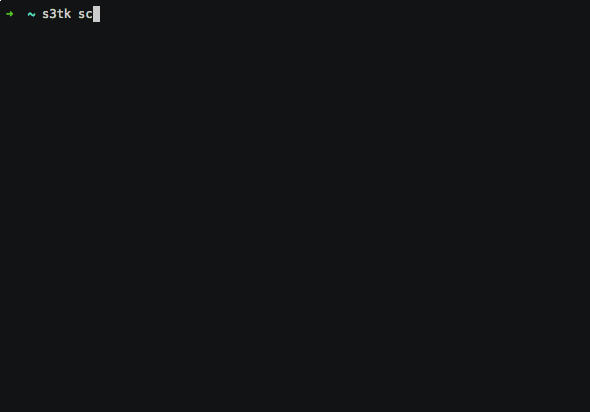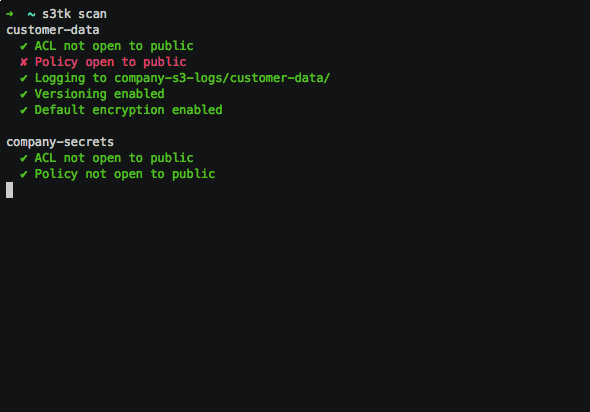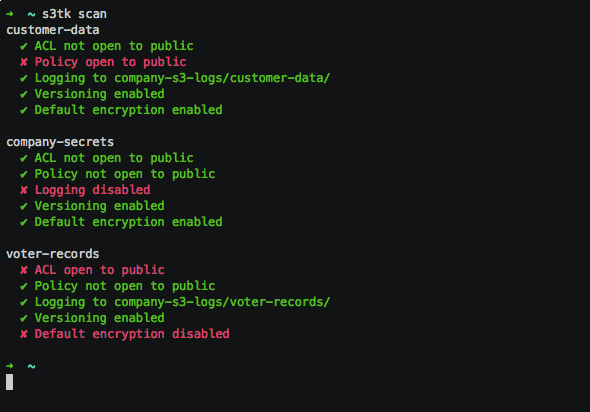 ankane/s3tk
Ein Sicherheitstoolkit für Amazon S3
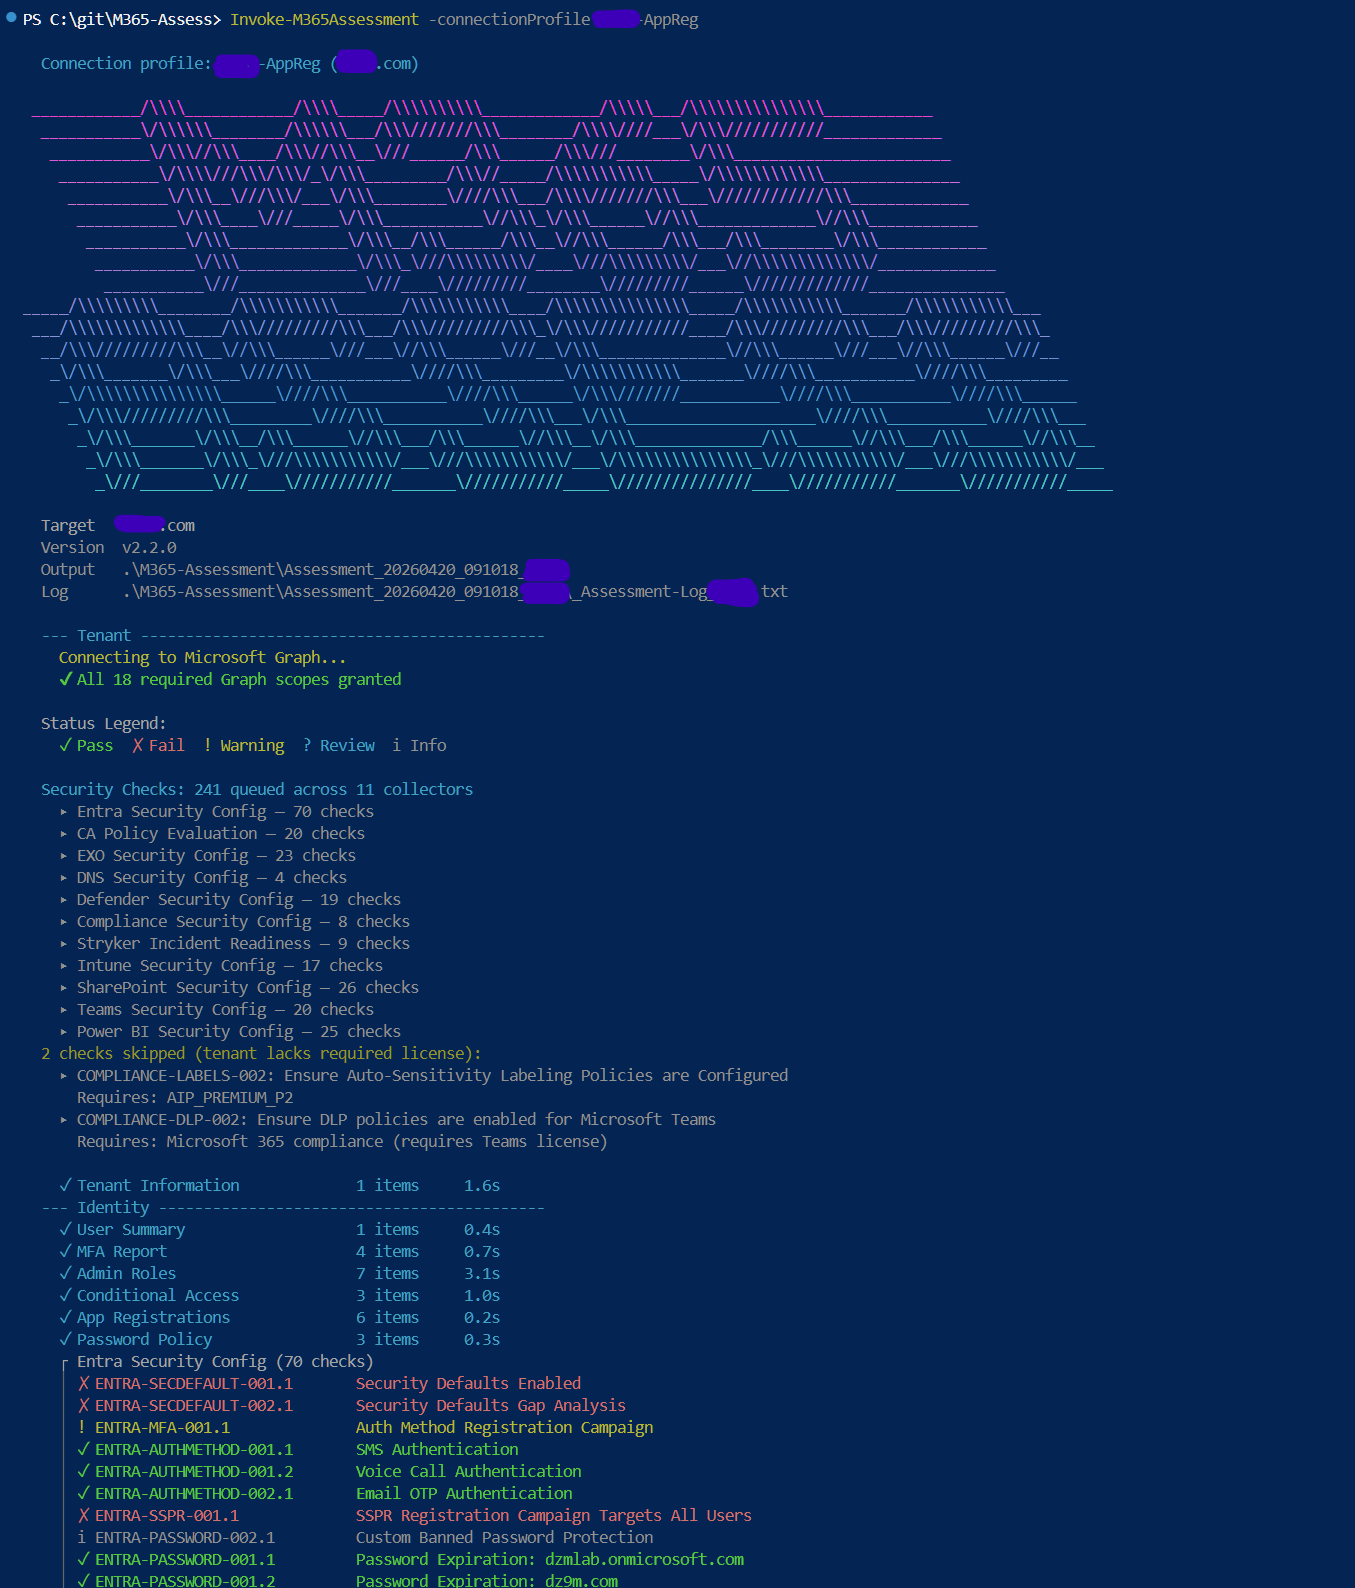 galvnyz/m365-assess
290+ automatisierte Prüfungen in 14 Compliance-Frameworks, interaktiver HTML-Bericht, keine Daten verlassen Ihren Rechner.
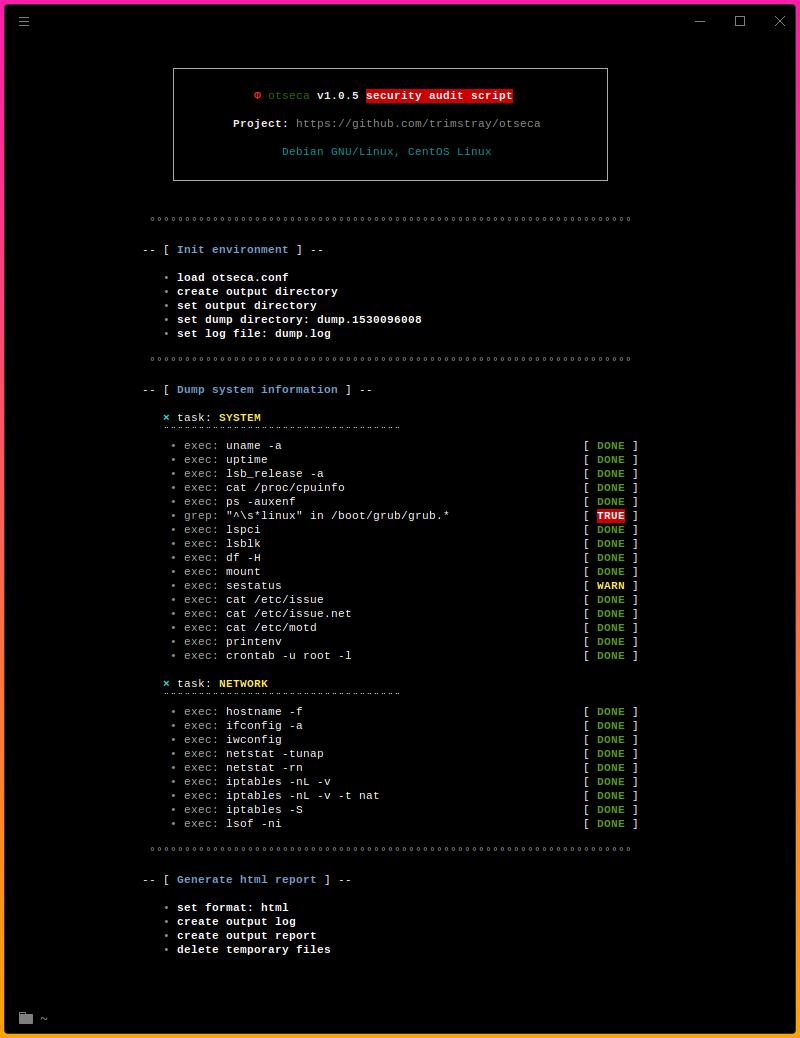 trimstray/otseca
Open-Source-Sicherheitsaudit-Tool zum Durchsuchen und Ausgeben von Systemkonfigurationen. Es ermöglicht Ihnen, Berichte in den Formaten HTML oder…
 riramar/hsecscan
Ein Sicherheitsscanner für HTTP-Antwortheader.
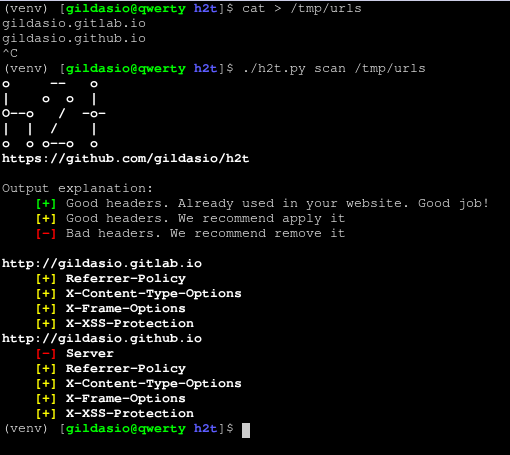 gildasio/h2t
h2t (HTTP Hardening Tool) scannt eine Website und schlägt zu implementierende Sicherheits-Header vor.
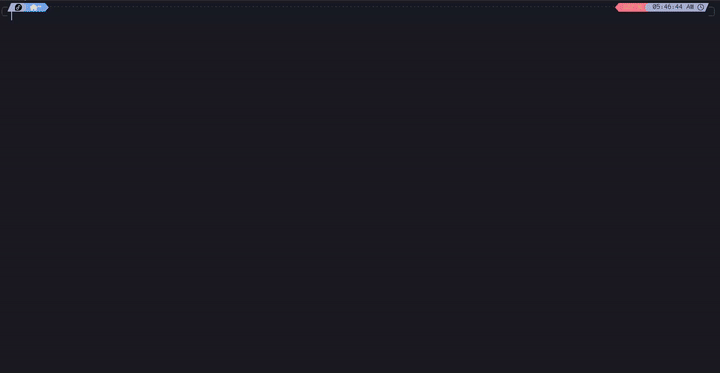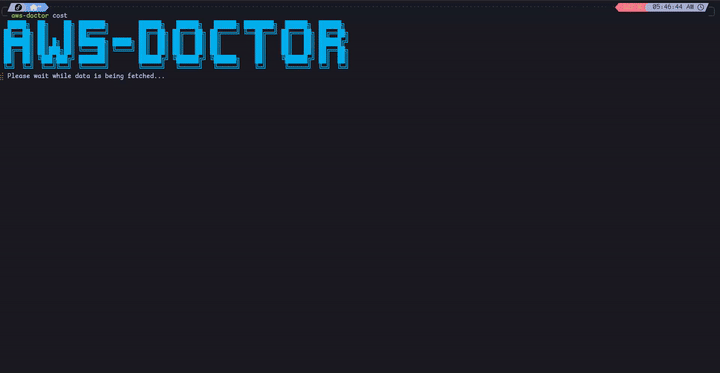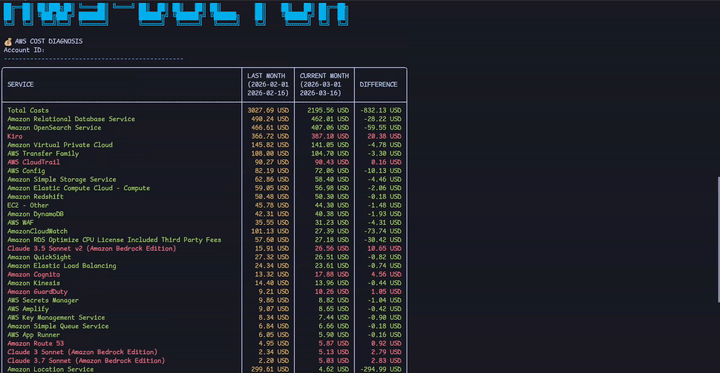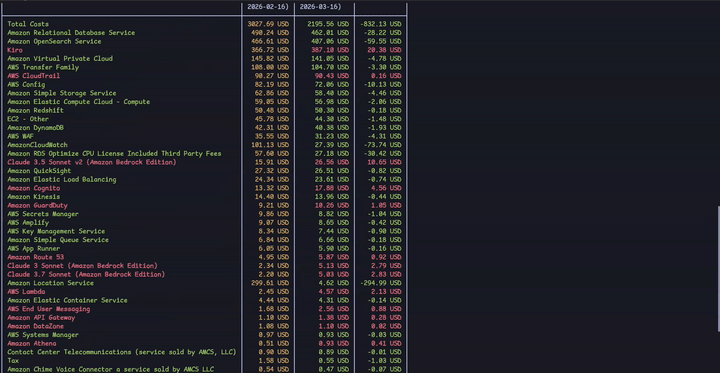 elc0mpa/aws-doctor
Leistungsstarke Open-Source-CLI zur Überprüfung von Sicherheit, Kosten und Best Practices in AWS. 🩺 ☁️
 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
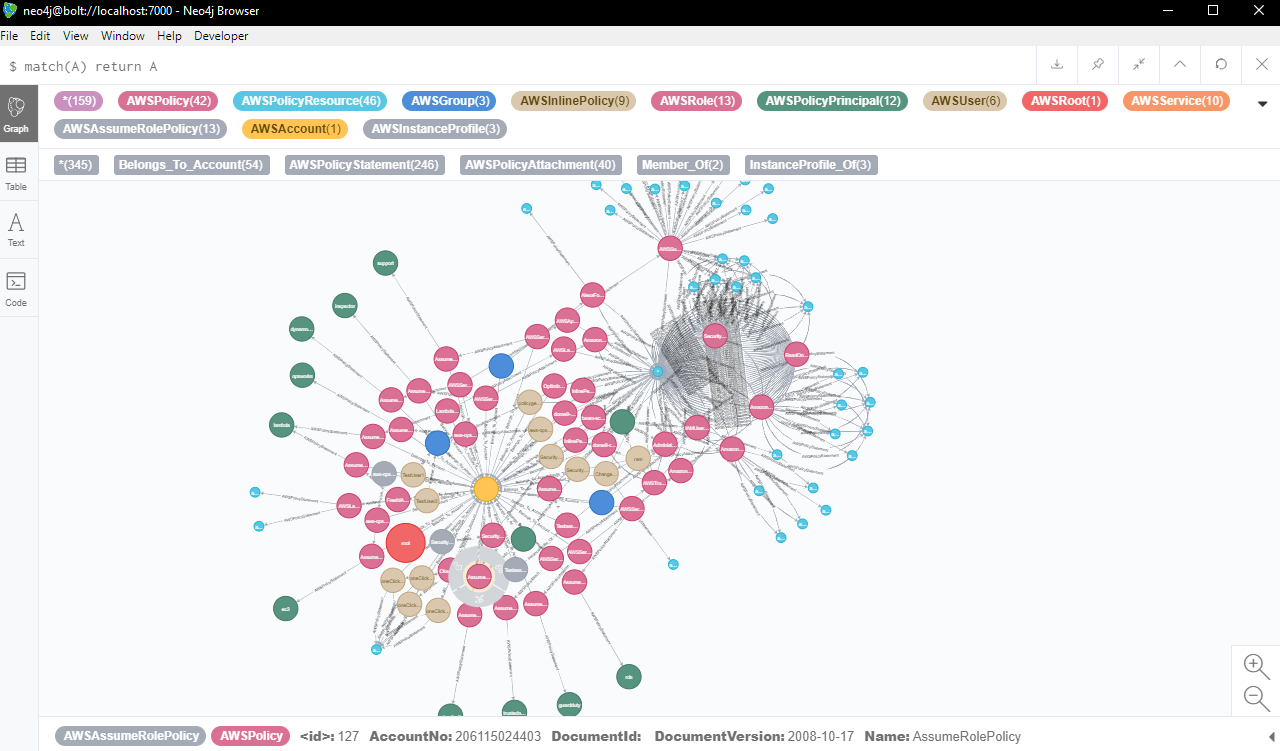 rams3sh/aaia
AWS Identity and Access Management Visualizer und Anomalie-Finder
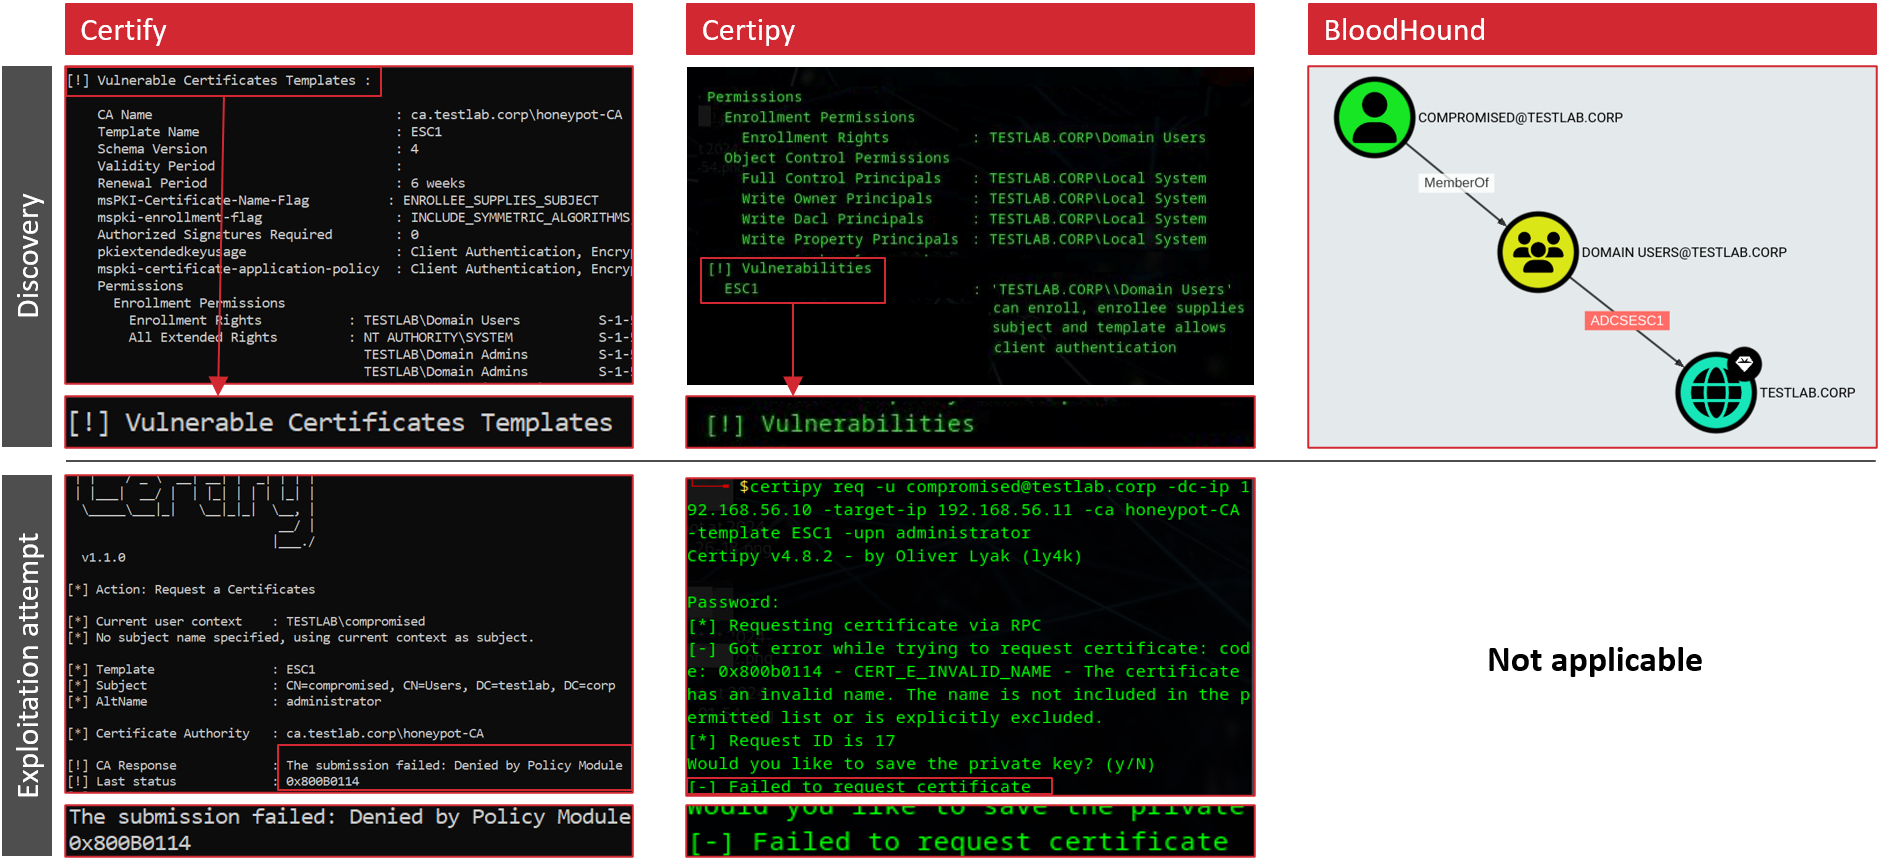 srlabs/certiception
Ein ADCS-Honeypot, um Angreifer in Ihrem internen Netzwerk zu fangen.
 nccgroup/cisco-snmp-enumeration
Automatisierte Cisco-SNMP-Enumeration, Brute-Force, Konfigurations-Download und Passwort-Cracking
 hubblestack/hubble
Hubble ist ein modulares, quelloffenes Sicherheits-Compliance-Framework. Das Projekt bietet bedarfsorientierte, profilbasierte Audits,…
 0x27/ciscorv320dump
CVE-2019-1652 /CVE-2019-1653 Exploits zum Auslesen von Cisco RV320 Konfigurationen & Debugging-Daten UND Remote Root Exploit!
 p0dalirius/sharehound
Ein Python-Tool, um die Zugriffsrechte von Netzwerkfreigaben einfach in BloodHound-OpenGraphs abzubilden.








