
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen
 themehackers/cve-2024-10914
CVE-2024-10914 ist eine kritische Befehlsinjektions-Schwachstelle, die mehrere veraltete D-Link Network Attached Storage (NAS) Geräte betrifft.
 sv3nbeast/cve-2020-5902_rce
Exploit für CVE-2020-5902, der Remote-Dateilesen und Remote-Codeausführung auf F5 BIG-IP-Geräten über Directory Traversal in der TMUI-Schnittstelle…
 w4fz5uck5/cve-2019-19781-citrixrce
Citrix Unberechtigter Remote Code Execution Angreifer - CVE-2019-19781
 redhuntlabs/confluentpwn
Atlassian Confluence unauthentifizierter ONGL-Injection Remote-Code-Ausführung-Scanner (CVE-2022-26134)
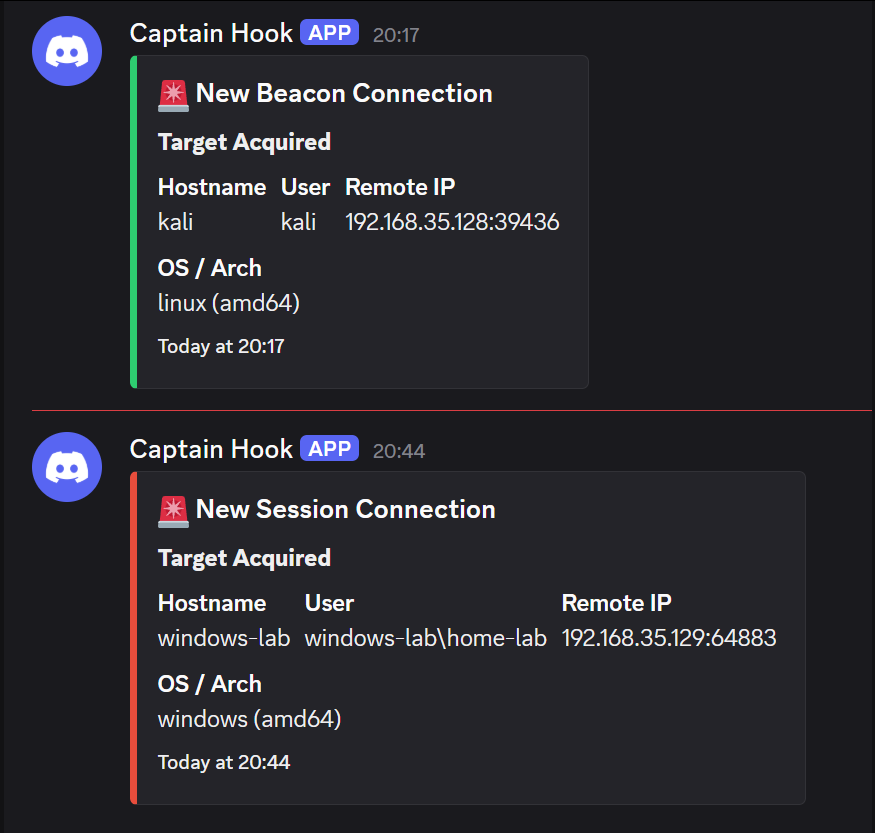 0x0trace/sliver-n8n-notifications
Echtzeit-Benachrichtigungssystem für Sliver C2 Implant-Callbacks, das n8n-Workflows integriert, um farbcodierte Warnungen mit detaillierten…
 zeropwn/pgadmin4-9.10-cve-2025-13780
Proof of Concept für CVE-2025-13780
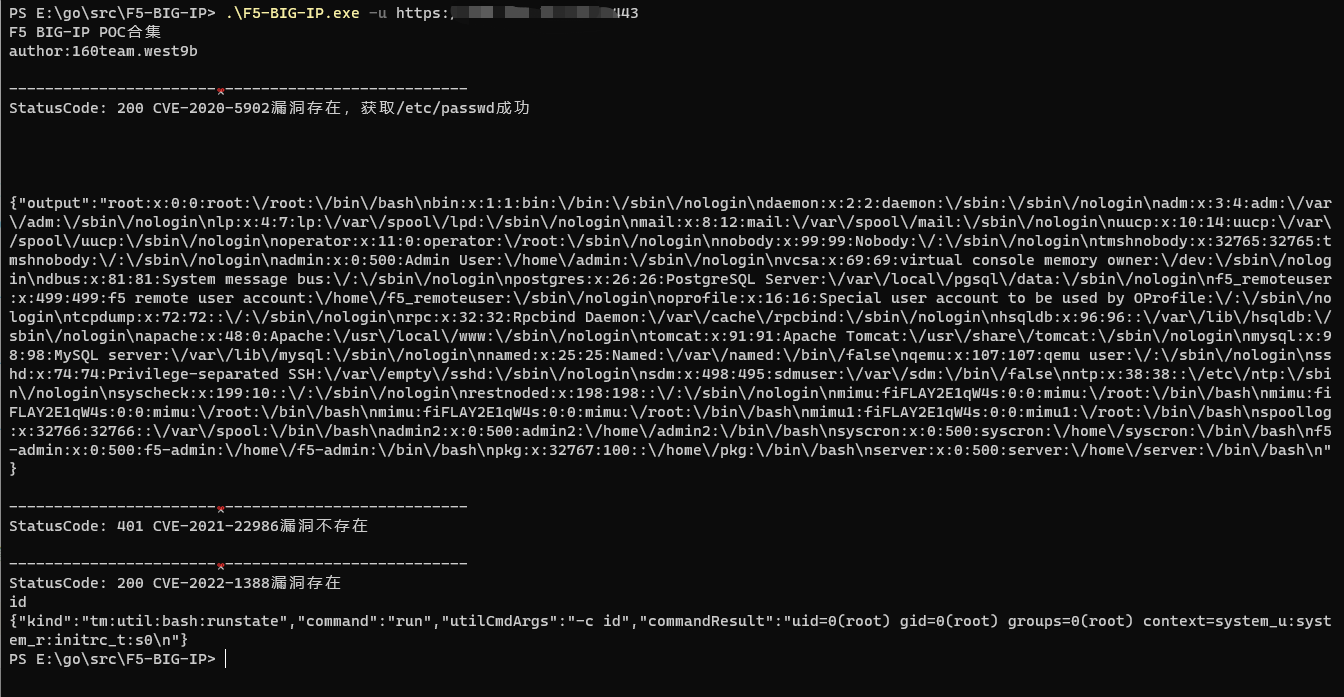 west9b/f5-big-ip-poc
CVE-2020-5902 CVE-2021-22986 CVE-2022-1388 POC-Sammlung
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, Doppel-Freigabe, Heap-Grooming, ROP, SKF-Fragmentierung, Windows-Exploit, Anti-Debug, Verschleierung, API-Hooking,…
 wsfengfan/cve-2020-14882
CVE-2020-14882 EXP Echo
 jacobsoo/malconfig
Dies ist Teil eines Moduls für das Framework, das ich ständig weiterentwickle. Derzeit werden hier nur Informationen über die C2 preisgegeben.
 attackercan/wp2shell-poc2
CVE-2026-63030
 p3ta00/react2shell-poc
CVE-2025-55182 React2Shell PoC – Kritische RCE in React Server Components / Next.js. CVSS 10.0. Fehlerbasierte Exfiltration, Reverse Shell,…
 hluwa/cobaltstrike_swing_xss2rce
Exploit für CVE-2022-39197, eine Cross-Site-Scripting-Schwachstelle in der Swing-GUI von Cobalt Strike, die Remote-Codeausführung auf Teamservern…
 petrusviet/cve-2023-38743
ManageEngine ADManager Befehlsinjektion
 zephrfish/exch-cve-2021-26855_priv
gepatcht, damit es funktioniert
 diemoeve/cve-2024-41570
Automatisierter Reverse-Shell-Exploit über WebSocket | Havoc-C2-SSRF mit RCE
 jorgeorchilles/presentations
Folien und Materialien für Konferenzpräsentationen
 qurtidev/wsus-cve-2025-59287-rce
Exploit-Skript geschrieben in C# um das Erlangen einer Reverse Shell auf Zielen mit Windows Server Update Service (WSUS) CVE-2025-59287 zu…








