
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen

 roostercoopllc/flipper-mcp
KI-gestützter MCP-Server für Flipper Zero. Steuere SubGHz, NFC, RFID, IR, BLE, GPIO und mehr über WiFi mit Claude oder einem beliebigen MCP-Client.
 oyesanyf/oshoosiclaw
Autonomer Rust-Endpunkt-Sicherheitsagent, der einen Ring-0-Windows-Treiber und Linux-eBPF-Blockierung vor der Ausführung, YARA-Erkennung,…
 iss4cf0ng/openshell
Leichtgewichtiger Go-basierter Reverse-Shell-Verwaltungsserver mit einer Weboberfläche für interaktive Shell-Sitzungen, Sitzungsverwaltung und…
 st3rven/fronthunter
FrontHunter ist ein Werkzeug zum Testen großer Domainlisten, um Kandidaten für Domain Fronting zu identifizieren.
 r00k5a58/pyc2
Einfacher c2, in Python geschrieben, um Sicherheitskonzepte zu demonstrieren
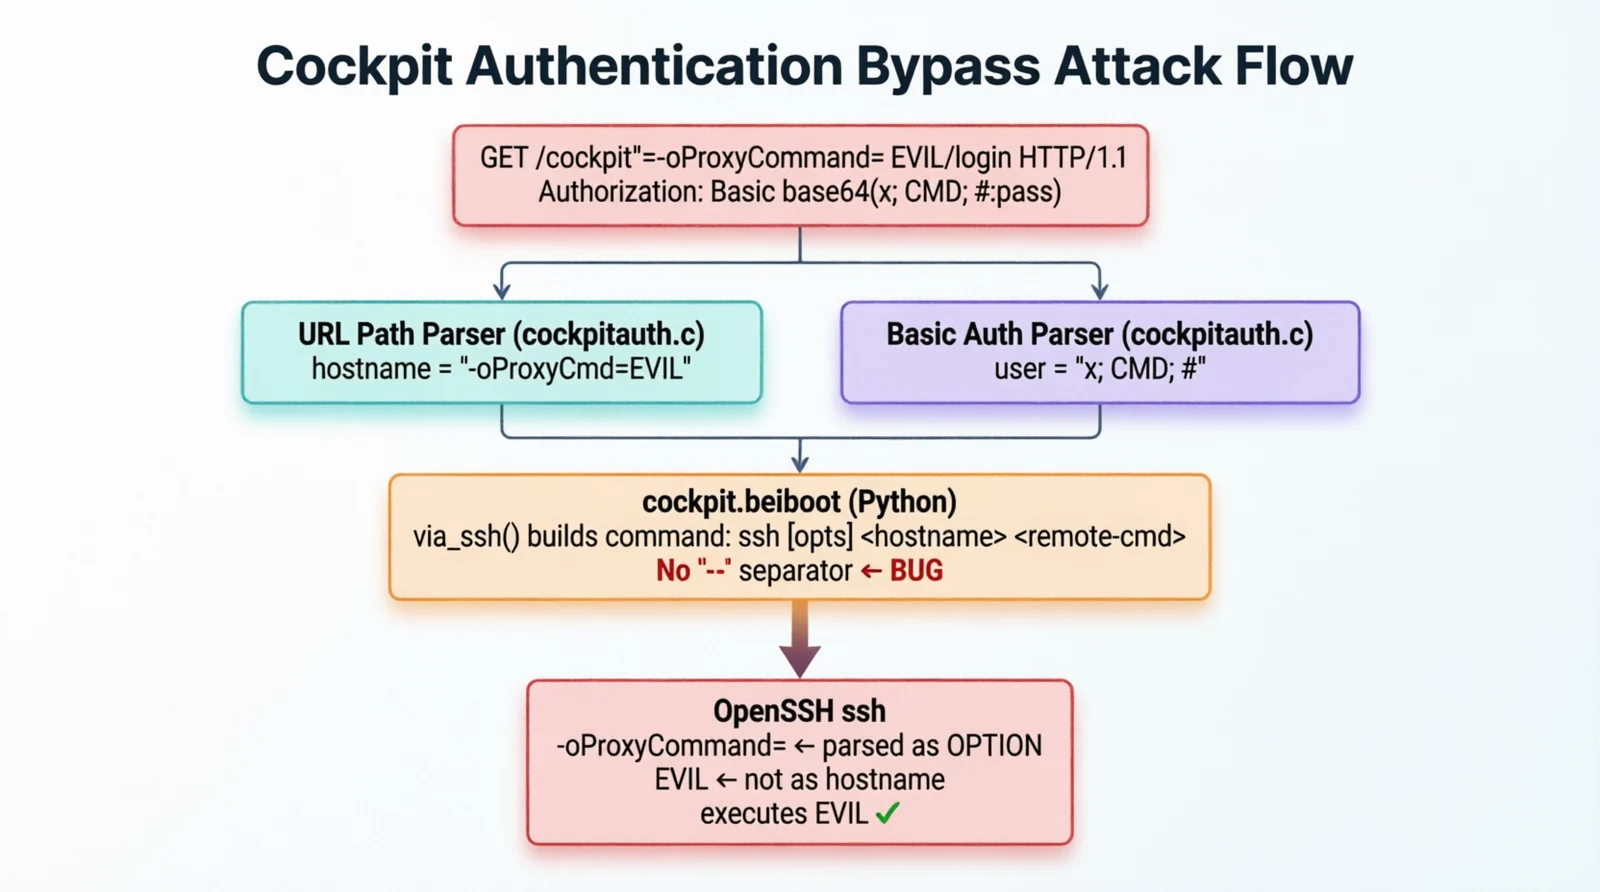 cyberheartmi9/cve-2026-4631-cockpit-rce
Cockpit: Nicht authentifizierte Remote-Codeausführung durch SSH-Befehlszeilen-Argumentinjektion
 tas9er/cve-2021-22986
Code von: Tas9er / F5 BIG-IP-Schwachstelle für Remote-Befehlsausführung
 rabbitsafe/cve-2021-36260
CVE-2021-36260
 henry4e36/cve-2022-30525
Zyxel-Firewall-Schwachstelle für Remote-Befehlsinjektion (CVE-2022-30525)
 padsalatushal/cve-2011-2523
Python-Exploit für vsftpd 2.3.4 - Backdoor-Befehlsausführung
 tc4dy/cve-2026-15409-15410-framework
Multi-Exploit-Framework für SonicWall SMA1000, das SSRF (CVE-2026-15409) mit Erlang RCE und Root-Privilegieneskalation (CVE-2026-15410) verknüpft.…
 tc4dy/cve-2026-41940-poc-exploit
PoC-Exploit für CVE-2026-41940, das cPanel/WHM-Authentifizierungs-Bypass über CRLF-Injection angreift. Unterstützt Session-Hijacking, RCE, Reverse…
 moch3n/cve-2022-22947-spring-cloud-gateway-spelrce
Spring Cloud Gateway RCE-Schwachstellen-PoC, der auf der Befehlsausführung basiert und eine Reverse-Shell-Funktion hinzufügt.
 user696/mrrat
:mouse: Dies ist ein plattformübergreifender Remote-Access-Trojaner (RAT) für Python 2.x
 aminetitrofine/cve-2022-30190
Follina (CVE-2022-30190) ist eine kürzlich entdeckte Zero-Day-Schwachstelle in Microsoft Office. Es handelt sich um eine Schwachstelle mit hohem…
 horizon3ai/cve-2024-8190
Proof-of-Concept-Exploit für CVE-2024-8190, eine authentifizierte Command-Injection-Schwachstelle in der Ivanti Cloud Service Appliance, die die…
 leviticus-triage/chromsploit-framework
Erweitertes KI-gestütztes Exploitation-Framework | CVE-2025-4664 & CVE-2025-2783 & CVE-2025-2857 & CVE-2025-30397 |
 arlyone/apache-struts-0day-exploit
Kritische Schwachstelle für Remote-Codeausführung (CVE-2018-11776) in Apache Struts gefunden.








