
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen
 d4rk007/sak1to-shell
Multithreaded, Multi-Betriebssystem/Plattform (Linux/Windows) C2-Server und Windows Reverse-TCP-Shell-Client, beide in C geschrieben.
 jconwell/secret_handshake
Ein Prototyp eines Malware-C2-Kanals, der x509-Zertifikate über mTLS verwendet.
 jxroot/zeropulse
🔒 Moderne C2-Plattform mit Cloudflare-Tunnel-Integration | WinRM- und SSH-Fernverwaltung | Echtzeit-Terminal & Remote-Desktop | Entwickelt mit…
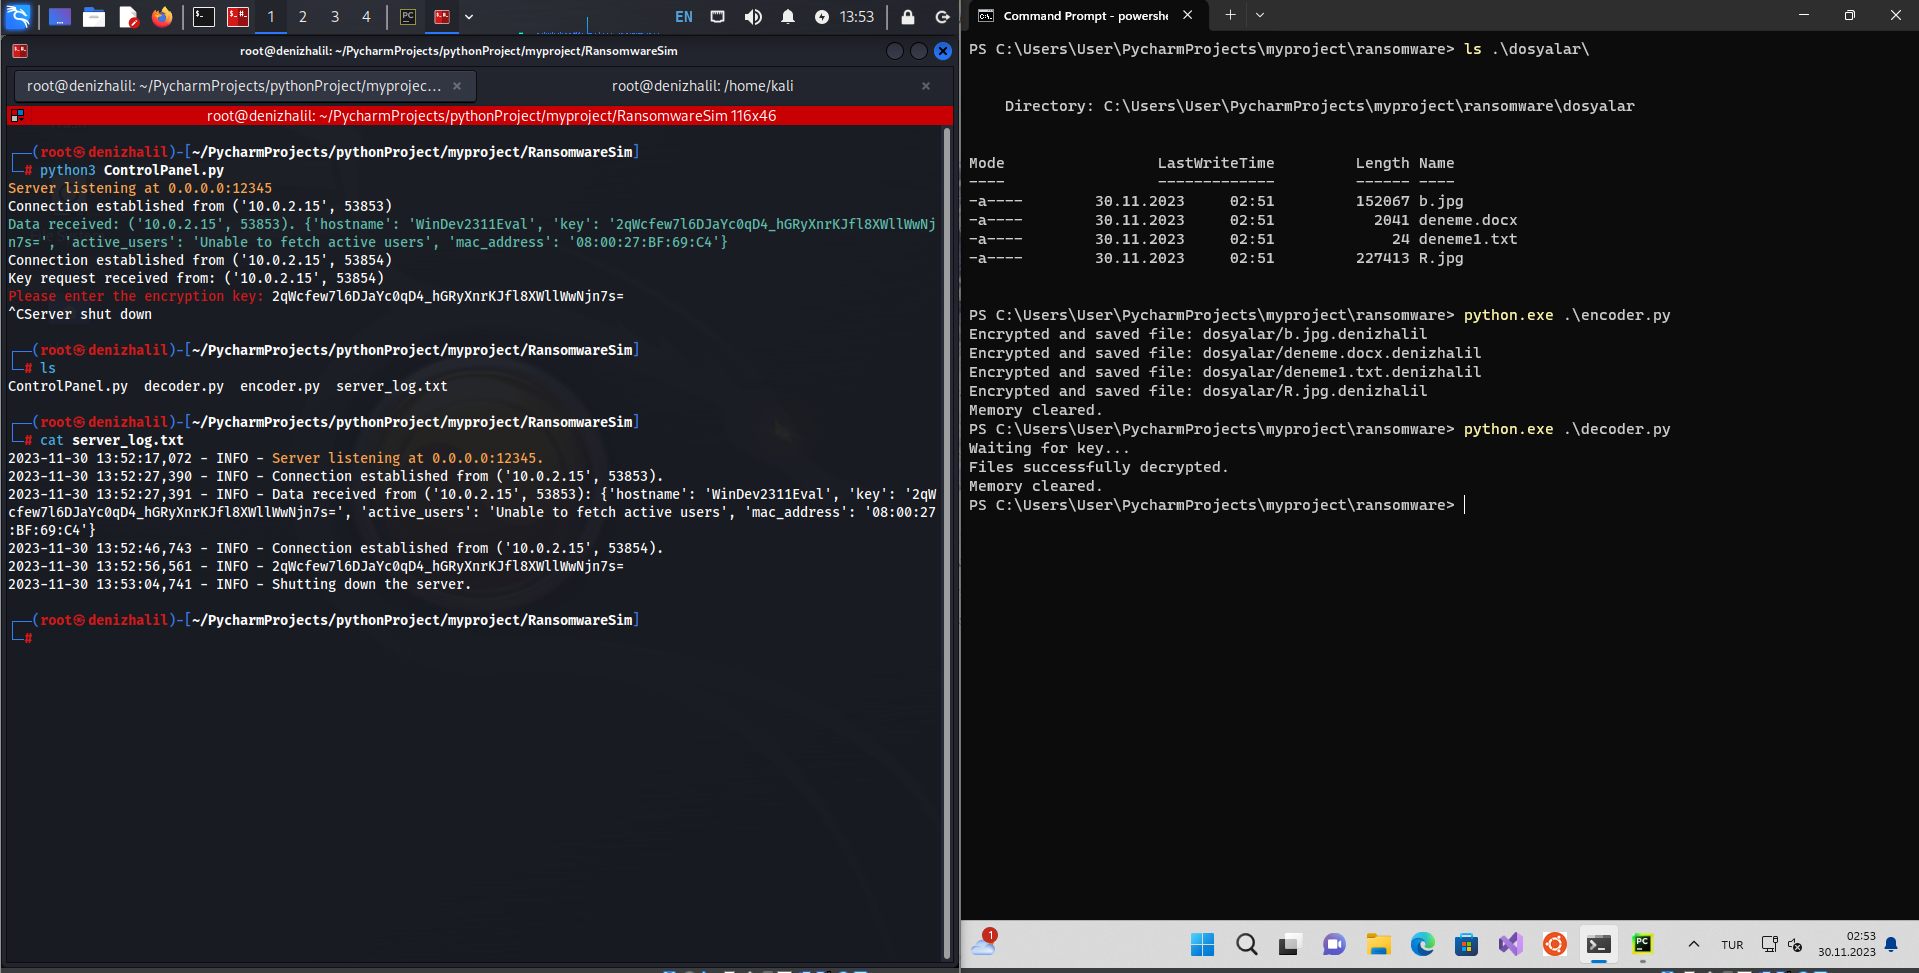 halildeniz/ransomwaresim
Pädagogischer Ransomware-Simulator, der Dateiverschlüsselung, C2-Kommunikation und Entschlüsselung für Cybersicherheitstraining und Malware-Analyse…
 xnianq/cve-2021-21985_exp
cve-2021-21985 Exploit
 klezvirus/rpcproxyinvoke
Einfache POC-Bibliothek zur Ausführung beliebiger Aufrufe, die über NdrServerCall2 oder ähnliche Funktionen weitergeleitet werden.
 project-prismatica/prismatica
Responsives Command-and-Control-System
 ariary/queensono
Golang-Binärdatei zur Datenexfiltration mit ICMP-Protokoll (+ ICMP-Bindshell, HTTP über ICMP-Tunneling, ...)
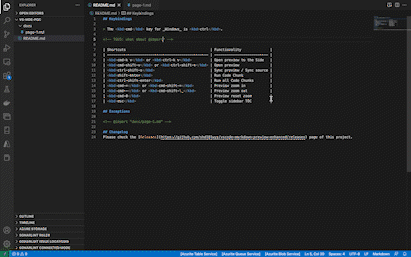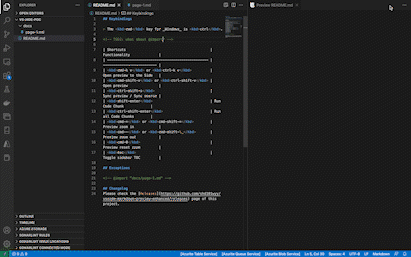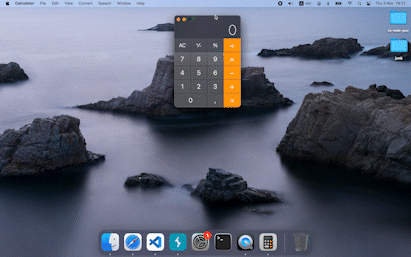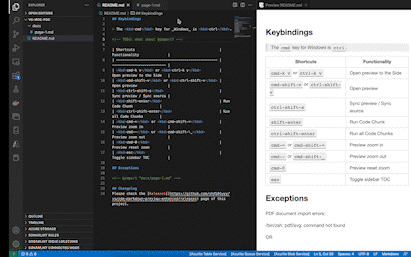 yuriisanin/cve-2022-45025
[PoC] Befehlsinjektion durch PDF-Import in Markdown Preview Enhanced (VSCode, Atom)
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Dateiloses x64-Assembly-C2-Framework mit Dual-Channel-ICMP/DNS-Protokoll-Pivoting, direkter Syscall-Ausführung und ptrace-basierter Prozessinjektion…
 rwhitcroft/dnschan
Ein Remote-Access-Trojaner über DNS
 xiaolichan/redcaddy
C2-Redirector auf Basis von caddy
 sfewer-r7/cve-2023-27532
Exploit für CVE-2023-27532 gegen Veeam Backup & Replication
 antonlovesdnb/ttprunner
TTPs mit KI ausführen!
 codextf2/openmalleablec2
Open-Source-Implementierung von Cobalt Strikes Malleable C2
 machine1337/pyfud
PLATTFORMÜBERGREIFENDER TROJANER FÜR FERNZUGRIFF (RAT)
 n00py/hwacha
Bereitstellen von Payloads auf *Nix-Systemen in großer Menge
 govindasamyarun/c2-cloud
Die C2 Cloud ist ein robustes webbasiertes C2-Framework, das das Leben von Penetrationstestern vereinfachen soll. Es ermöglicht einfachen Zugriff auf…








