
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 gonaumov/cve-2025-55182-checker
Ein tragbares Bash-Skript zum Erkennen anfälliger Versionen von React Server DOM und Next.js-Paketen, die von [CVE-2025-55182] betroffen sind
 trerb/ai-ide-config-guard
Scannen Sie ein Repository auf AI-IDE-Konfigurationsdateien, die RCE via Claude Code hooks, Cursor rules, MCP auto-registration auslösen können.…
 jaytarr-geo/nextjs-lodash-cve-2025-13465-repro
Reproduktionsumgebung für CVE-2025-13465, demonstriert eine Schwachstelle in Next.js-Anwendungen, die Lodash verwenden. Bietet eine minimale…
 changgun-lee/next.js-rsc-rce-scanner-cve-2025-66478
CLI-Scanner, der erkennt, ob eine Zielwebsite eine verwundbare Next.js-Version ausführt, die von CVE-2025-66478 RCE in React Server Components…
 ankitpandey383/roundcube-cve-2025-49113-lab
Praktisches Exploitation-Labor für Roundcube Webmail CVE-2025-49113 (authentifizierte PHP-Objektdeserialisierung → RCE) zum Lesen von /secret.txt.
 sudo-wp/sudowp-crowdsignal-forms
Ein sicherheitsgehärteter Fork von Crowdsignal Forms. Behebt CVE-2025-69015 (Broken Access Control), modernisiert für PHP 8.2+ und erzwingt strenge…
 premdanav/react2shelldemo
Dieses Repository enthält die Skripte, die Sie ausführen können, um die (CVE-2025-55182) zusammen mit dem next.js-Server zu simulieren.
 tnot123/cve-2017-9822
Detaillierte technische Analyse und Proof-of-Concept für CVE-2017-9822, eine unsichere Deserialisierungsschwachstelle in DotNetNuke, die zu…
 ubaydev/cve-2026-11551-poc
Proof-of-Concept-Exploit für CVE-2026-11551, eine nicht authentifizierte Privilegieneskalations-Sicherheitslücke im Branda White Label Plugin für…
 degenwithheart/react2shell-vulnerability-verification-script
# Eigenständiges Python-Skript zur Überprüfung, ob ein Projekt von CVE-2025-55182 (React2Shell) betroffen ist. Prüft package.json-Abhängigkeiten und…
 lukasz-rybak/cve-2026-23498
CVE-2026-23498 - Shopware weist eine unzureichende Kontrolle über die Generierung von Code in Twig-gerenderten Ansichten auf.
 ragatzino/test-cve-2016-1000027
Validierung der Exploitierbarkeit einer CVE
 nunpa/cve-2025-64459
Prüfe, ob eine anfällige python-django-Version für den CVE-2025-64459-Bug vorliegt
 lycis/cawdog
CAWODOG ist ein Proof-of-Concept-Projekt, das zeigt, wie Python-basierte KI-Modelle geschützt werden können, die auf Offline-Industriemaschinen…
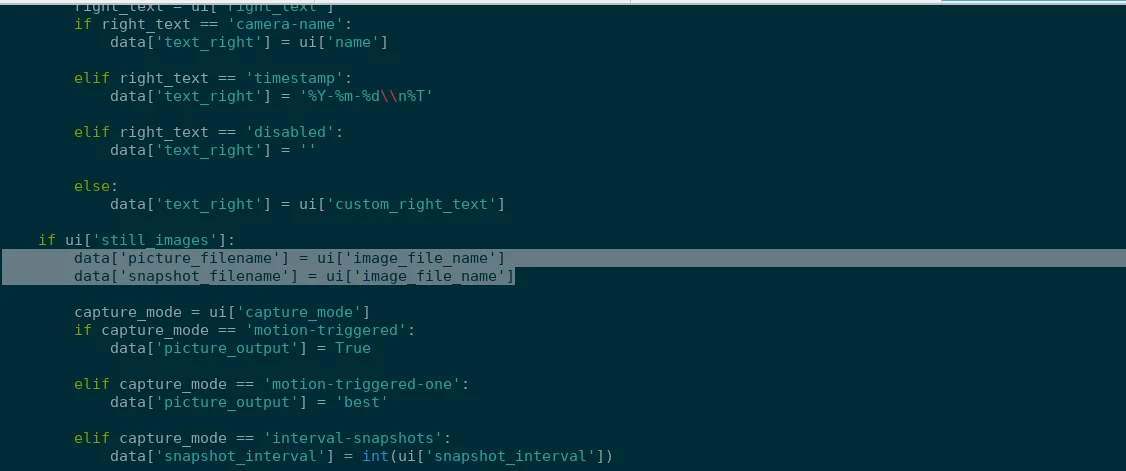 prabhatverma47/cve-2025-60787
Proof-of-Concept für CVE-2025-60787, das Remote-Code-Ausführung in MotionEye <= 0.43.1b4 über eine Umgehung der clientseitigen Validierung und…
 syfi/cve-2023-46818
Metasploit-Module
 d0n601/cve-2025-6220
Ultimate Addons für Contact Form 7 <= 3.5.12 - Authentifiziert (Administrator+) Beliebiger Datei-Upload über 'save_options'
 shakilkhatri/scanner-for-cve-2025-55182-vulnerability
CVE-2025-55182 Detector. Finden Sie heraus, welche Ihrer GitHub-Repositorys der kritischen React/Next.js-RCE-Sicherheitslücke ausgesetzt sind, und…








