#1
 darrocarocatest-sys/pv2-victim
authz-Forschung - Abdeckung des Fixes für CVE-2026-3306
 jsecx88/cve-2025-29009-poc
Medical Prescription Attachment Plugin for WooCommerce <= 1.2.3 - Unauthenticated Arbitrary File Upload
 rvermeulen/codeql-cve-2022-35737
Eine CodeQL-Abfrage zum Auffinden von CVE-2022-35737
 oguri-souhei/cve-2025-55182
CVE-2025-55182 の検証用
 jithinodattu/cve-2007-4559-lab
Eigenständiges Docker-Labor, das CVE-2007-4559 (TarSlip) Directory-Traversal über das Python-tarfile-Modul demonstriert. Enthält anfällige und…
 mooseloveti/vitepos-cve-report
Offenlegung für CVE-2025-13156
 aecelen/ktor-xxe-poc
PoC für CVE-2023-45612
 thegenetic/cve-2026-2964-lab
# Bildungslabor zur Demonstration von CVE-2026-2964, einer Prototype-Pollution-Schwachstelle in web-audio-recorder-js, die zu RCE führt. Enthält…
 vladjrfhfg/react-site-cve-2025-55182
Absichtlich verwundbare Next.js-Unternehmens-Landingpage, die CVE-2025-55182 demonstriert, eine JSON-Injection, die zu RCE/SSRF durch unsichere…
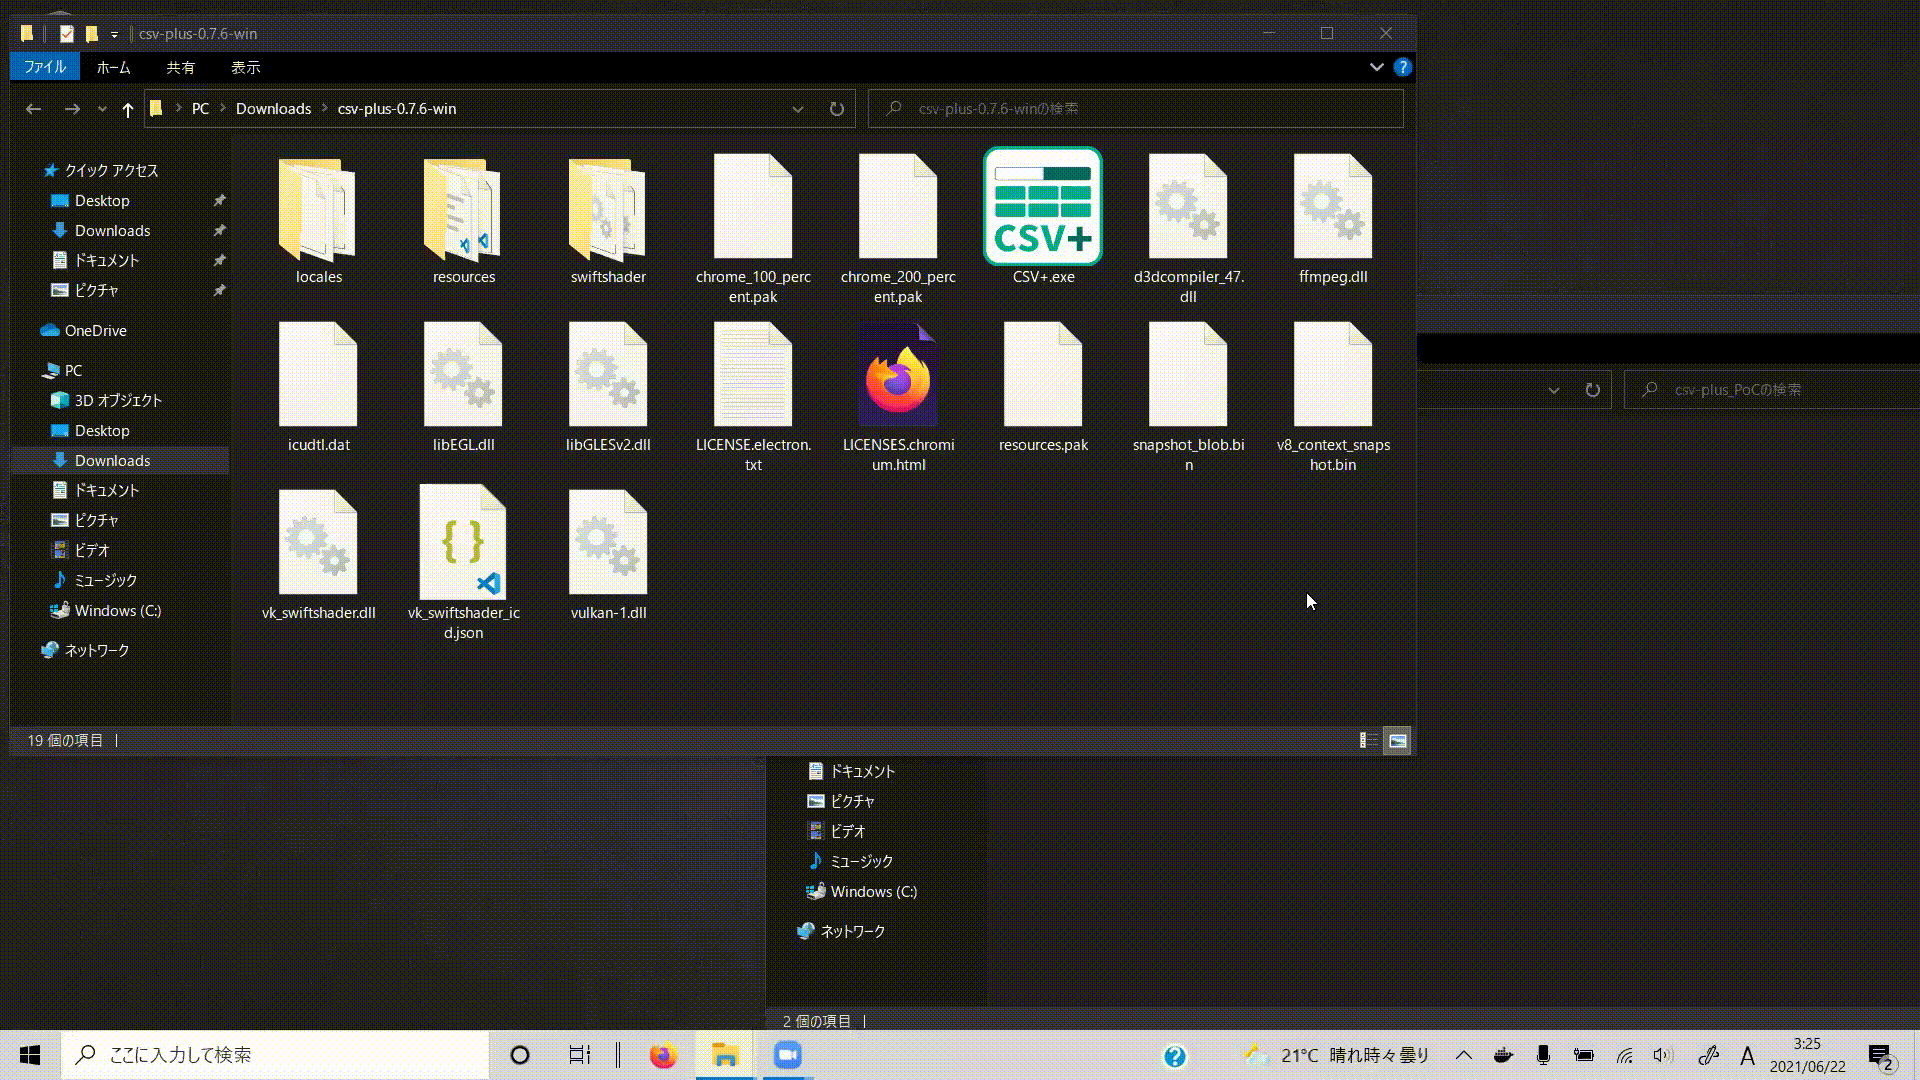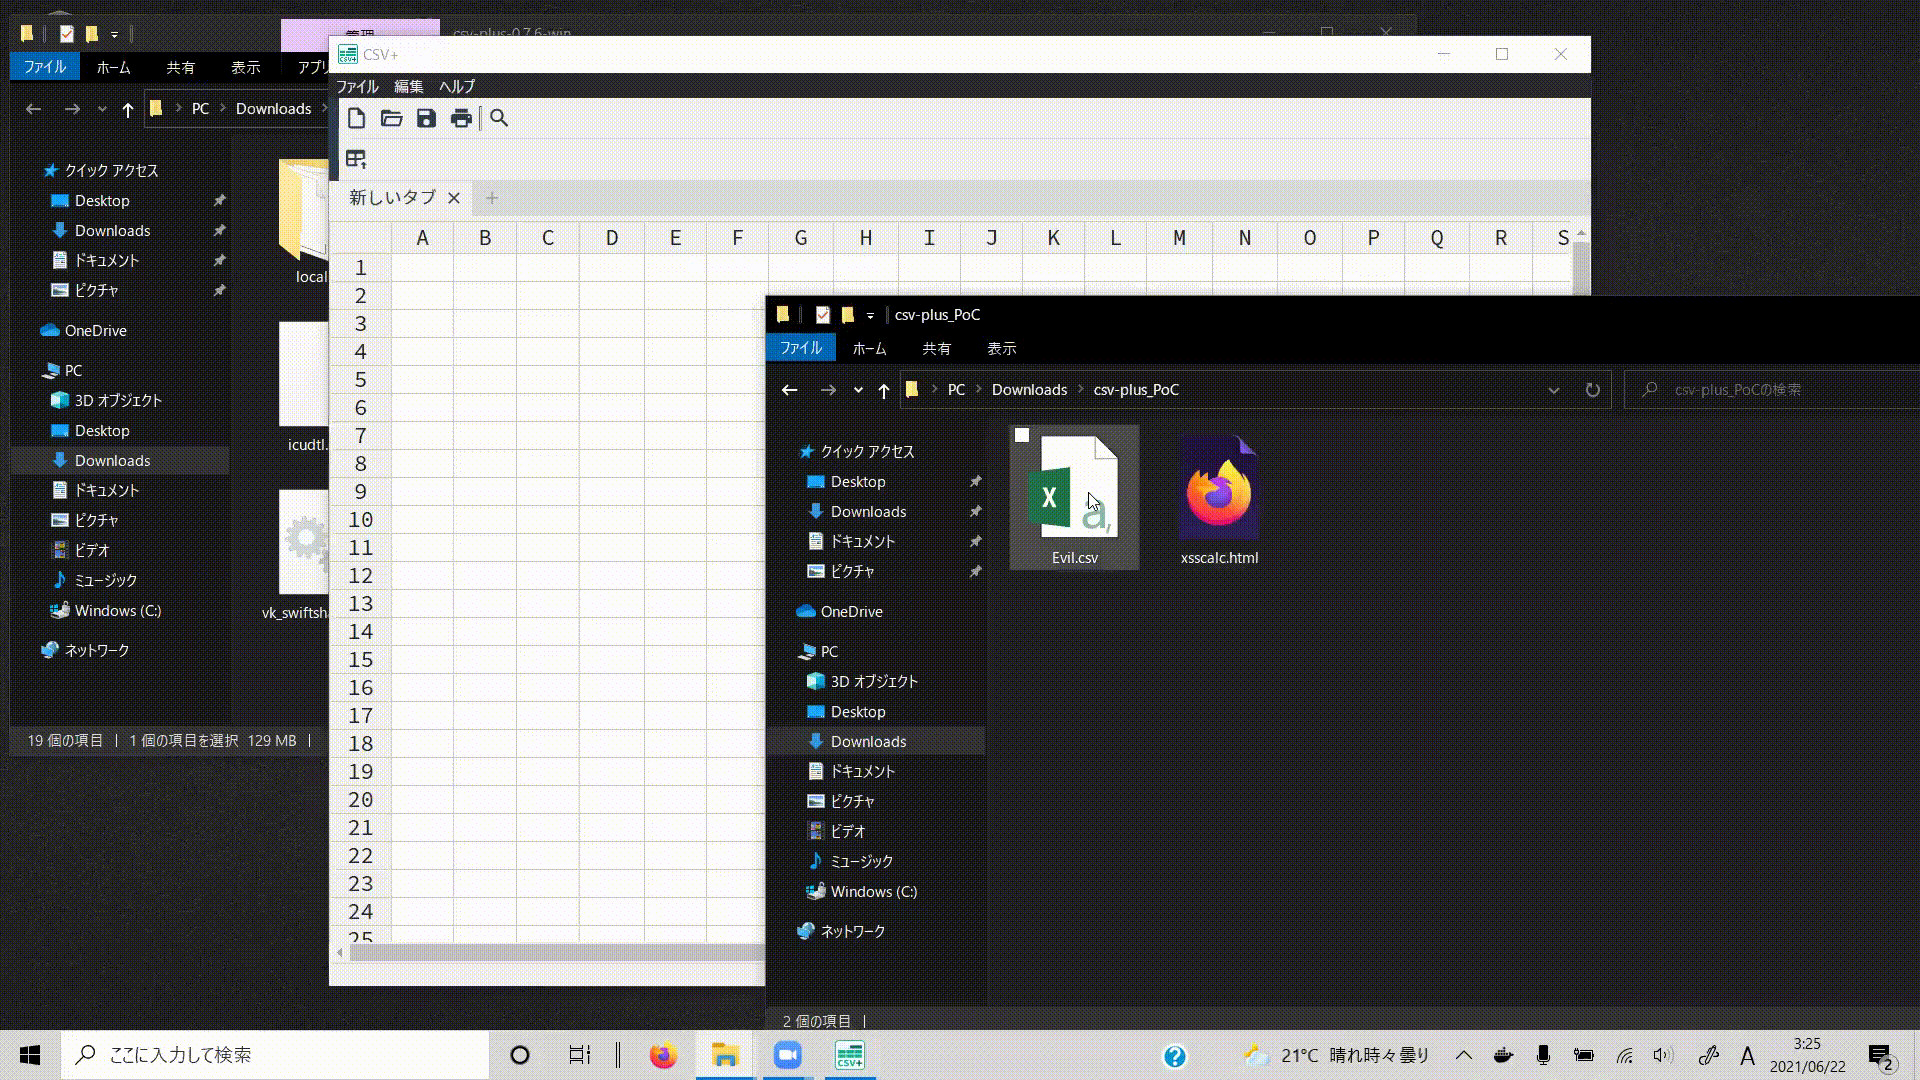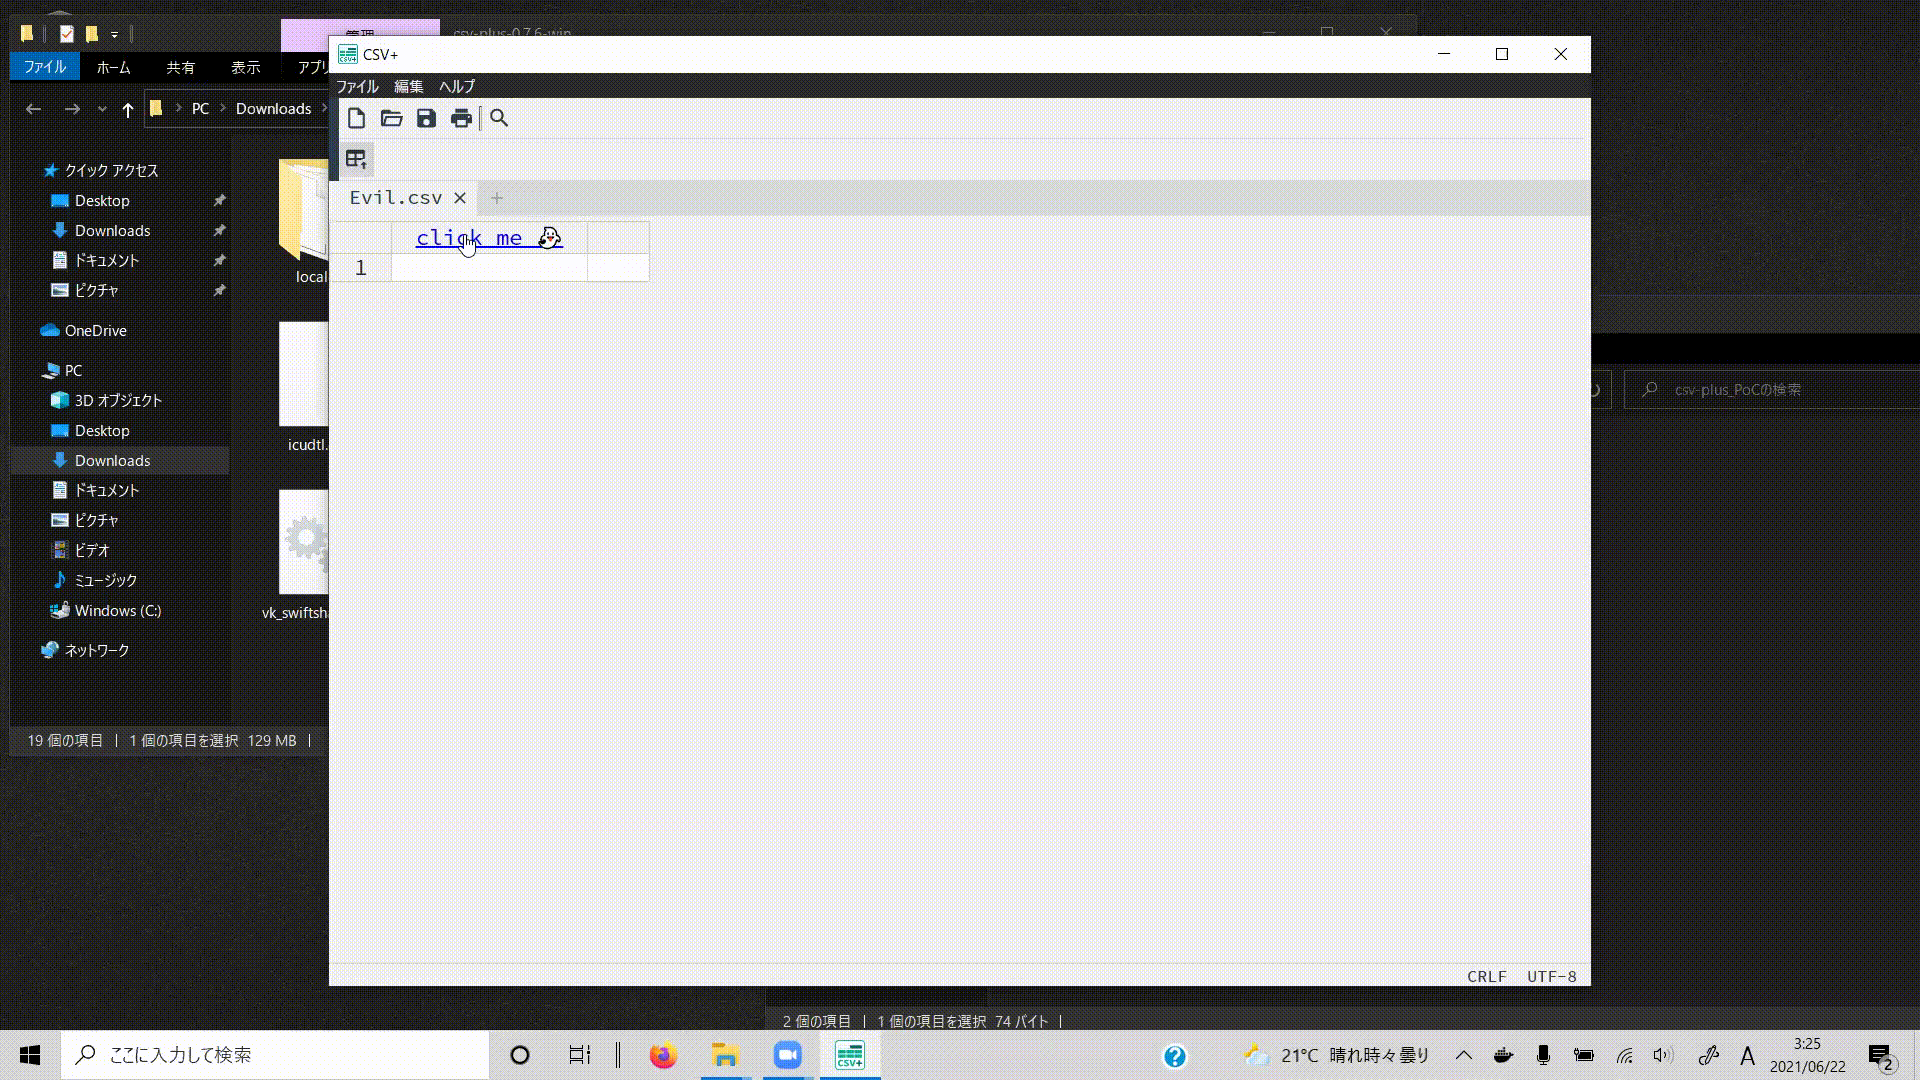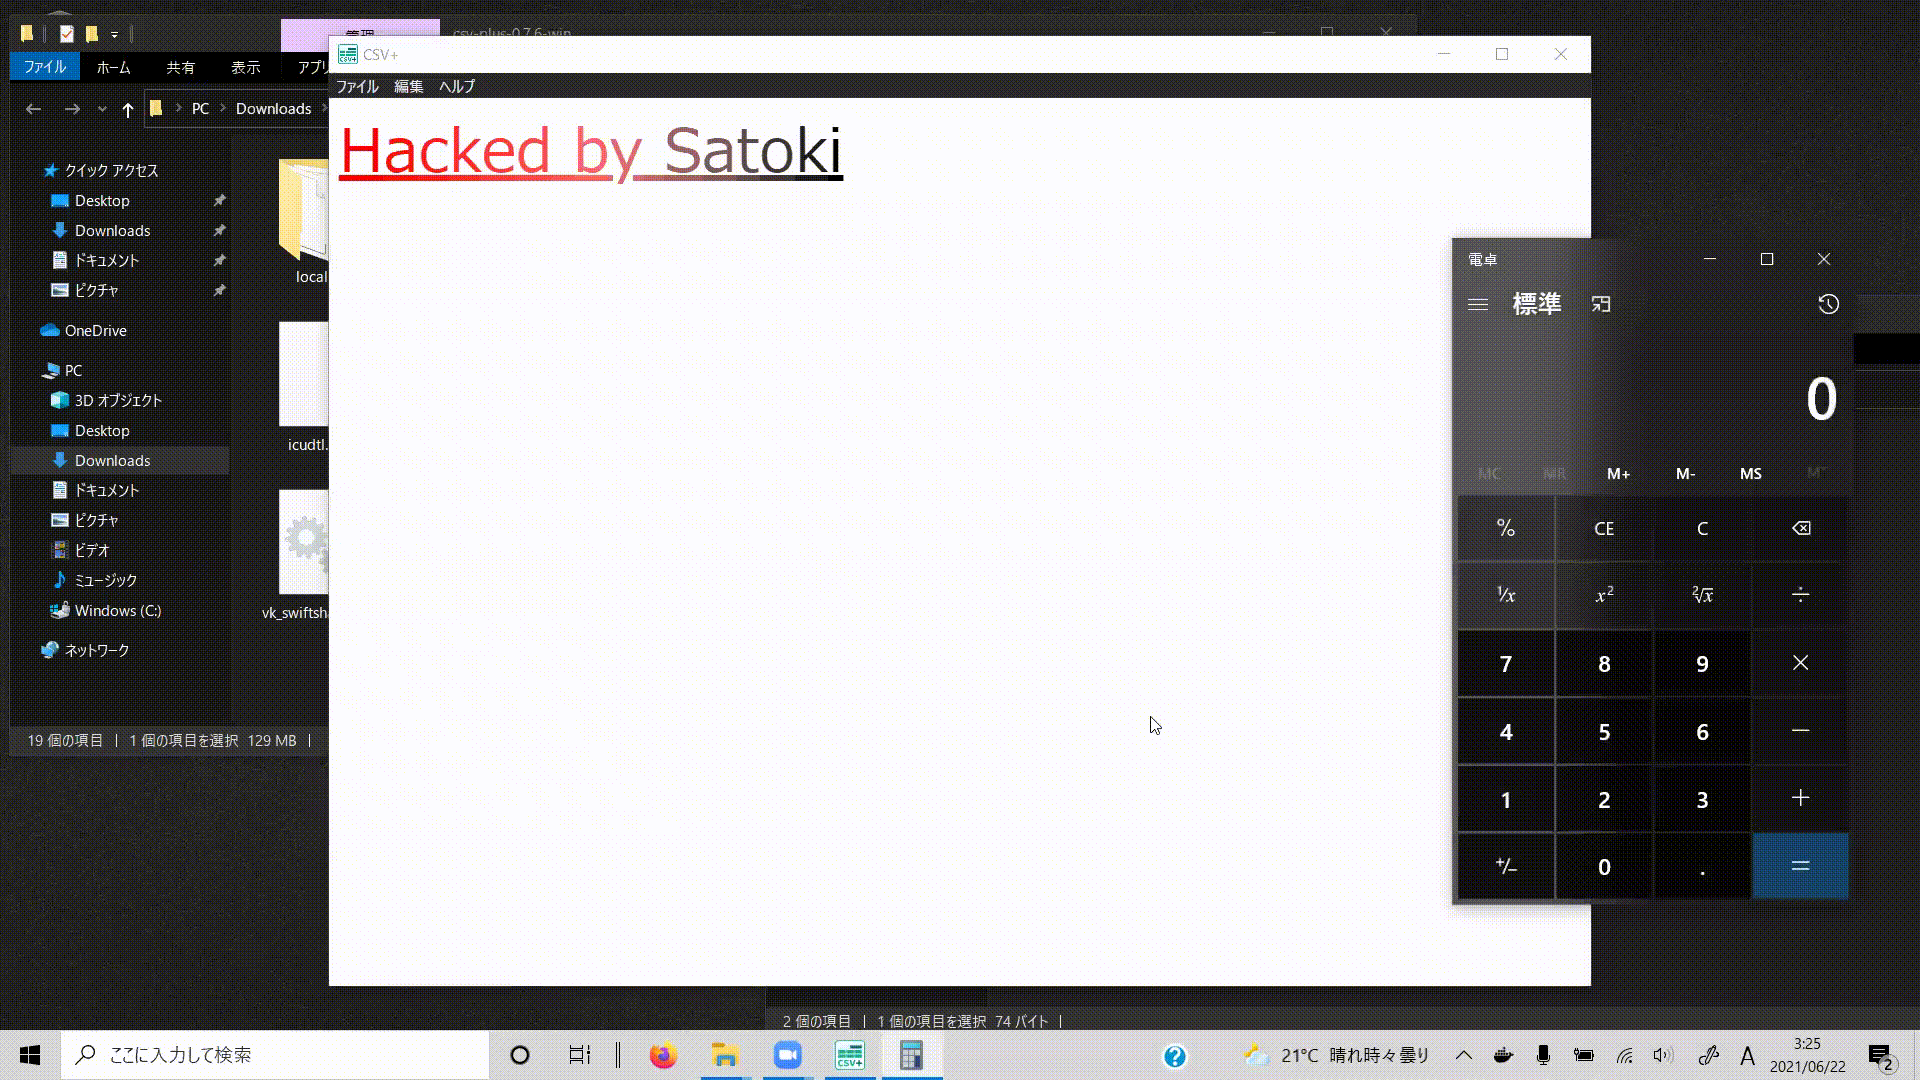 nanaao/csv-plus_vulnerability
👻 [PoC] CSV+ 0.8.0 - Beliebige Codeausführung (CVE-2022-21241)
 kai-one001/react-router-cve-2025-61686-
Detaillierte Analyse von CVE-2025-61686, einer Path-Traversal-Schwachstelle im Datei-Session-Speicher von React Router, einschließlich Grundursache,…
 rickidevs/cve-2026-26717
# Technischer Bericht zu CVE-2026-26717: HMAC-Timing-Angriff in der Webhook-Authentifizierung von OpenFUN Richie LMS ## Übersicht CVE-2026-26717…
 jibaru/cve-2025-66478-github-patcher
Go-basiertes Automatisierungstool, das GitHub-Repositories nach verwundbaren Next.js-Versionen (CVE-2025-66478) durchsucht und automatisch…
 renio-wow/cve-2026-51416
Analysiert eine spezifische CVE im WeChat-OAuth-Handler, identifiziert unbegrenzte HTTP-Antwortlesevorgänge, die zu einem Denial of Service führen,…
 open-flaw/cve-2022-33171
CVE-2022-33171: TypeORM SQL-Injection-Schwachstelle
 clemfavre/cve-2023-45612_exploit
Reproduktion eines Sicherheitsproblems mit hohem Schweregrad, das XXE-Angriffe (XML eXternal Entity) auf Ktors XML-Serialisierung ermöglicht.
 amir-malek/react-cve-2025-55182
Erkennt und behebt CVE-2025-55182 (React2Shell) in React Server Components und Next.js-Apps. Scannt Paketversionen, schlägt sichere Upgrades vor und…